
 a3sal0n/falcongate
جدار حماية بوابة شبكة مفتوح المصدر يكتشف ويحظر البرمجيات الخبيثة وبرامج الفدية والاختراقات باستخدام Zeek وVirusTotal وتغذيات الاستخبارات حول التهديدات، مع تشفير DNS وحماية أجهزة إنترنت الأشياء.

بوابة أمنية ذاتية الاستضافة تراقب الأجهزة على شبكتك المنزلية أو المكتبية الصغيرة وتخبرك عندما يقع أحدها في مشكلة.
تحوّل Falcongate جهاز Linux مزوّدًا بواجهتي شبكة إلى بوابة تفحص حركة مرور الشبكة، وتُرشّح DNS، وتدقّق أجهزتك بحثًا عن نقاط الضعف، وتُطلق التنبيهات في وحدة تحكم ويب وعبر البريد الإلكتروني. إنها مجانية ومفتوحة المصدر وتعمل بالكامل على عتاد تملكه أنت.
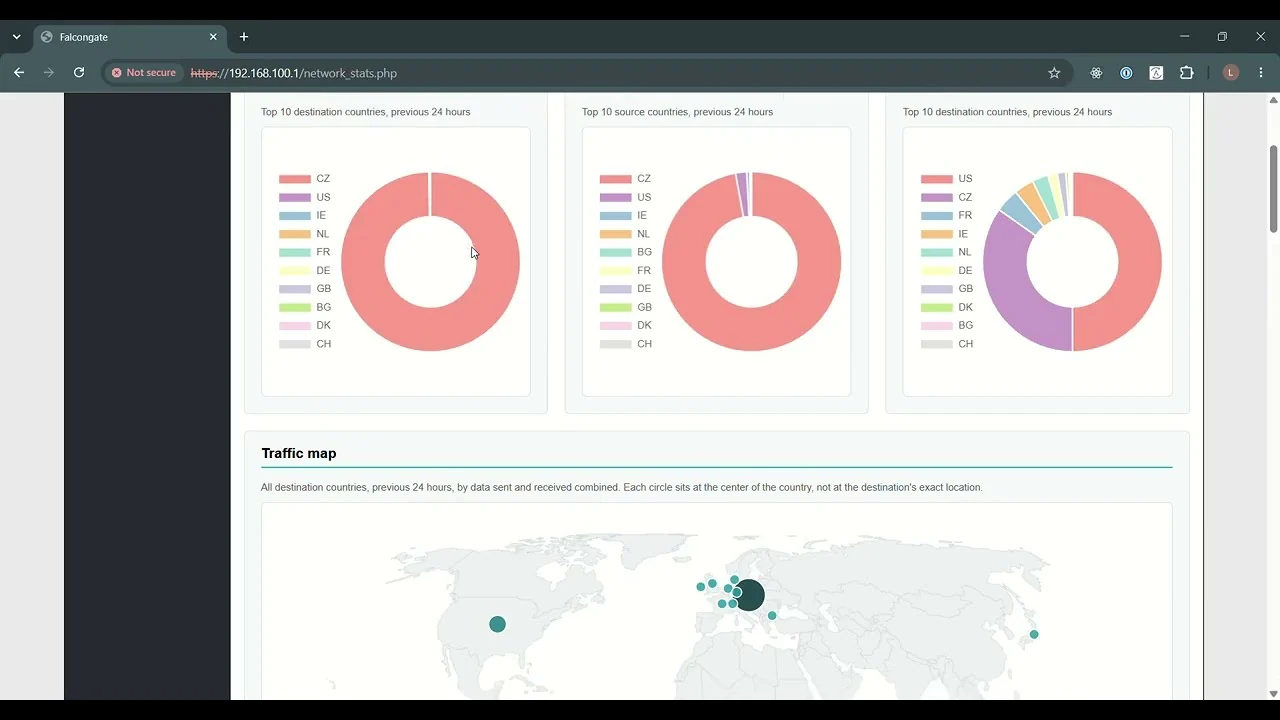
▶ شاهد العرض التوضيحي لوحدة التحكم على الويب
معظم الأجهزة على شبكة منزلية أو مكتبية صغيرة نموذجية لا تستطيع حماية نفسها. فالكاميرات وأجهزة التلفاز والطابعات والموجّهات وغيرها من أجهزة إنترنت الأشياء لا يمكنها تشغيل برامج مكافحة الفيروسات، ونادرًا ما تحصل على تحديثات، وغالبًا ما تُشحن بكلمات مرور افتراضية. وبمجرد اختراق أحدها، يمكن استخدامه للتجسّس على مالكه، أو مهاجمة أجهزة أخرى على الشبكة نفسها، أو الانضمام إلى شبكة بوتنت. وقد جعلت برامج الفدية المشكلة نفسها مكلفة للأفراد والشركات الصغيرة الذين هم أقل قدرة على تحمّل الخسارة.
الشبكة هي المكان الوحيد الذي يمكن فيه مراقبة كل هذه الأجهزة معًا. فالجهاز المخترق لا يزال مضطرًا إلى البحث عن النطاقات، والتواصل مع مشغّليه، وفحص جيرانه، أيًّا كان البرنامج الذي يعمل عليه. وقد استفادت الشركات من هذه الحقيقة منذ زمن طويل، عبر فرق مراقبة الشبكة والأمن للتصرف بناءً على ما تكشفه، لكن تلك الأدوات مسعّرة ومصمّمة للمؤسسات التي تملك ميزانية أمنية.
توجد Falcongate لجلب هذا النوع من الرؤية إلى كل شخص آخر: الأفراد والعائلات والشركات الصغيرة الذين يحتاجون إلى الحماية لكن ليس لديهم فريق أمني. وهي مبنية من مكوّنات مفتوحة المصدر مُثبتة الكفاءة ويُثبّتها مثبّت واحد، وتبقى بيانات حركة مرورك على جهازك الخاص.
| التهديد أو النشاط | كيف يُكتشف | المتطلبات |
|---|---|---|
| عمليات البحث عن نطاقات ضارة معروفة (برمجيات خبيثة، برامج فدية، تصيّد، احتيال، عمليات نصب وغيرها) | سجلات DNS تُفحص مقابل The Block List Project، تُحدَّث أسبوعيًا | لا شيء إضافي |
| برمجيات خبيثة تستخدم خوارزمية توليد النطاقات (DGA) | أنماط في عمليات بحث DNS الخاصة بالجهاز | لا شيء إضافي |
| برمجيات خبيثة ترسل بريدًا مزعجًا | أنماط في عمليات بحث DNS الخاصة بالجهاز | لا شيء إضافي |
| فحص المنافذ وتتبّع المسار على شبكتك | إشعارات Zeek | لا شيء إضافي |
| نطاقات مشبوهة | تقارير النطاقات من VirusTotal | مفتاح VirusTotal API |
| ملفات برمجيات خبيثة نزّلتها أجهزتك | ملفات يستخرجها Zeek، تُفحص مقابل VirusTotal | مفتاح VirusTotal API |
[!WARNING] فحص الحسابات الافتراضية يحاول فعليًا تسجيل الدخول، باستخدام Hydra وقوائم بيانات الاعتماد من SecLists. شغّل Falcongate فقط على الشبكات التي تملكها أو المصرّح لك باختبارها. قد تتفاعل الأجهزة التي تطبّق سياسات قفل الحساب مع هذه المحاولات.
Internet ── modem/router ── [WAN Falcongate LAN] ── switch/Wi-Fi ── your devices
| المكوّن | الدور |
|---|---|
| Zeek | يفحص حركة المرور على واجهة الشبكة المحلية ويكتب السجلات التي يحلّلها Falcongate |
| dnsmasq | تصفية DHCP وDNS للشبكة المحلية |
| dnscrypt-proxy | DNS مشفّر في المنبع |
| iptables وipset | الجدار الناري وNAT وحظر عناوين IP |
| Nmap وHydra | اكتشاف المنافذ المفتوحة وفحص الحسابات الافتراضية |
| Nginx وPHP | وحدة التحكم على الويب |
| محرّك Falcongate (Python) | يربط ما سبق ببعضه، ويطلق التنبيهات ويرسل التقارير |
يمكن نشر Falcongate في وضعين:
يثبّت المُثبِّت البرمجيات التي يعتمد عليها Falcongate، بما في ذلك Zeek 8.0. ويبني CPython 3.15.0 في /opt/python/3.15.0 لاستخدام Falcongate الخاص به، ويترك Python الخاص بالنظام دون مساس.
يعيد المُثبِّت تهيئة الشبكات وخدمات النظام، لذا استخدم جهازًا مخصّصًا وراجع السكربت أولًا. شغّله بصلاحيات الجذر:
git clone https://github.com/A3sal0n/FalconGate.git
cd FalconGate/install/Ubuntu    # or install/Debian
sudo bash easy_install.sh
يسأل عن وضع النشر والواجهتين وعنوان IP الخاص بالشبكة المحلية. عند الانتهاء، وصّل جهازًا بالجانب الخاص بالشبكة المحلية وافتح https://<LAN IP>.
التعليمات الكاملة، بما في ذلك كيفية معالجة كل وضع نشر:
تستخدم إعدادات المستخدم مثل مستلمي البريد الإلكتروني ومفتاح VirusTotal وقوائم الحظر والسماح الخاصة بك الحقول من user_config.ini.tpl.
| للتفعيل | اضبط |
|---|---|
| اكتشافات VirusTotal | vt_api_key، باستخدام مفتاح VirusTotal API |
| تنبيهات البريد الإلكتروني | mailer_address وmailer_pwd لمرسل Gmail، وdst_emails للمستلمين |
| قواعد الحظر الخاصة بك | blacklist وwhitelist وdomain_blacklist وdomain_whitelist |
خلاصات قوائم الحظر معطّلة افتراضيًا. لحظر الإعلانات أو نطاقات البرامج الضارة، أضف عناوين URL للقوائم ضمن [blacklists_domain] في config.ini.
يجري نقل Falcongate إلى Ubuntu 24.04 وDebian 13 وPython 3.15. القيود المعروفة:
تقارير الأخطاء وطلبات السحب مرحّب بها. راجع CONTRIBUTING.md ومدونة قواعد السلوك. يشرح مجلد الاختبارات كيفية تشغيل اختبارات التوافق وتجربة عمليات الاكتشاف.
المتعاونون: easy4MEr
Falcongate مرخّص بموجب GPLv3. راجع LICENSE للتفاصيل. مصادر البيانات المضمّنة وتراخيصها مدرجة في data/README.md.






