
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit
 hev0x/cve-2021-26084_confluence
استغلال بلغة Python لثغرة CVE-2021-26084، وهي ثغرة حقن OGNL في Confluence Server/Data Center تتيح تنفيذ التعليمات البرمجية عن بُعد للمستخدمين…
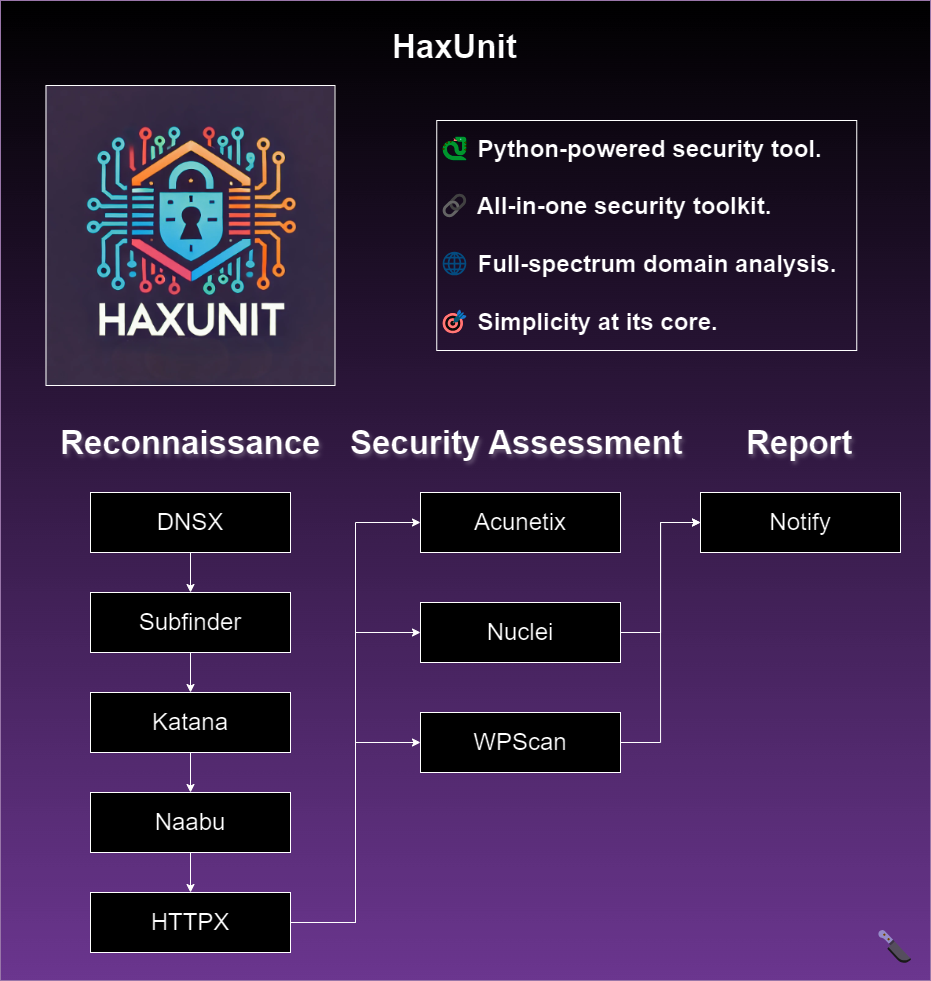 bandit-haxunit/haxunit
أداة آلية لاستكشاف النطاقات الويب وتقييم الأمان، تدمج تعداد النطاقات الفرعية، ومسح المنافذ، ومسح الثغرات، والاكتشاف المدعوم بالذكاء الاصطناعي لسير…
 cybereason-public/owlsm
محرك قواعد سيغما داخل نواة لينكس باستخدام eBPF. التركيز على قدرات الوقاية
 straightblast/my-poc-exploits
استغلالات PoC التي كتبتها. هي كما هي ولن أقدم دعماً.
 infobyte/cve-2022-27255
أداة تحليل أوتوماتيكي واستغلال الثغرات للبرامج الثابتة الخاصة بـ CVE-2022-27255، وهو تجاوز للمخزن المؤقت لـ SIP ALG في Realtek eCos SDK يؤثر على أكثر…
 emredavut/cve-2025-55182
إضافة Chrome وماسح Shodan لاكتشاف وإظهار ثغرات RCE في تطبيقات React Server Components (RSC) وNext.js، مع مساعد وكيل CORS للاختبار.
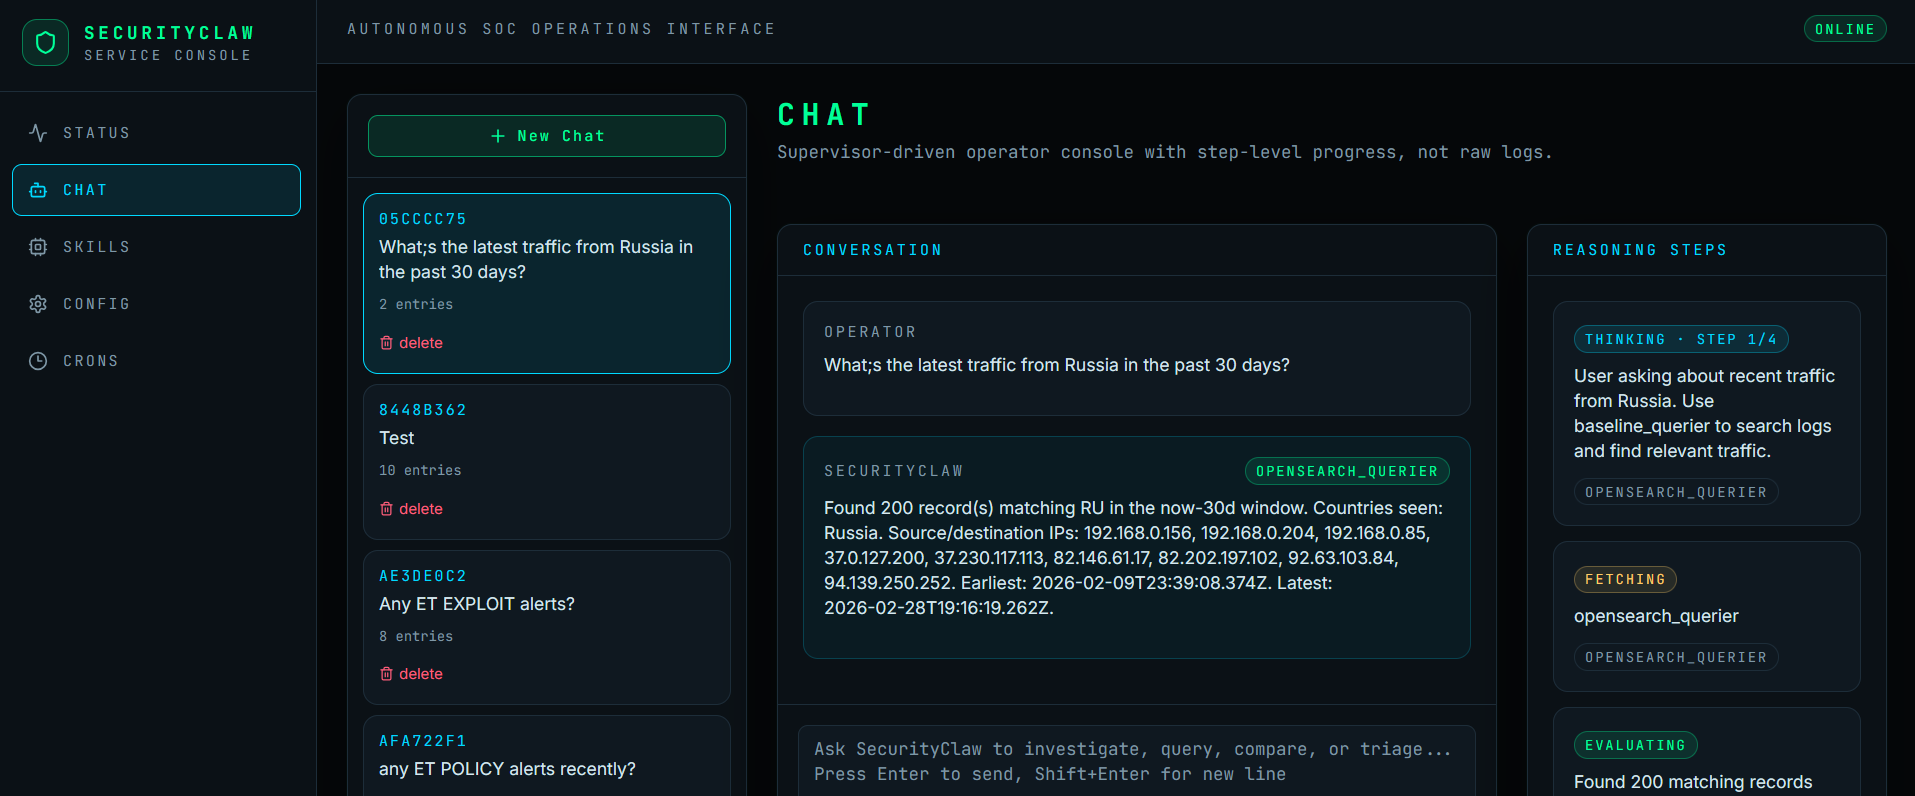 securityclaw/securityclaw
وكيل أمني مستقل لمركز عمليات الأمن (SOC) يعتمد على الوحدات والمهارات، يراقب بيانات OpenSearch/Elasticsearch، ويبني ذاكرة سلوكية قائمة على RAG، ويتحقق…
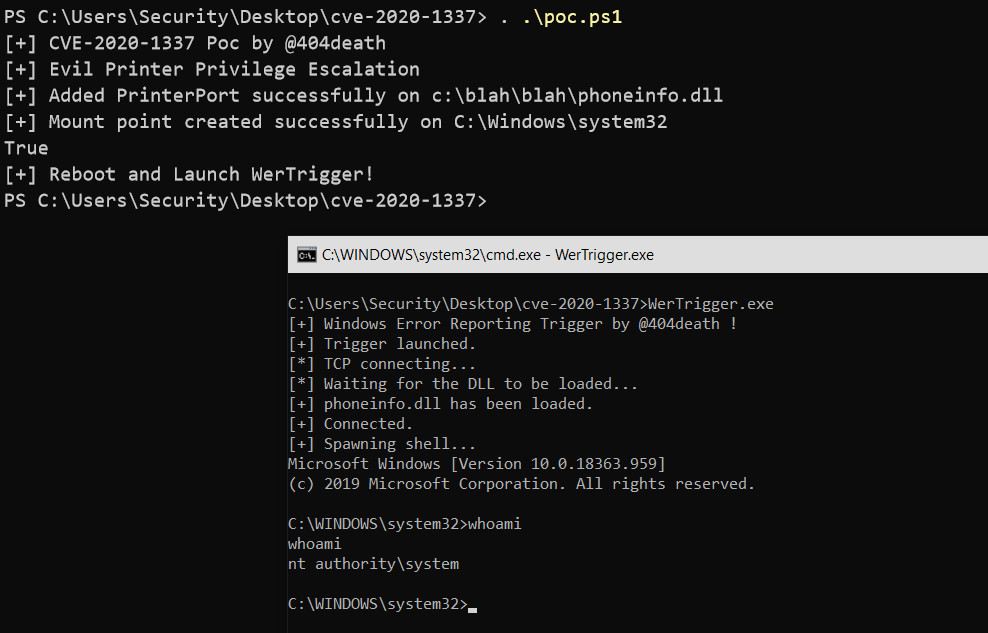 sailay1996/cve-2020-1337-poc
إثبات المفهوم لـ CVE-2020-1337 (رفع امتيازات Windows Print Spooler)
 api0cradle/cve-2023-23397-poc-powershell
نص PowerShell لاستغلال CVE-2023-23397 عن طريق إرسال أو حفظ دعوات تقويم Outlook ضارة تؤدي إلى تسريب بيانات اعتماد NTLM عبر خيار ReminderSoundFile.
 uwctcjnwlk/web3-decoder
إضافة لـ Burp Suite لفك ترميز استدعاءات Ethereum JSON-RPC وتفاعلات العقود الذكية، مع دعم سلاسل متعددة واسترجاع تلقائي لـ ABI.
 dragonked2/egyscan
Egyscan أفضل ماسح لثغرات الويب؛ إنه قوة أمنية متعددة الأوجه مصممة لتعزيز تطبيقات الويب الخاصة بك ضد التهديدات الضارة. دعنا نتعمق في المهام والوظائف…
 wh04m1001/cve-2023-21752
استغلال إثبات المفهوم لـ CVE-2023-21752، وهو ثغرة حذف ملفات عشوائية في خدمة النسخ الاحتياطي في Windows، مع نسختين تتضمنان تصعيد الامتيازات إلى شل…
 0xkol/badspin
Bad Spin: استغلال تصعيد الامتيازات في Binder لنظام Android (CVE-2022-20421)
 catsploit/catsploit
أداة اختبار اختراق آلي تستخدم تقنية تسجيل هجمات السيبران (CATS) لاختيار وتنفيذ سيناريوهات الهجوم المثلى عبر تكامل Metasploit و Nmap و OpenVAS.
 irsdl/ysonet
مولّد حمولات إلغاء التسلسل لمجموعة متنوعة من مُنسّقات .NET
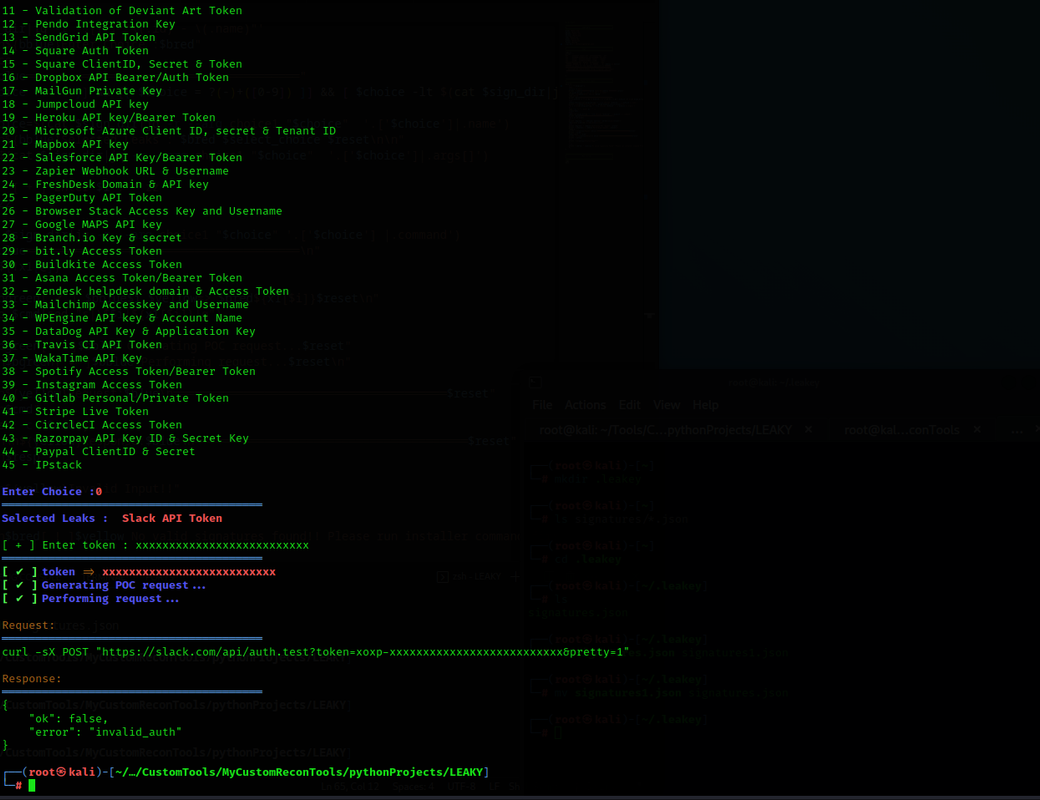 rynosec/leakey
يُحقق من صحة رموز ومفاتيح API المسربة باستخدام فحوصات توقيع قابلة للتخصيص مبنية على JSON. مُصمم لمختبرِي الاختراق وصيادي الثغرات لتحديد تأثير بيانات…
 fox-it/cve-2019-1040-scanner
ماسح ضوئي لثغرات SMB يكتشف CVE-2019-1040 عن طريق إرسال حزم مصادقة NTLM غير صالحة، مما يتيح هجمات إزالة MIC (relay) للوصول إلى اختراق مسؤول النطاق…








