Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
LEAKEY — يُحقق من صحة رموز ومفاتيح API المسربة باستخدام فحوصات توقيع قابلة للتخصيص مبنية على JSON. مُصمم لمختبرِي الاختراق وصيادي الثغرات لتحديد تأثير بيانات الاعتماد المكشوفة. | Kitploit
أدوات/GitHubGitHub/rynosec/leakey
تحليل الثغرات الأمنيةجمع المعلوماتاختبار الاختراقكشف الأسرار
GitHubrynosec/leakey

LEAKEY

يُحقق من صحة رموز ومفاتيح API المسربة باستخدام فحوصات توقيع قابلة للتخصيص مبنية على JSON. مُصمم لمختبرِي الاختراق وصيادي الثغرات لتحديد تأثير بيانات الاعتماد المكشوفة.

عرض المستودع
3815241منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

LEAKEY 🔑

leakeylogo.png
LEAKEY هي أداة للتحقق من صحة رموز/مفاتيح API المسربة التي يتم العثور عليها أثناء اختبار الاختراق وعمليات الفريق الأحمر.
البرنامج النصي مفيد جدًا لصائدي الثغرات للتحقق من صحة وتحديد تأثير بيانات الاعتماد المسربة.

يستخدم LEAKEY ملف توقيع قائم على JSON موجود في ~/.leakey/signatures.json
الفكرة وراء LEAKEY هي جعلها قابلة للتخصيص بشكل كبير وسهلة لإضافة خدمات/فحوصات جديدة بمجرد اكتشافها.

يقوم LEAKEY بتحميل قائمة الخدمات/الفحوصات عبر ملف التوقيع، إذا كنت ترغب في إضافة المزيد من الفحوصات/الخدمات، فقط قم بإلحاقها في ملف signatures.json

المتطلبات:

  • jq

التثبيت:

curl https://raw.githubusercontent.com/rohsec/LEAKEY/master/install.sh -o leaky_install.sh && chmod +x leaky_install.sh && bash leaky_install.sh

الاستخدام:

بعد تشغيل أمر التثبيت، قم بتشغيل الأمر التالي في الطرفية الخاصة بك

leaky

إضافة الفحوصات:

جميع الفحوصات الخاصة بـ LEAKEY محددة في ملف signatures.json.
لإضافة أي فحوصات جديدة، فقط قم بإلحاق ملف التوقيع الموجود في ~/.leakey/signatures.json

{
    "id": 0,
    "name": "Slack API Token",
    "args": [
      "token"
    ],
    "command": "curl -sX POST \"https://slack.com/api/auth.test?token=xoxp-$token&pretty=1\""
  }

التبرع (اشترِ لي قهوة):

يمكنك تشجيعي للمساهمة بشكل أكبر في المصادر المفتوحة من خلال التبرعات. لم أطلبها أبدًا ولكنها محل تقدير دائمًا.

Buy Me A Coffee

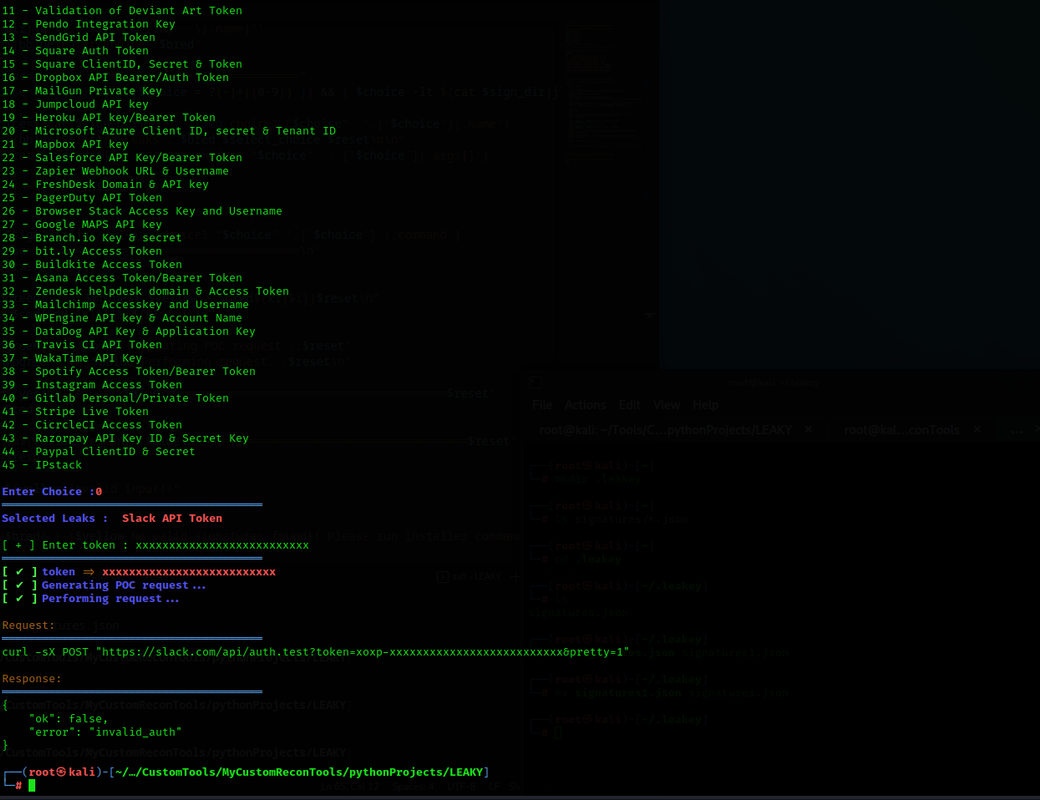
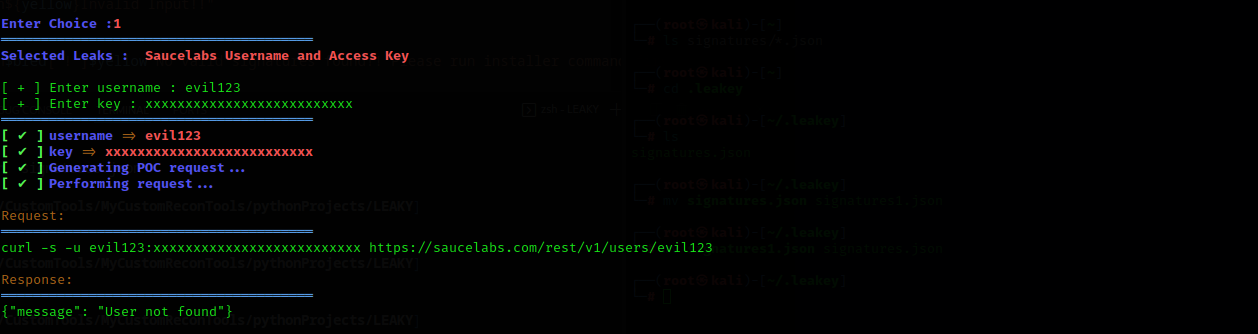
لقطات الشاشة:

leakey1.png
leakey2.png
leakey3.png

الاعتمادات:

@streaa - https://github.com/streaak/keyhacks
@udit-thakkur - https://github.com/udit-thakkur/AdvancedKeyHacks

إخلاء المسؤولية القانوني:

هذا البرنامج النصي مصمم للأغراض التعليمية والأخلاقية فقط. استخدام البرنامج النصي لمهاجمة أهداف دون موافقة مسبقة متبادلة غير قانوني. المطور ليس مسؤولاً عن أي إساءة استخدام أو ضرر يسببه هذا البرنامج النصي.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →