#1
 0ca/boxpwnr
إطار عمل معياري لتقييم نماذج اللغة الكبيرة (LLMs) والاستراتيجيات الوكيلة في التحديات الأمنية عبر HackTheBox وTryHackMe وPortSwigger Labs وCybench…
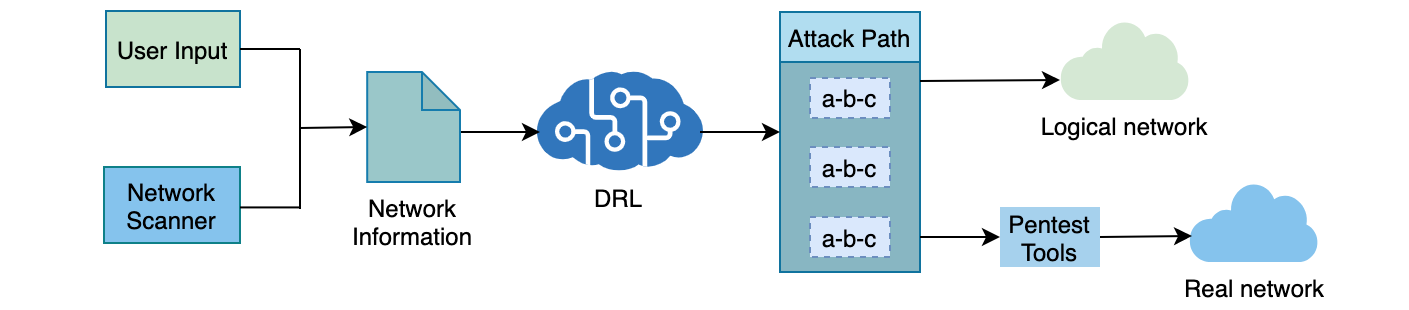 crond-jaist/autopentest-drl
AutoPentest-DRL: اختبار الاختراق الآلي باستخدام التعلم المعزز العميق
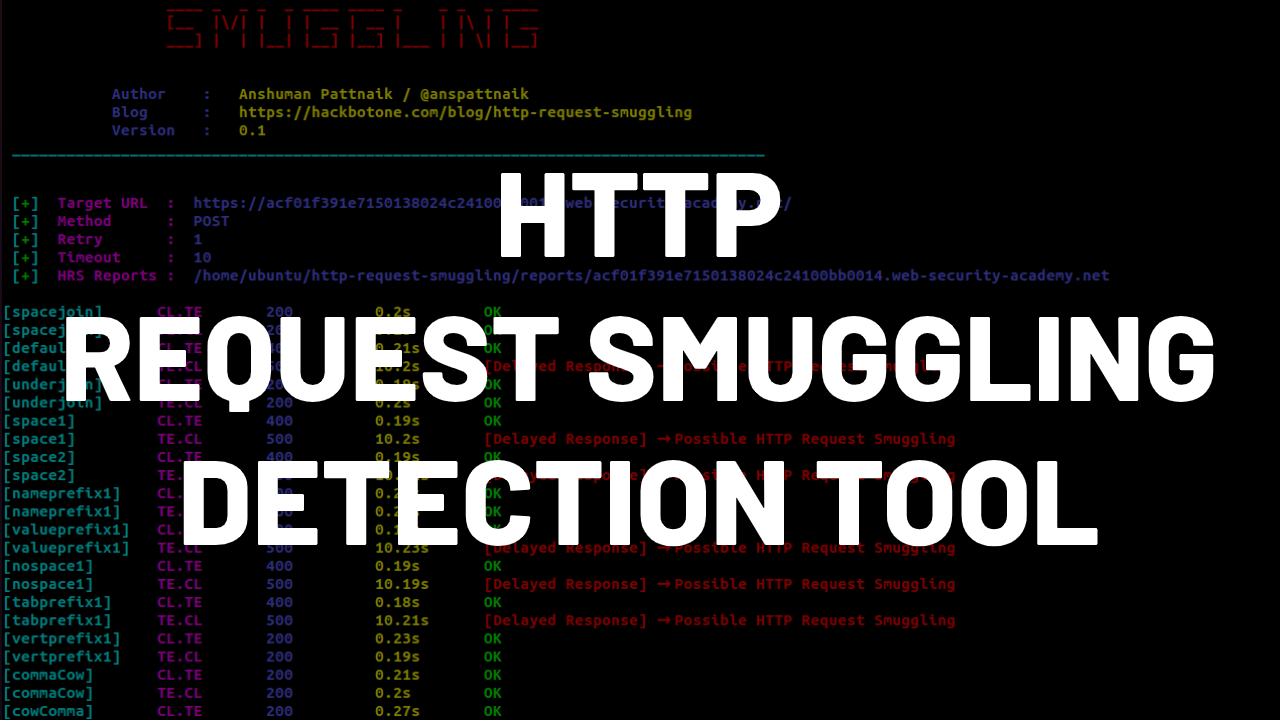 anshumanpattnaik/http-request-smuggling
أداة سطر أوامر لاكتشاف ثغرات تهريب طلب HTTP باستخدام تحليل التأخير الزمني مع حمولات CL.TE و TE.CL مدمجة للاختبار الأمني الآلي.
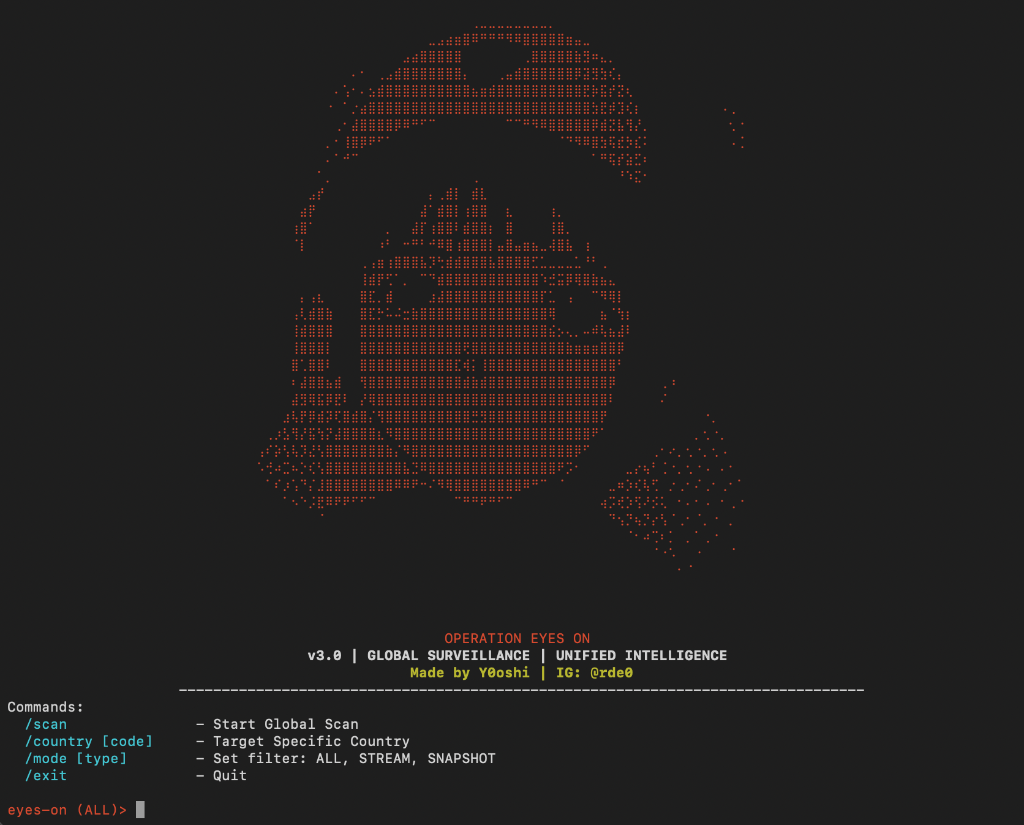 y0oshi/project-eyes-on
Project Eyes On هي أداة مراقبة عالية السرعة ومتعددة الخيوط من تأليف Y0oshi (@rde0) لتحديد كاميرات IP مفتوحة حول العالم. توحد Google Dorking و…
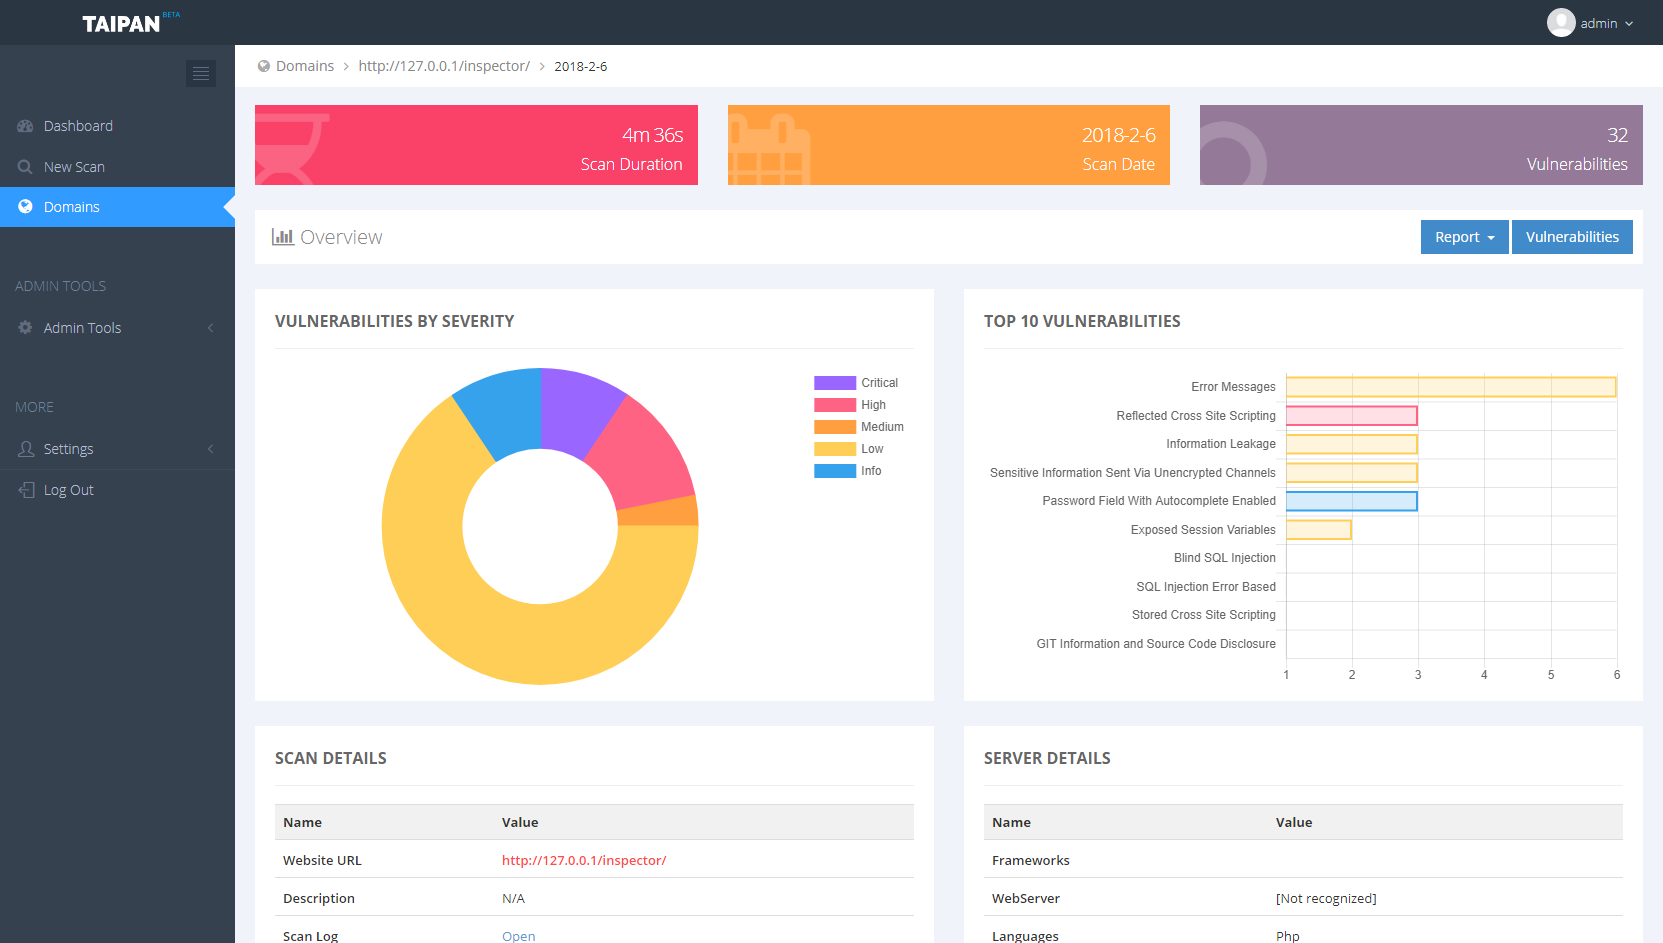 enkomio/taipan
ماسح ثغرات تطبيقات الويب
 8b-is/smart-tree
Smart Tree: not just a tree, a philosophy. A context-aware, AI-crafted replacement for 20+ tools with MEM8 quantum compression, semantic search,…
 riramar/hsecscan
ماسح أمني لرؤوس استجابة HTTP.
 sigstore/root-signing
يحافظ على مستودع TUF الذي يوصّل جذر ثقة Sigstore (trusted_root.json) إلى العملاء بشكل آمن، باستخدام توقيع العتبة من قبل حاملي المفاتيح، والتوقيع عبر…
 google/gcp_scanner
ماسح موارد GCP الذي يقيم مستويات الوصول للبيانات المخترقة من خلال تعداد الخدمات السحابية والمشاريع وأذونات IAM عبر منصة Google Cloud.
 aiminsun/cve-2021-36260
ثغرة حقن الأوامر في خادم الويب لبعض منتجات Hikvision. بسبب عدم كفاية التحقق من الإدخال، يمكن للمهاجم استغلال الثغرة لشن هجوم حقن الأوامر عن طريق…
 0sec-labs/foxguard
A fast universal code security scanner, written in Rust. Batteries included: supports 14 languages, TUI for triage, secrets, post-quantum audits,…
 bountystrike/bountystrike-sh
خط أنابيب مكافآت اكتشاف الثغرات للفقراء (للأغنياء؟) https://dubell.io
 flankerhqd/vendor-android-cves
مجموعات من أدوات إثبات المفهوم (POCs) الخاصة بي لثغرات CVEs الخاصة بمصنّعي أندرويد
 sapt01/hbsqli
أداة آلية لاختبار حقن SQL الأعمى القائم على الرؤوس (Header Based Blind SQL Injection)
 dorkerdevil/cve-2019-11932
ثغرة double-free في استغلال واتساب PoC