
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit

 zyn3rgy/ldaprelayscan
التحقق من حمايات LDAP المتعلقة بترحيل مصادقة NTLM
 neex/http2smugl
يكتشف ويستغل ثغرات تهريب طلبات HTTP عبر التحويل من HTTP/2 إلى HTTP/1.1، باستخدام تقنيات تهريب الرؤوس الآلية لتحديد التناقضات في تحليل الطرف الخلفي.
 b1n4r1b01/n-days
مجموعة منسّقة من براهين المفهوم (PoCs) لاستغلال نواة iOS ومساحة المستخدم، وكتابات تحليلية لثغرات CVE المستغلة في البرية والتي خضعت للبحث، بما في ذلك…
 legit-labs/legitify
اكتشاف وتصحيح التكوينات الخاطئة والمخاطر الأمنية عبر جميع أصول GitHub و GitLab الخاصة بك.
 imperva/automatic-api-attack-tool
أداة هجوم API القابلة للتخصيص من Imperva تأخذ مواصفات API كمدخل، وتولد وتنفذ هجمات تستند إليها كمخرجات.
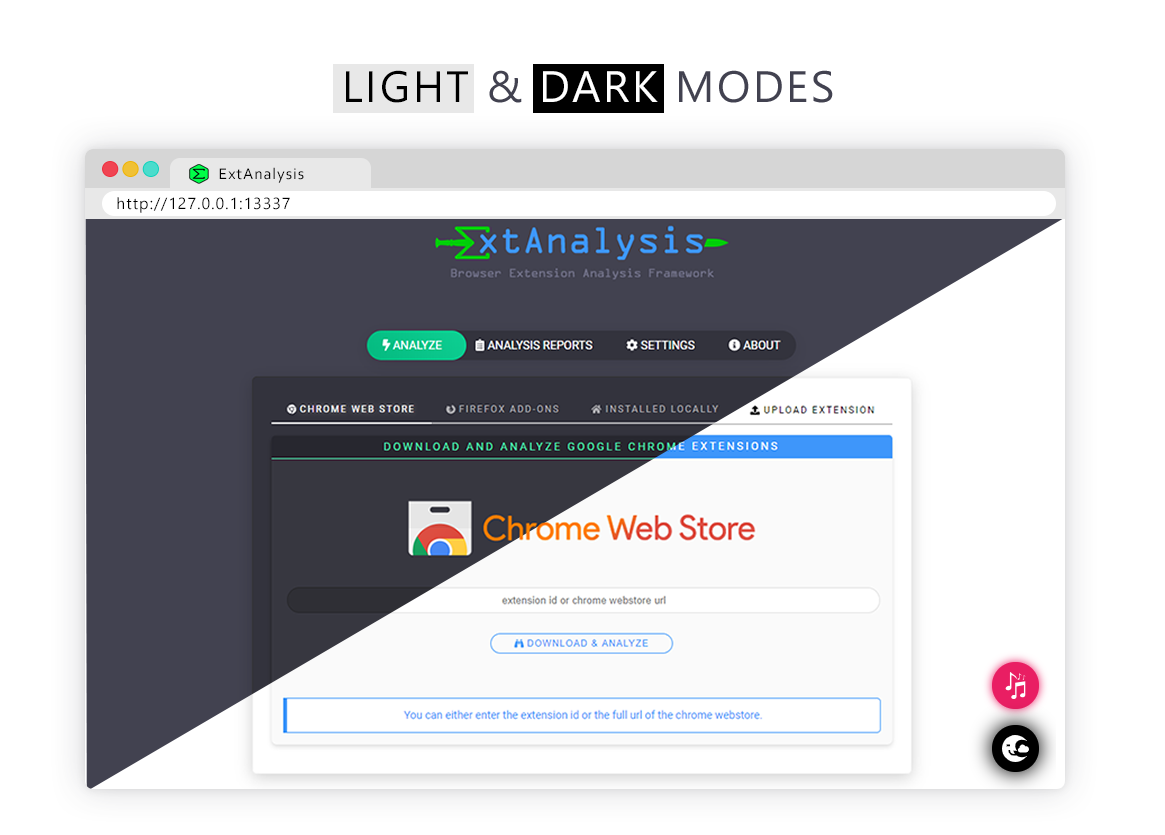 tuhinshubhra/extanalysis
إطار تحليل إضافات المتصفح - فحص وتحليل إضافات Chrome و Firefox و Brave لاكتشاف الثغرات والاستخبارات
 harbor-framework/terminal-bench-2
معيار لتقييم وكلاء الذكاء الاصطناعي في مهام واقعية تشمل حل الثغرات، وتصحيح الأخطاء البرمجية، وتجميع البروتينات في بيئات محتواة. يُستخدم من قبل…
 seekbytes/ipa
محلل بواجهة رسومية للتعمق في ملفات PDF. اكتشف الحمولات الخبيثة، وافهم علاقات الكائنات، واستخرج المعلومات الأساسية لتحليل التهديدات.

 exploit-database/exploitdb
exploitdb // المستودع الرسمي لـ Exploit-Database
 cckuailong/jndi-injection-exploit-plus
يولد روابط حقن JNDI قابلة للعمل وحمولات إلغاء التسلسل مع أكثر من 80 أداة، مع دعم خوادم RMI وLDAP وHTTP لاختبار الثغرات الأمنية الآلي.
 s0md3v/papers
مستودع لاستضافة أوراقي البحثية
 caster0x00/above
ماسح أمن شبكة سلبي يحلل 28 بروتوكولاً (ARP, STP, OSPF, VLAN, SCADA) لاكتشاف الثغرات في معدات الشبكة دون توليد حركة مرور.
 guelfoweb/peframe
PEframe هي أداة مفتوحة المصدر لإجراء تحليل ثابت على برمجيات خبيثة من نوع Portable Executable ومستندات Microsoft Office الضارة.
 group3r/group3r
ابحث عن الثغرات في سياسة المجموعة في Active Directory، ولكن افعل ذلك بشكل أفضل مما فعله Grouper2.
 eilonh/s3crets_scanner
ماسح آلي يصطاد الأسرار (مفاتيح API، بيانات الاعتماد) التي تم تحميلها عن طريق الخطأ إلى دلاء S3 العامة، باستخدام truffleHog3 للكشف ودعم الفحوصات…

 mcgill-dmas/kam1n0-community
منصة تحليل تجميع قابلة للتوسع لفهرسة، بحث عن المستنسخات، وتصنيف الملفات القابلة للتنفيذ باستخدام تقنيات ثابتة وديناميكية والتعلم الآلي عبر معماريات…
 ghostvectoracademy/dllhijackhunter
اكتشاف اختطاف DLL الآلي، والتحقق منه، والتأكيد عليه. تحويل الأخطاء المحلية في التهيئة إلى مسارات هجوم مؤكدة ومسلحة.








