

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
s3crets_scanner — ماسح آلي يصطاد الأسرار (مفاتيح API، بيانات الاعتماد) التي تم تحميلها عن طريق الخطأ إلى دلاء S3 العامة، باستخدام truffleHog3 للكشف ودعم الفحوصات المجدولة أو عند الطلب. | Kitploit
أدوات/GitHubGitHub/eilonh/s3crets_scanner
أمن البنية التحتية السحابيةماسحات الثغرات الأمنيةأمن السحابةكشف الأسرار
GitHubeilonh/s3crets_scanner

s3crets_scanner

ماسح آلي يصطاد الأسرار (مفاتيح API، بيانات الاعتماد) التي تم تحميلها عن طريق الخطأ إلى دلاء S3 العامة، باستخدام truffleHog3 للكشف ودعم الفحوصات المجدولة أو عند الطلب.

عرض المستودع
5716266منذ 3 سنواتتمت المراجعة من قبل Kitploit
مشاركة

ماسح S3cret: صيد الأسرار المرفوعة إلى دلاء S3 العامة

  • أداة S3cret Scanner مصممة لتوفير طبقة تكميلية لـ أفضل ممارسات أمان Amazon S3 من خلال الصيد الاستباقي للأسرار في دلاء S3 العامة.
  • يمكن تنفيذها كـ مهمة مجدولة أو عند الطلب

سير عمل الأتمتة

ستقوم الأتمتة بالإجراءات التالية:

  1. سرد الدلاء العامة في الحساب (مضبوطة بـ ACL من Public أو يمكن أن تكون الكائنات عامة)
  2. سرد الملفات النصية أو الحساسة (مثل .p12، .pgp والمزيد)
  3. تنزيل وفحص (باستخدام truffleHog3) وحذف الملفات من القرص، بمجرد الانتهاء من التقييم، واحدًا تلو الآخر.
  4. سيتم إنشاء السجلات في ملف logger.log.

المتطلبات الأساسية

  1. Python 3.6 أو أعلى
  2. تثبيت TruffleHog3 في $PATH
  3. دور AWS مع الصلاحيات التالية:
{
    "Version": "2012-10-17",
    "Statement": [
        {
            "Sid": "VisualEditor0",
            "Effect": "Allow",
            "Action": [
                "s3:GetLifecycleConfiguration",
                "s3:GetBucketTagging",
                "s3:ListBucket",
                "s3:GetAccelerateConfiguration",
                "s3:GetBucketPolicy",
                "s3:GetBucketPublicAccessBlock",
                "s3:GetBucketPolicyStatus",
                "s3:GetBucketAcl",
                "s3:GetBucketLocation"
            ],
            "Resource": "arn:aws:s3:::*"
        },
        {
            "Sid": "VisualEditor1",
            "Effect": "Allow",
            "Action": "s3:ListAllMyBuckets",
            "Resource": "*"
        }
    ]
}
  1. إذا كنت تستخدم ملف CSV - تأكد من وضع الملف accounts.csv في الدليل csv، بالتنسيق التالي:
Account name,Account id
prod,123456789
ci,321654987
dev,148739578

البدء

استخدم pip لتثبيت المتطلبات اللازمة.

# Clone the repo
git clone <repo>

# Install requirements
pip3 install -r requirements.txt

# Install trufflehog3
pip3 install trufflehog3

الاستخدام

الوسيطةالقيمالوصفمطلوب
-p, --aws_profileاسم ملف تعريف AWS لمفاتيح الوصول✓
-r, --scanner_roleاسم دور الماسح الضوئي AWS✓
-m, --methodinternalنوع الفحص✓
-l, --last_modified1-365عدد الأيام للفحص منذ آخر تعديل للملف؛ الافتراضي - 1✗

أمثلة الاستخدام

python3 main.py -p secTeam -r secteam-inspect-s3-buckets -l 1
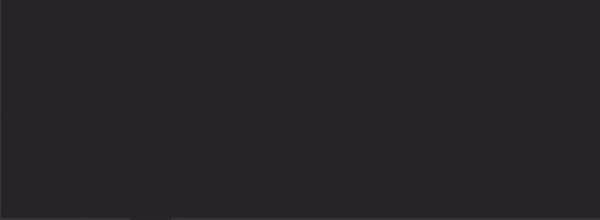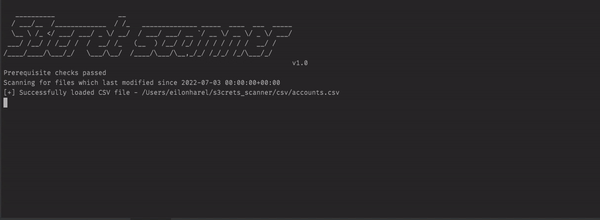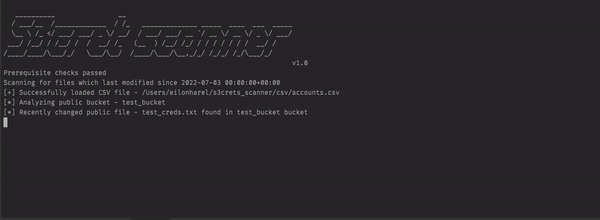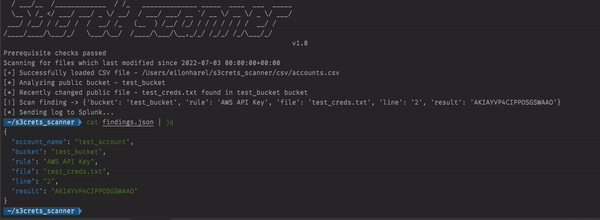
العرض التوضيحي


المراجع

Medium


المساهمة

نرحب بطلبات السحب والتفرعات. بالنسبة للتغييرات الكبيرة، يرجى فتح مشكلة أولاً لمناقشة ما ترغب في تغييره.


الترخيص

License

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    498
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    465
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    332
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





