
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit

 nomi-sec/poc-in-github
📡 PoC auto collect from GitHub. ⚠️ Be careful Malware.
 bigbodycobain/shadowbroker
Real-time geospatial OSINT platform aggregating 60+ public telemetry feeds (ADS-B, AIS, satellites, CCTV) into a unified map with server-side recon…
 bridgecrewio/checkov
أداة تحليل ثابت للبنية التحتية كرمز (IaC) تكتشف سوء التهيئة السحابية، الثغرات الأمنية، والأسرار عبر Terraform وKubernetes وCloudFormation وصور…
 decalage2/awesome-security-hardening
مجموعة من الأدلة والأدوات والموارد الرائعة لتقوية الأمن السيبراني
 dependency-check/dependencycheck
OWASP dependency-check هي أداة لتحليل تركيبة البرمجيات تكتشف الثغرات الأمنية المُعلنة للعموم في تبعيات التطبيقات.
 kyverno/kyverno
فرض الأمان والامتثال على مجموعات Kubernetes عبر ضوابط القبول، وتحوير الموارد، والفحوصات الخلفية، والتحقق من توقيع صور الحاويات.
 threat9/routersploit
إطار عمل لاستغلال الأجهزة المدمجة
 fuzzdb-project/fuzzdb
قاموس بأنماط وأولويات الهجوم لحقن الأعطال واكتشاف الموارد في تطبيقات الصندوق الأسود.
 bitsadmin/wesng
مقترح استغلال ثغرات ويندوز - الجيل التالي
 ed1s0nz/cyberstrikeai
نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.
 openai/codex-security
OpenAI's Codex Security CLI and TypeScript SDK for finding, validating, and fixing security vulnerabilities. npm:…
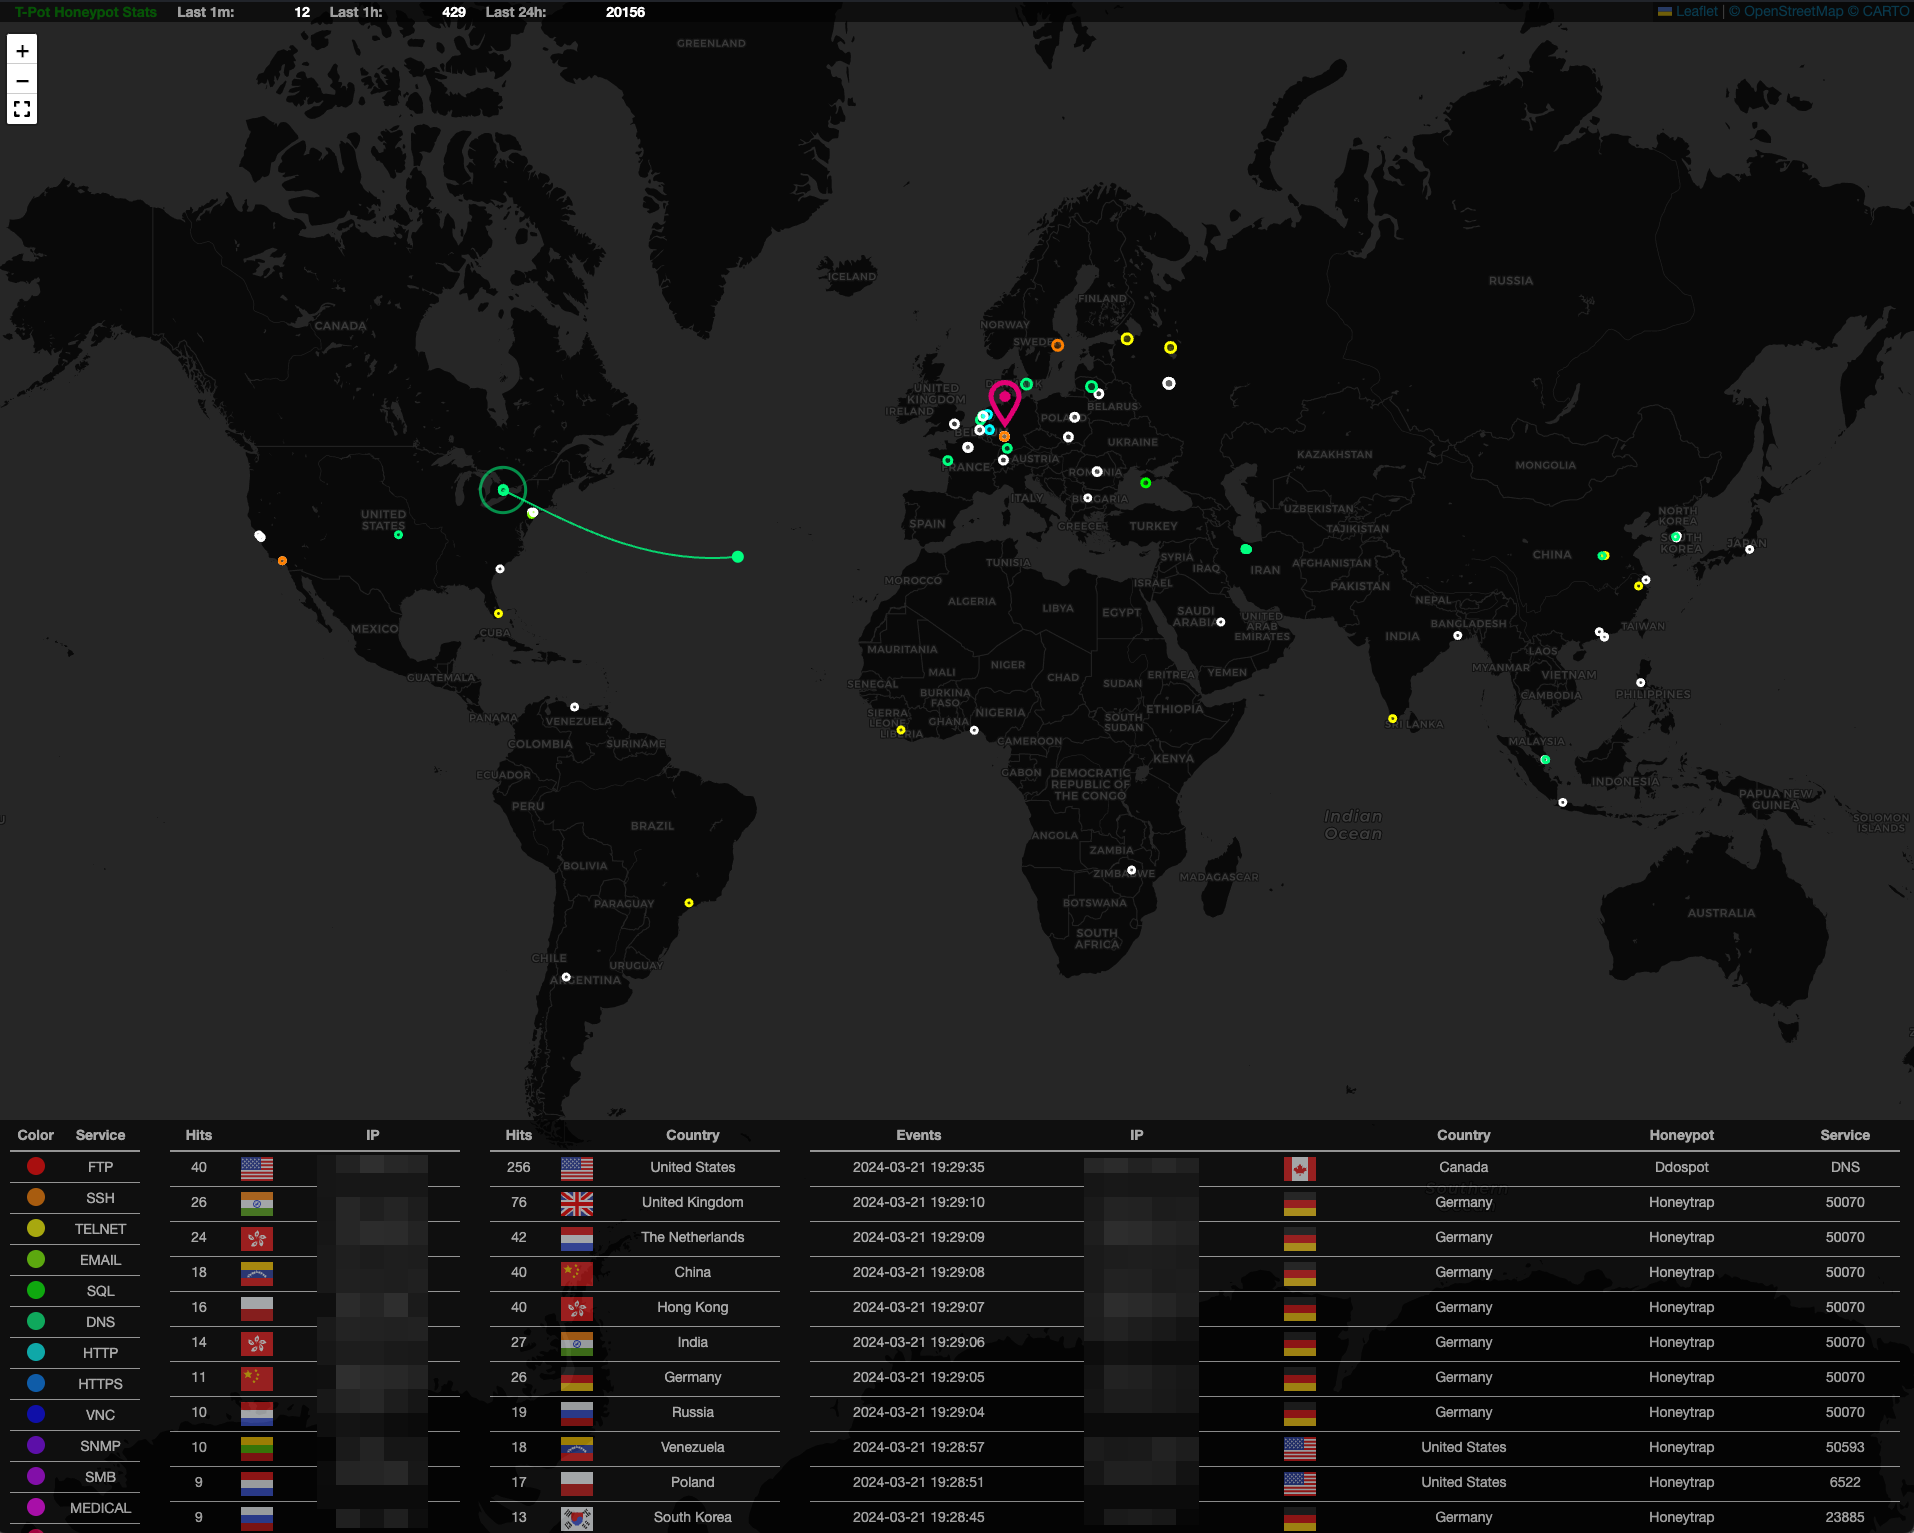 telekom-security/tpotce
🍯 T-Pot - منصة متعددة الهونيبوت الكل في واحد 🐝
 axi0mx/ipwndfu
أداة كسر حماية مفتوحة المصدر للعديد من أجهزة iOS
 wpscanteam/wpscan
ماسح أمان لـ WordPress يكتشف الثغرات الأمنية، ويُعدّد الإضافات/السمات/المستخدمين، ويتحقق من كلمات المرور الضعيفة. يتكامل مع WPScan API للحصول على…
 projectdiscovery/httpx
Fast, multi-probe HTTP toolkit for reconnaissance and information gathering. Probes TLS, CSP, headers, tech stack, and CDN. Supports matchers,…
 blackarch/blackarch
توزيعة مبنية على ArchLinux لمختبري الاختراق وباحثي الأمن.
 aquasecurity/kube-bench
تتحقق مما إذا كان Kubernetes منشورًا وفقًا لأفضل ممارسات الأمان كما هو محدد في معيار CIS Kubernetes
 aipentest/cyberstrikeai
نظام العمل للأمن السيبراني الأصيل بالذكاء الاصطناعي—حيث تتحول النية إلى تنفيذ مُحكَم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تُحسّن التي تليها.








