
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit

 vdohney/keepass-password-dumper
PoC الأصلي لـ CVE-2023-32784
 zgzhang/cve-2024-6387-poc
حالة سباق في معالج الإشارة في خادم OpenSSH (sshd)
 safebreach-labs/cve-2024-49113
LdapNightmare هي أداة PoC تختبر خادم Windows Server ضعيفًا ضد CVE-2024-49113
 pwn0sec/pwnxss
PwnXSS: ماسح ثغرات (XSS) واستغلالها
 whgojp/javaseclab
مختبر شامل لثغرات Java يتضمن كوداً مصاباً وكوداً مُصلحاً، وسيناريوهات هجوم، وملاحظات تدقيق المصدر/المصب، وإرشادات الترميز الآمن للتدريب الأمني وتقييم…
 zeze-zeze/ioctlance
أداة تُستخدم لاصطياد الثغرات الأمنية في برامج تشغيل WDM بنية x64
 pensarai/apex
AI-powered offensive security testing using autonomous agents, directly in your terminal.
 allfro/sploitego
تحويلات Maltego لاختبار الاختراق
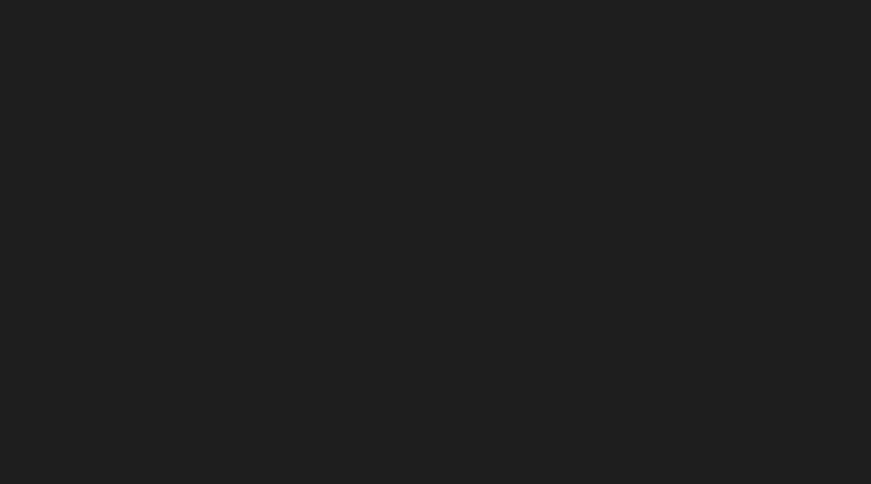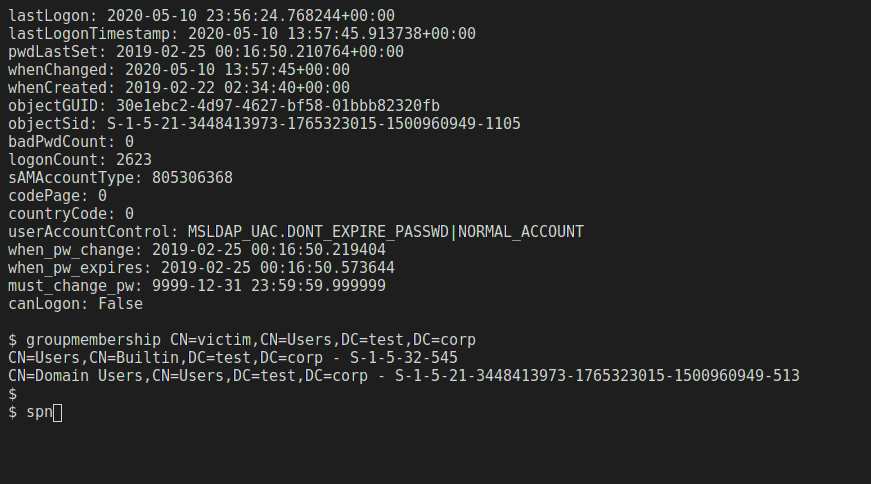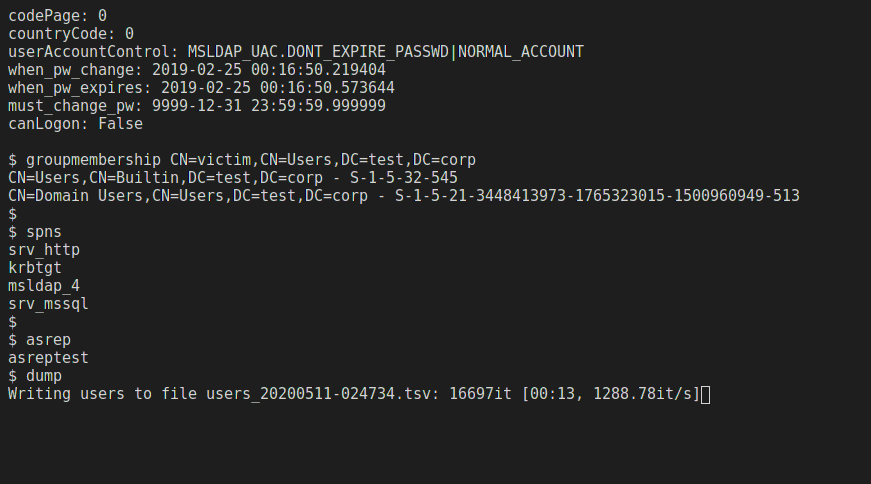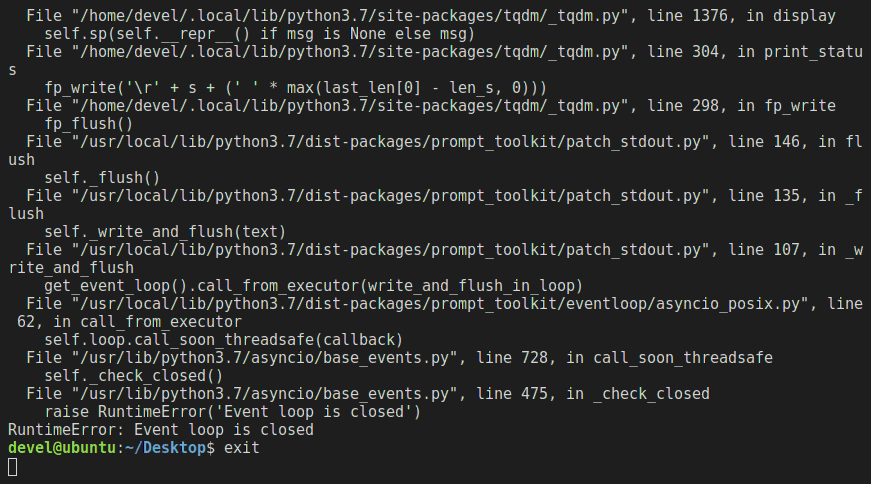 skelsec/msldap
مكتبة بايثون لتدقيق مايكروسوفت أكتيف دايركتوري عبر LDAP، مع دعم NTLM، Kerberos، والمصادقة عبر SSPI، ربط القناة، التشفير، ووكيل SOCKS5 مع عميل تفاعلي…
 francozappa/bluffs
مجموعة أدوات لاختبار إنشاء جلسات Bluetooth ضد هجمات السرية الأمامية والمستقبلية، باستخدام تصحيح البرامج الثابتة، وتحليل PCAP، وفحوصات آلية لثغرات…
 akamai/akamai-security-research
يتضمن هذا المستودع كودًا ومؤشرات اختراق (IoCs) هي نتاج الأبحاث التي أُجريت في فرق أبحاث الأمن المختلفة التابعة لـ Akamai.
 rhinosecuritylabs/gcpbucketbrute
نص برمجي لتعداد سعات تخزين Google، وتحديد صلاحيات الوصول لديك إليها، وتحديد ما إذا كان يمكن تصعيد الامتيازات عليها.
 azuread/azureadassessment
أدوات لتقييم حالة وتكوين مستأجر Azure AD
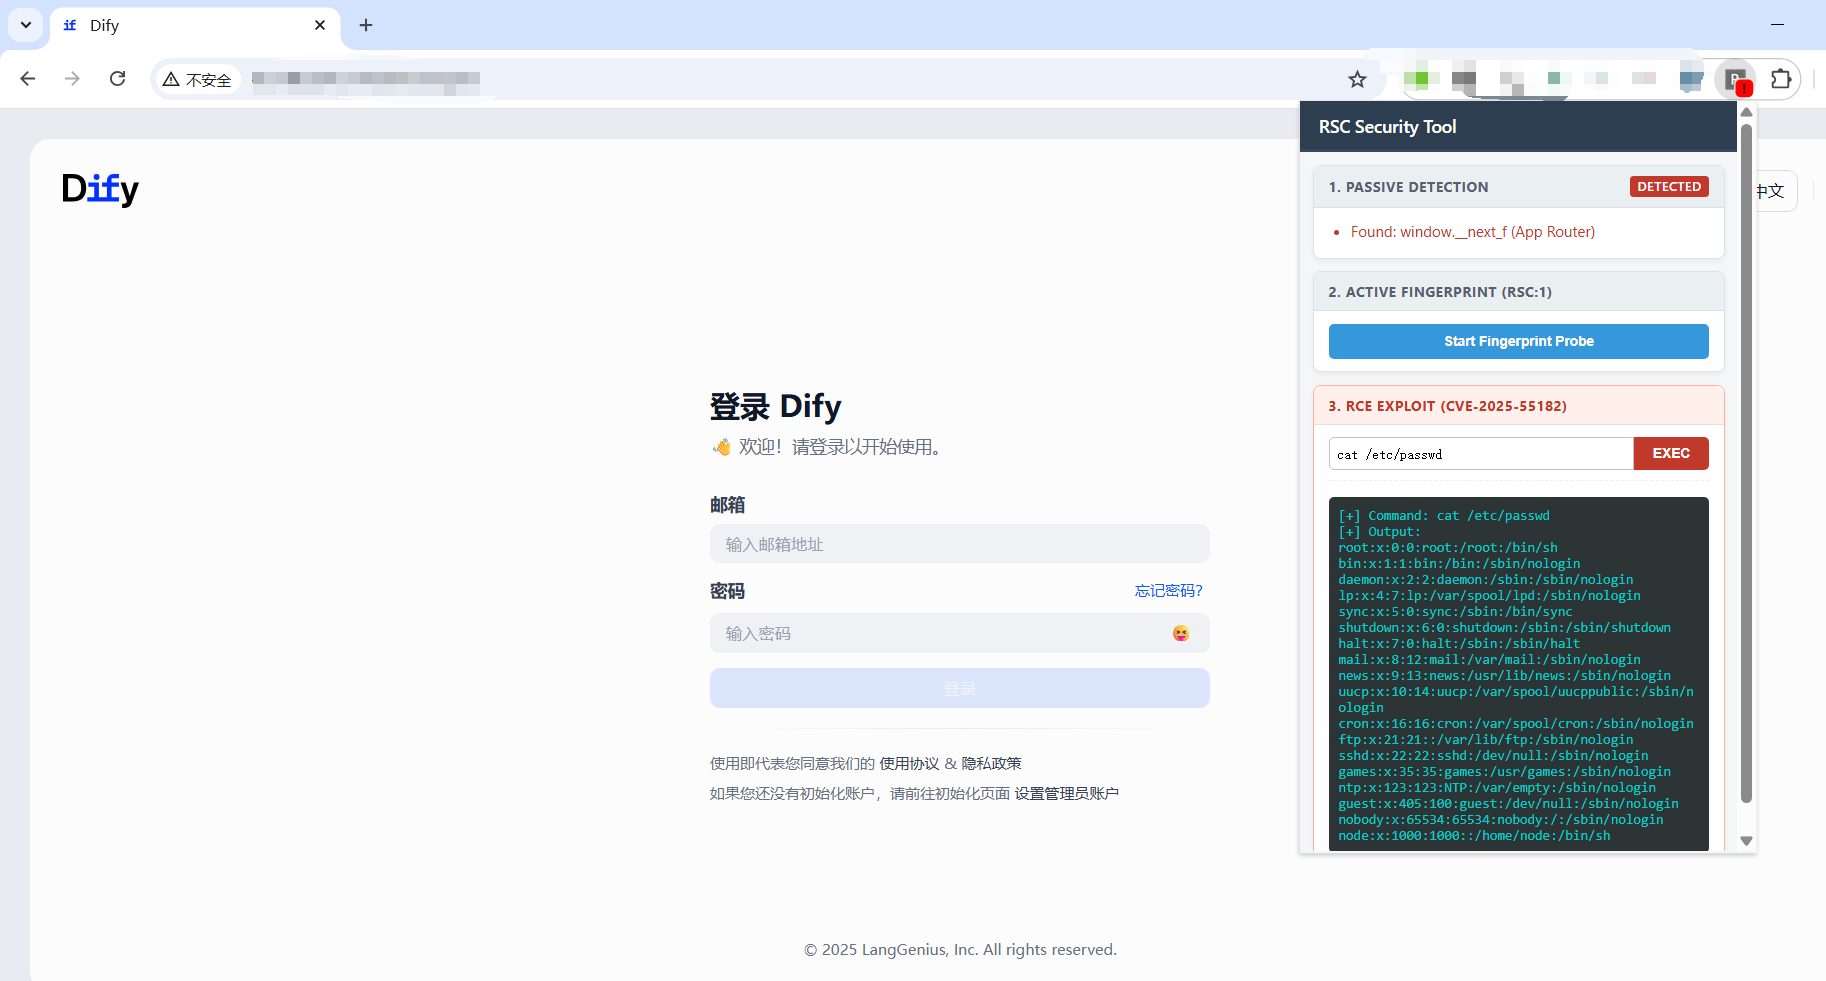 mrknow001/rsc_detector
يدعم تحديد بصمات RSC واستغلال ثغرة مكون React CVE-2025-55182.
 lateralblast/lunar
أداة تدقيق أمني لنظام UNIX تعتمد على عدة أطر أمنية
 vanhoefm/macstealer
# MacStealer: تجاوز عزل عملاء Wi-Fi
 francisck/danderspritz_lab
مختبر DanderSpritz كامل الوظائف في أمرين
 anatol/booster
مولّد initramfs سريع وآمن








