 skelsec/msldap
مكتبة بايثون لتدقيق مايكروسوفت أكتيف دايركتوري عبر LDAP، مع دعم NTLM، Kerberos، والمصادقة عبر SSPI، ربط القناة، التشفير، ووكيل SOCKS5 مع عميل تفاعلي مدمج.


إذا أعجبك هذا المشروع، فكر في شراء تراخيص OctoPwn، مجموعة اختبار الاختراق الكاملة التي تعمل في متصفحك!
للحصول على إشعارات بالإصدارات الجديدة ومعلومات أخرى، انضم إلى Discord
مكتبة LDAP لـ MS AD

هذا المشروع، إلى جانب العديد من أدوات اختبار الاختراق الأخرى، يعمل في المتصفح بقوة OctoPwn!
تحقق من الإصدار المجتمعي على OctoPwn - Live
عبر GIT
python3 setup.py install
أو
pip install msldap
asn1crypto. تتضمن بعض استعلامات LDAP هياكل ASN1 لإرسالها فوق طبقة النقل ASN1 XDasysocks. لدعم الوكيل SOCKS.aiocmd للعميل التفاعليasciitree لرسم أشجار جميلة في العميل التفاعلييرجى ملاحظة أن هذه مكتبة، ولم تُصمم لاستخدامها كبرنامج سطر أوامر.
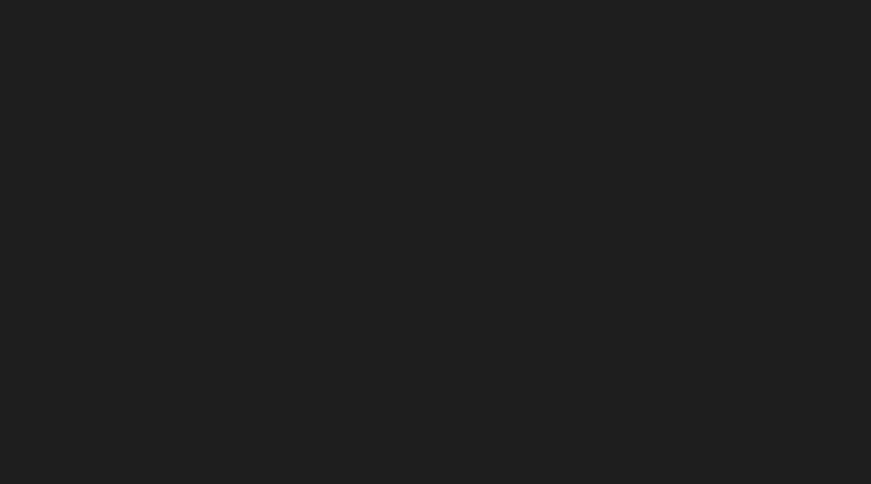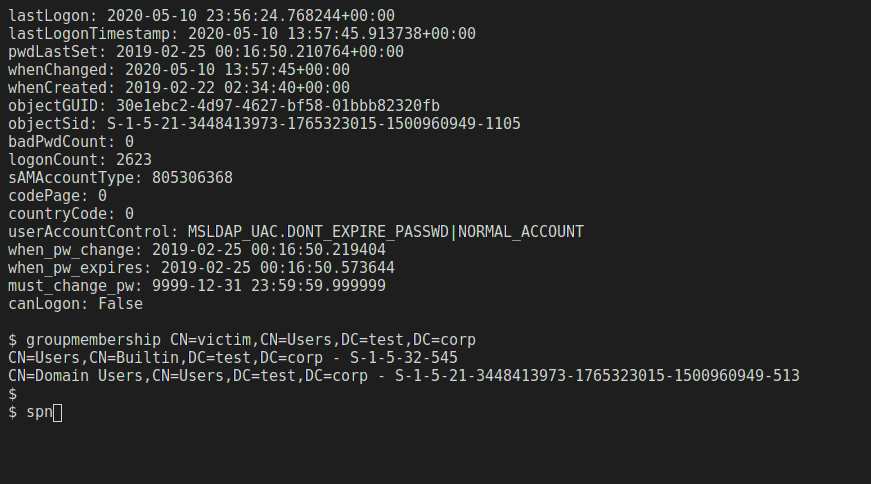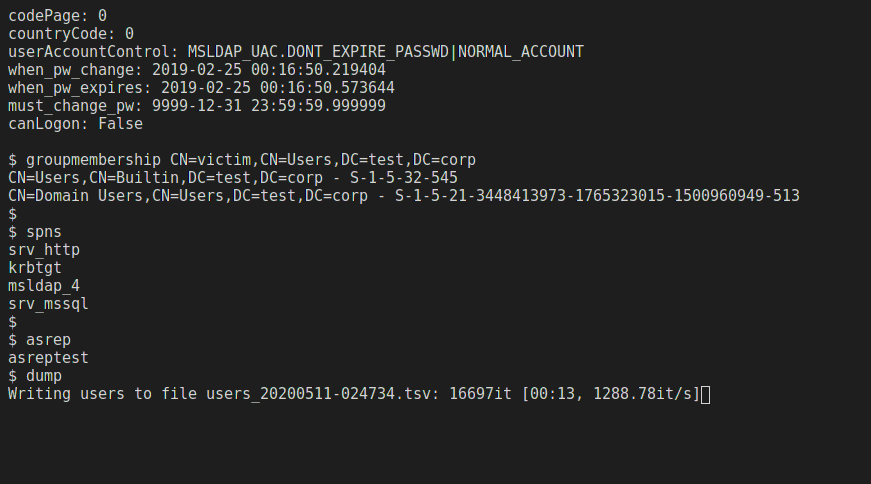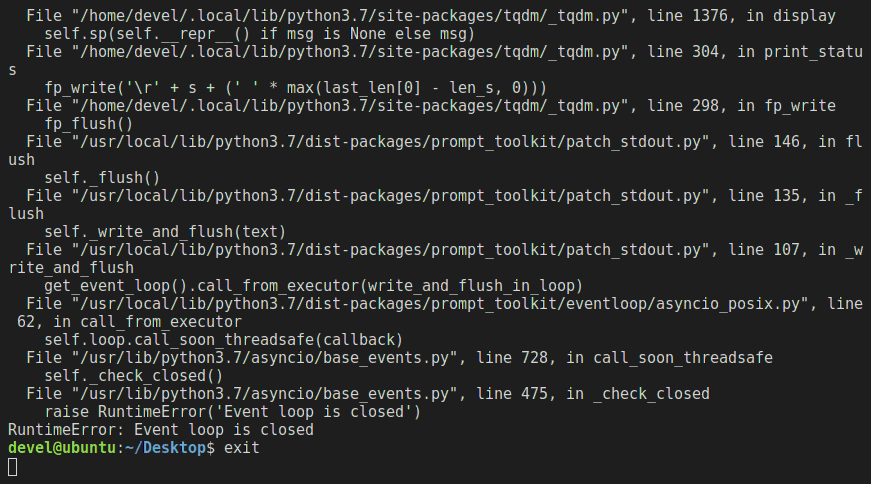
مع ملاحظة ذلك، تحتوي الحزمة على عميل LDAP تفاعلي كامل الوظائف. عند تثبيت وحدة msldap باستخدام setup.py install، سيظهر ملف ثنائي جديد باسم msldap (تسميات صادمة)
كان التغيير الرئيسي ضروريًا في الإصدار 0.2.0 لتوحيد خيارات الاتصال المختلفة كسلسلة واحدة، دون الحاجة إلى مفاتيح إضافية لسطر الأوامر.
يتم تكوين سلسلة الاتصال الجديدة بالطريقة التالية:
<protocol>+<auth_method>://<domain>\<username>:<password>@<ip>:<port>/?<param>=<value>&<param>=<value>&...
شرح مفصل مع أمثلة:
<protocol>+<auth>://<username>:<password>@<ip_or_host>:<port>/<tree>/?<param>=<value>


	<protocol> sets the ldap protocol following values supported:
		- ldap
		- ldaps
		- gc
		- gc_ssl

	<auth> can be omitted if plaintext authentication is to be performed (in that case it default to ntlm-password), otherwise:
		- ntlm-password
		- ntlm-nt
		- kerberos-password (dc option param must be used)
		- kerberos-rc4 / kerberos-nt (dc option param must be used)
		- kerberos-aes (dc option param must be used)
		- kerberos-keytab (dc option param must be used)
		- kerberos-ccache (dc option param must be used)
		- kerberos-pfx (dc option param must be used)
		- kerberos-pem (dc option param must be used)
		- kerberos-certstore (dc option param must be used, windows only)
		- sspi-ntlm (windows only!)
		- sspi-kerberos (windows only!)
		- anonymous
		- plain
		- simple
		- sicily (same format as ntlm-nt but using the SICILY authentication)

	<tree>:
		OPTIONAL. Specifies the root tree of all queries

	<param> can be:
		- timeout : connction timeout in seconds
		- proxytype: currently only socks5 proxy is supported
		- proxyhost: Ip or hostname of the proxy server
		- proxyport: port of the proxy server
		- proxytimeout: timeout ins ecodns for the proxy connection
		- dc: the IP address of the domain controller, MUST be used for kerberos authentication

	Examples:
	ldap://10.10.10.2 (anonymous bind)
	ldaps://test.corp (anonymous bind)
	ldap+sspi-ntlm://test.corp
	ldap+sspi-kerberos://test.corp
	ldap://TEST\\victim:<password>@10.10.10.2 (defaults to SASL GSSAPI NTLM)
	ldap+simple://TEST\\victim:<password>@10.10.10.2 (SASL SIMPLE auth)
	ldap+plain://TEST\\victim:<password>@10.10.10.2 (SASL SIMPLE auth)
	ldap+ntlm-password://TEST\\victim:<password>@10.10.10.2
	ldap+ntlm-nt://TEST\\victim:<nthash>@10.10.10.2
	ldap+kerberos-password://TEST\\victim:<password>@<hostname>/?dc=10.10.10.2
	ldap+kerberos-rc4://TEST\\victim:<rc4key>@<hostname>/?dc=10.10.10.2
	ldap+kerberos-aes://TEST\\victim:<aes>@<hostname>/?dc=10.10.10.2
	ldap://TEST\\victim:[email protected]/DC=test,DC=corp/
	ldap://TEST\\victim:[email protected]/DC=test,DC=corp/?timeout=99&proxytype=socks5&proxyhost=127.0.0.1&proxyport=1080&proxytimeout=44
وظائف خدمات الشهادات مستندة إلى certi الذي أنشأه @zer1t0 AC-RN







