
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit

 owasp/owasp-java-encoder
OWASP Java Encoder هو فئة ترميز عالية الأداء وسهلة الاستخدام للغة Java 1.5+، تُضاف مباشرةً إلى المشروع (drop-in) دون أي اعتماديات خارجية وبدون…
 llnl/oghidra
يُدمج OGhidra نماذج اللغة الكبيرة (LLMs) عبر Ollama مع منصة Ghidra لهندسة عكسية، مما يتيح تحليل الثنائيات بمساعدة الذكاء الاصطناعي عبر اللغة…
 tillson/git-hound
أداة استطلاع سريعة لـ GitHub. تفحص عن الأسرار المسربة عبر جميع GitHub، وليس فقط المستودعات والمنظمات المعروفة. تدعم استعلامات GitHub dorks.
 utiso/dorkbot
أداة سطر أوامر لمسح نتائج بحث Google عن الثغرات الأمنية
 firefart/stunner
اختبر واستغل خوادم STUN/TURN لاستغلال التكوينات الخاطئة، مما يتيح التنقل داخل الشبكة الداخلية عبر وكيل SOCKS، وهجمات تسرب الذاكرة، ومسح المنافذ…
 danigargu/cve-2020-0796
CVE-2020-0796 - Windows SMBv3 LPE استغلال #SMBGhost
 psypanda/hashid
برنامج للتعرف على الأنواع المختلفة من التجزئة -
 owasp/offat
أداة اختبار أمان API آلية تُنشئ اختبارات من مواصفات OpenAPI، وتُدخل بيانات عشوائية (fuzzing) على المدخلات، وتتحقق من ثغرات OWASP API Top 10 بما في…
 stelligent/cfn_nag
أداة فحص (Linting) لقوالب CloudFormation
 puliczek/cve-2021-44228-poc-log4j-bypass-words
🐱💻 ✂️ 🤬 CVE-2021-44228 - استغلال LOG4J Java - حيل تجاوز WAF
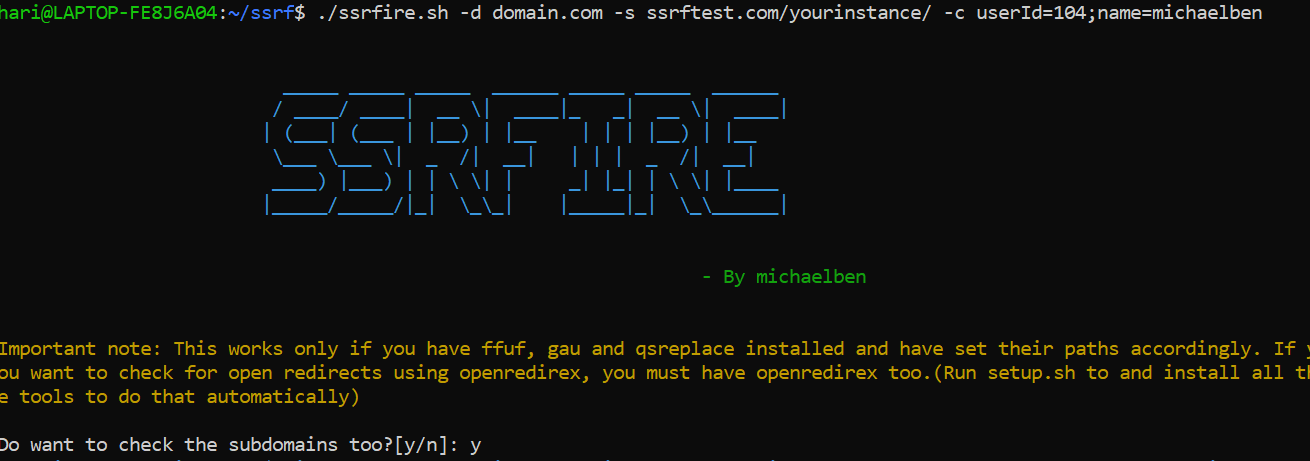 ksharinarayanan/ssrfire
مكتشف آلي لثغرات SSRF. فقط أضف اسم النطاق وسيرفرك واستمتع! ;) كما يحتوي على خيارات لاكتشاف XSS وإعادة التوجيه المفتوحة.
 hackerschoice/thc-archive
جميع إصدارات مجموعة أبحاث الأمن (المعروفة أيضًا باسم الهاكرز) The Hacker's Choice
 owasp/joomscan
ماسح ثغرات جووملا CMS القائم على Perl يقوم بأتمتة تعداد الإصدار، كشف المكونات، مطابقة الاستغلالات، تحديد جدران الحماية، واكتشاف سوء التهيئة مع إعداد…
 cisagov/untitledgoosetool
أداة Untitled Goose Tool هي أداة قوية ومرنة للبحث والاستجابة للحوادث تضيف طرقًا جديدة للمصادقة وجمع البيانات من أجل إجراء تحقيق كامل ضد بيئات Azure…
 s0md3v/silver
مسح ضخم لعناوين IP للكشف عن الخدمات الضعيفة
 bfuzzy/auditd-attack
مجموعة قواعد Linux Auditd مرتبطة بـ MITRE's Attack Framework
 worawit/cve-2021-3156
استغلال Sudo Baron Samedit
 mzfr/liffy
أداة استغلال تضمين الملفات المحلية








