
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit
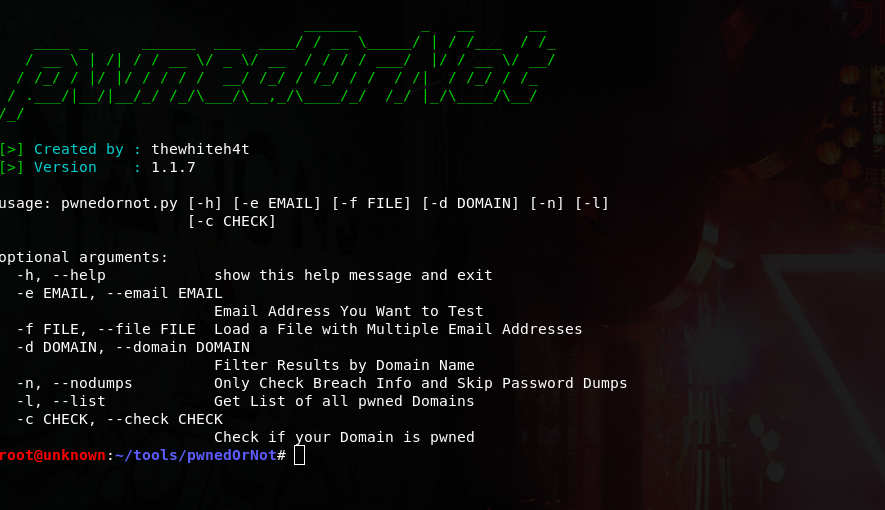
 thewhiteh4t/pwnedornot
أداة OSINT للعثور على كلمات المرور لعناوين البريد الإلكتروني المخترقة
 pry0cc/axiom
إطار العمل التحتية الديناميكي للجميع! وزع عبء العمل للعديد من أدوات المسح المختلفة بسهولة، بما في ذلك nmap وffuf وmasscan وnuclei وmeg وغيرها الكثير!
 imran-parray/mind-maps
خرائط ذهنية لعدة أشياء
 sqlancer/sqlancer
اختبار آلي لاكتشاف أخطاء المنطق والأداء في أنظمة قواعد البيانات
 projectdiscovery/vulnx
أداة CLI حديثة لاستكشاف بيانات الثغرات الأمنية مع إمكانيات بحث وتصفية وتحليل قوية.
 salesforce/cloudsplaining
Cloudsplaining هي أداة تقييم أمان AWS IAM التي تحدد انتهاكات مبدأ الامتياز الأقل وتنشئ تقريرًا مرتبًا حسب أولوية المخاطر.
 lanjelot/patator
باتاتور هي أداة تخمين متعددة الأغراض، بتصميم معياري واستخدام مرن.
 owasp/threat-dragon
أداة نمذجة التهديدات مفتوحة المصدر من OWASP
 ly4k/certipy
أداة لتعداد وإساءة استخدام Active Directory Certificate Services

 aquasecurity/trivy-operator
مشغّل أمان أصلي لبيئة Kubernetes يعمل على أتمتة فحص الثغرات الأمنية، وتدقيق الإعدادات، واكتشاف الأسرار، وتحليل RBAC، وإعداد تقارير الامتثال باستخدام…
 epinna/tplmap
أداة كشف واستغلال حقن القوالب من جانب الخادم وحقن الأكواد
 owasp/api-security
وثيقة OWASP لأهم 10 مخاطر أمنية في واجهات برمجة التطبيقات (API) وبوابة توثيق تتضمن أفضل الممارسات لبناء واجهات برمجة التطبيقات واختراقها والدفاع عنها.
 decalage2/oletools
مجموعة أدوات بلغة Python لتحليل مستندات MS OLE2 وOffice، واستخراج وحدات VBA ماكرو، واكتشاف الثغرات، وإجراء تحليل جنائي لملفات التخزين المهيكلة.
 uphiago/recon-skills
حزمة مهارات أمن هجومي معتمدة ميدانيًا تضم 169 تقنية للاستطلاع واختبار الاختراق. تغطي CORS، SSRF، الاستيلاء على النطاقات الفرعية، إساءة استخدام IAM…
 protectai/vulnhuntr
اكتشاف الثغرات بطريقة Zero shot باستخدام LLMs
 neo23x0/loki
ماسح ضوئي قائم على IOC و YARA للكشف عن مؤشرات الاختراق عبر تعبير منتظم لاسم الملف، تواقيع YARA، مطابقة التجزئة، وفحوصات الاتصال الخلفي لـ C2 على نقاط…
 haccer/subjack
ماسح ضوئي متزامن لاختطاف DNS يكتشف ثغرات سجلات CNAME و NS و AXFR و SPF و MX و SRV وسجلات A القديمة عبر مزودي الخدمات السحابية، مع تحليل السلسلة متعدد…








