 aquasecurity/trivy-operator
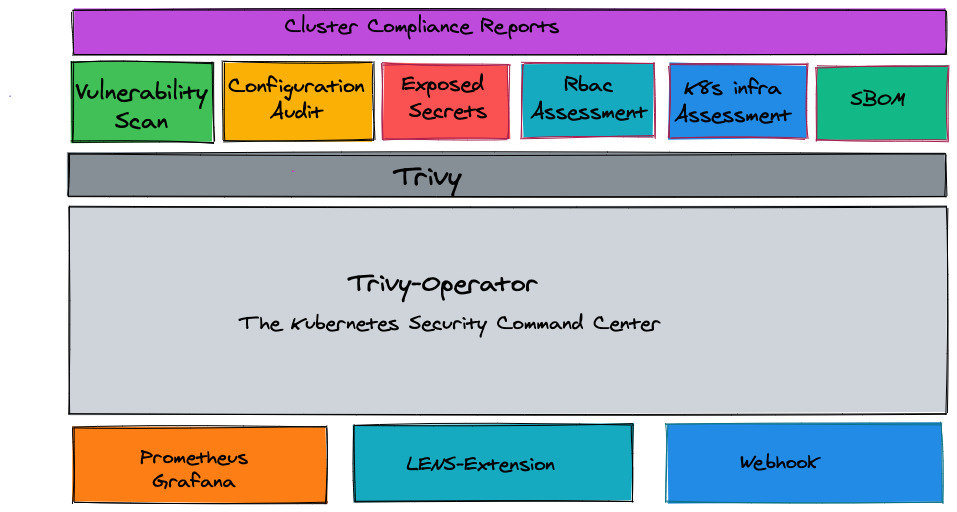
مشغّل أمان أصلي لبيئة Kubernetes يعمل على أتمتة فحص الثغرات الأمنية، وتدقيق الإعدادات، واكتشاف الأسرار، وتحليل RBAC، وإعداد تقارير الامتثال باستخدام Trivy.

مجموعة أدوات أمنية أصلية لـ Kubernetes. (التوثيق)



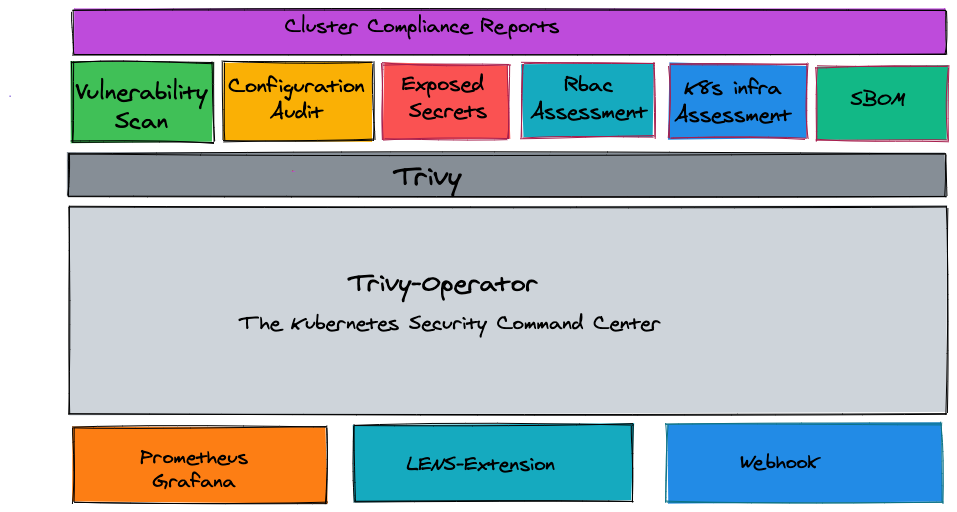
يستفيد Trivy Operator من Trivy لفحص مجموعة Kubernetes الخاصة بك باستمرار بحثًا عن المشكلات الأمنية. يتم تلخيص عمليات الفحص في تقارير أمنية كـ Kubernetes Custom Resource Definitions، والتي تصبح متاحة من خلال Kubernetes API. يقوم المشغّل بذلك من خلال مراقبة Kubernetes لتغيرات الحالة وتشغيل عمليات الفحص الأمني تلقائيًا استجابةً لذلك. على سبيل المثال، يتم بدء فحص الثغرات الأمنية عند إنشاء Pod جديد.
بهذه الطريقة، يمكن للمستخدمين العثور على المخاطر المتعلقة بالموارد المختلفة وعرضها بطريقة Kubernetes-native.
يقوم Trivy Operator تلقائيًا بإنشاء تقارير الأمن وتحديثها. يتم إنشاء هذه التقارير استجابةً لأحمال العمل الجديدة والتغييرات الأخرى على مجموعة Kubernetes، مما يؤدي إلى إنشاء التقارير التالية:
يرجى إضافة نجمة ⭐ إلى المستودع إذا كنت تريد منا مواصلة تطوير وتحسين trivy-operator! 😀
يوفر [التوثيق] الرسمي أدلة مفصلة للتثبيت والتكوين واستكشاف الأخطاء وإصلاحها والبدء السريع.
يمكنك تثبيت Trivy-operator Operator باستخدام Static YAML Manifests واتباع دليل Getting Started لمعرفة كيف يتم إنشاء تقارير الثغرات الأمنية وتدقيق التكوين تلقائيًا.
يمكن تثبيت Trivy Operator بسهولة من خلال Helm Chart. يمكن تنزيل Helm Chart بإحدى الطريقتين:
أضف مستودع Aqua:
   helm repo add aqua https://aquasecurity.github.io/helm-charts/
   helm repo update
ثبّت Helm Chart:
   helm install trivy-operator aqua/trivy-operator \
     --namespace trivy-system \
     --create-namespace \
     --version 0.37.0
ثبّت Helm Chart:
   helm install trivy-operator oci://ghcr.io/aquasecurity/helm-charts/trivy-operator \
     --namespace trivy-system \
     --create-namespace \
     --version 0.37.0
سيؤدي هذا إلى تثبيت Trivy Helm Chart في مساحة الأسماء trivy-system وبدء تشغيل عمليات الفحص.
على الرغم من أننا نحاول الحفاظ على توافق الإصدارات الجديدة مع الإصدارات السابقة، إلا أن هذا المشروع لا يزال في مرحلة الحضانة، وقد تتغير بعض واجهات API وCustom Resource Definitions.
في هذه المرحلة المبكرة، نود الحصول على ملاحظاتكم حول المفهوم العام لـ Trivy-Operator. مع مرور الوقت، نود أن نرى مساهمات تدمج أدوات أمنية مختلفة حتى يتمكن المستخدمون من الوصول إلى المعلومات الأمنية بطرق قياسية وأصلية لـ Kubernetes.
Trivy-Operator هو مشروع مفتوح المصدر من Aqua Security.
تعرّف على [أعمالنا ومحفظتنا مفتوحة المصدر].
انضم إلى المجتمع، وتحدث معنا حول أي أمر في GitHub Discussions أو Slack.