
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit
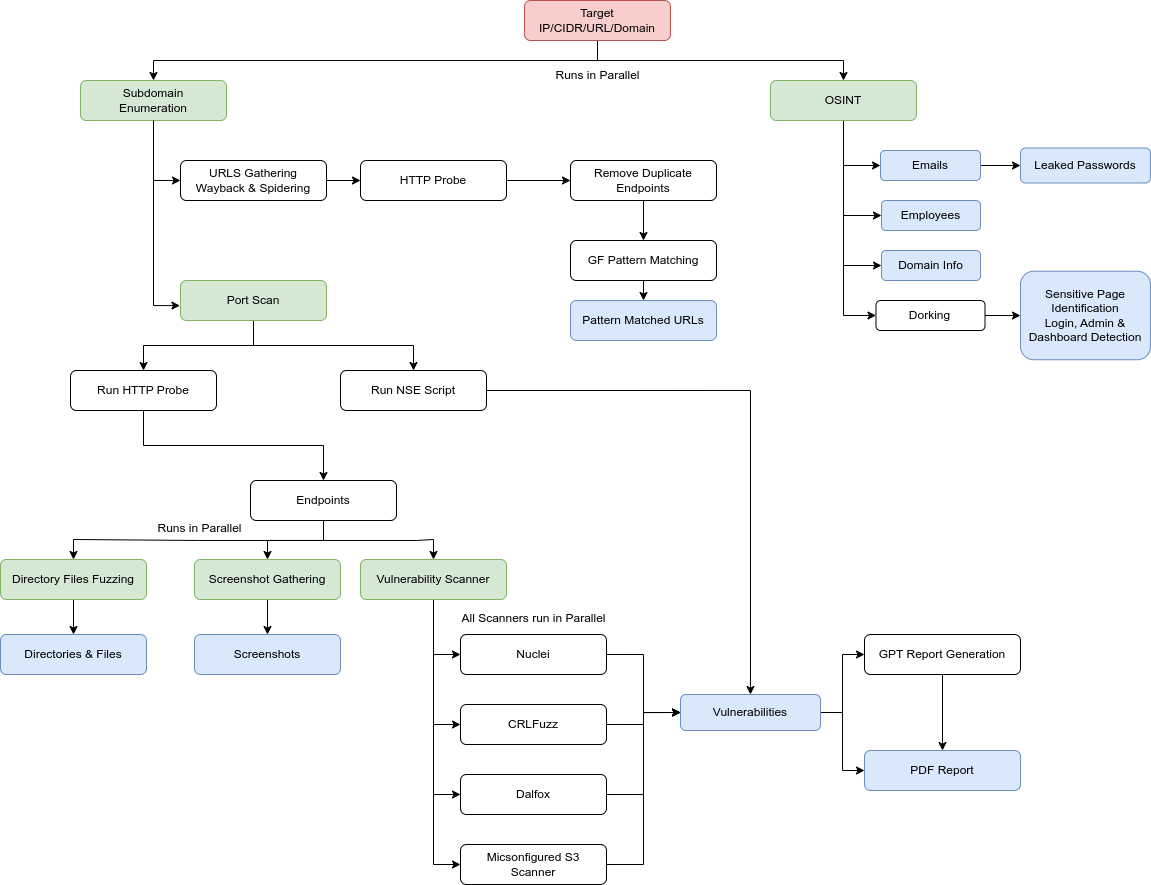
 yogeshojha/rengine
reNgine هو إطار عمل استطلاع آلي لتطبيقات الويب يركز على عملية استطلاع مبسطة وقابلة للتكوين بدرجة عالية عبر المحركات، وربط وتنظيم بيانات الاستطلاع،…

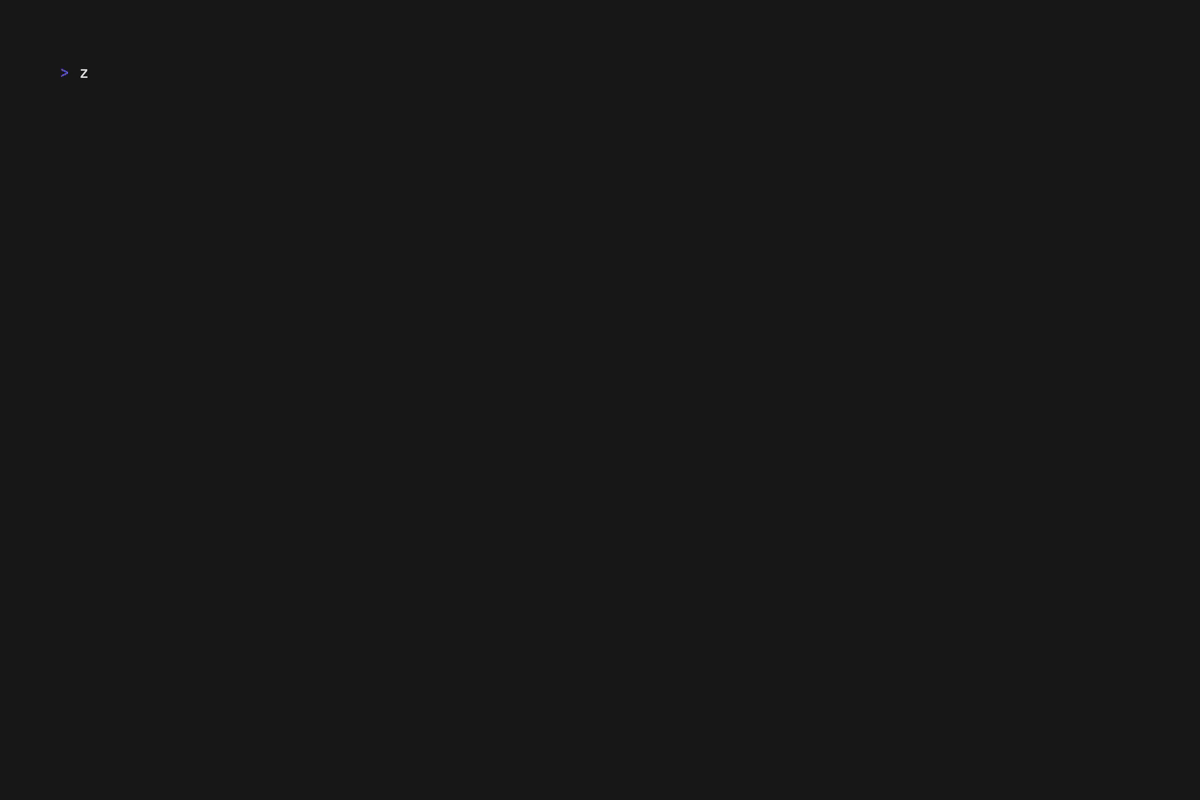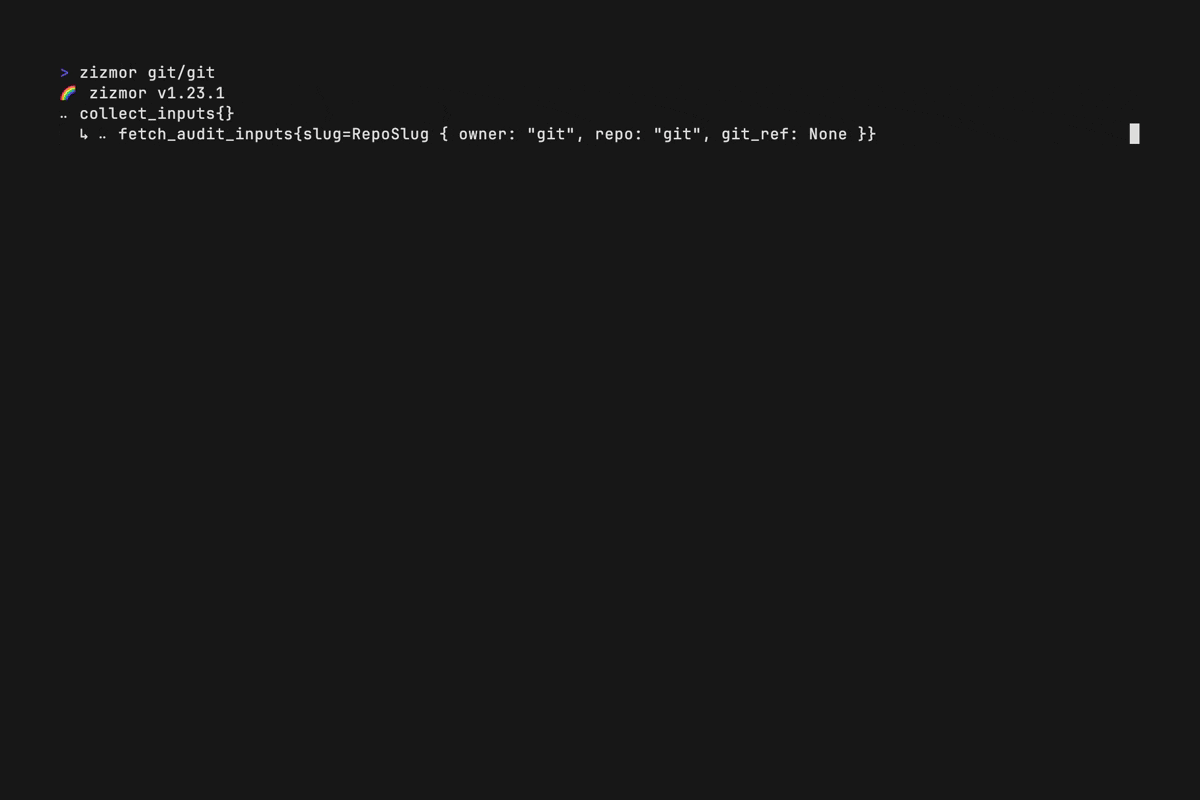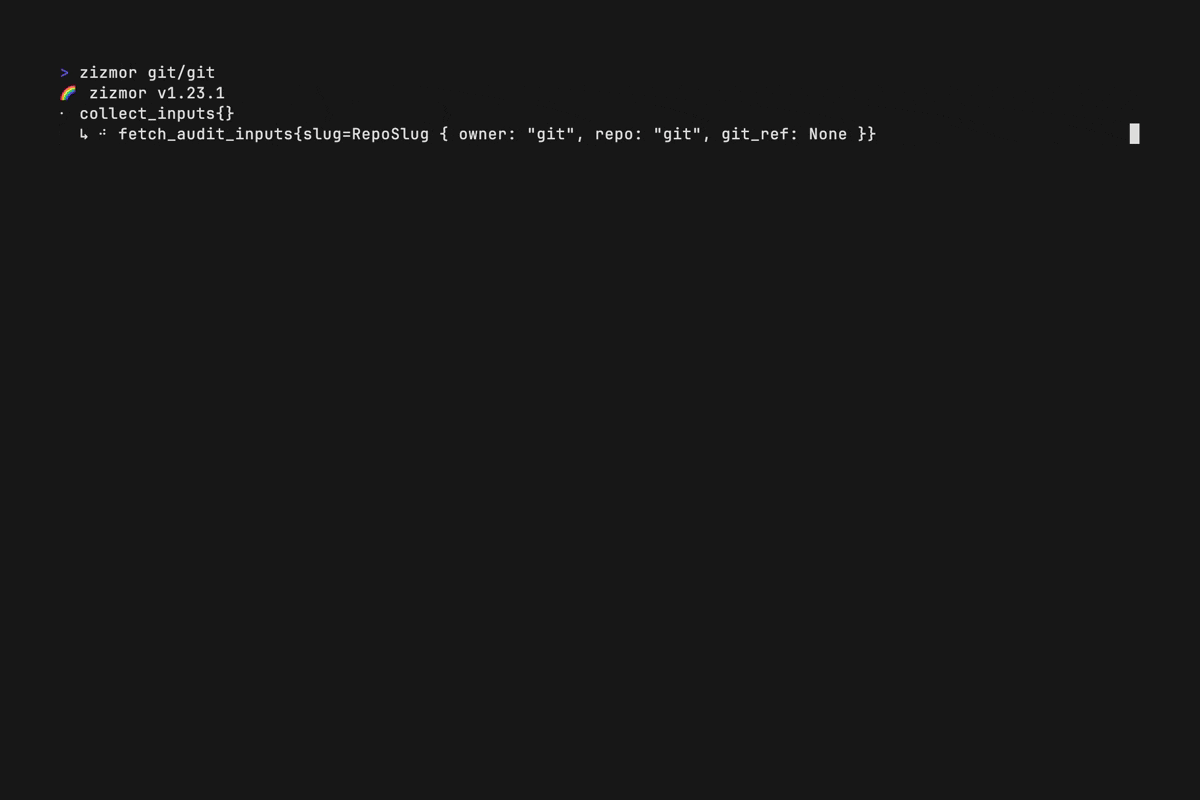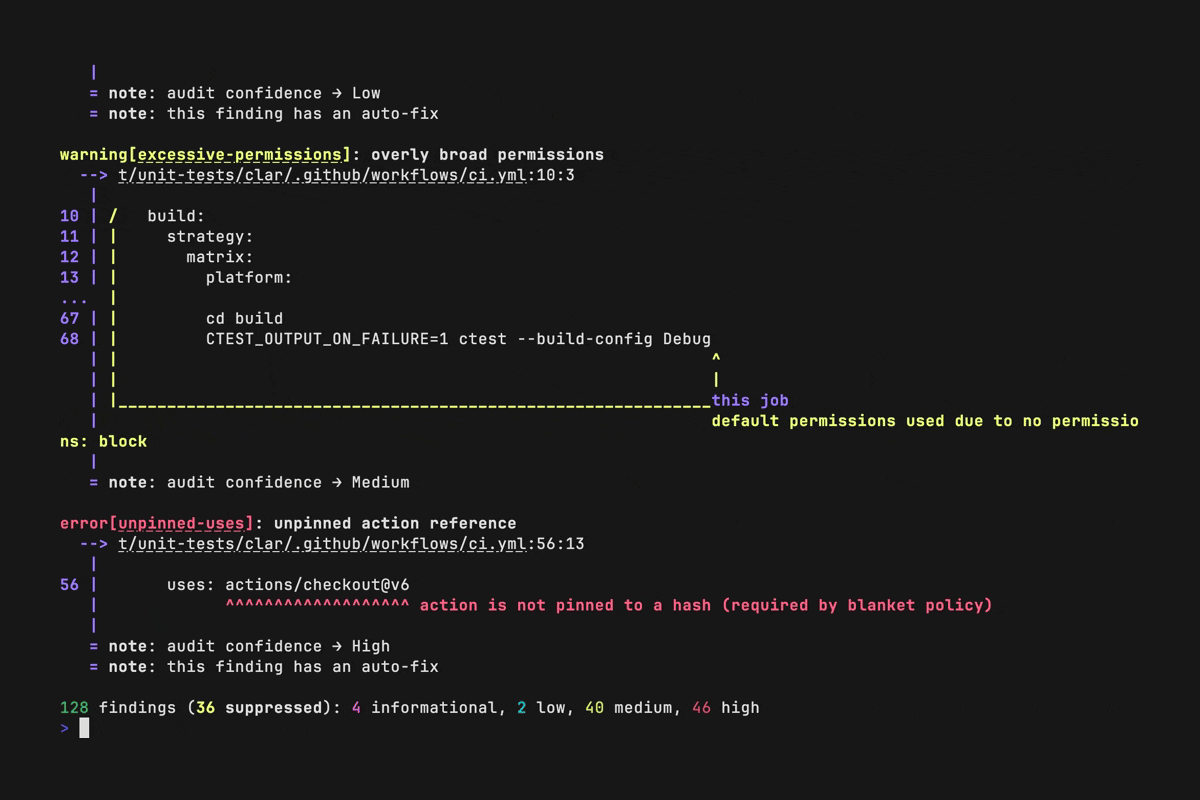 zizmorcore/zizmor
أداة تحليل ثابتة لأنظمة CI/CD تكتشف وتُصلح المشكلات الأمنية في GitHub Actions وDependabot وإعدادات pre-commit، بما في ذلك حقن القوالب (template…
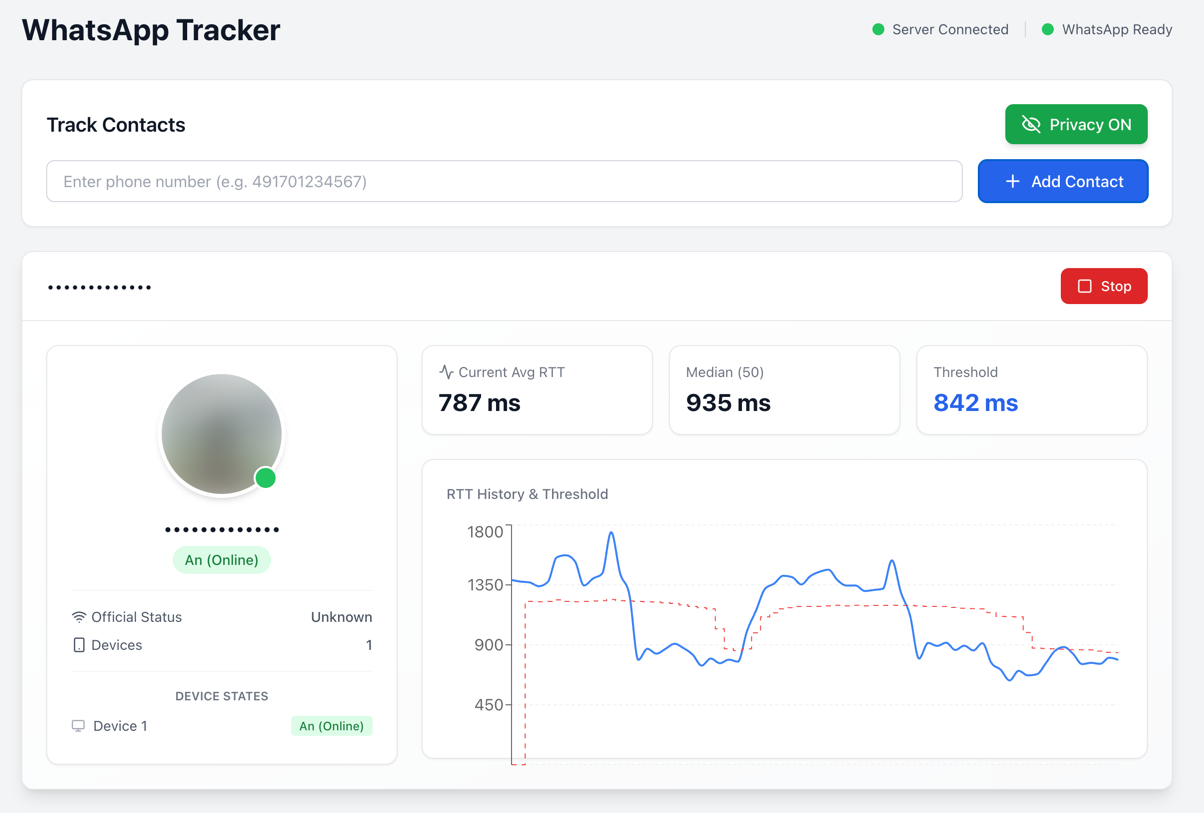 gommzystudio/device-activity-tracker
يمكن لرقم الهاتف أن يكشف ما إذا كان الجهاز نشطًا أو في وضع الاستعداد أو غير متصل (وما إلى ذلك). يوضح هذا الإثبات المفاهيمي كيفية تسريب إيصالات…
 ljagiello/ctf-skills
مهارات الوكيل لحل تحديات CTF - استغلال الويب، اختراق الثنائيات، التشفير، الهندسة العكسية، الطب الشرعي الرقمي، OSINT، والمزيد
 elementalsouls/claude-bughunter
حزمة مهارات Claude Code لصيد الثغرات والعمل الميداني للفريق الأحمر الخارجي - 82 مهارة، 15 أمر شرطة مائلة، 681 نمطًا من التقارير المُفصح عنها تم…
 microsoft/detours
مكتبة اعتراض لواجهات برمجة تطبيقات ويندوز في وقت التشغيل لربط استدعاءات الدوال ومراقبتها وفحصها. تدعم إعادة كتابة الثنائيات وحقن DLL، مما يتيح أدوات…
 anthropics/oss-scanner
خدمة تبني المستودعات مفتوحة المصدر المسجَّلة في أجهزة افتراضية معزولة دون اتصال بالإنترنت وتفحصها بحثًا عن الثغرات الأمنية، وترسل النتائج عبر البريد…
 zan8in/afrog
أداة أمنية لـ Bug Bounty واختبار الاختراق وتمارين الفريق الأحمر.
 swisskyrepo/ssrfmap
أداة آليّة لاختبار واستغلال SSRF
 gtworek/psbits
أشياء بسيطة (نسبيًا) تسمح لك بالتعمق أكثر من المعتاد.
 hahwul/dalfox
ماسح XSS سريع مع تحليل المعلمات، وبصمة WAF، والتحقق من DOM/AST. يدعم الكشف عن XSS المنعكس والمخزن والقائم على DOM عبر CLI أو pipeline أو REST API.
 owasp/www-community
صفحات مجتمع OWASP هي مكان يمكن فيه لـ OWASP قبول مساهمات المجتمع للمحتوى المتعلق بالأمن.
 pedramamini/awesome-yara
قائمة منتقاة من قواعد YARA الرائعة والأدوات والأشخاص.
 strongswan/strongswan
strongSwan - VPN قائم على IPsec
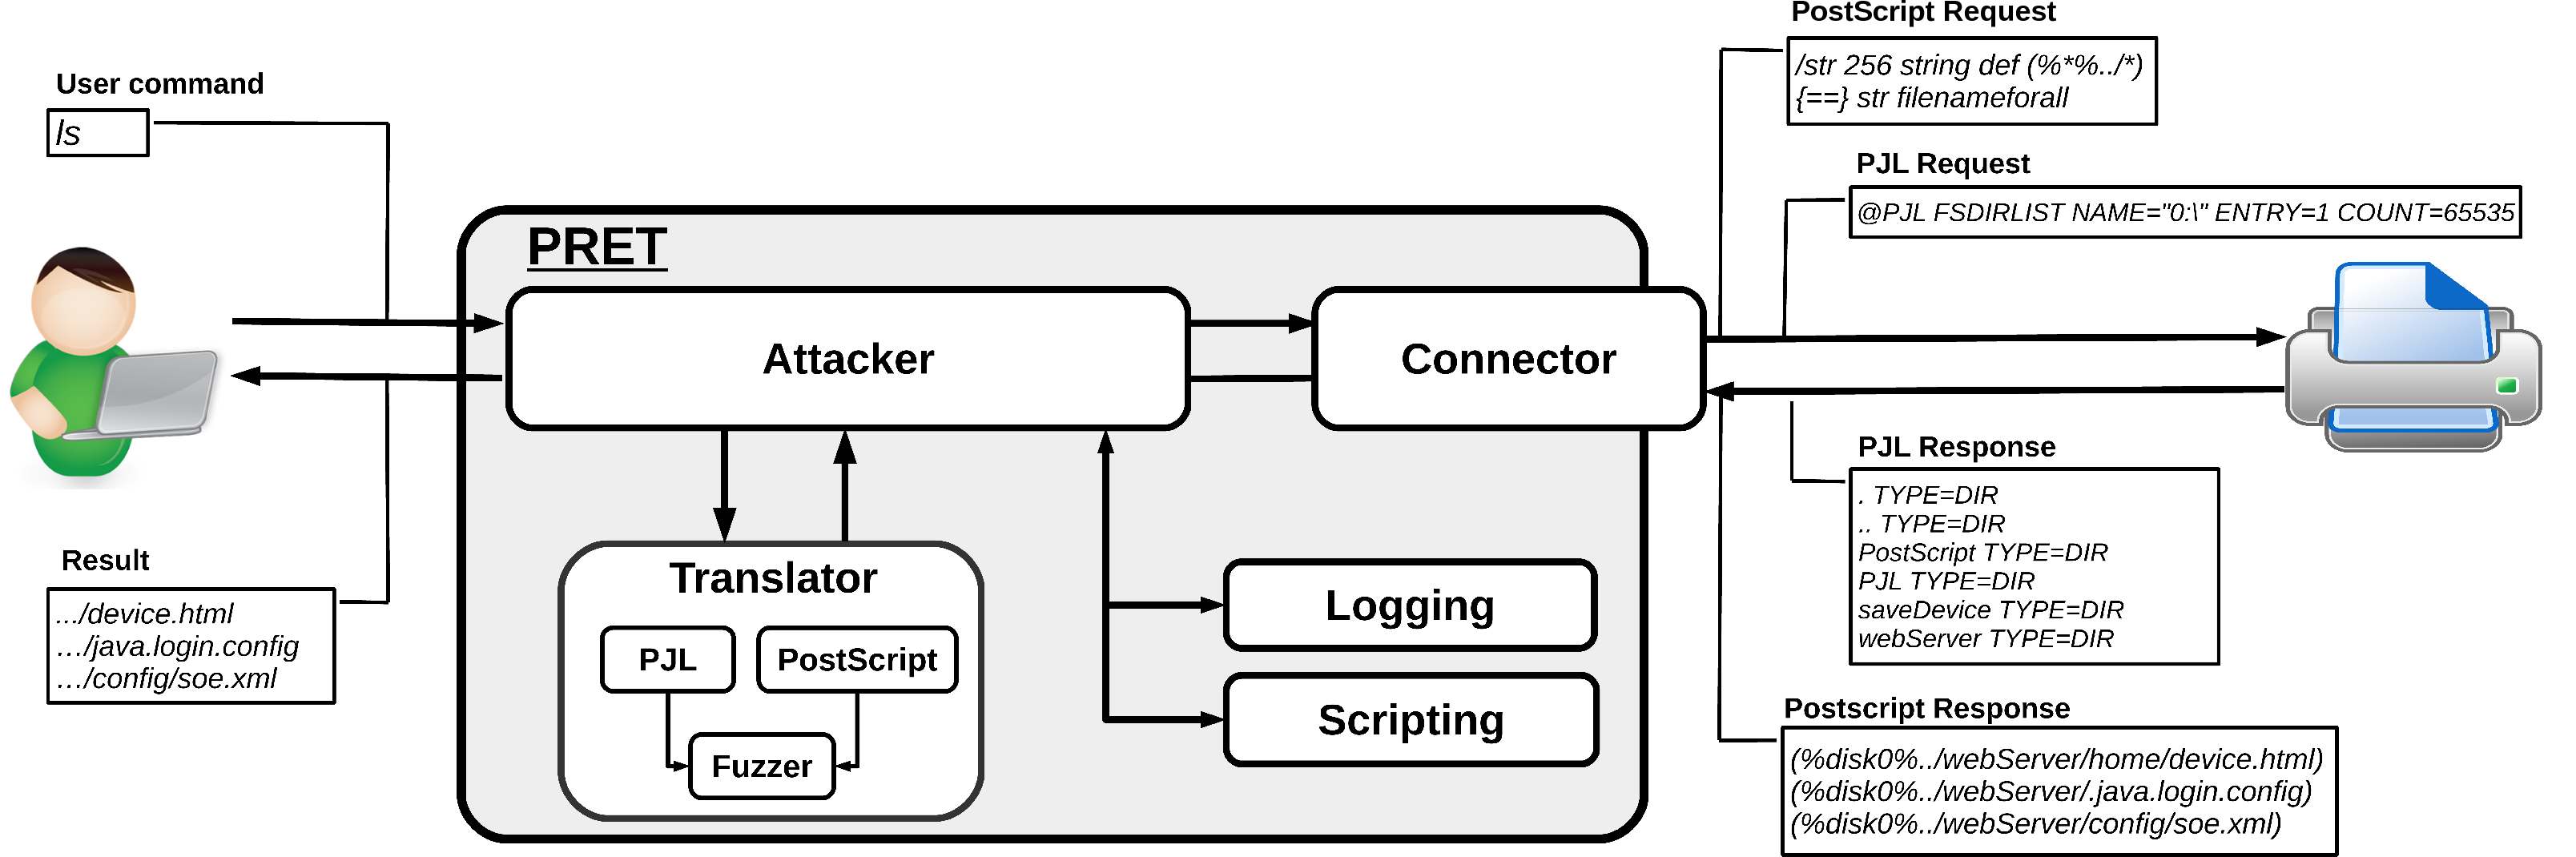 rub-nds/pret
أداة استغلال الطابعات - الأداة التي جعلت الغوص في القمامة قديمًا.
 joxeankoret/diaphora
Diaphora، أداة مقارنة البرامج الحرة ومفتوحة المصدر الأكثر تقدمًا.
 jonaslejon/malicious-pdf
أنشئ ملفات اختبار PDF ضارة لاختبار الاختراق، وصيد ثغرات برامج المكافآت، وعمليات الفريق الأحمر. يختبر SSRF وXSS وXXE وسرقة بيانات اعتماد NTLM وتسريب…








