
 #1
أدوات لتحديد وتقييم وتحديد أولويات نقاط الضعف الأمنية في الأنظمة والتطبيقات.
موصى به من Kitploit
 horkimhab/cve-2026-80844
مستودع إثبات المفهوم والبحث الخاص بـ CVE-2026-80844 (DirtyAH6)، يوفر مواد تعليمية وإرشادات لإعداد المختبر لاختبار الثغرات المصرّح به.
 gyaansastra/cve-2023-21716
ثغرة أمنية في wwlib الخاص بـ Microsoft Office تسمح للمهاجمين بتنفيذ تعليمات برمجية عن بُعد بصلاحيات الضحية الذي يفتح مستند RTF ضار. يمكن للمهاجم…
 liske/needrestart
أداة نظام تحدد وتعيد تشغيل البرامج الخفية (daemons) التي تستخدم مكتبات قديمة بعد ترقية الحزم للحفاظ على الأمان. تدعم الحاويات والمفسرات…
 o-sec/cve-2026-41452-poc
إثبات مفهوم استغلال لـ CVE-2026-41452، وهو تجاوز حرج للمصادقة في Krayin CRM <= 2.2.4 يسمح بالاستيلاء على حساب المسؤول دون مصادقة عبر تجاوز البرمجيات…
 overgrowncarrot1/cve-2026-49179-active-directory-writespnscript-command-injection
أدلة إثبات المفهوم ونصوص الاستغلال الخاصة بـ CVE-2026-49179، وهو حقن أوامر في دالة WriteSPNScript الخاصة بـ Active Directory يتيح تنفيذ تعليمات…
 pczbuilds/monikerlink-cve-2024-21413-writeup
كتابة عن غرفة Moniker Link من TryHackMe، تستغل CVE-2024-21413 لتجاوز Outlook Protected View والتقاط تجزئات NTLMv2 عبر Moniker Links المُصمَّمة.
 d3vhex/sentora
منصة SIEM وEDR وSOAR مفتوحة المصدر، ذاتية الاستضافة، مدعومة بالذكاء الاصطناعي لعمليات الأمن الحديثة.
 akash0x00/zoneminder-1.29-1.30-rce-exploit
حقن SQL غير مُصادَق عليه لاستغلال RCE في ZoneMinder 1.29/1.30 (CVE-2016-10204، EDB-41239). إثبات مفهوم (PoC) بلغة Python لتحويل حقن SQLi بأمر واحد…
 murrez/cve-2026-88854
ماسح PoC واستغلال بلغة Python 3 للثغرة CVE-2026-88854، وهي حقن SQL غير مُصادَق عليه في OrdaSoft Joomla Gallery، مع وضعي الفحص الجماعي وقراءة البيانات…
 symgraph/idassist
مكون إضافي للهندسة العكسية مدعوم بالذكاء الاصطناعي لـ IDA Pro
 serotav/writeups
مجموعة من الكتابات التفصيلية والمحسّنة(؟) لتحديات CTF المتنوعة
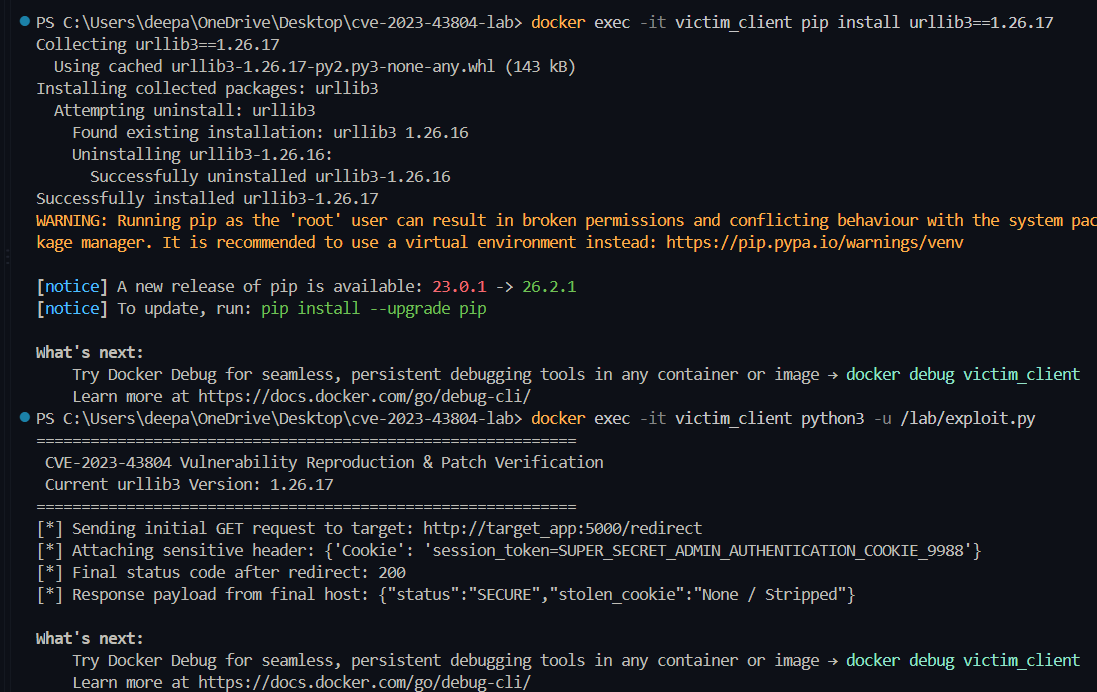 deepanshu-khurana/cve-2023-43804
مختبر ثلاثي الطبقات معبأ في حاويات يعيد إنتاج تسريب ملف تعريف ارتباط urllib3 الخاص بـ CVE-2023-43804 عبر عمليات إعادة التوجيه عبر الأصول، مع نص…
 cc1a2b/jshunter
jshunter هي أداة سطر أوامر مصممة لتحليل ملفات JavaScript واستخراج نقاط النهاية. تتخصص هذه الأداة في تحديد البيانات الحساسة، مثل نقاط نهاية API…
 yadyvazifeh1oz92/ecdsa-private-key-recovery
تنفيذ هجمات استعادة المفتاح الخاص عبر إعادة استخدام nonce في خوارزميتي ECDSA وDSA لتحليل ثغرات التوقيع واستعادة المفاتيح الخاصة من توقيعات البلوكشين.
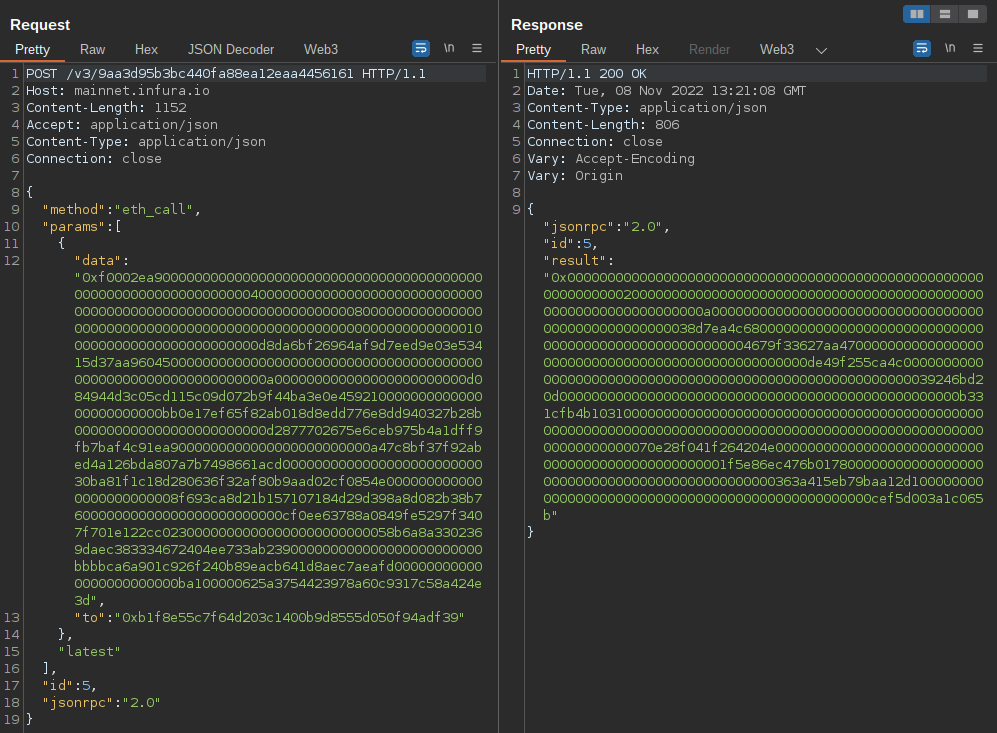 uwctcjnwlk/web3-decoder
إضافة لـ Burp Suite لفك ترميز استدعاءات Ethereum JSON-RPC وتفاعلات العقود الذكية، مع دعم سلاسل متعددة واسترجاع تلقائي لـ ABI.
 polosss/by-poloss..-.cve-2026-89274
استغلال إثبات مفهوم بلغة Python للثغرة CVE-2026-89274، وهي ثغرة تنفيذ شورت كود عشوائي دون مصادقة في إضافة WordPress WP Recipe Maker <= 10.8.1 عبر…
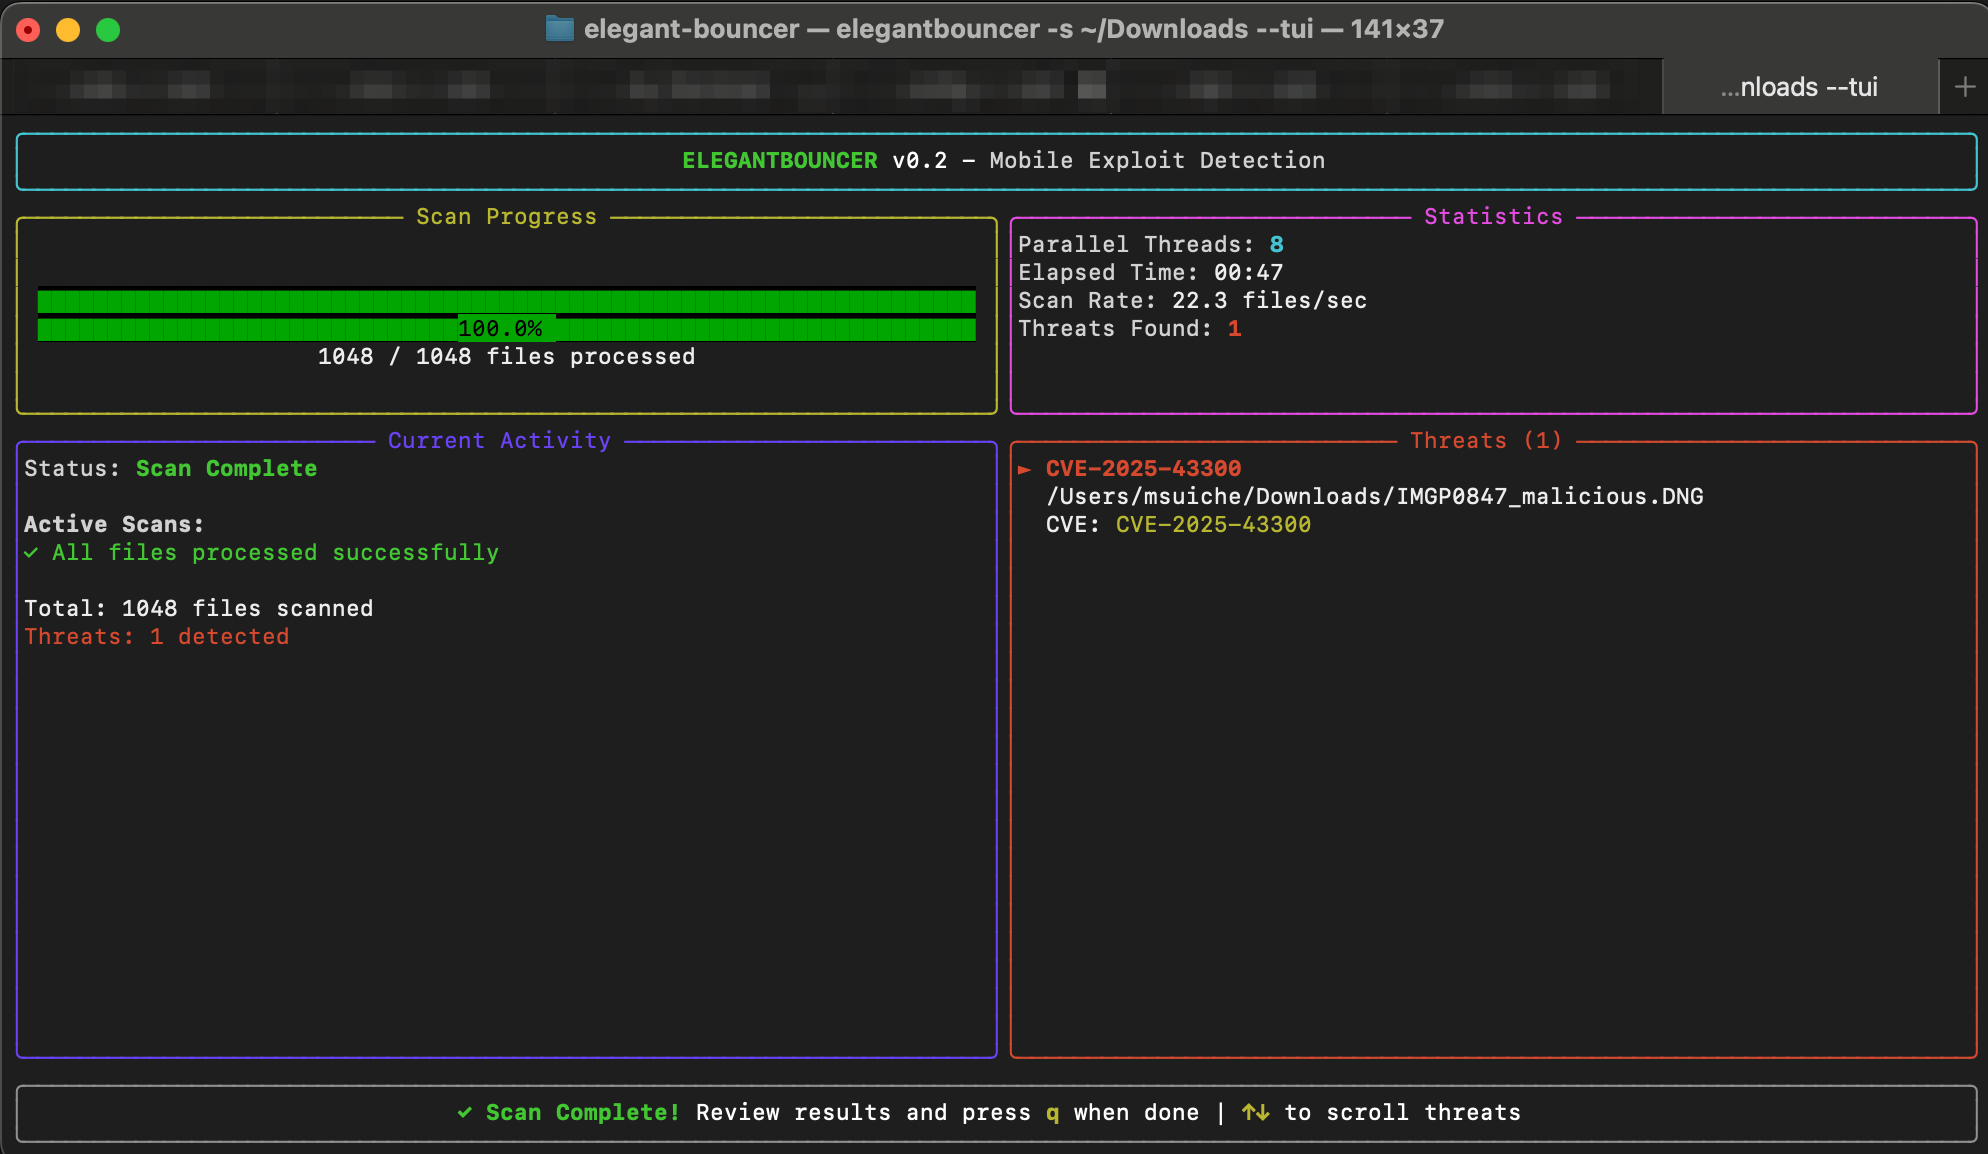 msuiche/elegant-bouncer
ELEGANTBOUNCER هي أداة كشف للاستغلالات القائمة على الملفات في الأجهزة المحمولة.
 isec-tugraz/file-notification-attacks
أدوات بحثية لهجمات القناة الجانبية لإشعارات الملفات على Linux وWindows وmacOS، توضح تسريب inotify/FSEvents، وتوقيت ضغطات المفاتيح، وبصمة المواقع…








