#1
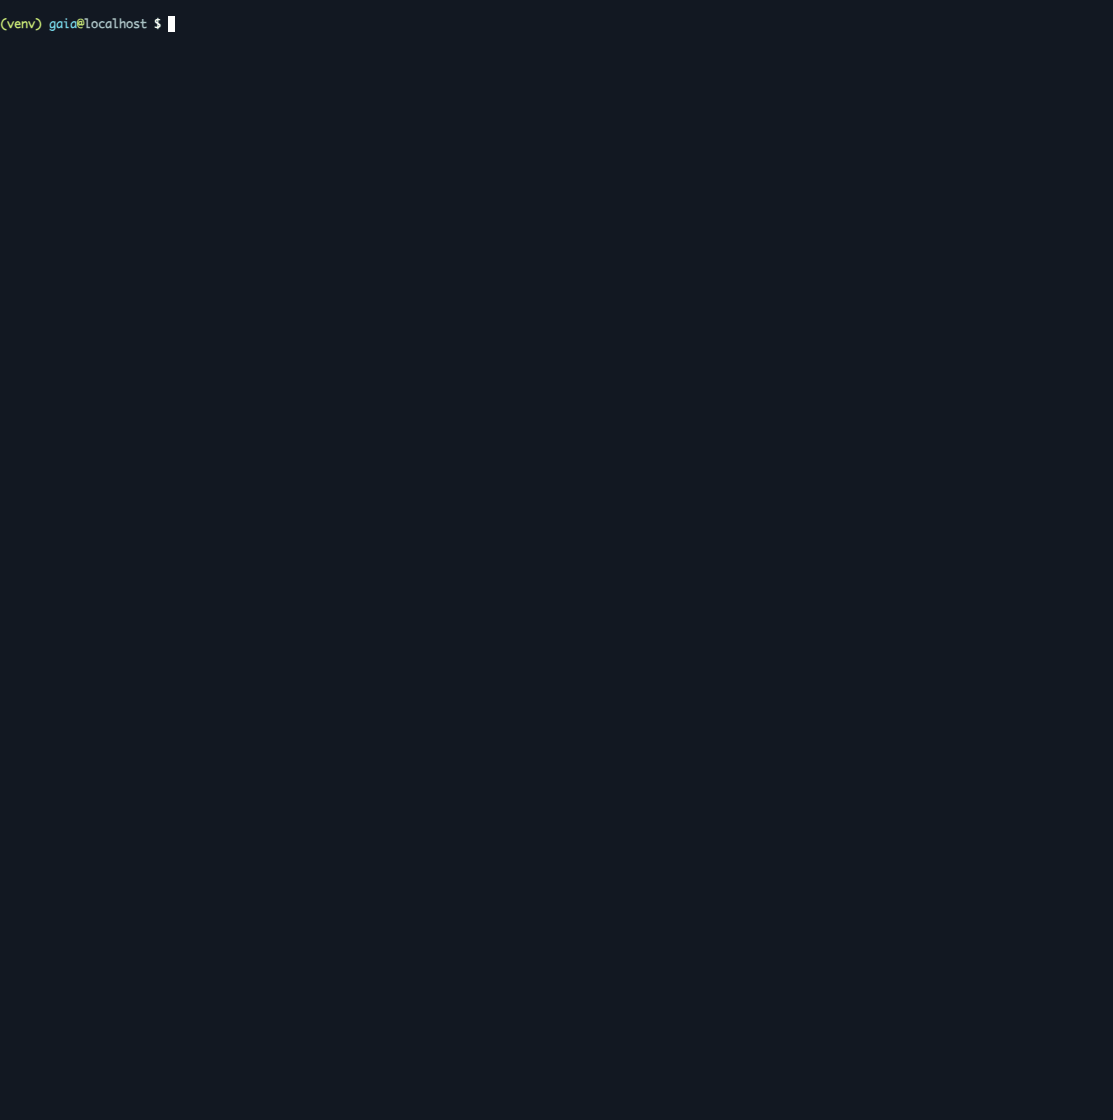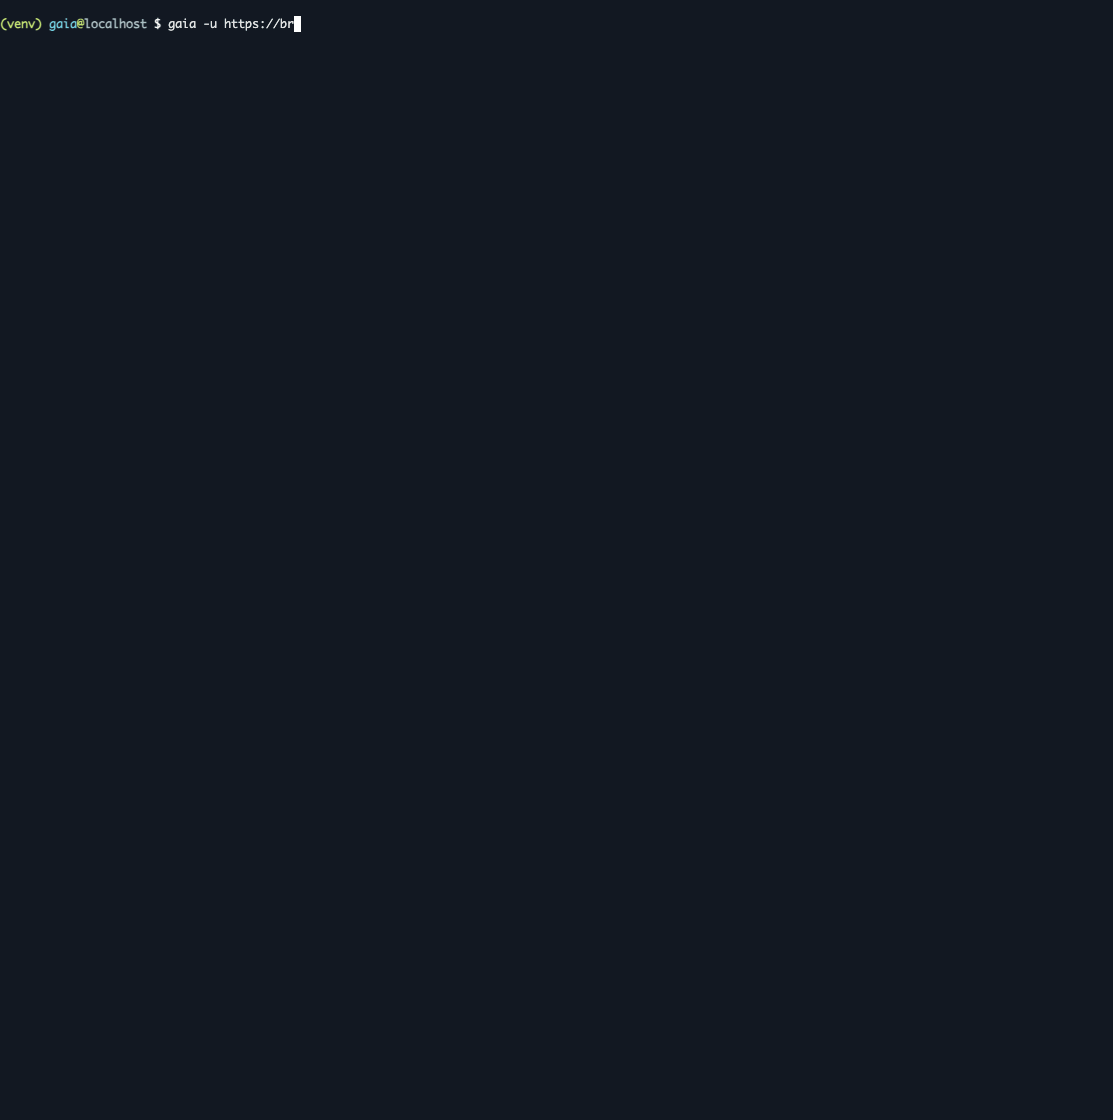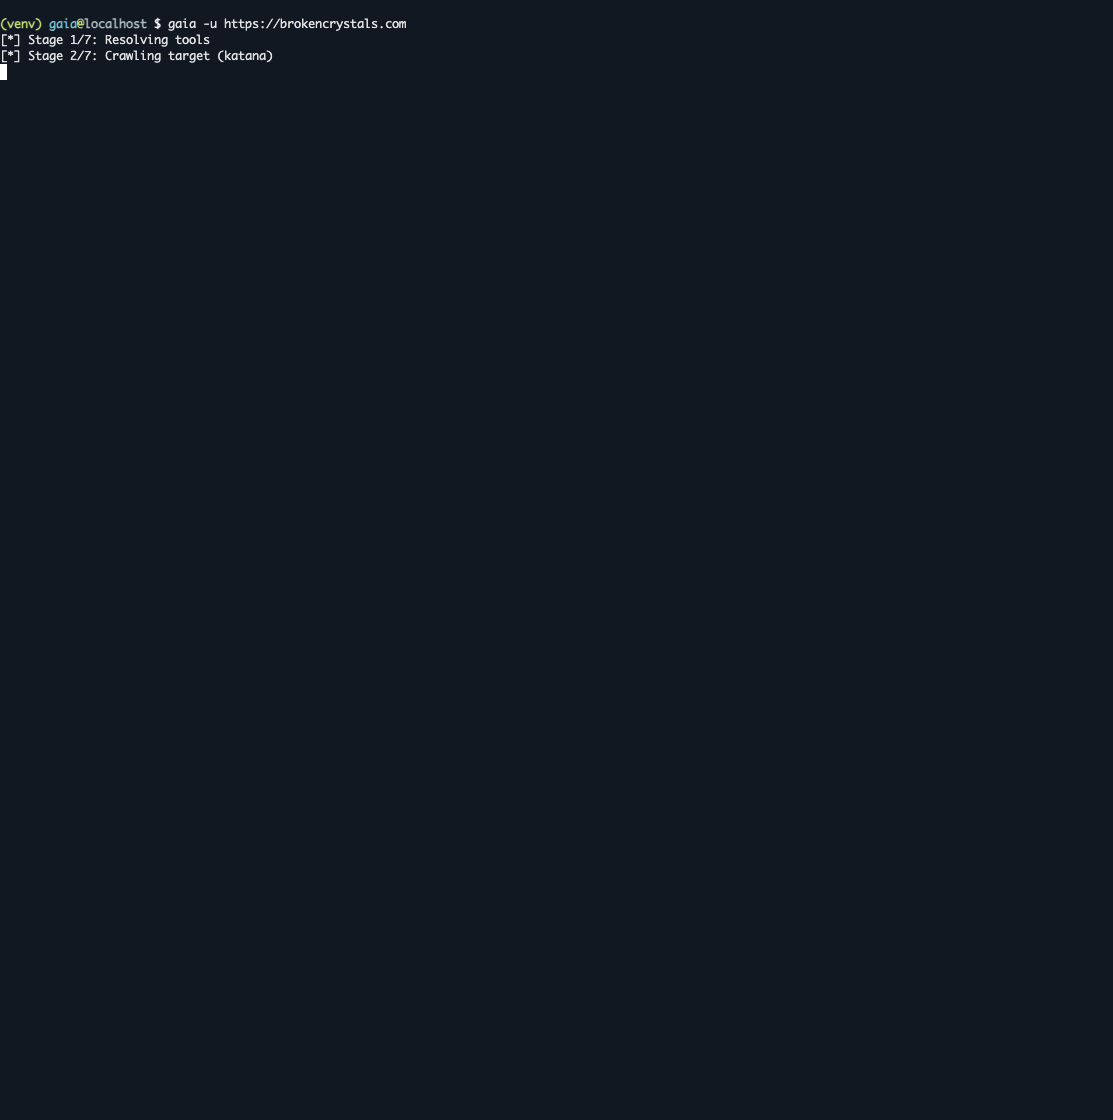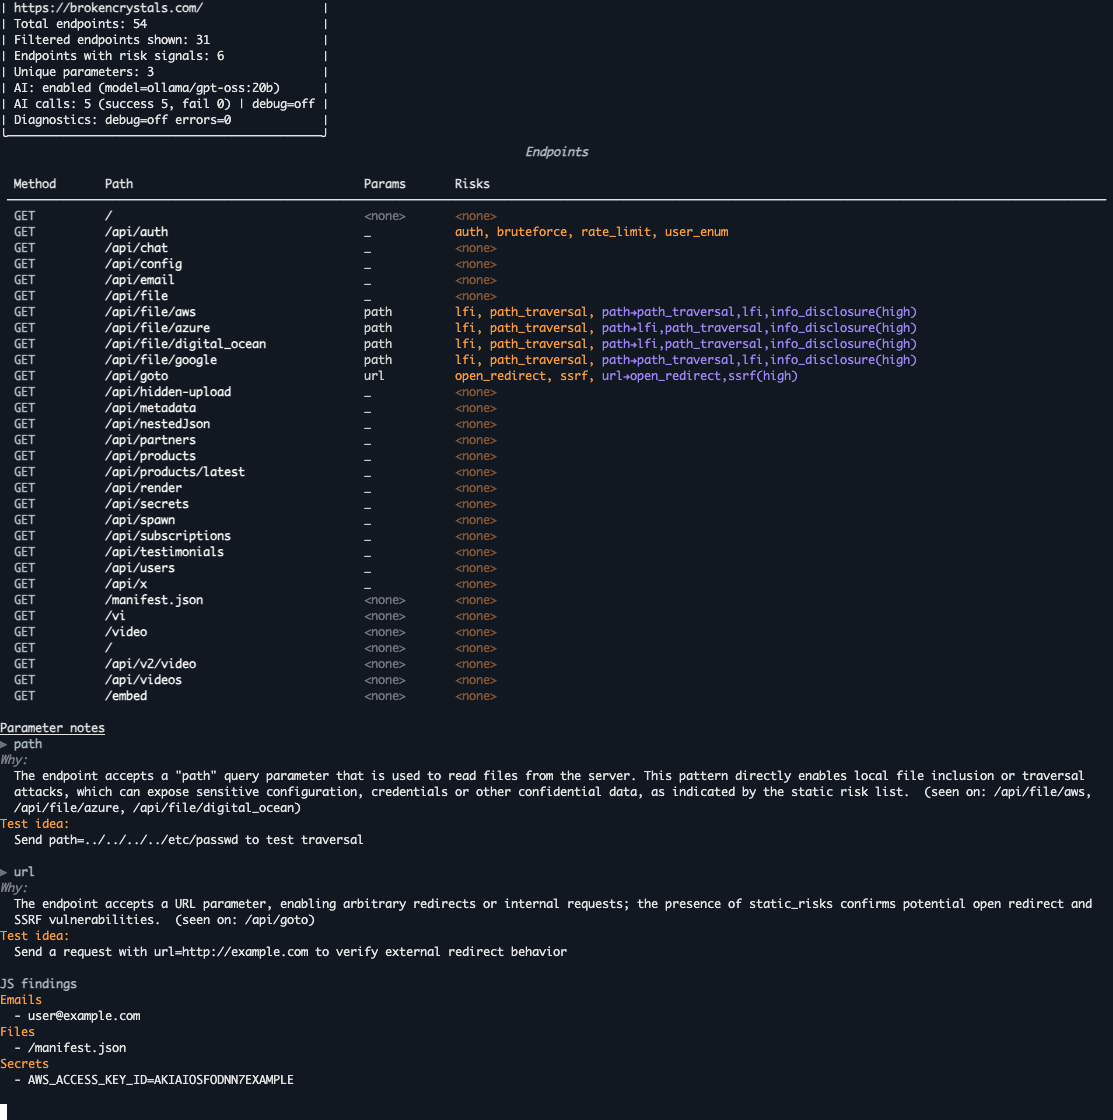
 oksuzkayra/gaia
اكتشاف سطح الهجوم وفرز أولويات مدعوم بالذكاء الاصطناعي لباحثي الأمن. رسم خرائط لنقاط النهاية (Endpoints) والمعاملات مع تلميحات اختبار قابلة للتنفيذ.
 aedoo/cve-2018-2628-multithreading
سكريبت الكشف الدفعي متعدد الخيوط لثغرة إلغاء التسلسل في مكون WLS الأساسي لـ WebLogic CVE-2018-2628-MultiThreading
 impost0r/rie
استغلال kernel لـ CVE-2026-43724 يستهدف أنظمة Apple macOS/iOS. يقدم رمز إثبات المفهوم للثغرة المُفصح عنها.
 sigmahq/pysigma-backend-opensearch
الخلفية الخلفية لـ pySigma OpenSearch
 c3c/cve-2021-4034
استغلال مُجمَّع مسبقًا متعدد البنيات لثغرة CVE-2021-4034 (تصعيد الامتيازات المحلية عبر pkexec) يقوم بإسقاط كائن مشترك للحصول على صلاحيات الجذر، مع…
 nccgroup/dapr
منصة هجوم برامج التشغيل لنظام Linux
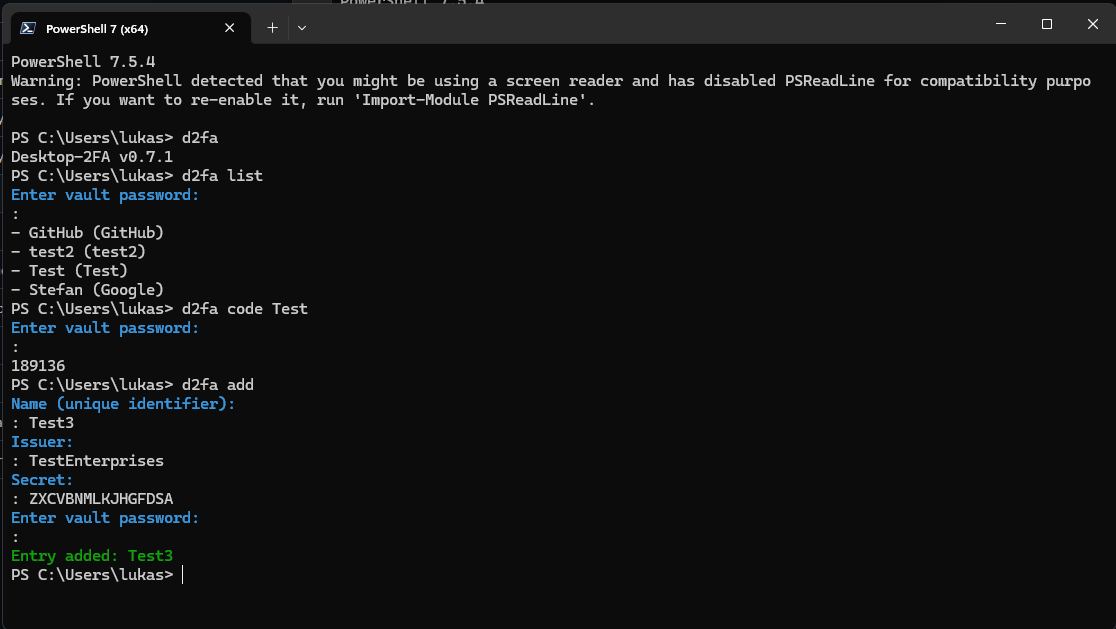 wrogistefan/desktop-2fa
تطبيق مكتبي آمن دون اتصال لإنشاء وإدارة رموز التحقق الثنائي (TOTP 2FA). يتميز بتخزين خزنة مشفرة، وتشفير حديث (Argon2 + AES‑GCM)، وهندسة معيارية، ونهج…
 guettaf-hossam/superdiagnostictool
أداة تشخيص وإصلاح ذاتي تعمل بنظام Windows مدعومة بالذكاء الاصطناعي باستخدام Google Gemini. اكتشاف الأعطال، تحسين الأداء، فحص البرامج الضارة، وإنشاء…
 mauricelambert/cve-2022-21907
CVE-2022-21907: الكشف، الحماية، الاستغلال والعرض التوضيحي. الاستغلال: Powershell، Python، Ruby، NMAP وMetasploit. الكشف والحماية: Powershell. العرض…
 michal-pielka/punchline
مراسل مشفر نظير لنظير مكتوب بلغة Rust مع Noise IK و UDP NAT hole punching
 ck00004/cve-2021-4034
استغلال لثغرة CVE-2021-4034 (pkexec) يستهدف CentOS 8، ويتيح تنفيذ أوامر مخصصة عبر ملف pwnkit-dry-run.c معدّل. يتضمن تعليمات الترجمة والنشر.
 tevora-threat/rt_redirectors
دور Ansible لإعداد redirectors لـ C2 الخاصة بالفريق الأحمر
 akucybersec/cve-2022-1329-wordpress-elementor-3.6.0-3.6.1-3.6.2-remote-code-execution-exploit
استغلال لثغرة CVE-2022-1329، وهي ثغرة تنفيذ كود عن بُعد (RCE) في إضافة Elementor الخاصة بووردبريس، تتيح للمستخدمين المُصادَق عليهم رفع وتنفيذ ملفات…
 dragonjar/burpia
إضافة لـ Burp Suite تضيف اكتشافًا سلبيًا للثغرات باستخدام الذكاء الاصطناعي.
 bio/vue-template-compiler-patched
Patched Vue 2.7.16 template compiler with fixes for CVE‑2024‑6783 and CVE-2024-9506
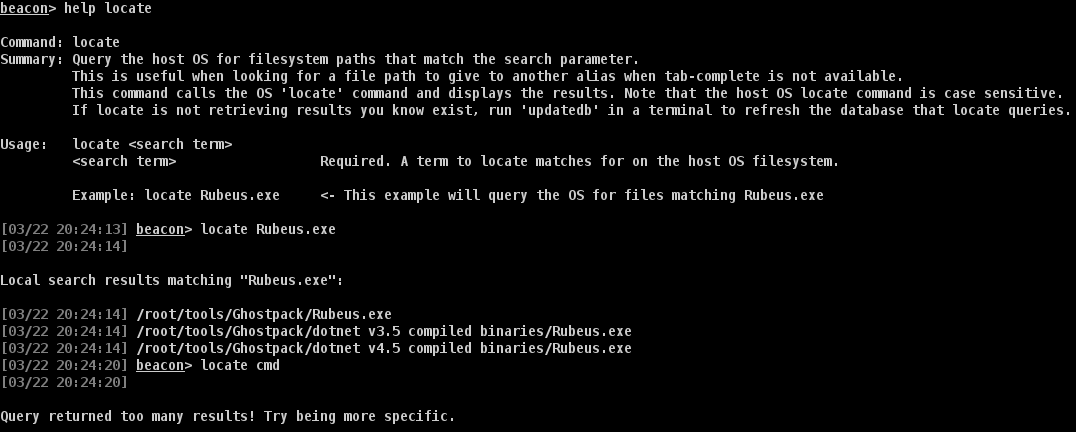 octoberfest7/aggressor_snippets
مجموعة من مقتطفات Aggressor الصغيرة العشوائية التي لا تستحق مستودعًا خاصًا بها
 fran314/secrets-manager-rs
أداة سطر أوامر لعمل نسخ احتياطية آمنة، واستعادة، والتحقق من الأسرار باستخدام معايير قابلة للتشغيل المتبادل مثل تشفير age وأدوات coreutils، لضمان…