
 wrogistefan/desktop-2fa
تطبيق مكتبي آمن دون اتصال لإنشاء وإدارة رموز التحقق الثنائي (TOTP 2FA). يتميز بتخزين خزنة مشفرة، وتشفير حديث (Argon2 + AES‑GCM)، وهندسة معيارية، ونهج يعتمد على المحلية أولاً دون اعتماد على السحابة. صُمم ليكون موثوقاً وقابلاً للتوسع، وواجهة مستخدم مستقبلية عبر المنصات.

مدير مصادقة ثنائية (2FA) آمن ويعمل دون اتصال بالإنترنت لبيئات سطح المكتب. مبني بلغة Python، ويتميز بتشفير قوي ودون أي اعتماد على السحابة.
🌐 صفحة الهبوط: desktop-2fa.org


| الميزة | الوصف |
|---|---|
| 🔐 أمان الخزنة | تشفير AES-256-GCM مع اشتقاق المفاتيح Argon2id |
| ⏱️ توليد TOTP | توليد رموز متوافق مع RFC 6238 |
| 💻 واجهة سطر أوامر كاملة | واجهة سطر أوامر شاملة لإدارة الرموز |
| 📋 دعم الحافظة | نسخ رموز TOTP تلقائيًا إلى الحافظة |
| 🔓 التحكم بالجلسة | تصادق واجهة سطر الأوامر على كل أمر؛ تعيد واجهة المستخدم المصادقة على عمليات الكتابة وتُقفل بعد خمس دقائق دون إدخال |
| 🛡️ سياسة كلمات المرور | فرض قابل للتكوين لقوة كلمة المرور باستخدام zxcvbn |
| 🧪 مُختبَر جيدًا | تتضمن اختبارات الانحدار متجهات RFC 6238 وعينات خزائن تاريخية |
| 📖 نموذج الأمان | تحليل مفصّل للتهديدات وتوثيق للتصميم التشفيري |
| 🖥️ واجهة Textual | نماذج الحسابات والخزائن، وعدّادات تنازلية حية لـ TOTP وإجراءات الحافظة (0.11.0) |
لقطات لواجهة سطر أوامر بطرفية داكنة بالإنجليزية من Desktop-2FA 0.10.0، تليها واجهة Textual في 0.11.0. جميع الحسابات وبيانات الاعتماد اصطناعية. تعرض صور الطرفية مخرجات الأوامر الفعلية؛ تستخدم المطالبات التفاعلية مشغّل اختبار وتعمل Textual دون واجهة رسومية. راجع ملاحظات اللقطات والتقرير.
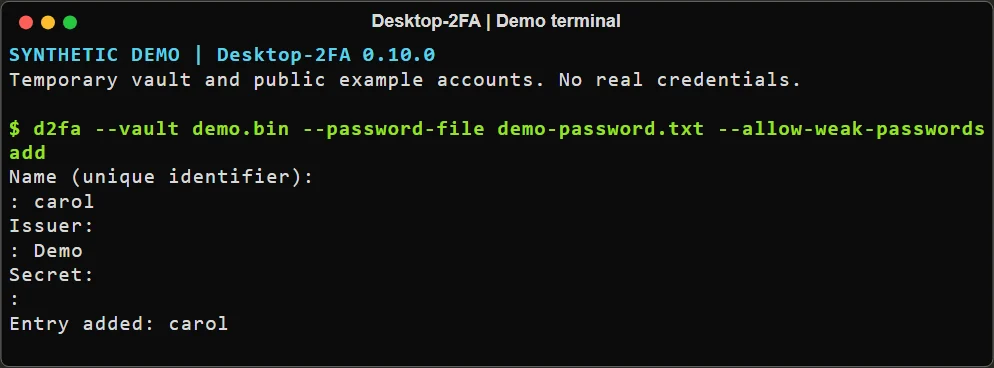 إضافة إدخال دون إظهار سره.
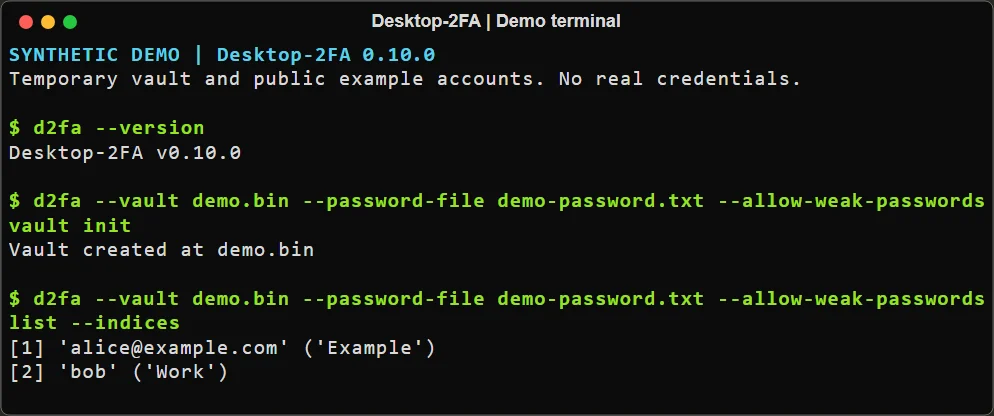 تهيئة خزنة وسرد حسابات اصطناعية.
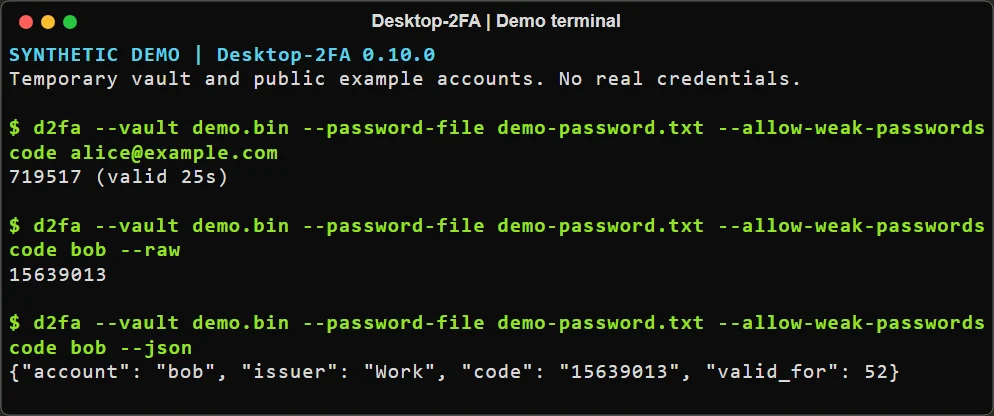 إخراج الرموز بصيغة مقروءة للبشر وخام وJSON.
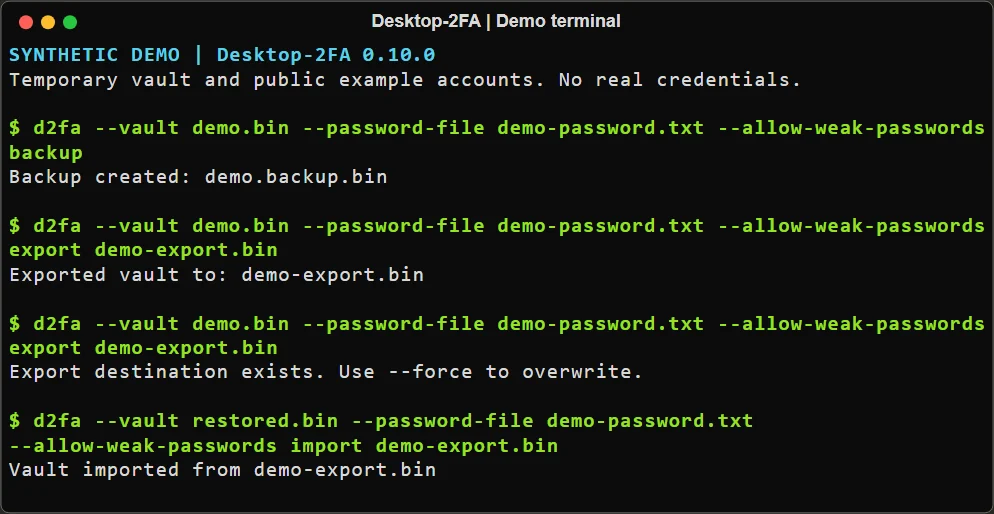 تصدير مشفّر، ورفض الكتابة فوق الملف، والاستعادة إلى خزنة منفصلة.
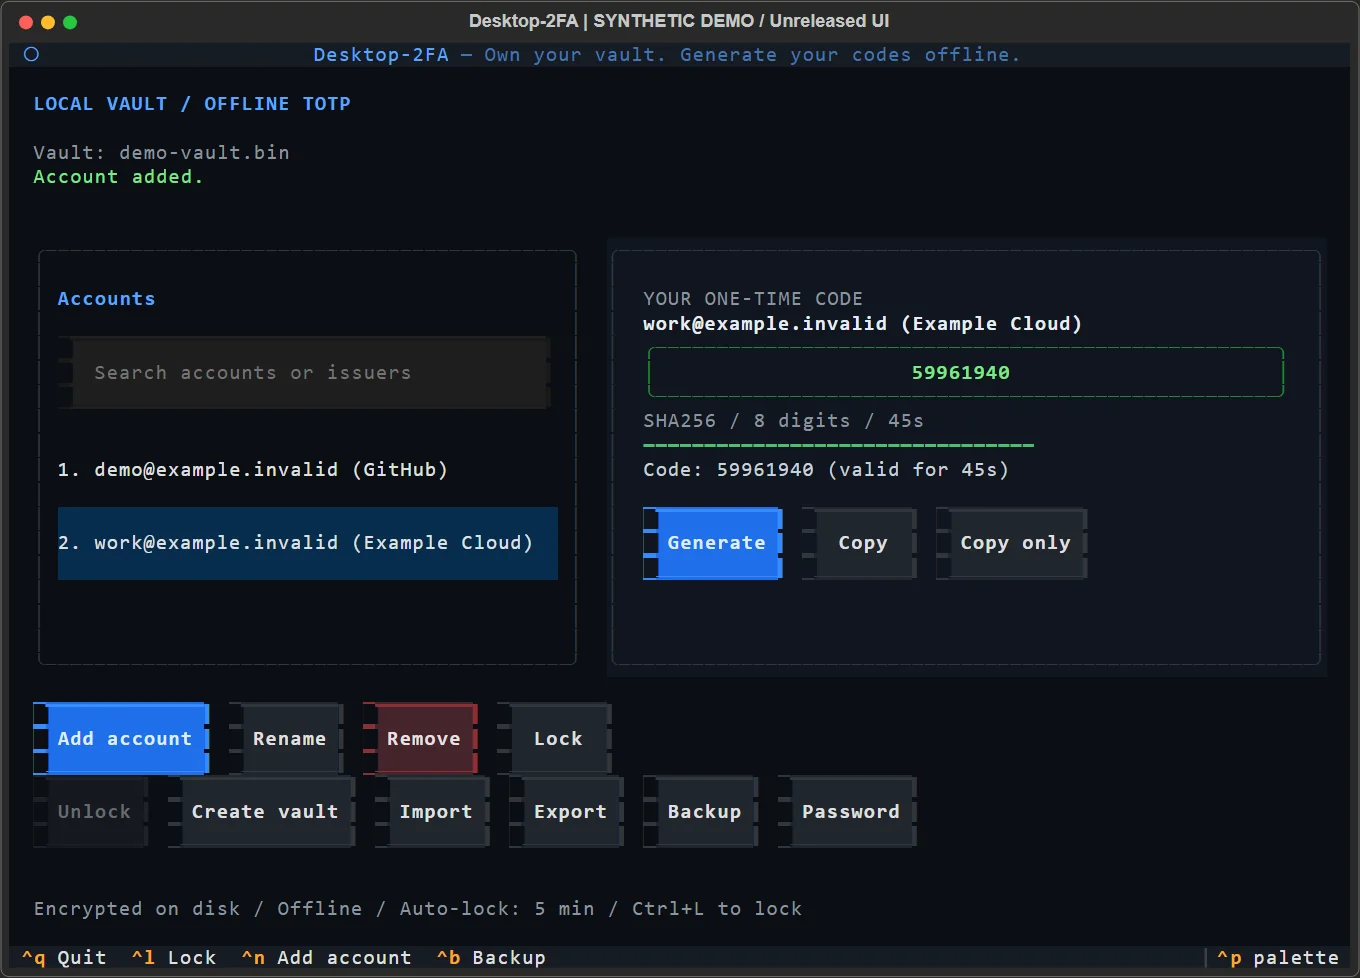 واجهة Textual: رموز حية وعمليات كاملة للحسابات والخزائن. طريقة الالتقاط وحدوده.
pip install desktop-2fa
تحقق من التثبيت:
python -c "import desktop_2fa; print(desktop_2fa.__version__)"
# Output: 0.11.0
# Initialize a new vault
d2fa vault init

# Add a new TOTP token
d2fa add GitHub GitHub JBSWY3DPEHPK3PXP

# Or add a provisioning URI (quote it so the shell preserves '&')
d2fa add "otpauth://totp/Example:alice?secret=JBSWY3DPEHPK3PXP&issuer=Example&algorithm=SHA256&digits=8&period=60"

# List all entries
d2fa list

# Generate a code
d2fa code GitHub
يُخزَّن الخزنة افتراضيًا في ~/.desktop-2fa/vault. اختر ملفًا مختلفًا لأي أمر باستخدام الخيار العام --vault، أو عيّن DESKTOP_2FA_VAULT لاختيار ملف افتراضيًا. للخيار الصريح --vault الأولوية على متغير البيئة؛ وفي حال غياب كليهما، يبقى الافتراضي ~/.desktop-2fa/vault.
# Use a separate vault for this command
d2fa --vault ./development-vault list

# Show the currently selected vault path
d2fa --vault ./development-vault vault path

# Launch the Textual terminal UI with that vault
d2fa --vault ./development-vault ui
إضافة قائمة على URI تحافظ على الخوارزمية والأرقام والفترة؛ المعاملات المحذوفة تُعيّن افتراضيًا إلى SHA1 و6 أرقام و30 ثانية. تُفكّ ترميز التسميات بالنسبة المئوية، ويجب أن يتوافق معامل استعلام المُصدِر مع أي بادئة مُصدِر. بيانات التزويد غير المدعومة أو المتناقضة تنتهي بالحالة 6 قبل الوصول إلى الخزنة. كما تقبل الإضافة التفاعلية URI عند موجه المُصدِر وتتخطى موجه السر المنفصل. توفّر تسمية URI اسم الحساب.
تُخفي الإضافة التفاعلية add الإدخال عند موجه Secret المخصص؛ ويبقى الاسم والمُصدِر ظاهرين. يمكن أن تظهر الأسرار/عناوين URI التي تُمرَّر كوسائط في سجل الصدفة أو عند فحص العمليات، ويمكن أن يُعاد صدى URI الملصق في موجه المُصدِر المرئي. يُفضَّل استخدام اسم مُصدِر عادي مع موجه السر المخفي لتجنّب تلك الانكشافات. راجع الإضافة التفاعلية.
تدعم واجهة Textual UI في 0.11.0 إدارة الحسابات، وإنشاء الخزنة/فتحها، والاستيراد/التصدير/النسخ الاحتياطي المشفّر، وتغيير كلمات المرور. تُحدَّث الرموز تلقائيًا مع عدّاد تنازلي وشريط صلاحية. ابدأ بـ d2fa ui؛ وبدون بيانات اعتماد مقدَّمة تفتح شاشة مقفلة. تطلب عمليات الكتابة كلمة المرور مرة أخرى؛ ويقفل Ctrl+L أو خمس دقائق من عدم النشاط الجلسة. راجع دليل واجهة المستخدم. احتوى الإصدار 0.10.0 على النموذج الأولي السابق؛ قم بالترقية إلى 0.11.0 لسير عمل الحسابات والخزنة هذه.
# Provide password via command line
d2fa --password mypassphrase add GitHub GitHub JBSWY3DPEHPK3PXP

# Provide password via file
d2fa --password-file /path/to/passphrase.txt add GitHub GitHub JBSWY3DPEHPK3PXP
الخزنة هي ملف تخزين مشفّر يقع افتراضيًا في
~/.desktop-2fa/vault؛ استخدم --vault أو DESKTOP_2FA_VAULT لاختيار مسار
آخر. يجب أن تكون ملفات الخزنة ملفات عادية لا يتجاوز حجمها 10 MiB.
يدعم المُحمِّل الحالي إصدار صيغة الخزنة 1. لا تُضمن الإصدارات المستقبلية دعم كل صيغة أقدم. قبل الترقية، أنشئ نسخة احتياطية مشفّرة واحفظها بشكل آمن.
يغيّر Desktop-2FA 0.9.0 واجهة برمجة تطبيقات Python العامة: تتطلب Vault.save() و
Vault.load() كلمة مرور صريحة غير فارغة. يجب فتح الخزائن التي أنشأتها
إصدارات واجهة برمجة تطبيقات Python السابقة دون كلمة مرور وإعادة حفظها بكلمة
مرور غير فارغة باستخدام الإصدار السابق قبل الترقية. تتطلب تدفقات CLI
وواجهة Textual UI بالفعل كلمة مرور غير فارغة.
d2fa backup
تستخدم أسرار TOTP الجديدة قواعد Base32 المشتركة: تُقبل حالة ASCII والمسافات،
وتكون الحشوة اللاحقة الصحيحة اختيارية، وتُرفض المفاتيح المفكوكة الفارغة قبل
الوصول إلى الخزنة. تستخدم السجلات الجديدة نصًا قانونيًا بأحرف كبيرة مع حشوة
وبايتات مفكوكة متطابقة. يُحافظ على نص السر الموجود عند التحميل/الحفظ. تبقى
الأسرار القديمة الفارغة أو الأسرار المطوية بترميز Unicode المقبولة تاريخيًا
قابلة للإدراج في القائمة لكنها لا تستطيع توليد رموز؛ ويُبلّغ code عن
invalid_secret بالحالة 6. راجع
إجراء الإصلاح الصريح.
في واجهة سطر الأوامر، تُنشئ الأوامر vault init وlist وadd فقط الخزائن المفقودة. أما أوامر المحتوى الأخرى
فتُبلّغ عن خطأ خزنة مفقودة. للإنشاء:






