
 #1
أدوات عامة، وأطر عمل، وبيئات تدعم سير العمل والمهام المختلفة للأمن السيبراني.
موصى به من Kitploit
 kiprotect/kodex
مجموعة أدوات هندسة الخصوصية والأمان: اكتشاف، فهم، إخفاء الهوية جزئيًا، إخفاء الهوية كليًا، تشفير ومشاركة آمنة للبيانات الحساسة والشخصية: الخصوصية…
 chrilleweb/dotenv-diff
تحقق من استخدام متغيرات البيئة في قاعدة الكود البرمجي
 ammarion/waf-detector
🛡️ أداة عالية الأداء للكشف عن WAF و CDN. حدد طبقات الحماية (Cloudflare، Akamai، AWS، Fastly، وغيرها)، ونفّذ اختبارات الفعالية والإنفاذ باستخدام حِمل…
 david-alvarez-rosa/php-rce
استغلالات لـ CVE-2026-109618 / CVE-2026-109619 لتحقيق RCE على أهداف PHP
 praetorian-inc/wasmforge
WasmForge — يُجمِّع برامج Go وC# إلى ملفات تنفيذية أصلية أحادية الملف الثنائي، معزولة داخل بيئة WASM، مع إخراج متعدد الأشكال.
 deprecatedluar/dredge-cargo
خزينة CLI مشفرة للملاحظات والإعدادات والمفاتيح والملفات. ابحث، لا تنظم.
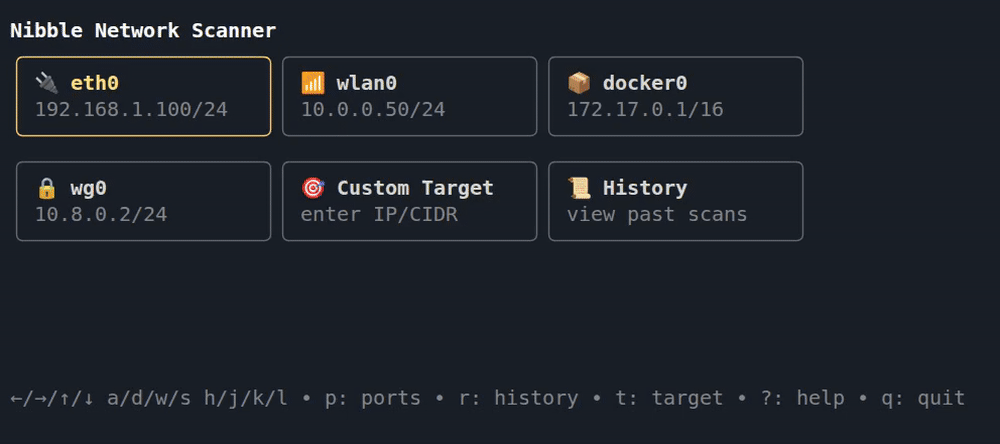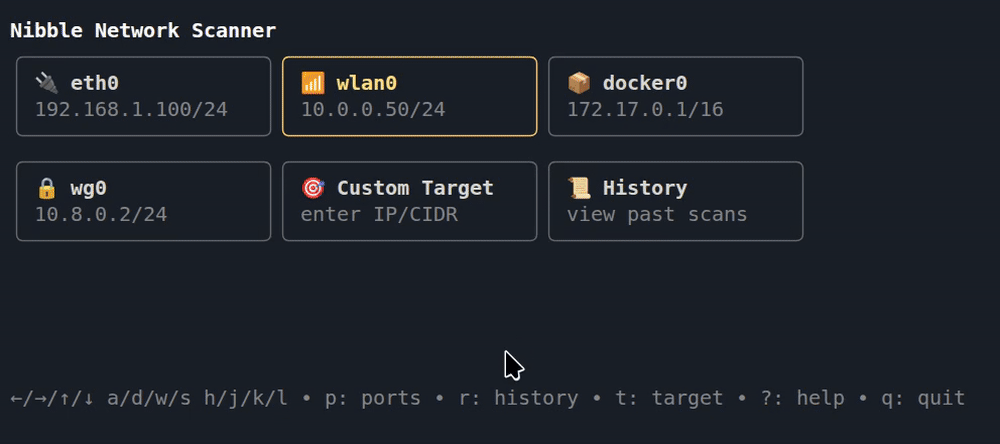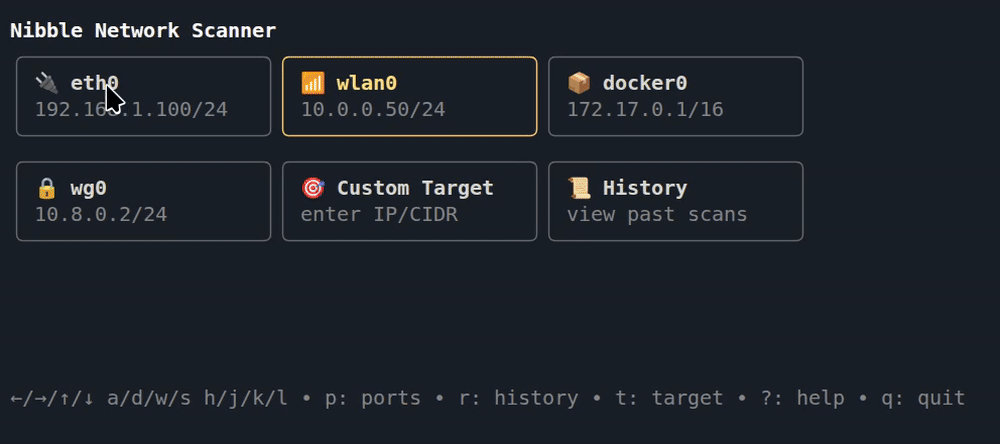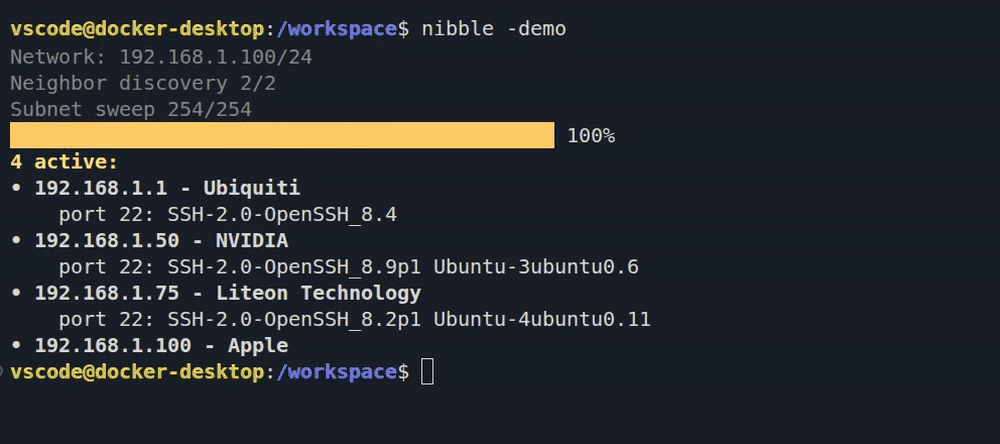 backendsystems/nibble
ماسح شبكة سهل الاستخدام، مع واجهة TUI قابلة للنقر
 ymsniper/noeyes
دردشة طرفية آمنة. مشفرة من طرف إلى طرف، خادم إعادة توجيه أعمى بدون بيانات وصفية. PyNaCl XSalsa20-Poly1305 + Ed25519 + forward secrecy. متعدد المنصات…
 chokepoint/crypthook
غلاف نفق تشفير متماثل TCP/UDP
 haplessidiot/ageverificationbypass
تجاوز خدمة التحقق من العمر من redhat
 th3xace/screen_killer
تم تطوير هذا السكريبت لتتبع التقدم لأغراض الإبلاغ (التقاط لقطة شاشة، الأوامر والمخرجات) أثناء اختبار الاختراق و OSCP.
 fare9/dragon-tales
مكتبة لتحليل الملفات الثنائية مبنية على LLVM لتفكيك الشيفرة الآلية ورفعها وتنفيذها رمزياً عبر معماريات x86 وARM وRISC-V، مع استرداد CFG والحل…
 capesandbox/capesolo
صندوق رمل مستقل للبرمجيات الخبيثة على جهاز Windows افتراضي يعمل بتقنية capemon، مع عارض فرز رسومي، وتوقيعات YARA، واستخراج مؤشرات الاختراق، وتحليل…
 youssefnoob003/sindrikit
مكتبة C أساسية لبناء قدرات هجومية موثوقة تشغيليًا
 knqyf263/go-rpmdb
روابط قاعدة بيانات RPM للغة Go
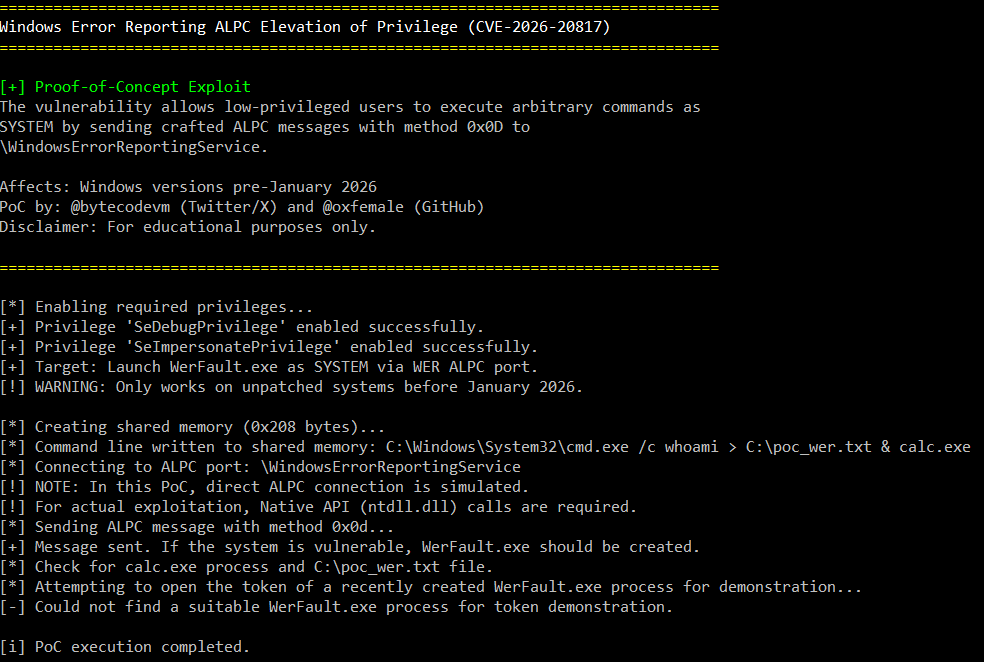 oxfemale/cve-2026-20817
إثبات مفهوم لاستغلال CVE-2026-20817، وهو تصعيد امتيازات محلي في تقرير أخطاء ويندوز (WER) عبر ALPC، مما يسمح للمستخدمين منخفضي الامتيازات بتنفيذ كود…
 max-rh/sshelf
واجهة طرفية سريعة لمضيفات SSH الخاصة بك: بحث ضبابي واتصال بضغطتي مفتاح، نقل ملفات SFTP بشاشتين، وإعادة توجيه المنافذ في الخلفية. يحتفظ بقاعدة بيانات…
 ihack4falafel/slink
مُرمِّز شيلكود أبجدي رقمي (x86)








