
 #1
أدوات عامة، وأطر عمل، وبيئات تدعم سير العمل والمهام المختلفة للأمن السيبراني.
موصى به من Kitploit

 rpranshu/autopwn
أداة أتمتة بسيطة تعتمد على bash لـ Metasploit!
 kingsabri/sqlmap-tamper-api
SQLMap tamper api لقبول tamper scripts من جميع اللغات
 rench321/sklad
مستودع مقاطع آمن بمعايير صناعية لشريط النظام الخاص بك. 📦 مبني باستخدام Rust (Tauri v2) و React. يعمل دون اتصال، مشفر بـ AES-256، وتكراري.
 abdsec/cve-2016-0801
استغلال إثبات المفهوم بلغة C لـ CVE-2016-0801، يوضح ثغرة محددة في مكونات أندرويد لأغراض البحث والاختبار الأمني.
 arthastang/router-exploit-shovel
توليد تلقائي للتطبيقات لأنواع تجاوز سعة المكدس على أجهزة التوجيه اللاسلكية
 pandaadir05/snoop
متعقب استدعاءات النظام الحديث المبني على eBPF. فكر في strace، ولكن مع واجهة مستخدم نصية حقيقية، وفلاتر ذكية، وفك تشفير TLS، ومخرجات قابلة للقراءة…
 epsilon537/boxlambda
صندوق رمل (sandbox) لميكروكمبيوتر يعتمد على FPGA لتجارب البرمجيات و RTL
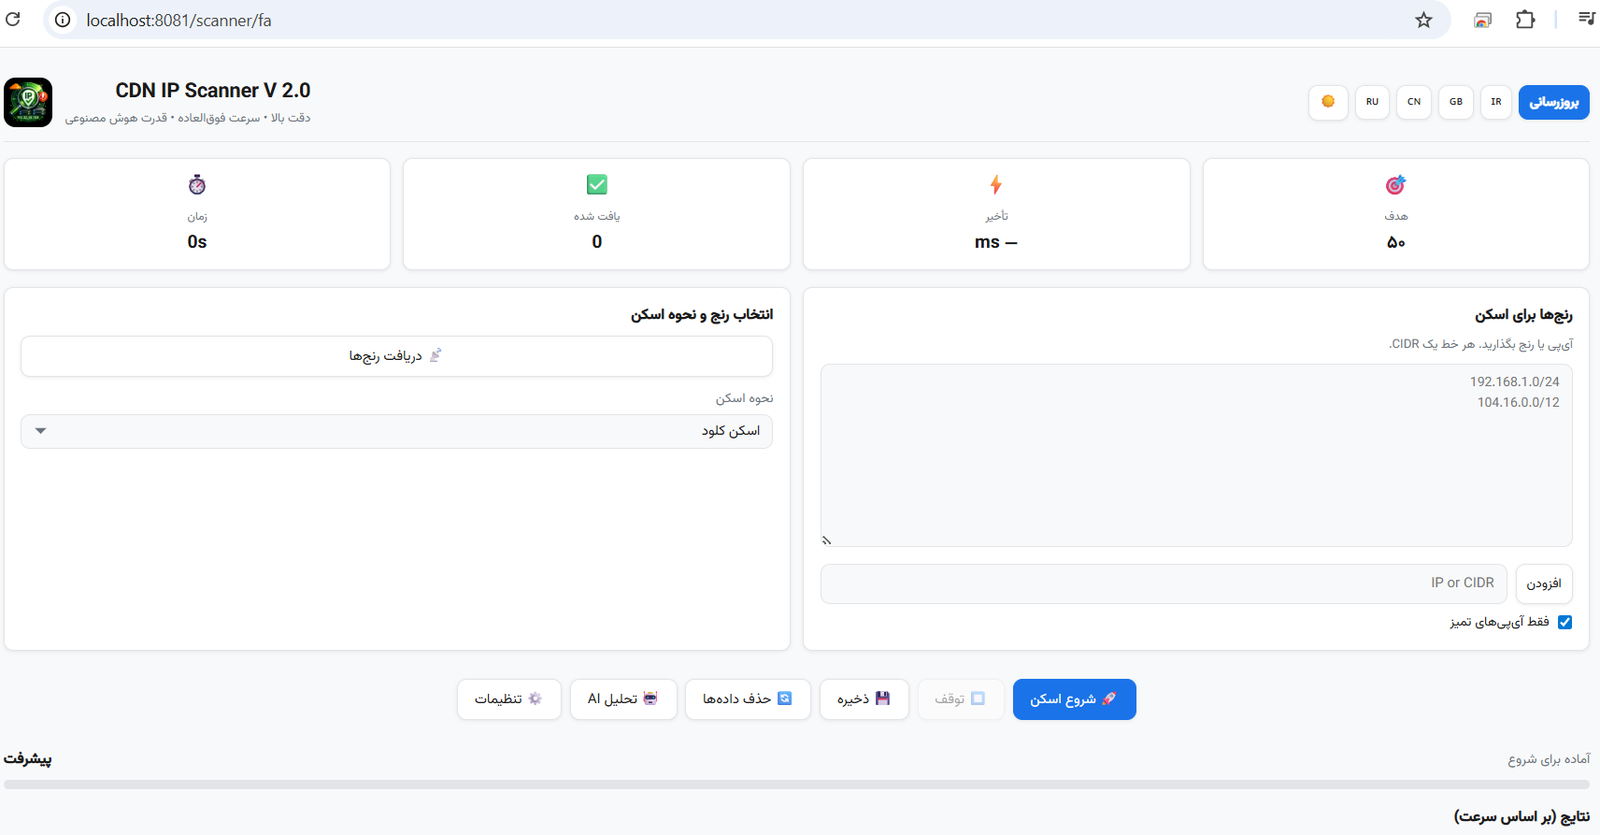 shahinst/cdn-ip-scanner
ماسح ضوئي يعمل عبر الويب يكتشف عناوين IP سريعة ومنخفضة زمن الاستجابة لشبكات توصيل المحتوى (CDN) من Cloudflare وFastly ومزودين آخرين باستخدام التحقق…
 hikari-systems/slater
قاعدة بيانات رسومية منخفضة استهلاك الذاكرة مع دعم Bolt+TLS، وتشفير عند التخزين، ومتجهات مصممة لحالات استخدام النسخ المتماثل المحلي للرسوم البيانية.
 oscarsantanaarias/ida-ghidra-bridge
خوادم TCP JSON bridge لـ IDA Pro وGhidra تكشف فك الترجمة، والمراجع المتقاطعة، والرموز، وجداول الدوال الافتراضية، وRTTI، وترقيع الذاكرة للنصوص…
 bytebutcher/decoder-plus-plus
تطبيق قابل للتوسيع لمختبري الاختراق ومطوري البرامج لفك ترميز/ترميز البيانات إلى تنسيقات مختلفة.
 codextf2/customc2channeltemplate
قالب لتطوير قنوات C2 مخصصة لـ Cobalt Strike باستخدام خطافات IAT المطبَّقة بواسطة محمّل انعكاسي.
 utkonos/lst2x64dbg
استخراج التسميات من ملفات IDA وGhidra وBinary Ninja وRelyze وتصدير قاعدة بيانات x64dbg. بما في ذلك العنوان الرئيسي لـ radare2.
 taxiiproject/libtaxii
مكتبة Python لمعالجة رسائل TAXII واستدعاء خدمات TAXII.
 rew-sploit/rew-sploit
محاكاة وتشريح هجمات MSF وهجمات *أخرى*
 joelgmsec/kitsune
إطار عمل C2 متعدد الأشكال بواجهة رسومية، وإعادة اتصال تلقائية، وتوليد حمولات، وأدوات اختراق مدمجة لعمليات الفريق الأحمر واختبار الاختراق.
 lucthienphong1120/full-60-ddos-tools
مجموعة من 60 أداة هجوم DDoS مبنية بلغة Python لاختبار تحميل الشبكة وتقييم الأمان، وتتضمن نصوصًا برمجية لأتمتة إغراق الحزم لتقييم مرونة الخادم تحت…
 cobalt-strike/eden
إثبات مفهوم (PoC) لـ UDRL لـ Cobalt Strike مبني باستخدام Crystal Palace يجمع بين تقنية تدفق الصفحات الخاصة بـ Raphael Mudge وبوابة استدعاء معيارية…








