
 #1
أدوات عامة، وأطر عمل، وبيئات تدعم سير العمل والمهام المختلفة للأمن السيبراني.
موصى به من Kitploit

 nccgroup/ebpf
أدوات eBPF - Berkeley Packet Filter الموسع
 kalilinux/build-scripts/kali-docker
Kali Linux Docker
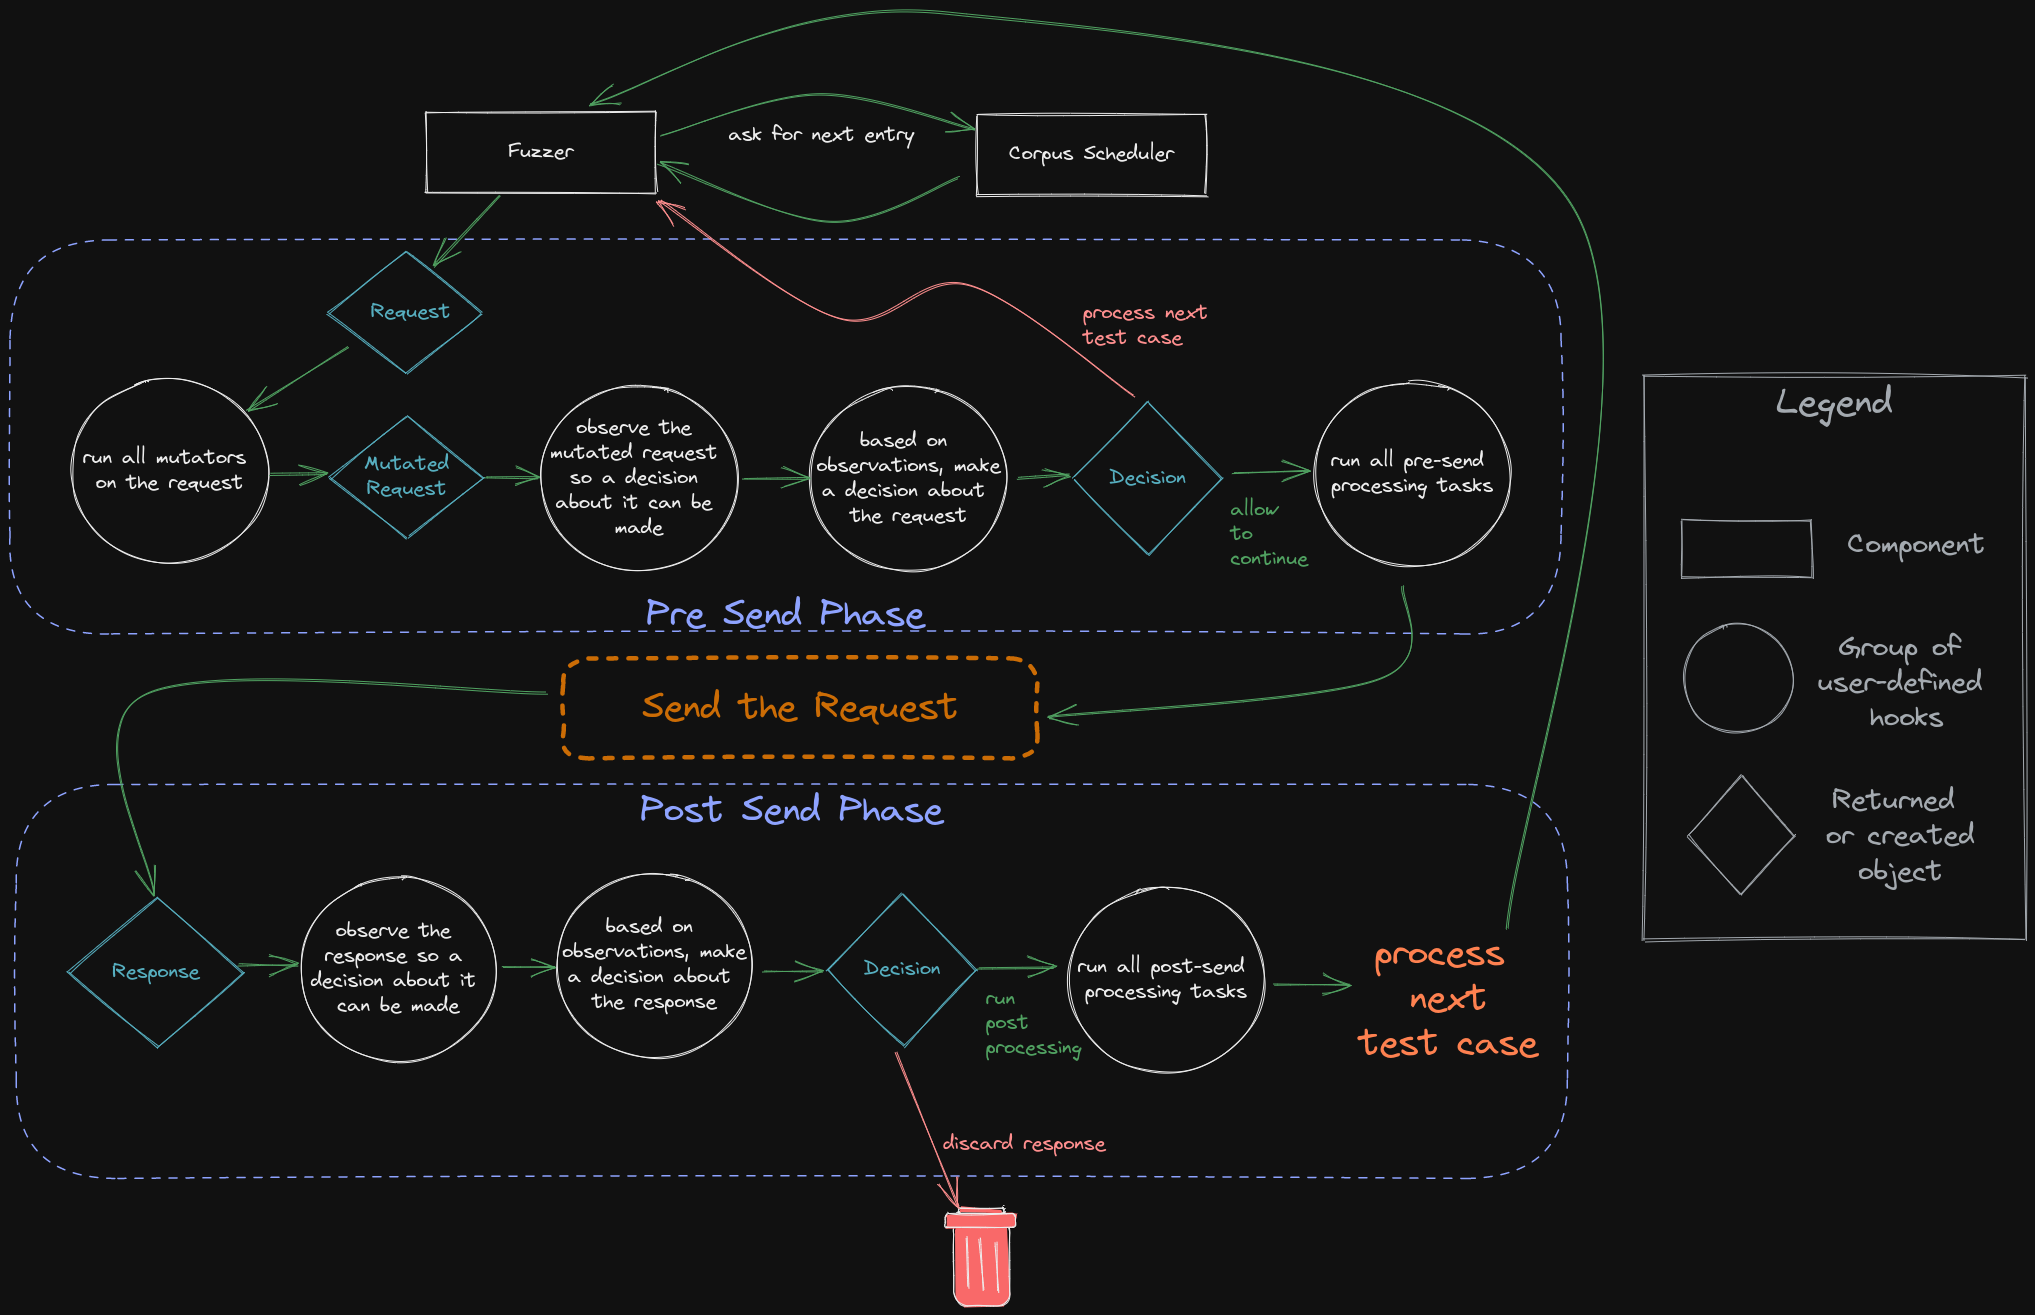 epi052/feroxfuzz
ابنِ أدوات اختبار تشويش (Fuzzing) لبروتوكول HTTP بأسلوب الصندوق الأسود تراعي بنية البيانات في Rust، مع محولات (Mutators) ومجدولات (Schedulers)…
 jm00nj/icmp-ghost-a-fileless-x64-assembly-c2-agent
إطار عمل C2 بدون ملفات بلغة تجميع x64 مع التنقل عبر بروتوكولات ICMP/DNS ثنائية القنوات، تنفيذ استدعاءات النظام المباشرة، وحقن العمليات القائم على…
 antonlovesdnb/ttprunner
نفّذ TTPs، مع AI!
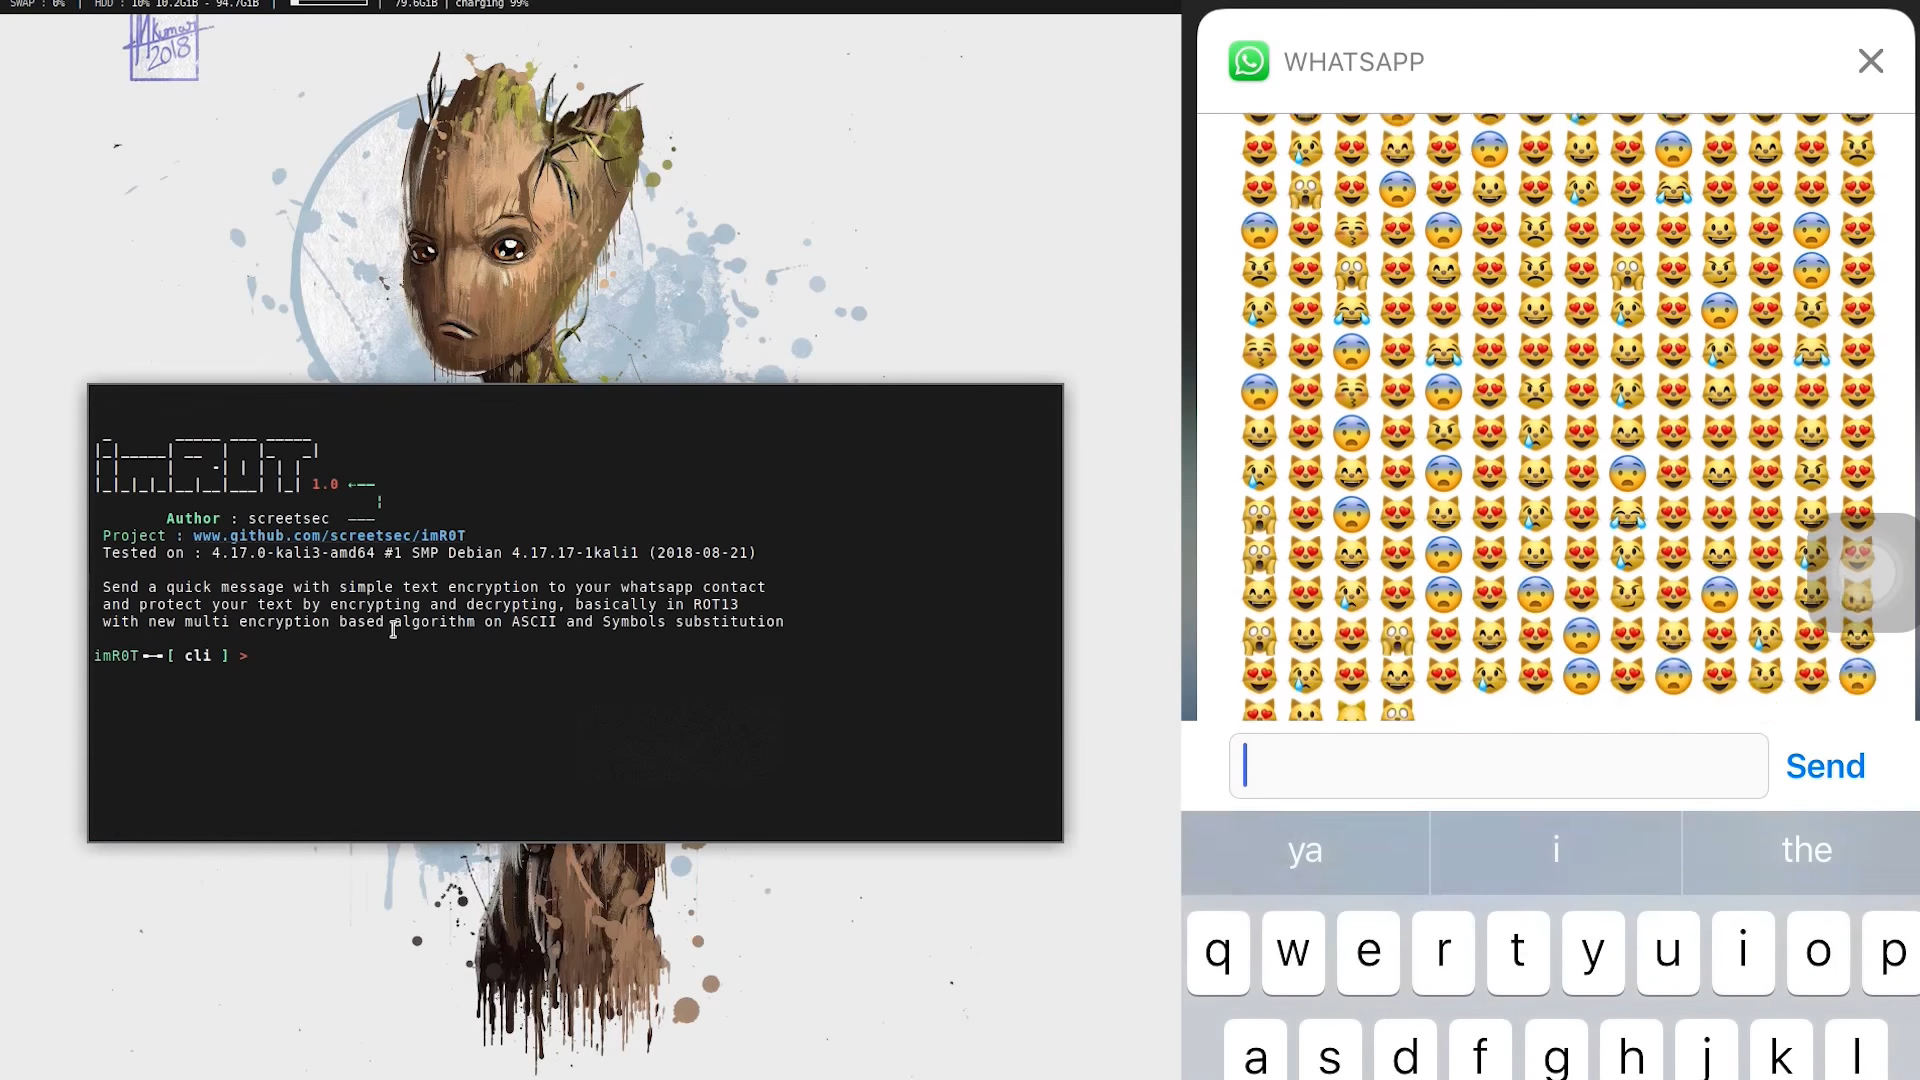 screetsec/imr0t
imR0T: أرسل رسالة سريعة مع تشفير نص بسيط إلى جهة اتصالك في واتساب واحمِ نصك عن طريق التشفير وفك التشفير، وذلك باستخدام ROT13 أساساً مع خوارزمية تشفير…
 therealclarity/clearsword
منفذ بلغة C لاستغلال نواة DarkSword الذي يستهدف حالة سباق في إدارة ذاكرة نواة iOS (CVE-2025-43520). يتضمن تعليقات تفصيلية سطرًا بسطر للتحليل التعليمي.
 codextf2/openmalleablec2
تنفيذ مفتوح المصدر لـ Malleable C2 الخاص بـ Cobalt Strike
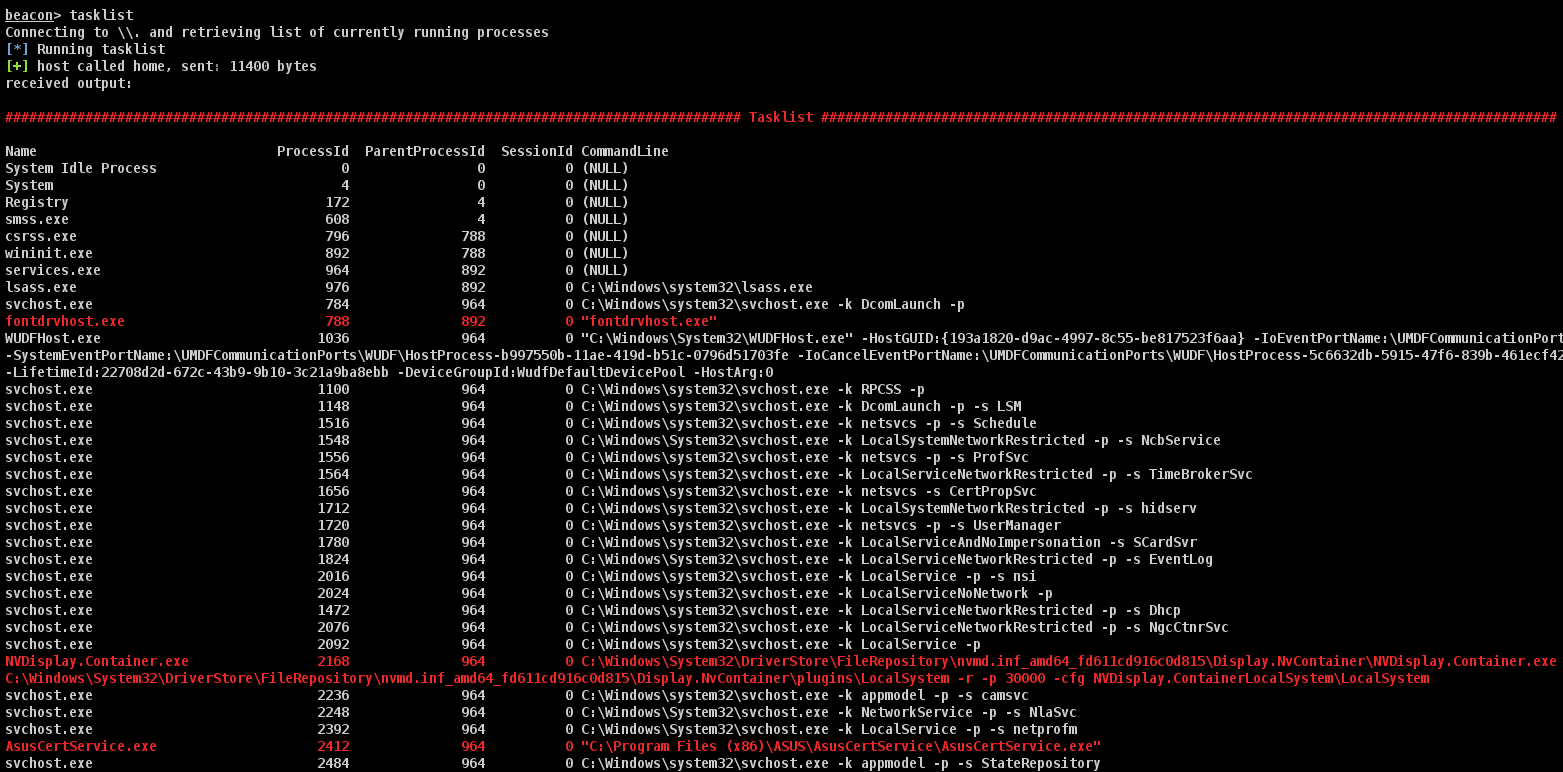 octoberfest7/cohab_processes
نص برمجي صغير لـ Aggressor يساعد فرق Red Teams في التعرف على العمليات الأجنبية على جهاز مضيف.
 govindasamyarun/c2-cloud
The C2 Cloud هو إطار عمل C2 قوي قائم على الويب، مصمم لتبسيط حياة مختبرى الاختراق. يتيح وصولاً سهلاً إلى البوابات الخلفية المخترقة، تماماً مثل الوصول…
 zcutlip/bowcaster
إطار عمل لتطوير الاستغلالات مبني على لغة بايثون، يتضمن حمولات (payloads) ومشفّرات (encoders) وخوادم اتصال عكسي (connect-back servers)، مركّز على بنية…
 0xballpoint/load
Lord Of Active Directory - إنشاء Active Directory ضعيف تلقائيًا على AWS
 pion/handoff
ابدأ WebRTC في المتصفح—شغّله في مكان آخر
 cbuijs/sdproxy
وكيل DNS بسيط وسريع بميزات ليست بهذه البساطة. يركز على إعادة توجيه DNS الموجّه والتصفية والرقابة الأبوية.
 gushmazuko/winbypass
تجاوز UAC في ويندوز
 spicesouls/onelinepy
أداة إخفاء بايثون لتوليد أسطر فردية وحمولات FUD.
 cobbr/c2bridge
C2Bridges تسمح للمطوّرين بإنشاء بروتوكولات اتصال مخصّصة جديدة واستخدامها بسرعة داخل Covenant.
 rasetsuu/vmp-devirt
منصة بحثية لإزالة الحماية الافتراضية لـ VMProtect بمساعدة التتبع: تُغذّي واجهات الإصدارات الأمامية خلفيةً مشتركة من Remill/LLVM لرفع المعالجات،…








