
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
imR0T — imR0T: أرسل رسالة سريعة مع تشفير نص بسيط إلى جهة اتصالك في واتساب واحمِ نصك عن طريق التشفير وفك التشفير، وذلك باستخدام ROT13 أساساً مع خوارزمية تشفير متعددة جديدة تعتمد على ASCII واستبدال الرموز. | Kitploit
أدوات/GitHubGitHub/screetsec/imr0t
أدوات التشفير/فك التشفيرالبرمجة النصية والأتمتةالتشفير
GitHubscreetsec/imr0t

imR0T

imR0T: أرسل رسالة سريعة مع تشفير نص بسيط إلى جهة اتصالك في واتساب واحمِ نصك عن طريق التشفير وفك التشفير، وذلك باستخدام ROT13 أساساً مع خوارزمية تشفير متعددة جديدة تعتمد على ASCII واستبدال الرموز.

عرض المستودع
773252منذ 7 سنواتتمت المراجعة من قبل Kitploit
مشاركة

imR0T

تشفير

Version Stage Build

imR0T: أرسل رسالة سريعة مع تشفير نص بسيط إلى جهة اتصال واتساب الخاصة بك، وبشكل أساسي في ROT13 مع تشفير متعدد جديد يعتمد على خوارزمية تستخدم ASCII واستبدال الرموز
تبرع

  • إذا كان هذا المشروع مفيدًا جدًا لاختبار الاختراق الخاص بك وتريد دعمي، يمكنك أن تقدم لي فنجانًا من القهوة :)
  • Donation

كيفية الاستخدام

الأمر بسيط:

# Clone this repository
git clone https://github.com/Screetsec/imR0T.git

# Go into the repository
cd imR0T

# Permission Acces
chmod +x imR0T

# Run the app
./imR0T

سطر الأوامر

help: أمر قياسي يعرض المساعدة.

imR0T╺─╸[ cli ] > help

 | 
 | 
 |_ 
    Options:[arguments] 

	     help       |:| show this message
	     show       |:| show all modules from this tools
	     list style |:| show list style  
	     use        |:| use a module, ex : use [ID] 
	     options    |:| show module options 
	     run        |:| Execute the module 
	     set        |:| Set a value
	     back       |:| Back to main
	     clear      |:| Clear window
	     ls         |:| list directory content
	     cat        |:| read file/standard input
	     pwd        |:| print name of current/working director
	     exit       |:| Exit program

الإعدادات

قبل استخدام ميزة إرسال رسالة إلى جهة اتصال واتساب الخاصة بك مع تشفير النص. يجب عليك تكوين الملف inconf/whatsapp.conf وإضافة مفتاح API الخاص بك

# Getting API :
# Register in here https://www.apiwha.com/
# Use your mail or temp mail :P                     

# Setup API KEY
# Example : 
#     - api="CA6DSQ3CLPC6FCQ3CLPC6F"

api=""
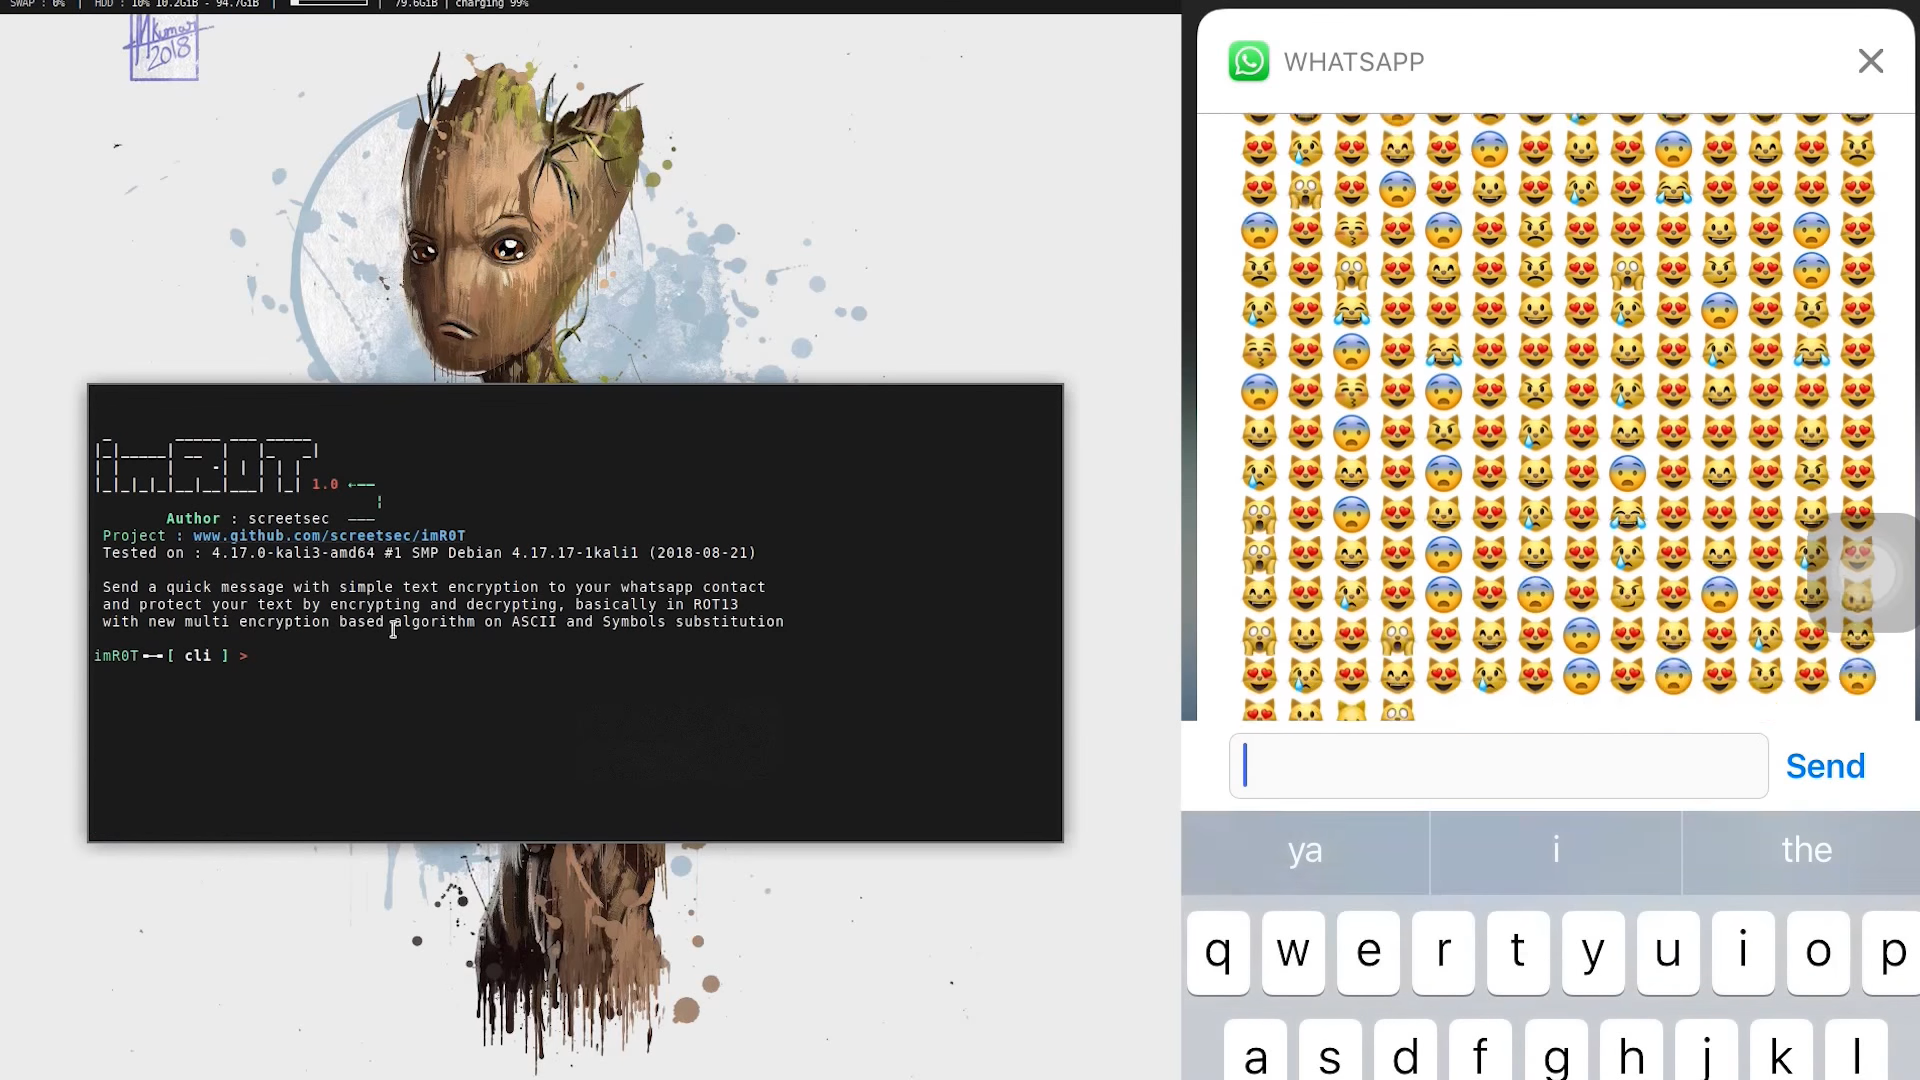
فيديو توضيحي

  • عرض توضيحي imR0T

:octocat: الاعتمادات

  • الشكر لله
  • دراكوس لينكس من Scratch إندونيسيا (نظام تشغيل اختراق رائع)، يمكنك الاطلاع عليه في http://dracos-linux.org/
  • Bash.ID، WingkoColi، Reversing ID، Ngesec، IndoXploit، Backbox Indonesia، Depok Cyber Security و Indonesia Backtrack Team .
  • Offensive Security لنظام التشغيل الرائع ( http://www.offensive-security.com/ )
  • http://www.kali.org/ Kali Linux
  • جيانلوكابوريلو لتقديم مرجع وبعض الأفكار [ https://sysdig.com/blog/hiding-linux-processes-for-fun-and-profit/ ]
  • وأداة أخرى مفتوحة المصدر على github

الترخيص

GPLv3 : http://www.gnu.org/licenses/

إخلاء المسؤولية

ملاحظة: التعديلات أو التغييرات أو التحويرات على كود المصدر هذا مقبولة، ومع ذلك، يجب الموافقة على أي إصدارات عامة تستخدم هذا الكود بواسطة كاتب هذه الأداة (Edo maland).


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    501
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    467
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    340
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    314
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    295

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




