
 #1
أدوات عامة، وأطر عمل، وبيئات تدعم سير العمل والمهام المختلفة للأمن السيبراني.
موصى به من Kitploit

 lorentzenman/sheepl
يحاكي سلوك المستخدم الواقعي في بيئات مختبر Active Directory لتطوير مهارات الفريق الأحمر والأزرق. يُنشئ مهام مستخدم عشوائية غير ضارة بمرور الوقت…
 google/safetext
مكتبة Go لتوليد YAML وأوامر shell بشكل آمن، باستخدام قوالب مدركة لبنية الصياغة لاكتشاف ومنع هجمات الحقن عبر التعليقات التوضيحية للبيانات الموثوقة.
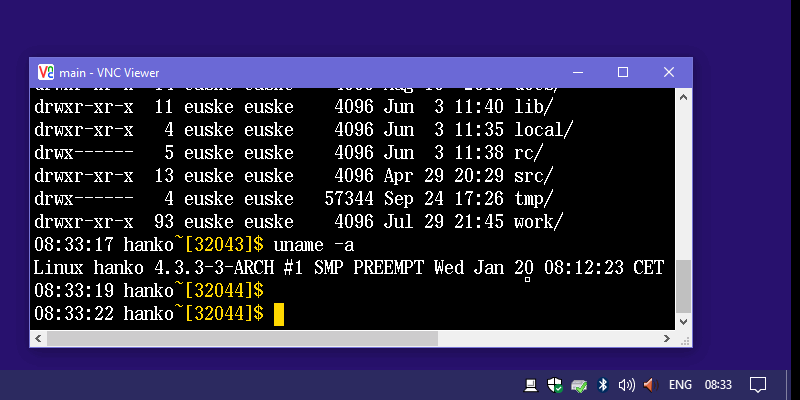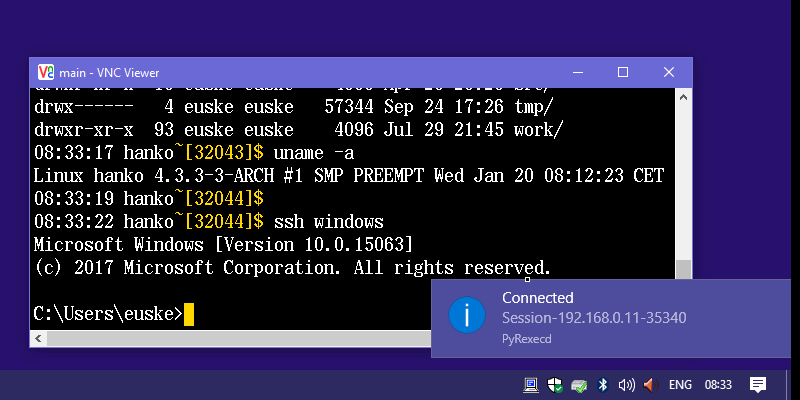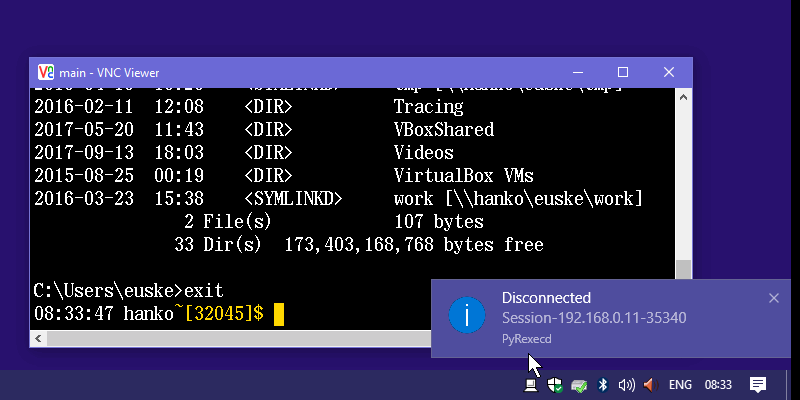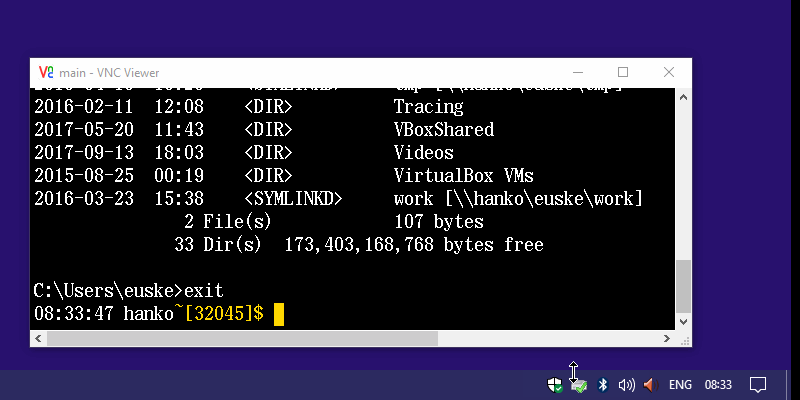 euske/pyrexecd
خادم SSH مستقل لنظام ويندوز
 ubfx/bindiffhelper
إضافة Ghidra لدمج BinDiff لمطابقة الدوال
 hakluke/haklistgen
يحول أي نص مهمل إلى قائمة كلمات قابلة للاستخدام في التخمين بالقوة الغاشمة.
 opencybersecurityalliance/kestrel-lang
لغة صيد التهديدات Kestrel: بناء سير عمل صيد قابلة لإعادة الاستخدام والتركيب والمشاركة عبر مصادر بيانات واستخبارات تهديدات مختلفة.
 redeye-framework/redeye
منصة تعاونية لإدارة بيانات اختبار الاختراق لتنظيم الخوادم والمستخدمين والثغرات وناقلات الهجوم والملفات مع وصول عبر API وتصور بياني.
 boyan-milanov/ropium
أداة بناء سلسلة ROP تلقائية تستخرج وتحلل الأدوات الصغيرة (gadgets) من الملفات الثنائية باستخدام استعلامات دلالية، وتدعم معماريات X86/X64 مع واجهة…
 m4sc3r4n0/avoidz
أداة Avoidz لتجاوز معظم برامج مكافحة الفيروسات
 vulncheck-oss/cli
أداة سطر الأوامر الرسمية من VulnCheck
 r00t-3xp10it/msf-auxiliarys
مجموعتي من وحدات Metasploit المساعدة لما بعد الاستغلال
 last-emo-boy/rikune
خادم MCP لهندسة عكسية للملفات التنفيذية لنظام ويندوز وتنسيقات ثنائية. يجمع بين الفحص الثابت، واستعادة الوظائف بمساعدة Ghidra، وأدوات قابلة للتوسع عبر…
 joedefen/dwipe
أداة لمسح الأجهزة والأقسام بأمان وكفاءة لنظام لينكس
 safedep/gryph
Security layer for AI coding agents. Works with Claude Code, Cursor, Windsurf, Gemini CLI, OpenCode, Pi Agent and more.
 russellromney/turbolite
SQLite VFS مع استعلامات JOIN باردة من S3 بأقل من 100 مللي ثانية + ضغط وتشفير على مستوى الصفحات
 qubesos/qvm-create-windows-qube
قم بتشغيل حاويات Windows جديدة بسرعة وسهولة وأمان على Qubes OS
 dviros/excalibur
Excalibur هو حمولة استغلال Eternalblue تعتمد على 'Powershell' لمشروع Bashbunny.
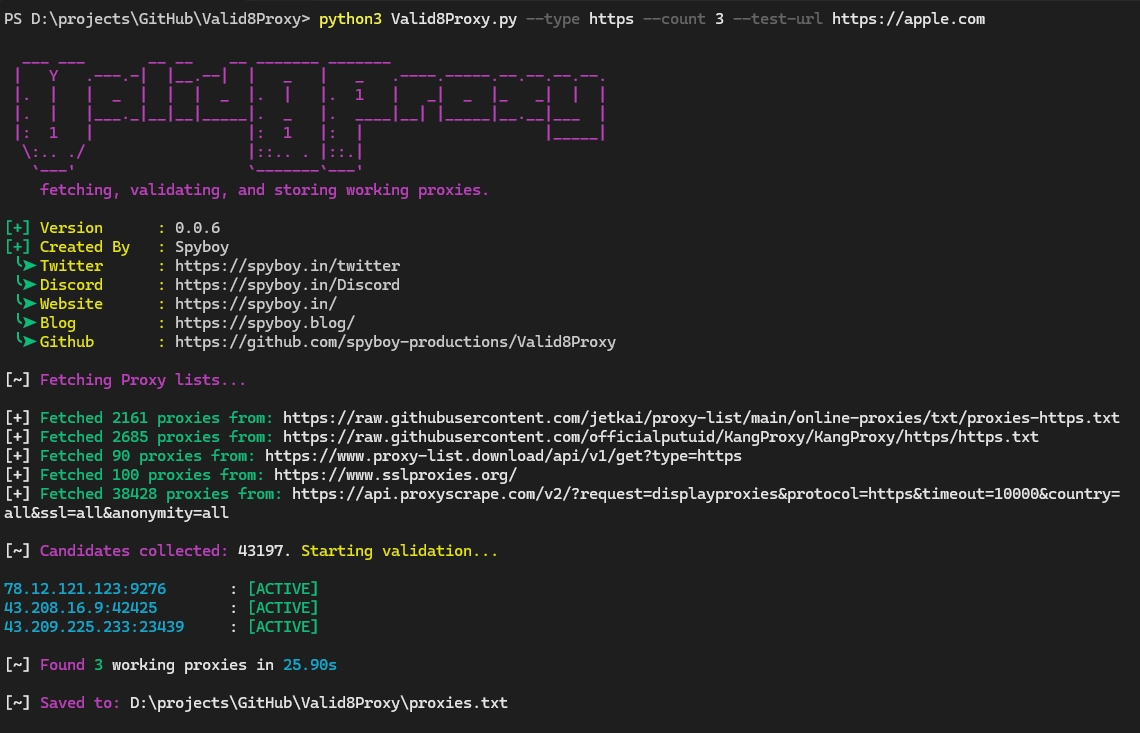 spyboy-productions/valid8proxy
أداة مصممة لجلب البروكسيات العاملة والتحقق منها وتخزينها.








