
 #1
أدوات عامة، وأطر عمل، وبيئات تدعم سير العمل والمهام المختلفة للأمن السيبراني.
موصى به من Kitploit

 kcarretto/paragon
منصة مشاركة الفريق الأحمر تهدف إلى توحيد الأدوات الهجومية خلف واجهة مستخدم بسيطة.
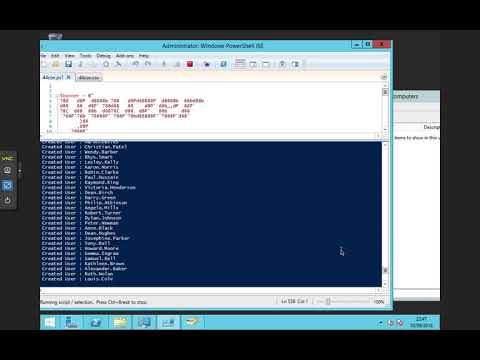 lorentzenman/youzer
مولد المستخدمين الوهميين لبيئات Active Directory
 b1n4r1b01/desc_race
# استغلال نواة iOS 15.1 (POC) لثغرة CVE-2021-30955
 cakehonolulu/pciem
إطار عمل لنظام لينكس يُمكِّن من تعريف "شيم" (Shims) افتراضية لبطاقات PCIe من مساحة المستخدم، بهدف تمكين تطوير برامج تشغيل بطاقات PCIe داخل المضيف.
 rsrdesarrollo/generator-burp-extension
كل ما تحتاج معرفته عن Burp Extension Generation
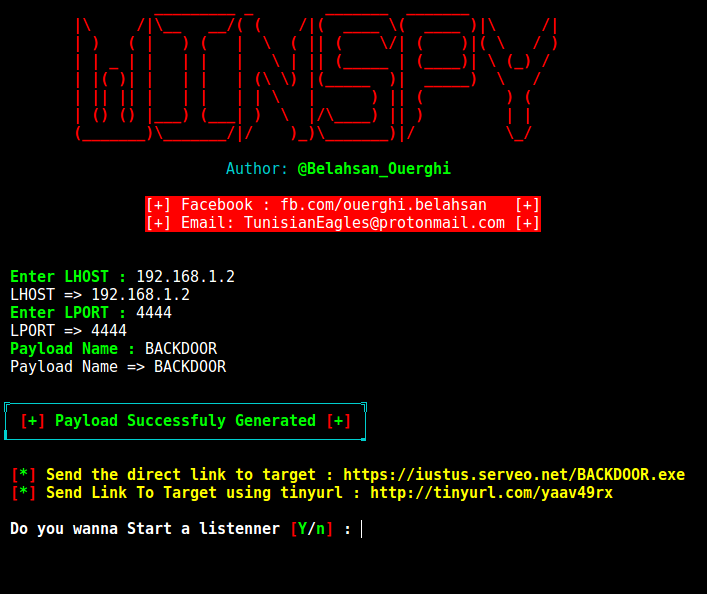 cyb0r9/winspy
يُولّد أبوابًا خلفية لـ reverse shell على ويندوز مع تسميم IP تلقائي، مستفيدًا من Metasploit لإنشاء الحمولة وApache للتوصيل في سيناريوهات اختبار…
 bifrost-proxy/bifrost
وكيل MITM عالي الأداء لـ HTTP/HTTPS/SOCKS5 مكتوب بلغة Rust مع اعتراض TLS، وإعادة كتابة الطلبات القائمة على القواعد، والتقاط حركة المرور، ونقاط…
 rub-syssec/omen
مُخمِّن كلمات المرور القائم على نموذج Markov بلغة C الذي يُعدِّد المرشحين حسب الاحتمالية، مُولِّدًا كلمات المرور الأكثر ترجيحًا أولاً لكسر التجزئة…
 cwolff411/powerob
أداة إخفاء لبرامج باورشيل النصية بشكل فوري، مخصصة لمهام الفرق الحمراء. تم بناؤها بدافع الضرورة.
 ahmed-alnassif/androsh
AndroSH No-Root Multi-Distro Linux على أندرويد عبر Shizuku/ADB - تشغيل Arch, Fedora, Alpine, Debian, Ubuntu, Kali, Void, Manjaro, OpenSUSE و Chimera…
 ruped24/killchain
وحدة تحكم موحدة لتنفيذ مراحل هجمات "سلسلة القتل".
 flankerhqd/jebmcp
مكوّن إضافي لخادم MCP خاص بـ JEB Pro يتيح فك الترجمة بمساعدة الذكاء الاصطناعي، وفحص الدوال/الحقول، وإعادة التسمية التلقائية أثناء الهندسة العكسية…

 noahoksuz/osripper
إطار عمل باب خلفي وتشفير متعدد المنصات يتجنب اكتشاف برامج مكافحة الفيروسات، مع واجهة ويب خفيفة الوزن مدمجة.
 kalilinux/build-scripts/kali-vm
# سكربت بناء صور Kali Linux الافتراضية
 projectdiscovery/retryabledns
عميل DNS قابل لإعادة المحاولة بلغة Go
 projectdiscovery/openrisk
openrisk هي أداة تُولّد درجة مخاطر استنادًا إلى نتائج فحص Nuclei.
 rarecoil/pantagrule
مجموعات قواعد كبيرة من hashcat تم إنشاؤها من كلمات مرور حقيقية مخترقة.








