
 #1
 jedisct1/minisign
أداة بسيطة للغاية لتوقيع الملفات والتحقق من التوقيعات الرقمية.
 rustsec/rustsec
RustSec API والأدوات
 sheeki03/tirith
أمان الطرفية للمطورين وعملاء الذكاء الاصطناعي. يعترض عناوين URL المتجانسة (homograph)، والأنابيب إلى الشل (pipe-to-shell)، وحقن ANSI، والحمولات…
 aquasecurity/trivy-action
يشغّل Trivy كإجراء GitHub لفحص صورة حاوية Docker الخاصة بك بحثًا عن الثغرات الأمنية.
 cr0hn/dockerscan
أكثر ماسح أمان لـ Docker شمولية
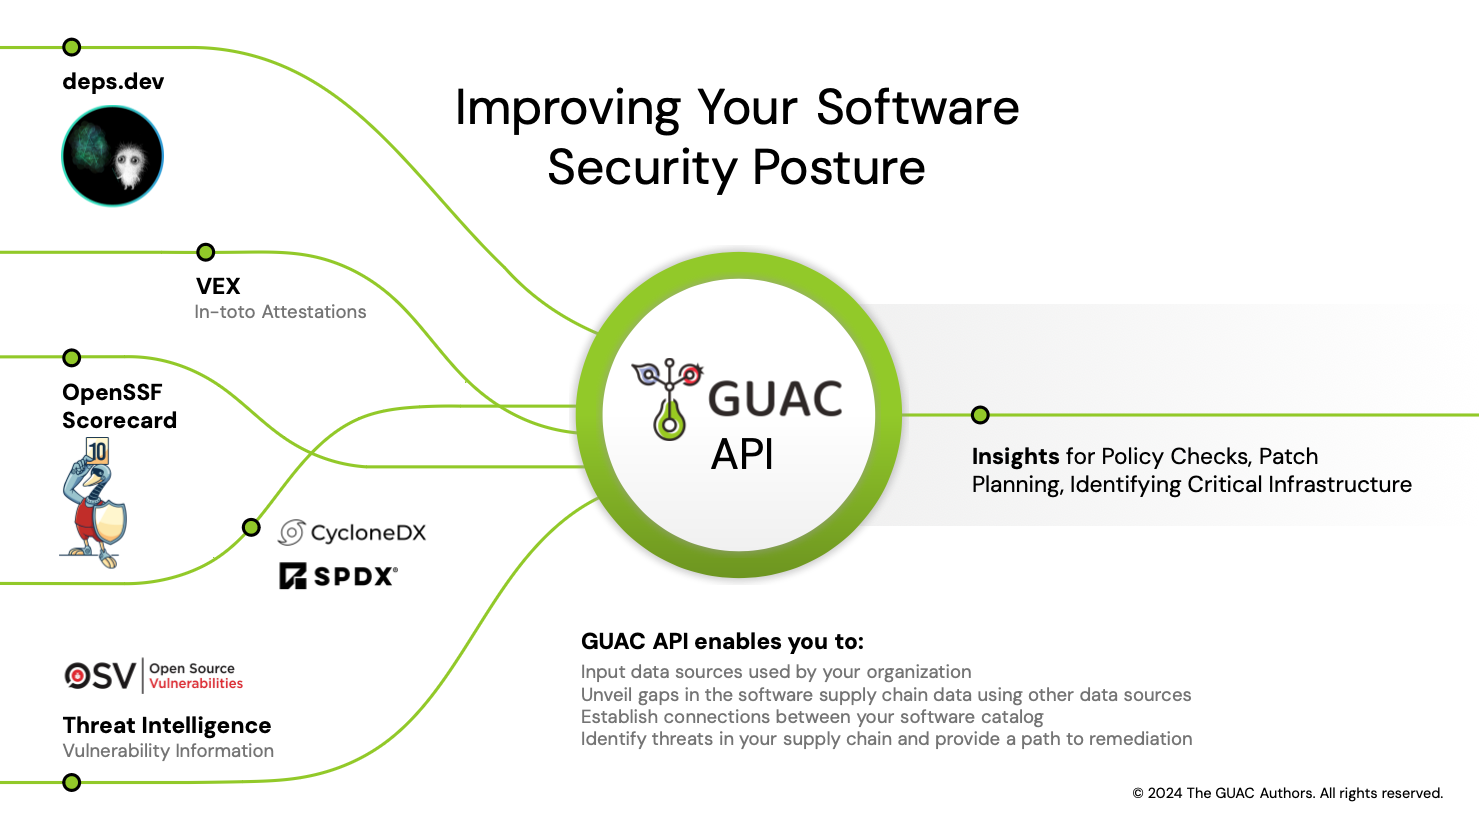 guacsec/guac
يجمع بيانات وصفية لأمن سلسلة توريد البرمجيات (قوائم مكونات البرمجيات، التصديقات، الثغرات الأمنية) في قاعدة بيانات بيانية قابلة للاستعلام لأغراض…
 aikidosec/safe-chain
Protect against malicious code installed via npm, yarn, pnpm, npx, pnpx, pip, uv and poetry with Aikido Safe Chain. Free to use, no tokens required.
 getprobo/probo
حلول مفتوحة المصدر لمعايير SOC2 وGDPR وISO27001
 pyupio/safety
يقوم Safety بفحص تبعيات بايثون بحثًا عن الثغرات الأمنية المعروفة ويقترح العلاجات المناسبة للثغرات المكتشفة.
 knostic/openant
OpenAnt من Knostic هو المنتج الرائد مفتوح المصدر القائم على LLM لاكتشاف الثغرات، حيث يساعد المدافعين على اكتشاف الثغرات الأمنية المؤكدة بشكل استباقي…
 pypa/pip-audit
يدقق في بيئات Python وملفات المتطلبات وأشجار التبعيات بحثًا عن ثغرات أمنية معروفة، ويمكنه إصلاحها تلقائيًا
 owasp-dep-scan/dep-scan
Next-generation dependency vulnerability scanner with reachability analysis, SBOM generation, license audit, and container image scanning for CI/CD…
 owasp/aisvs
The AI Security Verification Standard (AISVS) focuses on providing developers, architects, and security professionals with a structured checklist to…
 safedep/vet
احمِ نفسك من حزم المصادر المفتوحة الخبيثة 🤖
 mongodb/kingfisher
كشف الأسرار + التحقق المباشر. رسم نطاق التأثير. الإبطال السريع. استخدم واجهة سطر الأوامر أو ضمّنه في Rust وPython.
 sigstore/fulcio
سلطة إصدار شهادات تصدر شهادات توقيع أكواد قصيرة الأجل مرتبطة بهويات OpenID Connect، ما يمكّن توقيعات قابلة للتحقق لسلسلة توريد البرمجيات.








