
 #1
أدوات فحص التبعيات وإنشاء SBOM وسلامة الحزم ومخاطر سلسلة التوريد.
موصى به من Kitploit
 danielruf/snyk-js-jquery-565129
تصحيحات لـ SNYK-JS-JQUERY-565129, SNYK-JS-JQUERY-567880, CVE-2020-1102, CVE-2020-11023، يتضمن تصحيحات لـ SNYK-JS-JQUERY-174006, CVE-2019-11358,…
 iqtlabs/auraborealisapp
هل تعرف ما بداخل حزم بايثون الخاصة بك؟ أداة لتصور بيانات تدقيق أمان سجل حزم بايثون
 teyhouse/cve-2024-3094
فحص الثغرات الأمنية لـ K8S وDocker المتعلقة بـ CVE-2024-3094
 praetorian-inc/gato
أداة تعداد وهجوم خط أنابيب GitHub Actions
 rootlug/aura
Project Aura: التدقيق الأمني واستبطان الكود
 maweil/bidi_char_detector
يتحقق من ملفاتك بحثًا عن وجود أحرف Unicode BIDI التي يمكن إساءة استخدامها في هجمات سلسلة التوريد. انظر CVE-2021-42574
 jacobtread/l4j-vuln-patch
هذه الأداة تقوم بتصحيح الثغرة CVE-2021-44228 Log4J الموجودة في جميع إصدارات ماينكرافت. ملاحظة: يجب إعادة تشغيل هذه الأداة بعد تنزيل أو تحديث إصدارات…
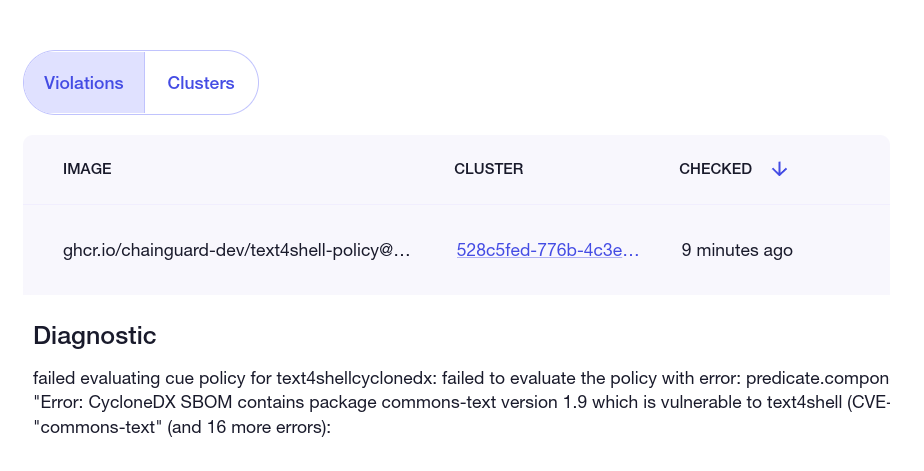 chainguard-dev/text4shell-policy
عرض توضيحي لـ ClusterImagePolicy لـ cve-2022-42889 text4shell
 przemoc/xz-backdoor-links
apocalypxze: باب خلفي لـ xz (2024) المعروف أيضًا باسم CVE-2024-3094 روابط ذات صلة
 mss/log4shell-hotfix-side-effect
حالة اختبار للتحقق مما إذا كان التصحيح السريع لـ Log4Shell/CVE-2021-44228 سيؤدي إلى أي استثناءات غير متوقعة
 vishnunandan555/cordon
تشغيل أي أمر داخل عرض نظام ملفات مقيد على لينكس
 rauc/rauc-1.5-integration
أمثلة التكامل لإصلاح CVE-2020-25860
 nomograph/kit
مدير سجل أدوات موثوق. يدير سلاسل أدوات المطورين من سجلات قائمة على git.
 rubenmamo/cve-2017-0248-test
مشروع عينة لاختبار استخدام Microsoft.CodeDom.Providers.DotNetCompilerPlatform 2.0.1 مما يسبب CVE-2017-0248
 leetxyz/cve-2021-44228-advisories
قائمة إشعارات الشركات log4j
 giz-berlin/quasar-app-webpack-json5-vulnerability
إعادة إنتاج مصغرة لـ CVE-2022-46175 توضح ثغرة تلوث النموذج الأولي JSON5 في مشاريع Quasar webpack للتعليم والاختبار الأمني.








