#1
 sshwarts/skillscript
Skillscript — لغة تعريفية صغيرة لإنشاء سير عمل الوكلاء. وقت التشغيل، المترجم، وواجهة الأوامر.
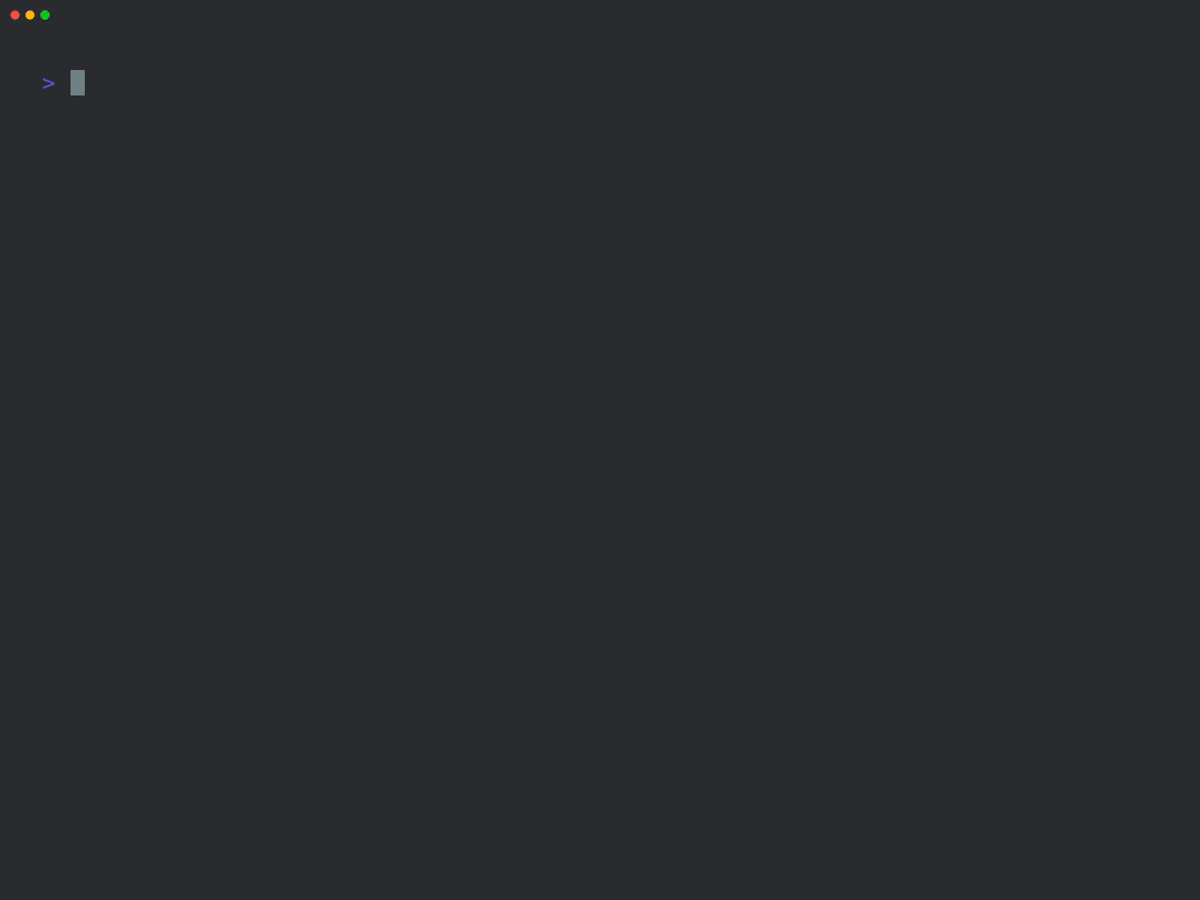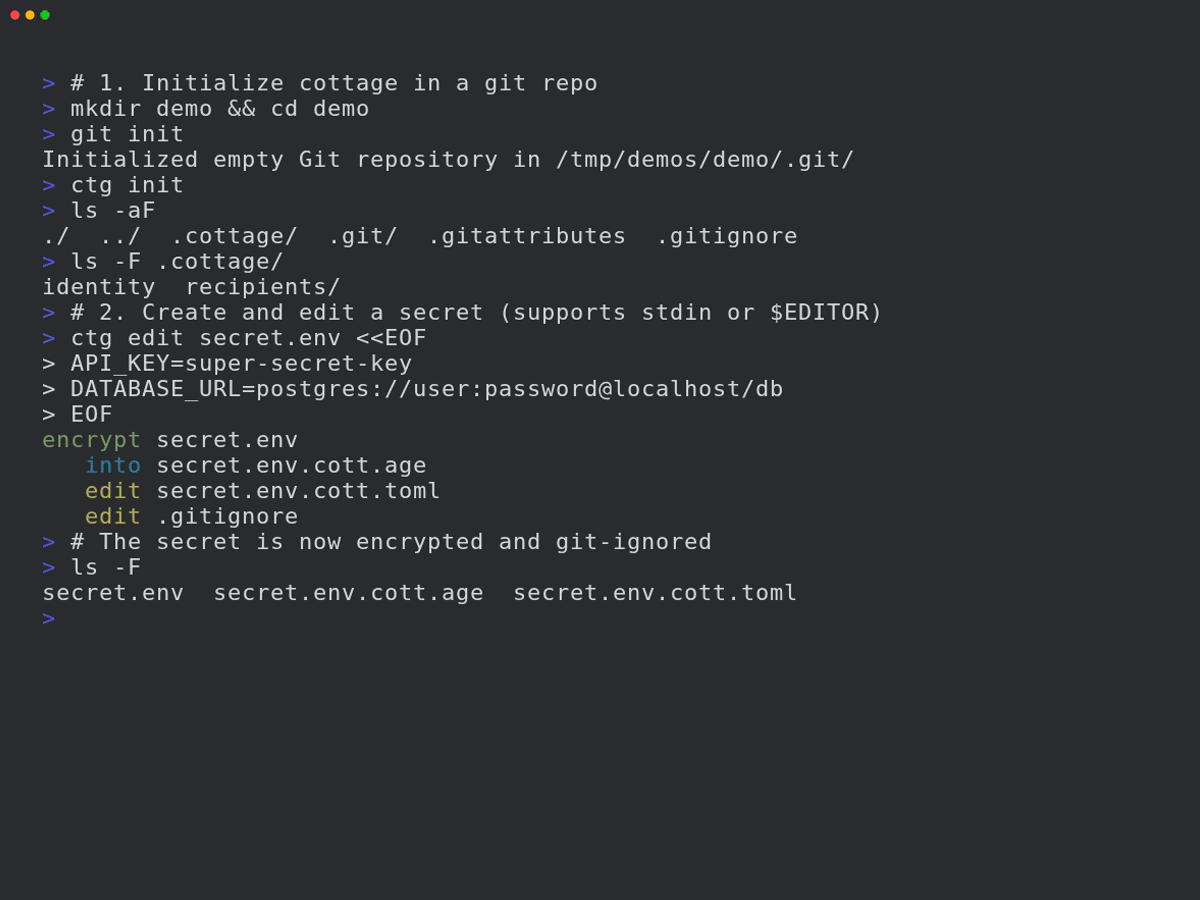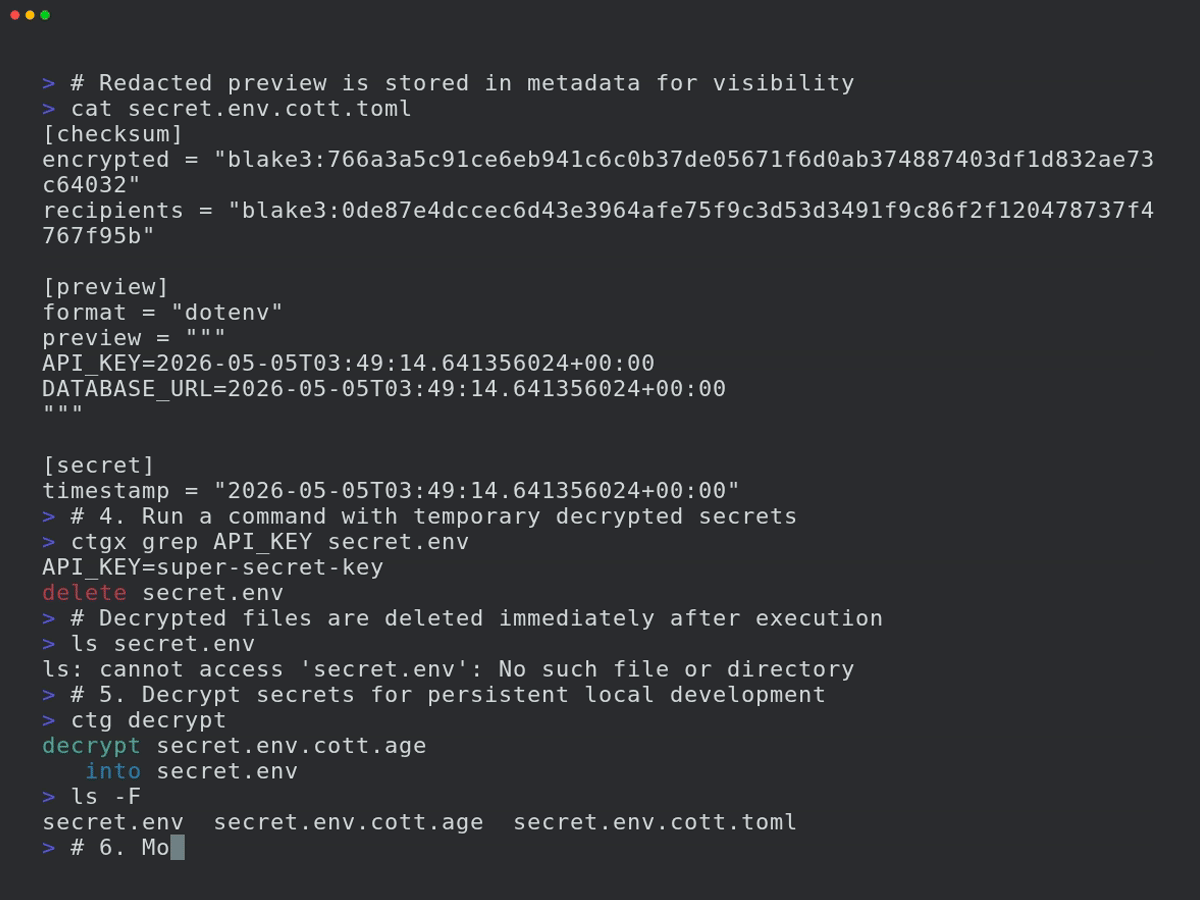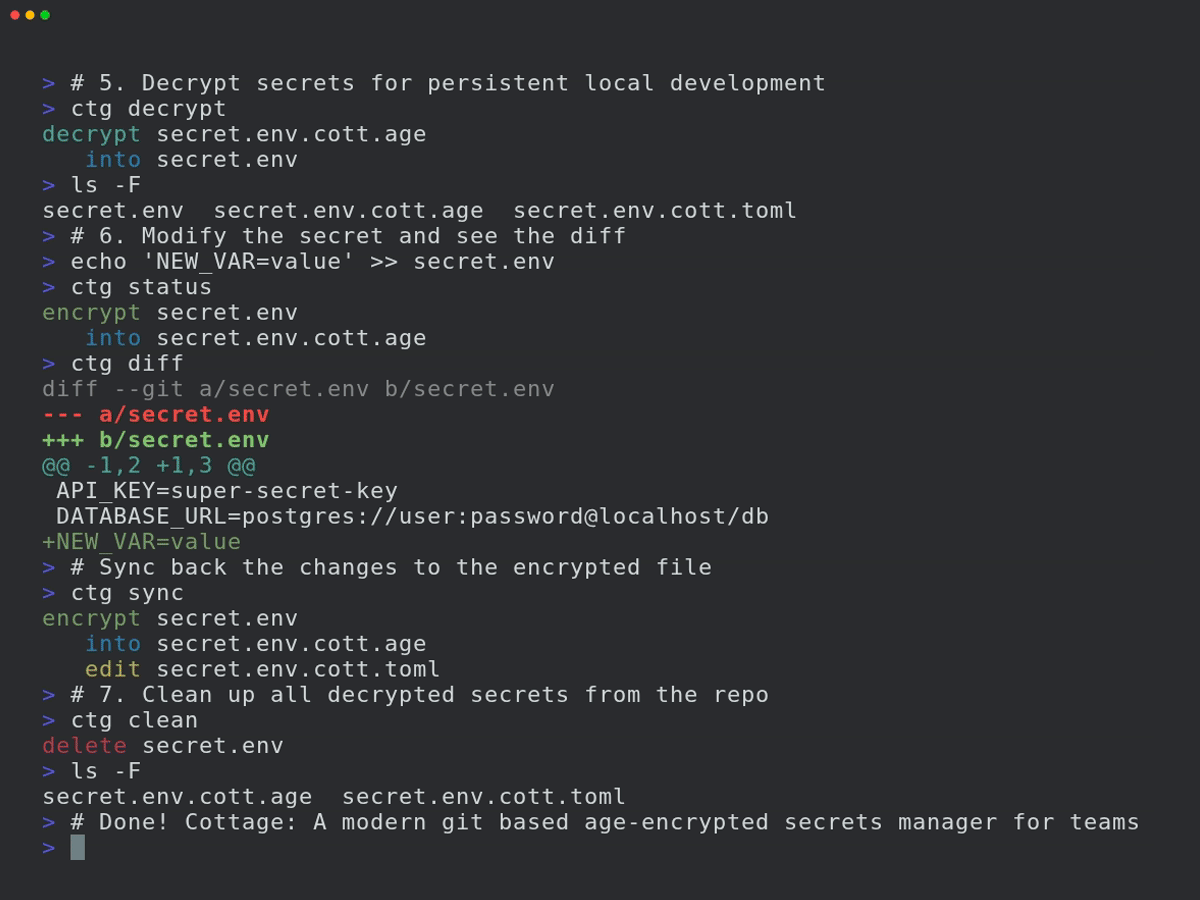 sayanarijit/cottage
A modern git based age-encrypted secrets manager for teams.
 oxsecurity/codetotal
تحليل أي مقتطف أو ملف أو مستودع للكشف عن الثغرات الأمنية المحتملة مثل الأسرار في الكود، ثغرات المصادر المفتوحة، أمان الكود، الثغرات، البنية التحتية…
 wiz-sec-public/githunt
عروض توضيحية لـ Black Hat Europe 2025's The Forensic Trail على GitHub: صيد الأنشطة في سلسلة التوريد
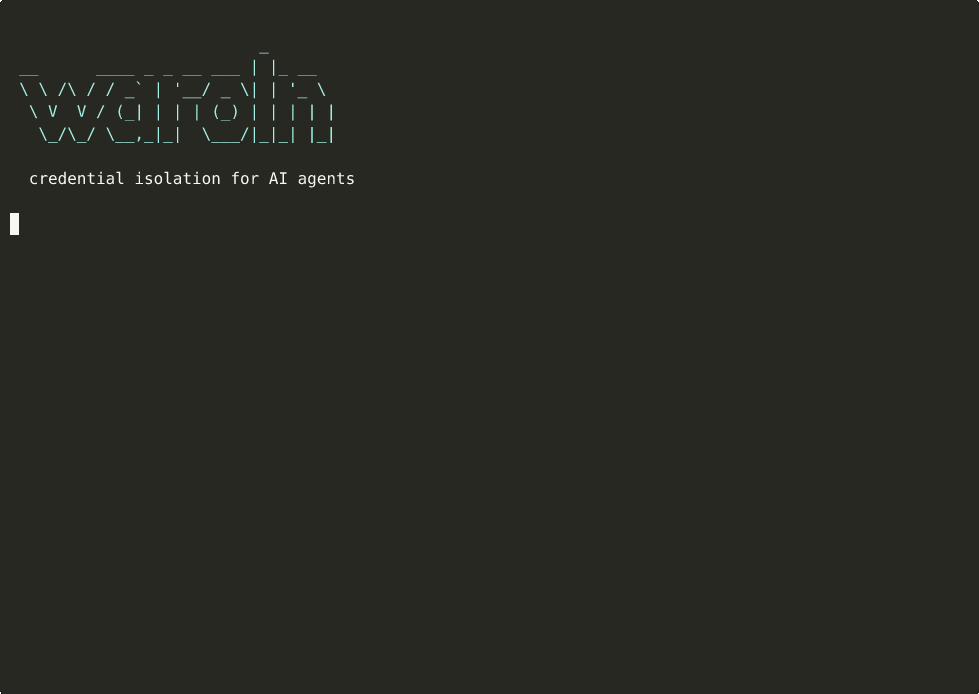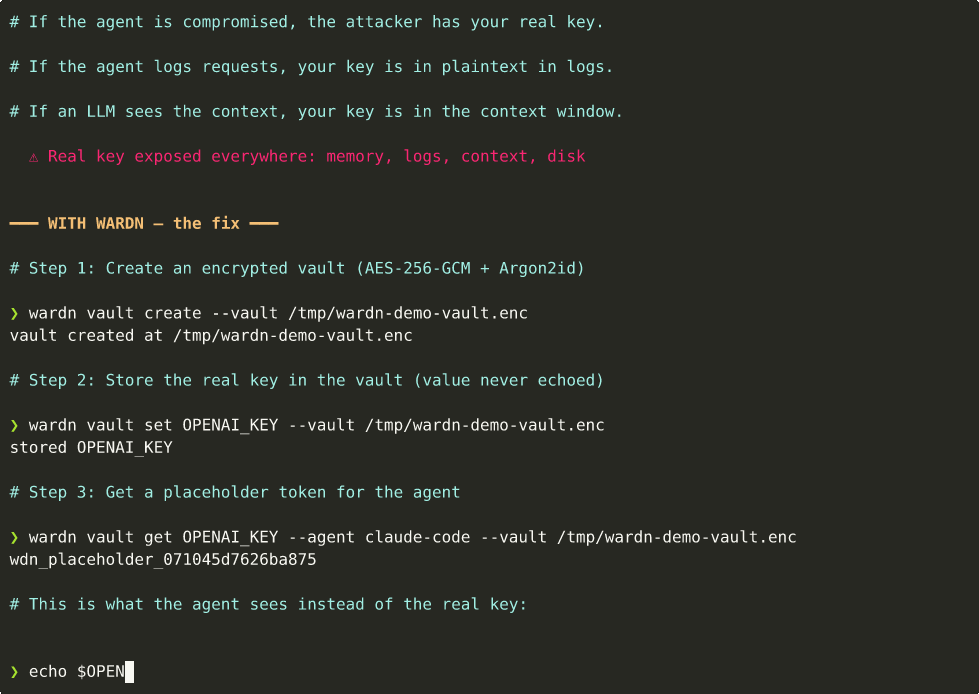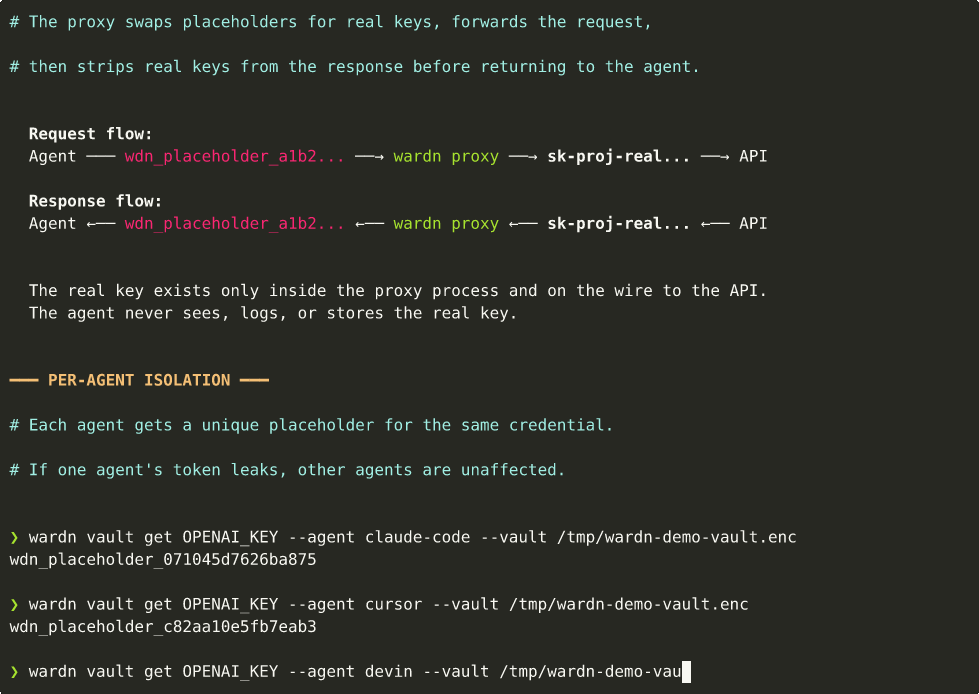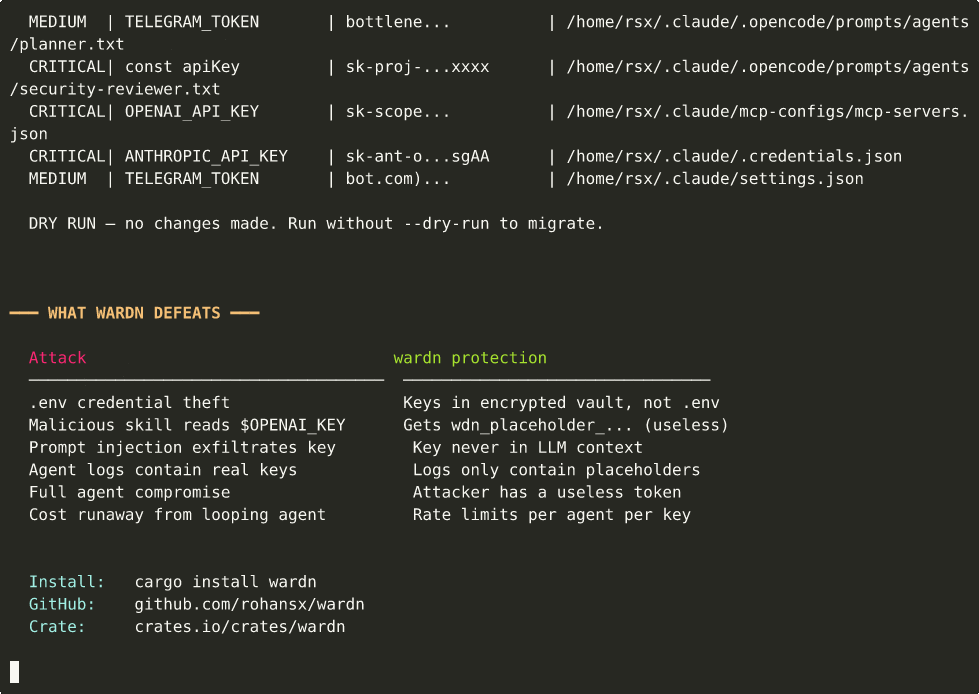 rohansx/wardn
عزل بيانات الاعتماد لوكلاء AI. لا يرى الوكلاء أبدًا مفاتيح API الحقيقية - ضمان هيكلي، وليس سياسة.
 owasp/pscf
إطار عمل OWASP يوفر قدرات أمنية منظمة لمنتجات البرمجيات، مشتق من تحليل المعايير التنظيمية والصناعية لتوجيه إدارة المنتج الآمن والتنفيذ والامتثال.
 kavan00/android-projector-c2-malware
تفكيك شبكة C2 لـ beamers الصينية - SilentSDK-Analysis
 taleliyahu/ai-security-newsletter
AI Security Newsletter - نشرة شهرية تضم ملخصًا لأبحاث أمن الذكاء الاصطناعي، والرؤى، والتقارير، والفعاليات القادمة، بالإضافة إلى الأدوات والموارد.
 adibirzu/openclaw-security-monitor
مراقبة أمنية استباقية لنشر OpenClaw. يكتشف ClawHavoc، أداة سرقة AMOS، وCVE-2026-25253، وتسمم الذاكرة، وهجمات سلسلة التوريد.
 aquasecurity/trivy-repo
مستودع deb/rpm لـ Trivy
 blackvectorops/semantic_firewall
توليد بصمات دلالية حتمية لدوال Go. اكتشاف الأبواب الخلفية على نمط xz والتحقق من التكافؤ الدلالي باستخدام تحليل الإسناد الأحادي الثابت (SSA) والتطور…
 ammaraskar/github-dev-token-steal-poc
استغلال لإثبات المفهوم يوضح ثغرة سرقة رمز OAuth الخاص بـ GitHub عبر مشغلات مخصصة لسير عمل المطورين، مما يتيح وصولاً غير مصرّح به إلى المستودعات.
 owasp/owasp-top-10-neocloud-and-ai-data-center-security-risks
إطار عمل OWASP الذي يفهرس أهم 10 مخاطر أمنية في البنية التحتية للحوسبة السحابية الحديثة ومراكز بيانات الذكاء الاصطناعي، ويغطي الأجهزة والشبكات والعزل…
 darkarnium/log4j-cve-detect
اكتشافات لثغرة CVE-2021-44228 داخل الملفات الثنائية المتداخلة
 jfrog/cve-2024-3094-tools
ماسح قائم على Shell لاكتشاف ثغرة الباب الخلفي XZ (CVE-2024-3094) في الملفات والدلائل، مما يتيح التحديد السريع للأنظمة المخترقة والتخفيف من حدتها.
 alegrey91/vex8s
إخفاء نقاط الضعف من خلال تطبيق سياق Kubernetes على عمليات المسح
 tejasprasad2008-afk/tracetree
أداة تحليل سلوكي في وقت التشغيل تعزل الحزم المشبوهة في حاويات Docker، وتتتبع استدعاءات النظام باستخدام strace، وترسم خرائط تسلسلات العمليات إلى رسوم…