
 #1
أدوات فحص التبعيات وإنشاء SBOM وسلامة الحزم ومخاطر سلسلة التوريد.
موصى به من Kitploit

 andreacicca/sicurezza-informatica-presentazione
عرض تقديمي لدورة أمن الحاسوب حول الثغرة CVE-2024-3094
 markuta/cve-2024-32002
إثبات مفهوم لثغرة git CVE-2024-32002
 431m/rcetest
CVE-2024-32002 poc اختبار
 10cks/cve-2024-32002-exp
# PoC بلغة Bash لثغرة CVE-2024-32002 تستغل هذه الأداة أمر Git clone مع وحدات فرعية خبيثة وروابط رمزية لتنفيذ أوامر عشوائية على أنظمة Windows وmacOS.
 bfengj/cve-2024-32002-exploit
إثبات مفهوم لاستغلال CVE-2024-32002، وهي ثغرة في الوحدة الفرعية Git تتيح تنفيذ تعليمات برمجية عشوائية عبر مستودعات وروابط رمزية مصممة.
 amalmurali47/git_rce
استغلال PoC لـ CVE-2024-32002
 amalmurali47/hook
خطاف خاص بـ PoC لاستغلال CVE-2024-32002
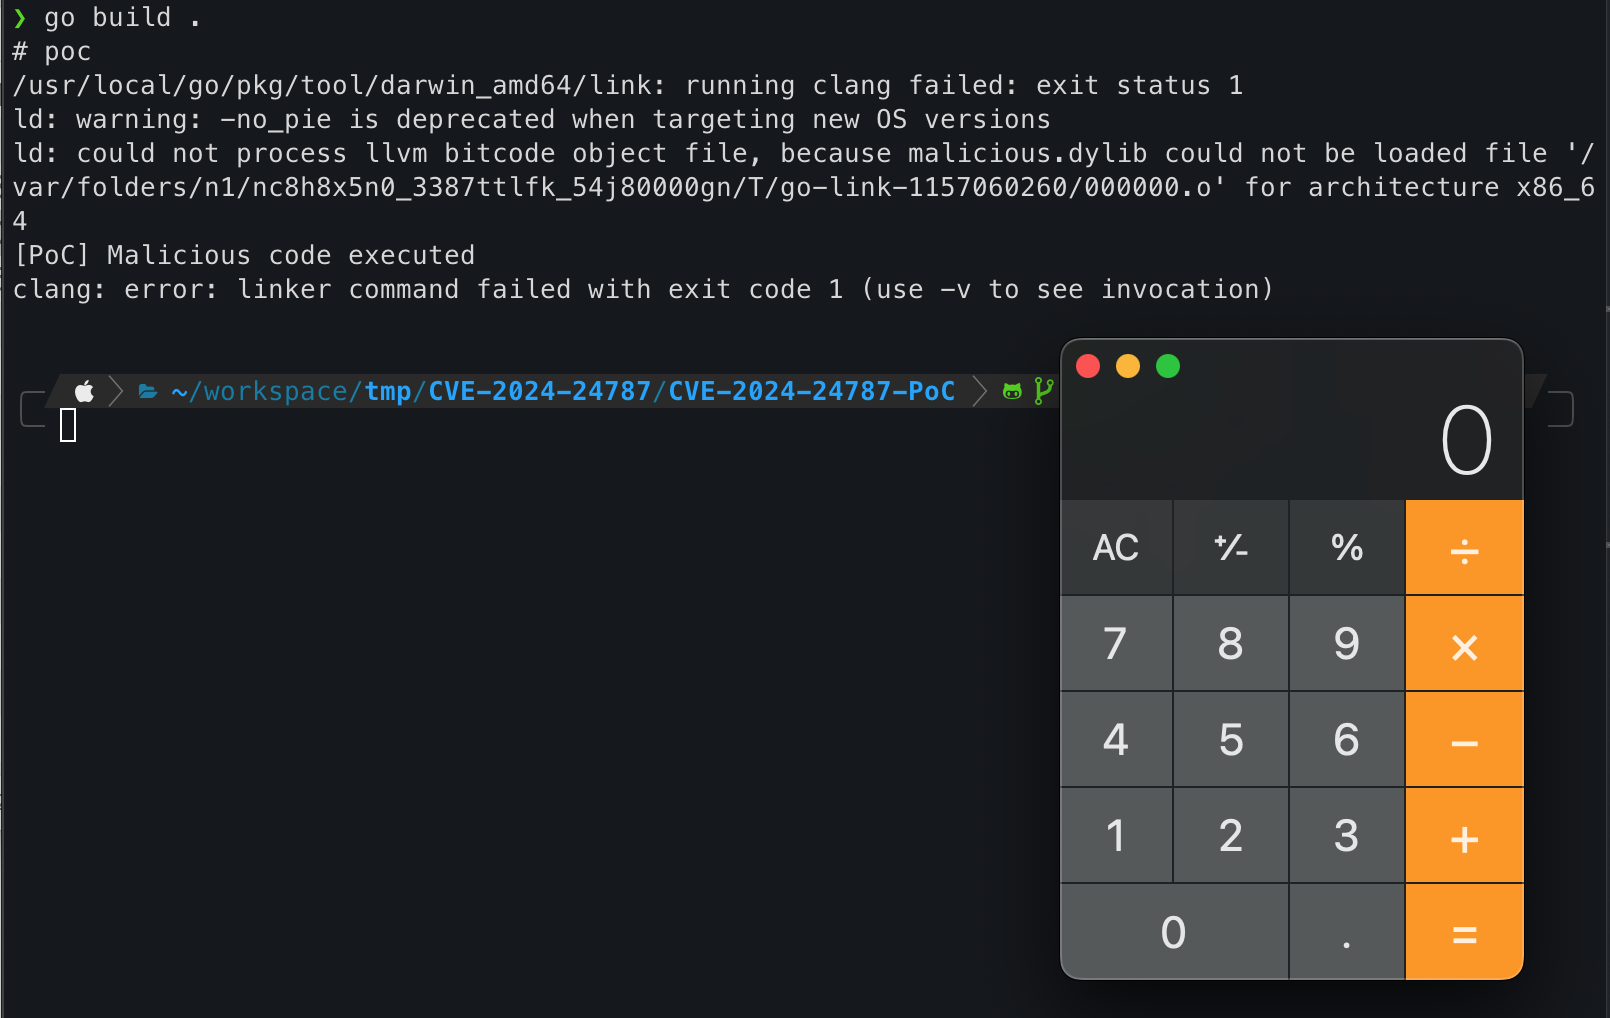 lourc0d3/cve-2024-24787-poc
CVE-2024-24787 إثبات المفهوم
 ronmadar/open-source-seal-security
إصلاح حزمة المصدر المفتوح التي تستخدم tough-cookie 2.5.0 - CVE-2023-26136،
 zpxlz/cve-2024-3094
ملاحظات Obsidian حول CVE-2024-3094
 lunasec-io/lunasec
LunaSec - ماسح أمان التبعيات الذي يخطرك تلقائيًا بوجود ثغرات مثل Log4Shell أو node-ipc في طلبات السحب والبناءات. احمِ نفسك في 30 ثانية باستخدام تطبيق…
 przemoc/xz-backdoor-links
apocalypxze: باب خلفي لـ xz (2024) المعروف أيضًا باسم CVE-2024-3094 روابط ذات صلة
 owasp/software-component-verification-standard
معيار التحقق من مكونات البرمجيات (SCVS)
 fevar54/detectar-backdoor-en-liblzma-de-xz-utils-cve-2024-3094-
قاعدة YARA لكشف الباب الخلفي في liblzma ضمن XZ Utils 5.6.0/5.6.1 (CVE-2024-3094).
 jfrog/cve-2024-3094-tools
ماسح قائم على Shell لاكتشاف ثغرة الباب الخلفي XZ (CVE-2024-3094) في الملفات والدلائل، مما يتيح التحديد السريع للأنظمة المخترقة والتخفيف من حدتها.
 r0binak/xzk8s
Dockerfile وملفات Kubernetes لإعادة إنتاج CVE-2024-3094
 kaminaduck/ansible-cve-2024-3094
Ansible playbooks مصممة للتحقق من CVE-2024-3094 ومعالجته (XZ Backdoor)
 weltregie/liblzma-scan
يفحص liblzma من xu-utils للكشف عن الباب الخلفي (CVE-2024-3094)








