
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
Sicurezza-Informatica-Presentazione — عرض تقديمي لدورة أمن الحاسوب حول الثغرة CVE-2024-3094 | Kitploit
أدوات/GitHubGitHub/andreacicca/sicurezza-informatica-presentazione
تحليل الثغرات الأمنيةتحليل البرمجيات الخبيثةأمن سلسلة التوريدالأوراق والأبحاثالتعلم والتعليم
GitHubandreacicca/sicurezza-informatica-presentazione

Sicurezza-Informatica-Presentazione

عرض تقديمي لدورة أمن الحاسوب حول الثغرة CVE-2024-3094

عرض المستودع
24منذ 2 سنواتلم تتم المراجعة بعد

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →
مشاركة

ماذا يحتوي هذا المستودع؟

يحتوي هذا المستودع على بحث موجز وعرض تقديمي حول الثغرة الأمنية المتعلقة بـ XZ Utils لمقرر أمن المعلومات في جامعة بارما (UNIPR).

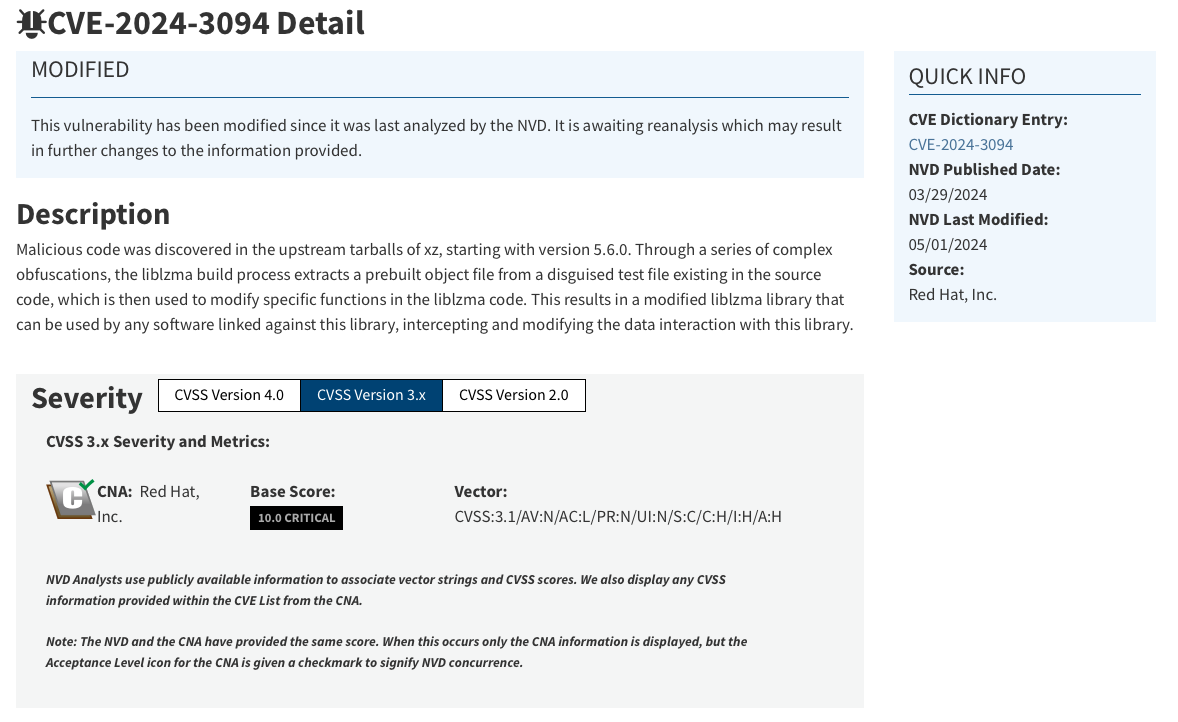
CVE-2024-3094

وصف الثغرة من جانب أوبونتو:

تم اكتشاف كود خبيث في الحزم المصدرية (tarballs) الخاصة بـ xz بدءًا من الإصدار 5.6.0. من خلال سلسلة من الإخفاءات المعقدة، تقوم عملية بناء liblzma باستخراج ملف كائن مُجمَّع مسبقًا من ملف اختبار مُقنَّع موجود ضمن الكود المصدري، والذي يُستخدم بعد ذلك لتعديل دوال محددة في كود liblzma. ينتج عن ذلك مكتبة liblzma مُعدَّلة يمكن استخدامها بواسطة أي برنامج يرتبط بهذه المكتبة، حيث تعترض وتعدّل تفاعل البيانات مع هذه المكتبة.
cve

تنزيل الأداة