#1
 fuzzinglabs/octopus
أداة تحليل أمان لوحدات WebAssembly (wasm) وعقود البلوكشين الذكية (BTC/ETH/NEO/EOS)
 superandroidanalyzer/super
محلل أندرويد Rust آمن، موحد، قوي وقابل للتوسعة
 20urc3/sekiryu
مجموعة أدوات شاملة لـ Ghidra headless.
 hawkeyesec/scanner-cli
أداة فحص أمن/ثغرات/مخاطر المشروع
 certcc/cve-2021-44228_scanner
ماسحات ضوئية لملفات Jar التي قد تكون عرضة لـ CVE-2021-44228
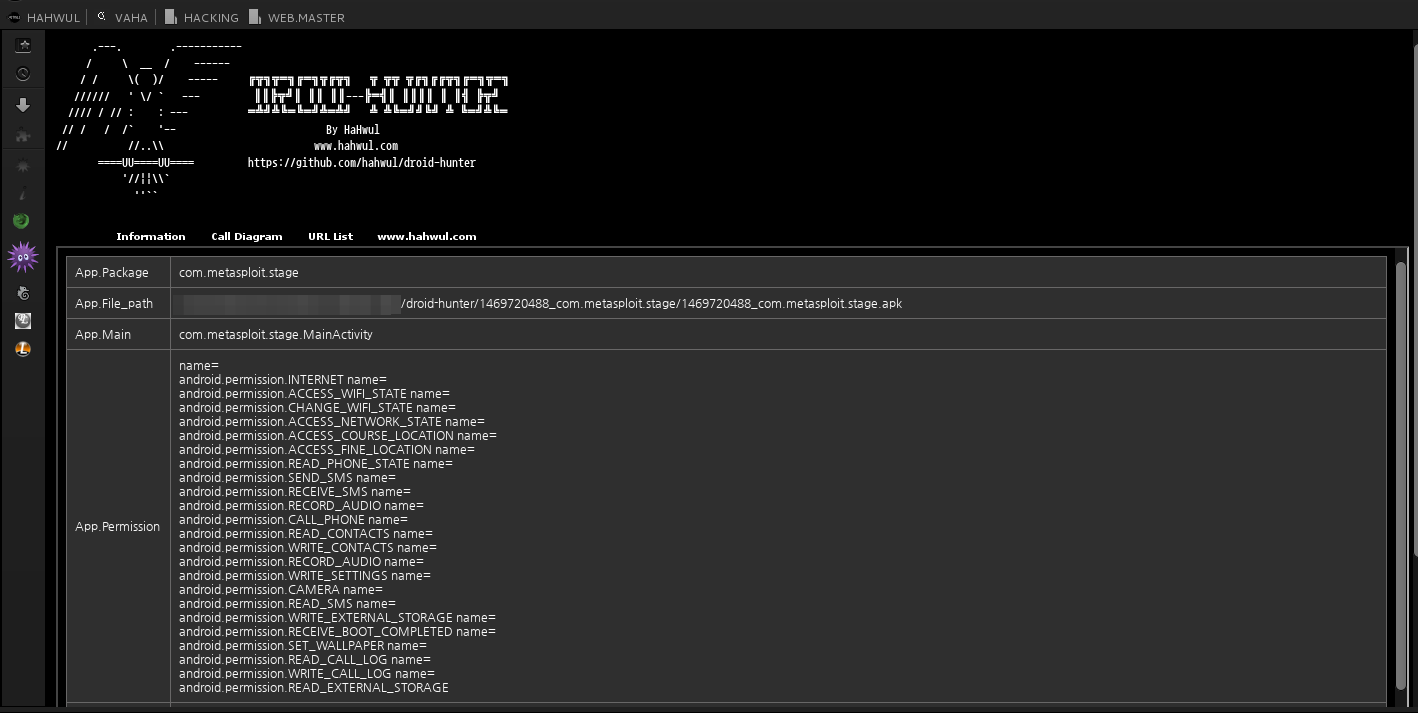 hahwul/droid-hunter
(مهمل) أداة تحليل ثغرات تطبيقات أندرويد واختبار الاختراق لأندرويد
 certcc/trommel
TROMMEL: غربلة ملفات الأجهزة المدمجة لتحديد مؤشرات الثغرات المحتملة
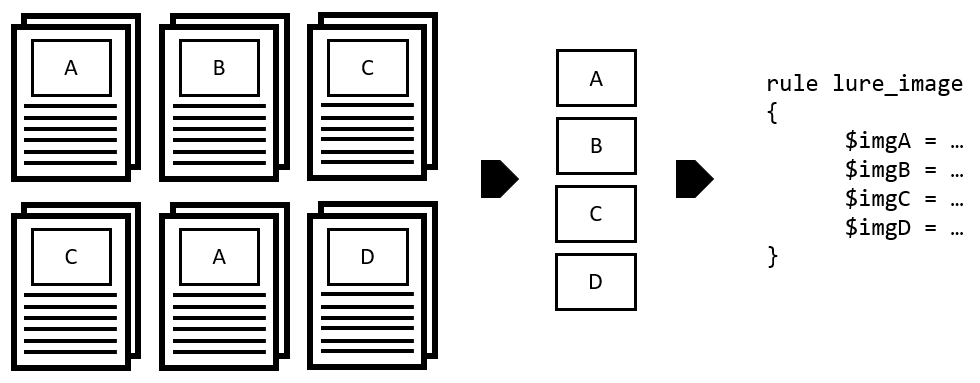 target/halogen
أنشئ قواعد YARA تلقائياً من المستندات الضارة.
 beardypig/ghidra-emotionengine
معالج Ghidra لوحدة المعالجة المركزية المبنية على معمارية MIPS لمحرك Emotion Engine في جهاز Play Station 2
 anteater/anteater
Anteater - إطار فحص بوابات CI/CD
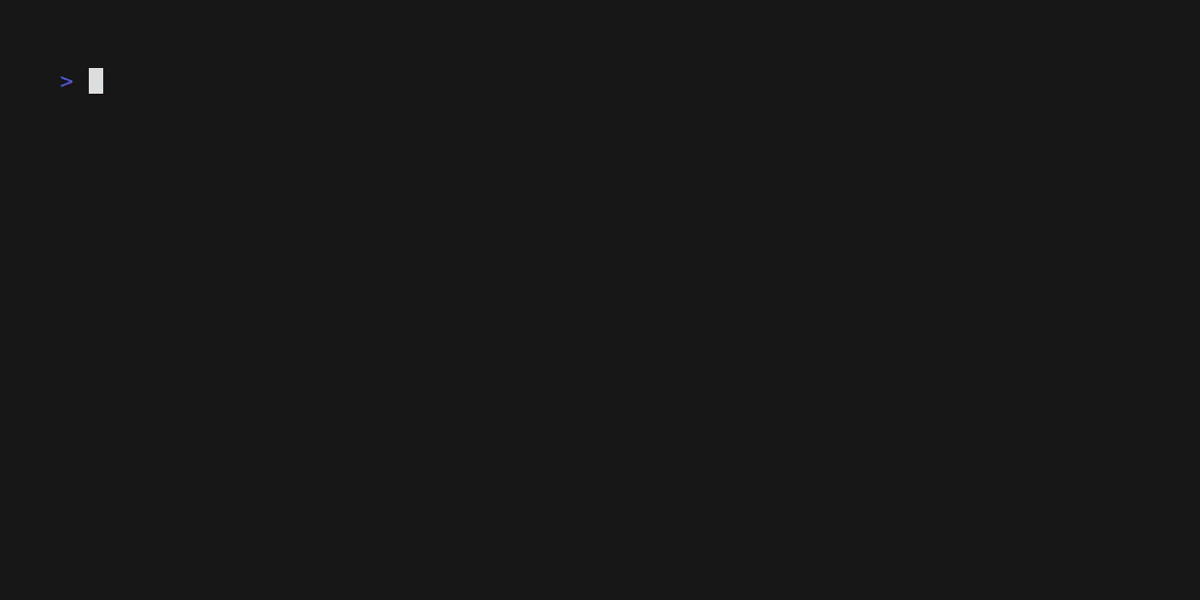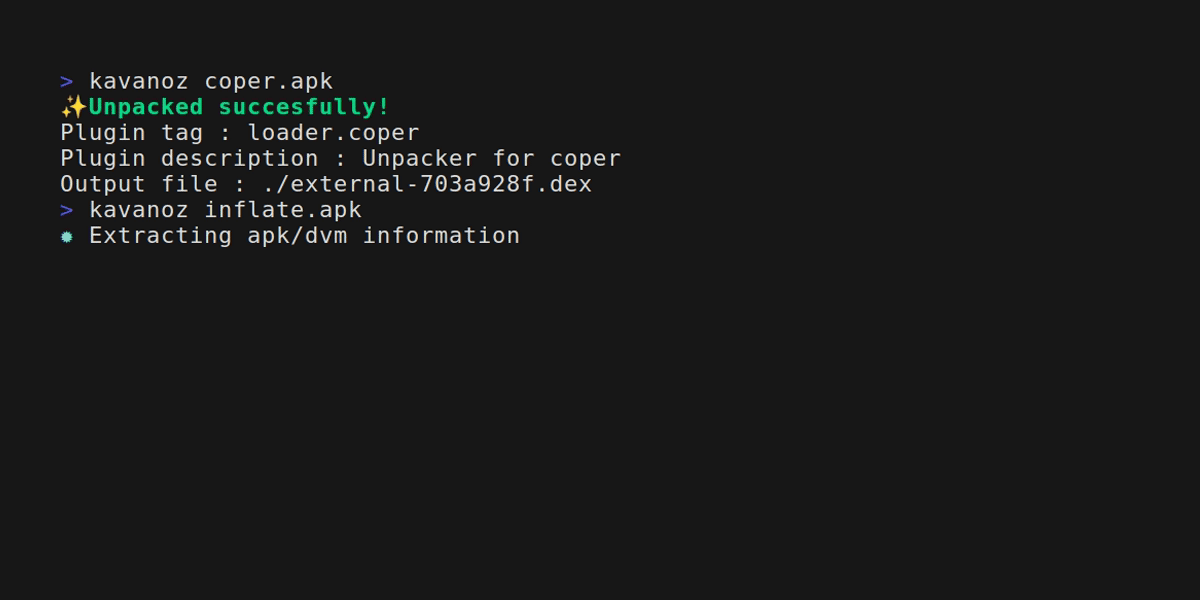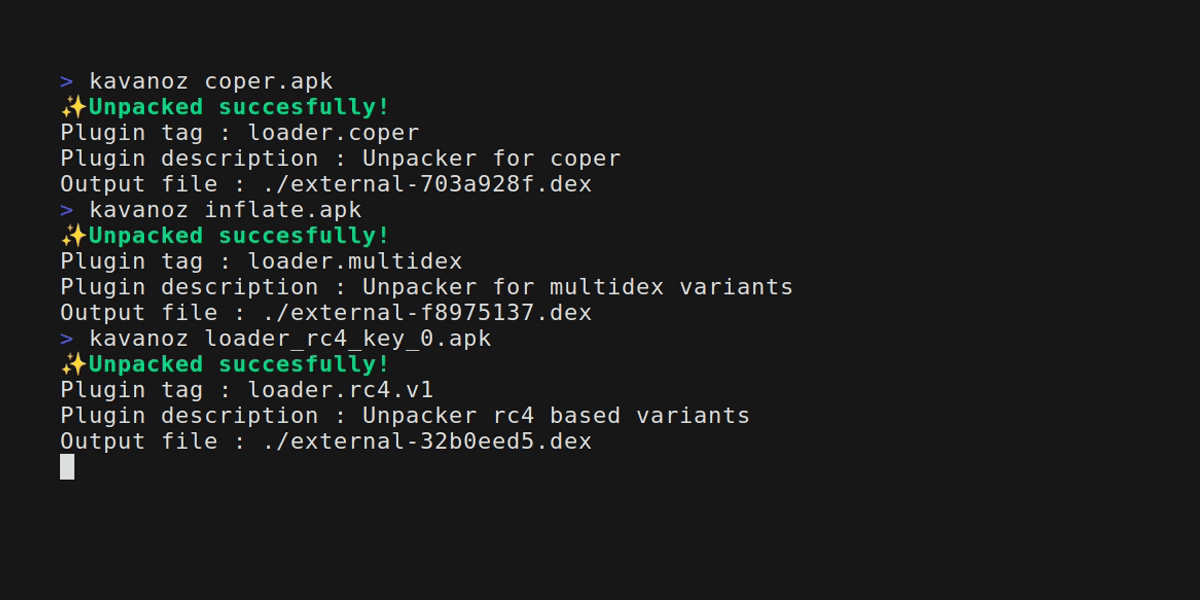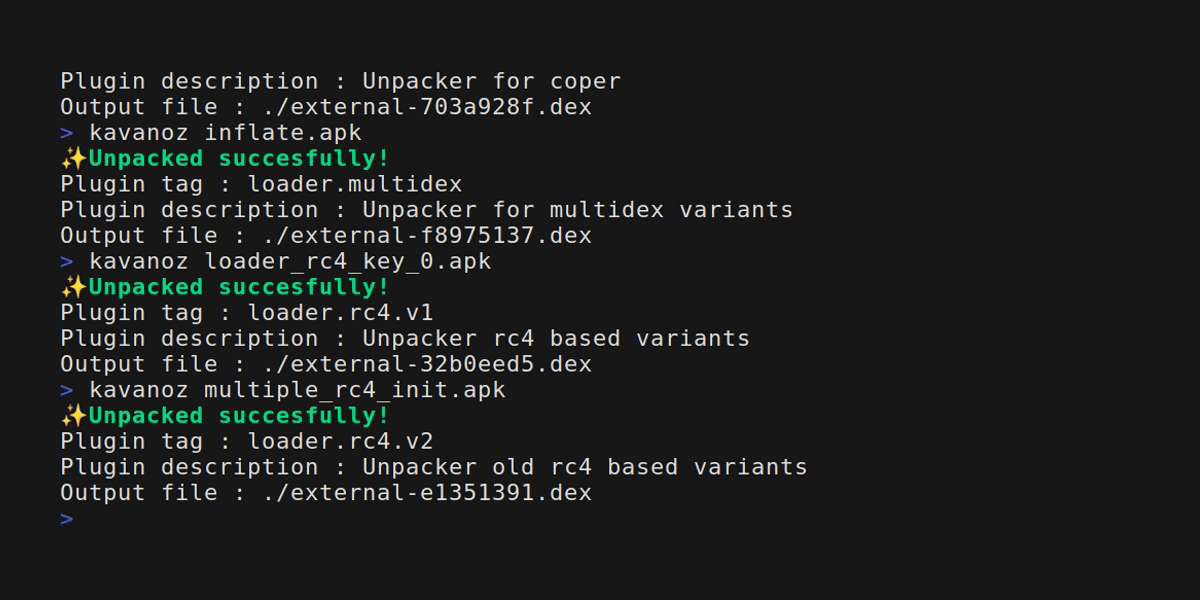 eybisi/kavanoz
فك التعبئة الساكنة للبرمجيات الخبيثة المصرفية الشائعة لنظام أندرويد.
 mandiant/route-sixty-sink
ربط المصادر بالمصارف في تطبيقات C#.
 mandiant/flashmingo
تحليل تلقائي لملفات SWF بناءً على بعض الاستدلالات. قابل للتوسيع عبر الإضافات.
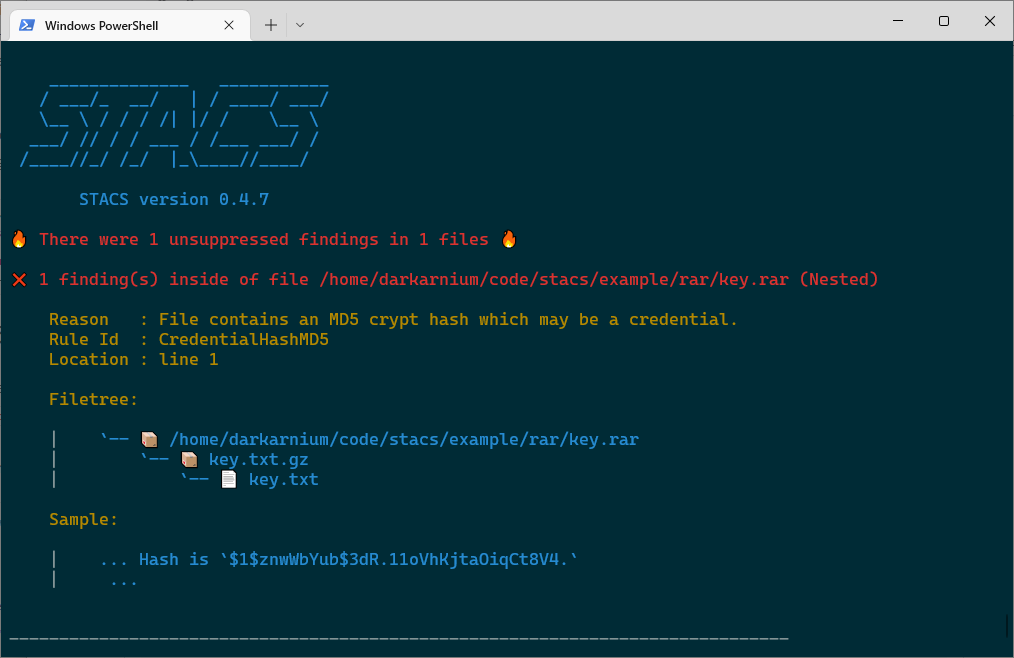 stacscan/stacs
ماسح الرموز الثابتة وبيانات الاعتماد
 mrakovic-org/nashavm
نـاشا (Nasha) هي آلة افتراضية لملفات .NET وتم إنشاء بيئة تشغيلها بلغة C++/CLI
 cmatthewbrooks/r2kit
مجموعة من السكربتات لسير عمل تحليل شيفرات البرمجيات الخبيثة القائم على radare
 danielruf/snyk-js-jquery-565129
تصحيحات لـ SNYK-JS-JQUERY-565129, SNYK-JS-JQUERY-567880, CVE-2020-1102, CVE-2020-11023، يتضمن تصحيحات لـ SNYK-JS-JQUERY-174006, CVE-2019-11358,…