Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/hahwul/droid-hunter
أمان أندرويدالتحليل الثابتتحليل الثغرات الأمنيةاختبار اختراق تطبيقات الجوالجمع المعلوماتاختبار الاختراقArchived
GitHubhahwul/droid-hunter

droid-hunter

(مهمل) أداة تحليل ثغرات تطبيقات أندرويد واختبار الاختراق لأندرويد

عرض المستودع
3117761منذ 8 سنواتتمت المراجعة من قبل Kitploit
مشاركة

MIT License

        .---.        .-----------
       /     \  __  /    ------
      / /     \(  )/    -----     ╔╦╗╦═╗╔═╗╦╔╦╗   ╦ ╦╦ ╦╔╗╔╔╦╗╔═╗╦═╗
     //////   ' \/ `   ---         ║║╠╦╝║ ║║ ║║───╠═╣║ ║║║║ ║ ║╣ ╠╦╝
    //// / // :    : ---          ═╩╝╩╚═╚═╝╩═╩╝   ╩ ╩╚═╝╝╚╝ ╩ ╚═╝╩╚═
   // /   /  /`    '--                         By HaHwul
  //          //..\\                         www.hahwul.com
         ====UU====UU====         https://github.com/hahwul/droid-hunter
             '//||\\`
               ''``

DROID-HUNTER

1. DROID-HUNTER

تحليل ثغرات تطبيقات أندرويد وأداة اختبار الاختراق لأندرويد


أ. الدعم
> فحص معلومات التطبيق
> تفكيك تطبيق أندرويد (Baksmali)
> فك تجميع تطبيق أندرويد
> استخراج ملفات الفئة (class)
> استخراج كود جافا
> تسريب المعلومات القائم على الأنماط

2. كيف يتم التثبيت؟

أ. تنزيل (استنساخ) وفك ضغط DROID-HUNTER

git clone https://github.com/hahwul/droid-hunter.git
cd droid-hunter

ب. تثبيت Ruby GEM

gem install html-table
gem install colorize

ج. ضبط الأدوات الخارجية

تحرير "./config/config.rb"

# Tool path
$p_adb = "/usr/bin/adb"     
$p_aapt = "/usr/bin/aapt"   # Path aapt
                            # macOS > (https://github.com/hahwul/droid-hunter/issues/12)
$p_dex2jar = File.dirname(__FILE__)+"/../ex_tool/dex2jar-0.0.9.15/dex2jar.sh"
$p_apktool = File.dirname(__FILE__)+"/../ex_tool/apktool/apktool_2.3.1.jar"
$p_jad = File.dirname(__FILE__)+"/../ex_tool/jad/jad"
$p_grep = "/bin/grep"
$p_unzip = "/usr/bin/unzip"
$p_sfilter = File.dirname(__FILE__)+"/../string_filter"

د. تشغيل DROID-HUNTER

ruby dhunter.rb

3. كيف الاستخدام؟

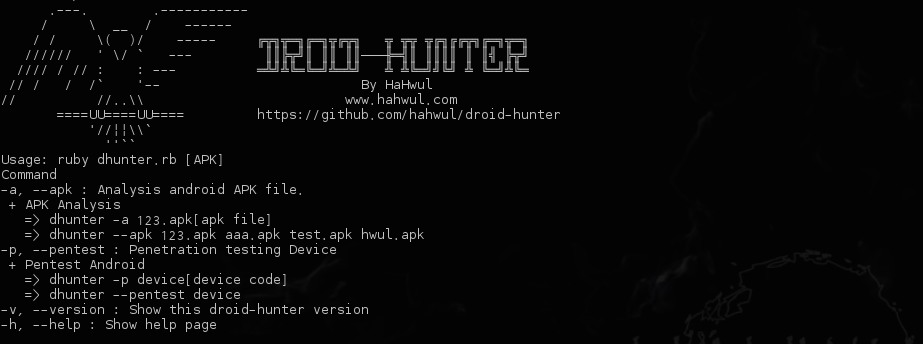
Usage: ruby dhunter.rb [APK]
Command
-a, --apk : تحليل ملف APK لأندرويد.
 + تحليل APK
   => dhunter -a 123.apk[apk file]
   => dhunter --apk 123.apk aaa.apk test.apk hwul.apk
-p, --pentest : اختبار اختراق الجهاز
 + اختبار اختراق أندرويد
   => dhunter -p device[device code]
   => dhunter --pentest device
-v, --version : عرض إصدار droid-hunter
-h, --help : عرض صفحة المساعدة

4. الدعم

الخلل: أضف مشكلة (issue via github)
التواصل: [email protected]

5. قائمة المهام المستقبلية

إضافة وحدة فحص الثغرات
تحديث أنماط السلاسل النصية
مخطط النية (Intent diagram)

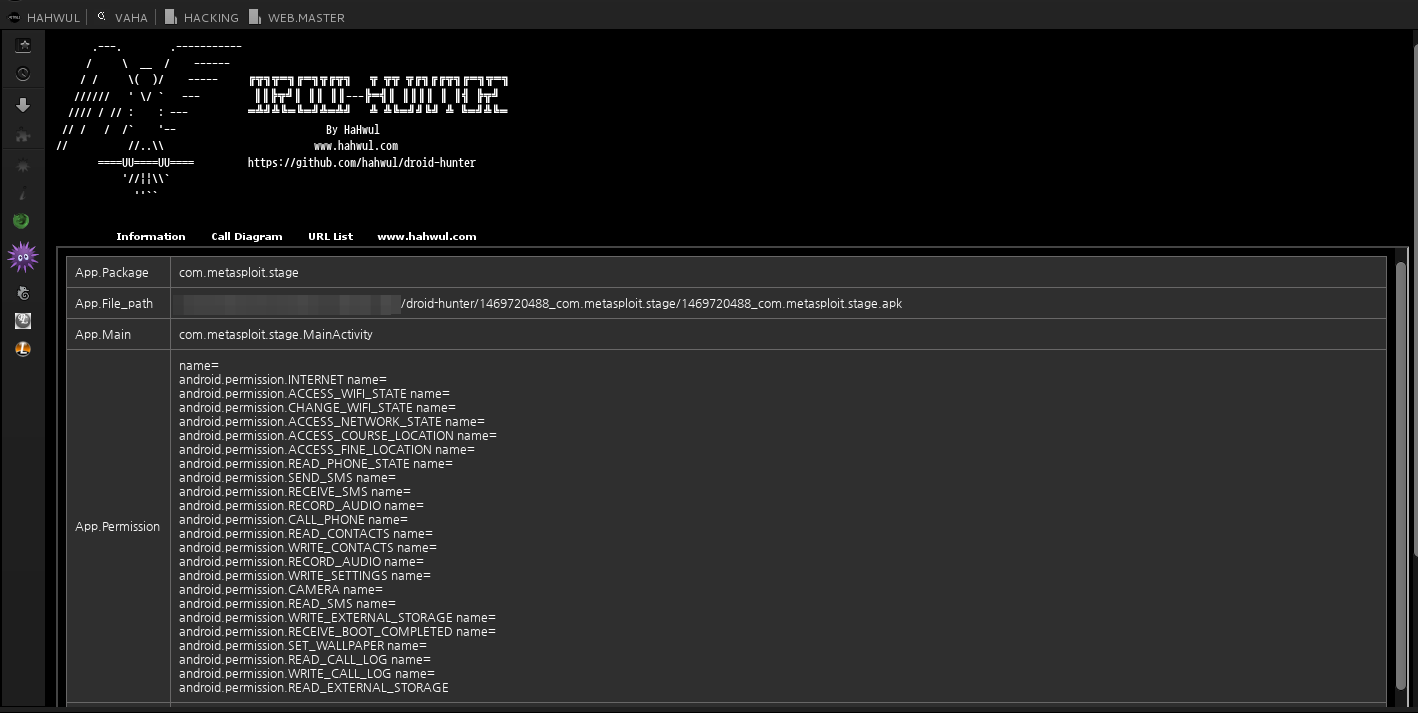
6. لقطة شاشة

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    732
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    405
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    342
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    261
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    259

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →