
 #1
أدوات لفحص برمجيات خبيثة وثنائيات دون تنفيذها (مثل برامج التفكيك، برامج فك الضغط).
موصى به من Kitploit
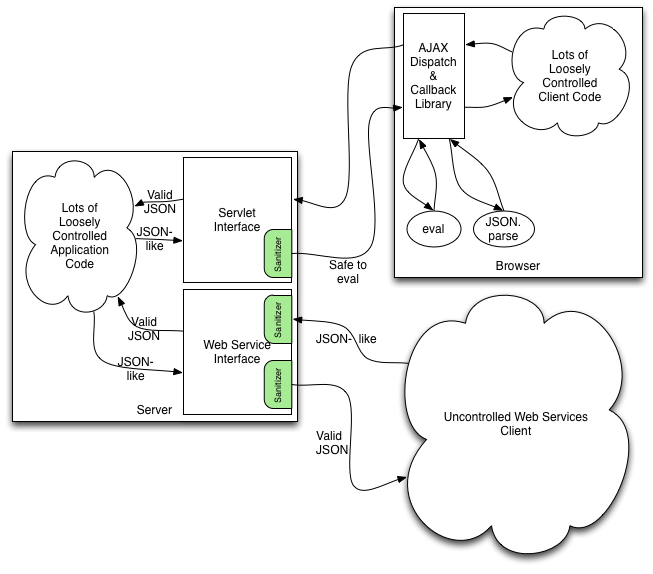
 shoucheng3/owasp__json-sanitizer_cve-2020-13973_1-2-0
مكتبة جافا تحول المحتوى المشابه لـ JSON التالف إلى JSON آمن ومتوافق مع المعايير، مما يمنع حقن الكود ويضمن قابلية التضمين في سياقات HTML/XML.
 harry1080/cve-2020-10673
CVE-2020-10673
 shoucheng3/cov-int
XWiki Commons CVE-2023-31126 v14.10.3 لتحليل Coverity
 phzietsman/batchoverflow
إصلاح لخلل batchOverflow https://medium.com/@peckshield/alert-new-batchoverflow-bug-in-multiple-erc20-smart-contracts-cve-2018-10299-511067db6536
 nanopathi/external_expat_aosp10_r33_cve-2022-22822tocve-2022-22827
إصدار مصحح من مكتبة محلل XML الخاصة بـ Expat يعالج ثغرات متعددة (CVE-2022-22822 إلى CVE-2022-22827) لـ AOSP 10 r33، ويوفر تحليل XML موجه بالتدفق مع…
 shoucheng3/srikanth-lingala__zip4j_cve-2018-1002202_1-3-2
الكود المصدري المُفكك لمكتبة zip4j للإصدارين 1.3.2 (القابل للاختراق) و1.3.3 (المُصلح) لتحليل تجاوز المسار CVE-2018-1002202، جزء من مجموعة بيانات…
 pazhanivel07/openjpeg-2.3.0_cve-2020-27824
بيئة إعادة إنتاج استغلال CVE-2020-27824 لبرنامج ترميز OpenJPEG JPEG 2000، مما يتيح تحليل الثغرات والاختبار العشوائي واختبار الاستغلال الثنائي.
 trinadh465/openssl-1_0_1g_cve-2015-1790
مجموعة أدوات OpenSSL تنفذ بروتوكولات SSL/TLS ومكتبة تشفير للأغراض العامة مع الأصفار وملخصات وخوارزميات المفاتيح العامة ومعالجة شهادات X.509.
 tobyzxj/cve-2015-0235
ثغرة glibc gethostbyname
 trinadh465/openssl-1_0_1g_cve-2016-0702
لقطة من كود مصدر OpenSSL 1.0.1g، توفر SSL/TLS ومكتبة تشفير للأغراض العامة مع الأصفار وملخصات ومعالجة شهادات X.509.
 bahe-msft/govuln-cve-2023-47108
يحلّل ويعالج CVE-2023-47108، ويوفّر إرشادات تقييم الثغرات الأمنية والإصلاح للأنظمة المتأثرة.
 shaikusaf/external_libexif_aosp10_cve-2020-0452
مكتبة C لتحليل وتحرير وحفظ بيانات EXIF، مع التركيز على معالجة CVE-2020-0452 في AOSP10. توفر API لاستخراج البيانات الوصفية ومعالجتها.
 redyank/cve-2026-29780
يُظهر ثغرة اجتياز المسار في سكربت مثال رسمي لمحلل eml-parser، مما يسمح بكتابة ملفات عشوائية عبر أسماء مرفقات مُصممة بعناية، مع تضمين إثبات المفهوم…
 satheesh575555/external_expat_aosp10_r33_cve-2022-23990
مكتبة C لتحليل XML، تم تصحيحها خصيصًا لـ CVE-2022-23990، توفر تنفيذًا مرجعيًا لتحليل الثغرات وممارسات البرمجة الآمنة.
 rootd4ddy/cve-2023-31584
الإفصاح العام عن CVE-2023-31584.
 fevar54/cve-2024-42461
إصلاح للتحقق من التوقيعات ECDSA وEDDSA في مشروع Wycheproof، يعالج فحوصات الطول المفقودة التي سمحت بالتلاعب بالبايتات الصفرية أثناء فك تشفير التوقيع.
 j0lama/dnstracer-1.9-fix
إصدار مصحح من dnstracer يصلح CVE-2017-9430 تجاوز سعة المخزن المؤقت المستند إلى المكدس عبر التحقق من طول argv[0]. يتتبع سلاسل خوادم DNS لتحليل أسماء…
 davidholiday/cve-2007-4559
عرض تعليمي لهجوم CVE-2007-4559 على الروابط الرمزية لـ tarfile في بايثون مع سكربت يوضح لماذا تفشل os.path.realpath() في منع الاستخراج خارج الأدلة…








