
Skip to content
KitploitKITPLOIT
أدواتالمدونة
Log in
إرسال
أدواتالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
batchOverflow — إصلاح لخلل batchOverflow https://medium.com/@peckshield/alert-new-batchoverflow-bug-in-multiple-erc20-smart-contracts-cve-2018-10299-511067db6536 | Kitploit
أدوات/GitHubGitHub/phzietsman/batchoverflow
التحليل الثابتتحليل الثغرات الأمنيةتحليل الكودالتعلم والتعليم
GitHubphzietsman/batchoverflow

batchOverflow

إصلاح لخلل batchOverflow https://medium.com/@peckshield/alert-new-batchoverflow-bug-in-multiple-erc20-smart-contracts-cve-2018-10299-511067db6536

عرض المستودع
32منذ 8 سنواتلم تتم المراجعة بعد
مشاركة

batchOverflow

Build Status

إصلاح لـ ثغرة batchOverflow التي اكتشفها فريق PeckShield.

الإصلاح

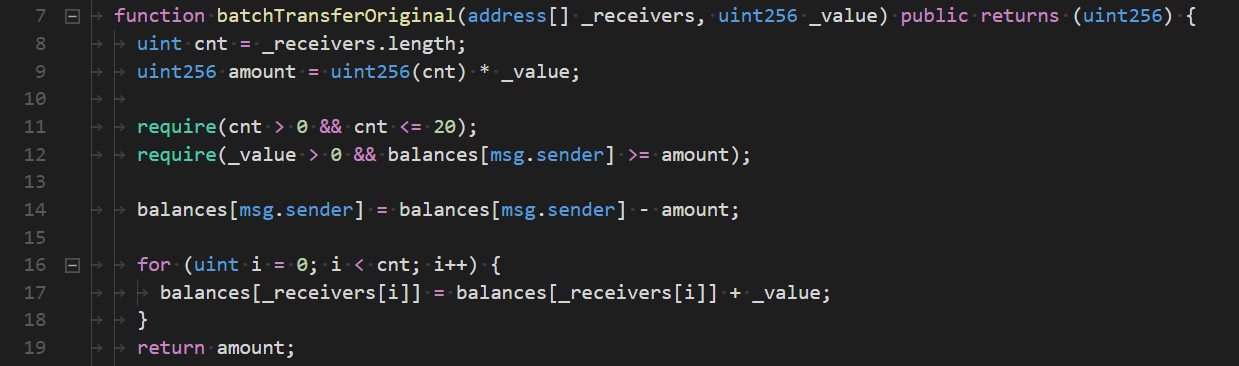
العقد الأصلي كان يتحقق فقط من أن المرسل يملك ما يكفي من whatever لدفع المبلغ الإجمالي (قيمة الإدخال x عدد العناوين). إذا حدث تجاوز، فقد يصبح هذا المبلغ صفرًا، مما يسمح باجتياز الاختبار في line 12.
نفّذ

أحد الإصلاحات الممكنة هو إضافة اختبار آخر للتحقق مما إذا كان رصيد المرسل ناقص المبلغ أقل من رصيده الحالي. إذا حدث تجاوز، فستكون الأرصدة متساوية، مما يجعل العملية غير صالحة. لكن هذا لن يحل المشكلة بعد. إذا كان لدى المهاجم رصيد صغير، مثل 10 whatever، فيمكن للمهاجم صياغة _value بحيث يتجاوز إلى مبلغ أصغر من الرصيد الحالي الذي يحمله، وبالتالي اجتياز هذه البوابة.

الإصلاح الأفضل هو ببساطة التحقق مما إذا كان المبلغ الإجمالي المحوَّل أكبر من أو يساوي _value. إذا حدث تجاوز، فلن يجتاز هذا الاختبار. ولكي يتجاوز المهاجم هذه البوابة، سيحتاج إلى حد أدنى من ذلك الرقم السحري / 20، وهو مبلغ كبير جدًا ويستحيل على الأرجح الحصول عليه دون استغلال ثغرة أخرى.

اختباره

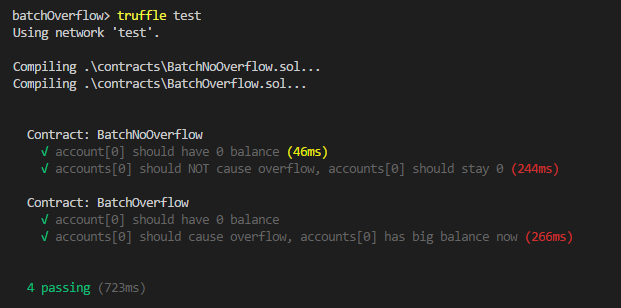
تأكد من تثبيت truffle وقم بتشغيل الأمر truffle test من جذر مشروعك. يجب أن يبدو الأمر شيئًا كهذا.
نفّذ

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    500
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    466
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    339
  • 4

    opencti

    opencti-platform/opencti

    منصة مفتوحة لاستخبارات التهديدات السيبرانية

    317
  • 5

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    307
  • 6

    estorides

    grisuno/estorides

    يجمع أكثر من 99 مصدرًا مجانيًا من مصادر OSINT بالتوازي، ويحوّل الكيانات إلى رسم بياني معرفي، ويصدّر بصيغة STIX 2.1 أو MISP أو GraphML مع تحليل بمساعدة LLM.

    294

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →






