
 #1
أدوات لفحص برمجيات خبيثة وثنائيات دون تنفيذها (مثل برامج التفكيك، برامج فك الضغط).
موصى به من Kitploit

 arsbr/veritensor
مضاد الفيروسات لمصنوعات الذكاء الاصطناعي وجدار حماية RAG. أداة تحليل ثابتة تفحص النماذج ودفاتر الملاحظات بحثًا عن RCE، ومجموعات البيانات ومستندات RAG…
 alipay/ios-malicious-bithunter
iOS Malicious Bit Hunter هو محرك كشف عن الإضافات الضارة لتطبيقات iOS. يمكنه تحليل رأس ملف macho للمكتبة الديناميكية dylib المحقونة بناءً على وقت…
 liamg/extrude
:detective: تحليل الملفات الثنائية للكشف عن ميزات الأمان المفقودة، تسريب المعلومات والمزيد...
 gherardofiori/maliciousbrowserextensions
تم إنشاء هذا المستودع بعد بحثي الخاص في امتدادات المتصفح الخبيثة، من خلال جمع أعمال العديد من الآخرين والمقالات الإخبارية في مكان واحد. تُستخدم ملفات…
 sharif-dev/androidkernelvulnerability
تشغيل وتحليل ثغرة نواة أندرويد CVE-2019-2215
 xoreaxlmbdx/die-in-browser
تحليل ثنائي ثابت باستخدام Detect It Easy — 100% في متصفحك، دون تحميل.
 0rshemesh/jadx-magic-strings
مكوّن إضافي لـ JADX يستخرج أسماء الدوال ومراجع الفئات ومسارات ملفات المصدر من الثوابت النصية الموجودة في ملفات DEX وكود Android المُفكَّك.
 josue87/wp_hunter
تحليل ثابت لإضافات ووردبريس
 fergarrui/custom-bytecode-analyzer
محلل بايت كود جافا قابل للتخصيص عبر قواعد JSON
 svdwi/bluebox
منصة استخبارات تهديدات مفتوحة المصدر لتحليل البرمجيات الخبيثة والمؤشرات القابلة للملاحظة. تُثري عناوين IP والنطاقات وروابط URL والتجزئات (hashes)…
 pelock/jobfuscator
إخفاء كود مصدر جافا لحمايته من الهندسة العكسية، وفك الترجمة، وسرقة الملكية الفكرية. يعيد تسمية المتغيرات/الدوال، ويشفر السلاسل النصية، ويُعمّي تدفق…
 hasherezade/sig_finder
التوقيع الموجود (من PE-bear)
 githubsecuritylab/seclab-taskflows-fuzzing
خط أنابيب اختبار تشويش مدفوع بنموذج لغوي كبير (LLM) يعمل بواسطة وكيل Taskflow من GitHub Security Lab
 blacksnufkin/cheshire
مكوّن إضافي لخدمة Adaptix C2 يشغّل تحليل حمولات LitterBox من واجهة المشغّل.
 ejfkdev/dj
يستخرج ملفات JavaScript المحمّلة ديناميكيًا من خلال التحليل الساكن لـ HTML و JS الخاص بالموقع، واكتشاف webpack chunks، والتحميل الكسول import()، و…
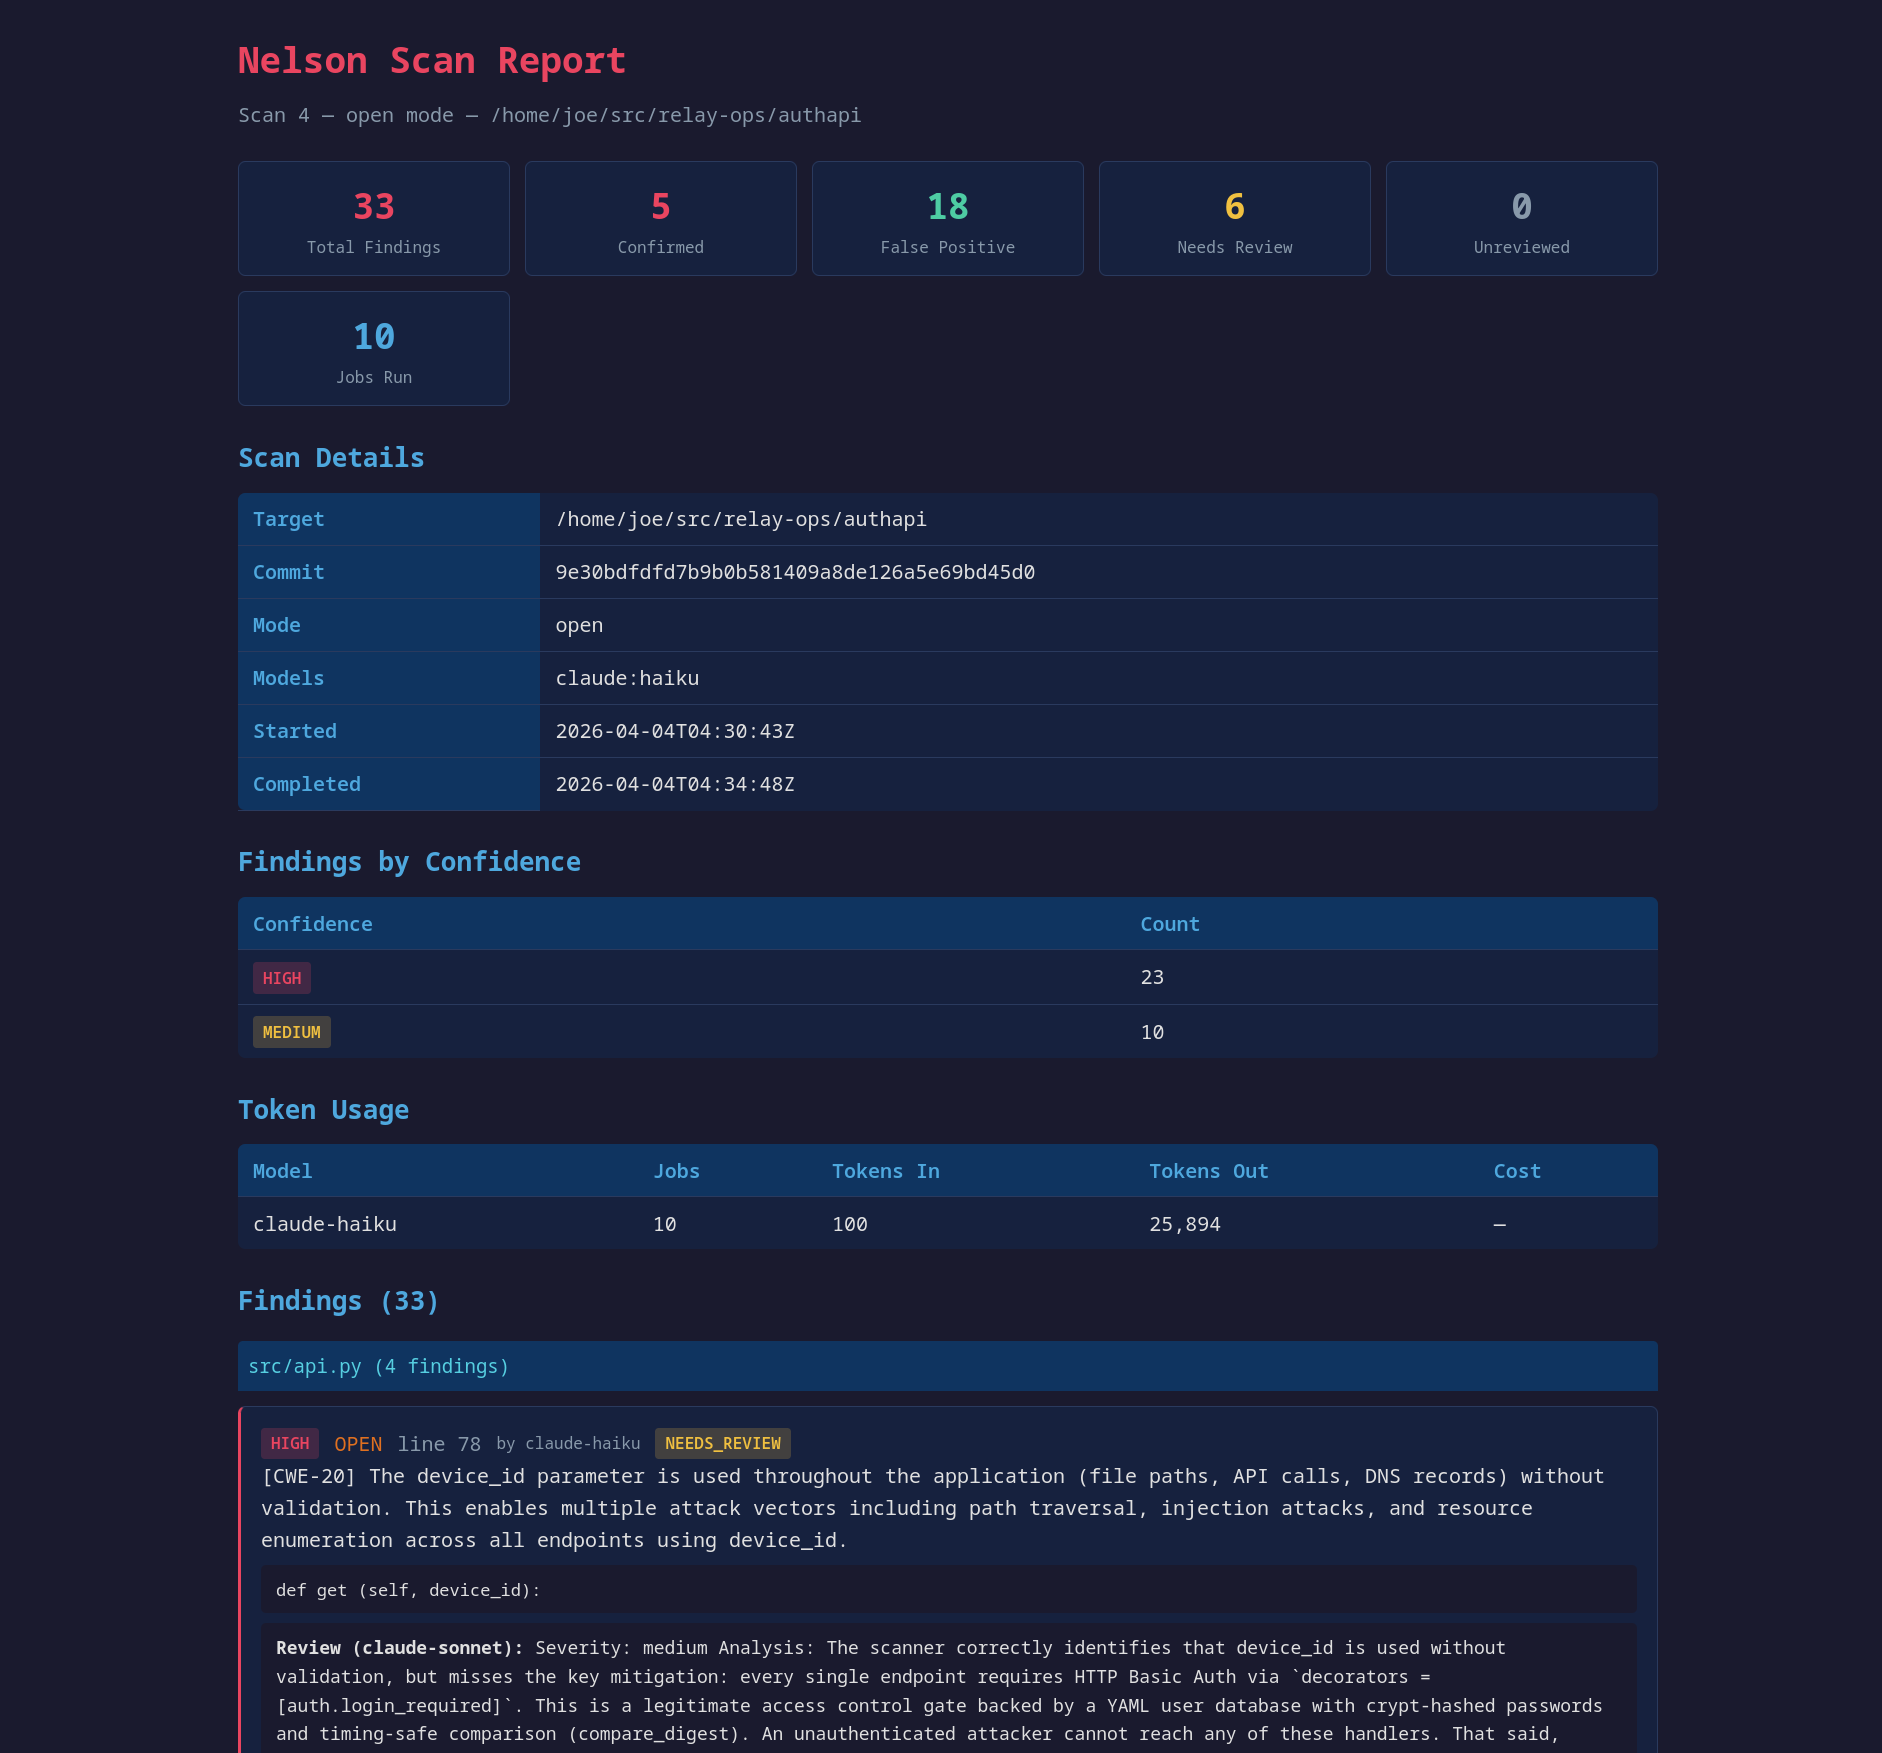 swelljoe/nelson
إيجاد الثغرات عبر القوة الغاشمة العمياء
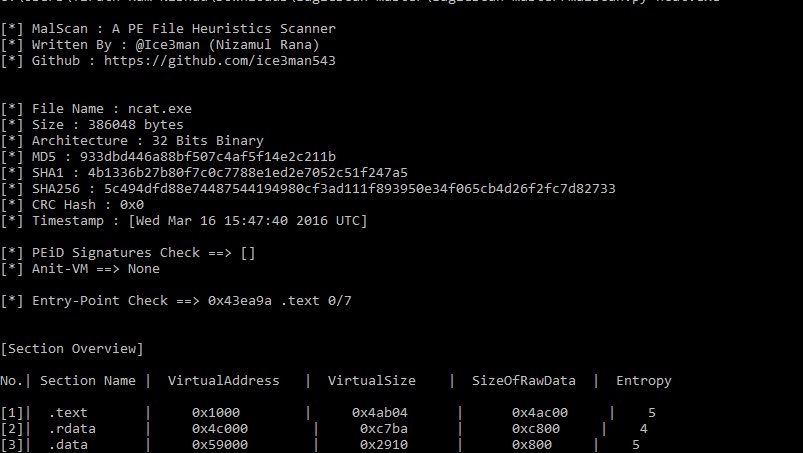 ice3man543/malscan
ماسح استدلالي بسيط لملفات PE
 neuralprogram/qlcoder
إطار عامل لتوليف استعلامات CodeQL








