
 #1
أدوات لفحص برمجيات خبيثة وثنائيات دون تنفيذها (مثل برامج التفكيك، برامج فك الضغط).
موصى به من Kitploit
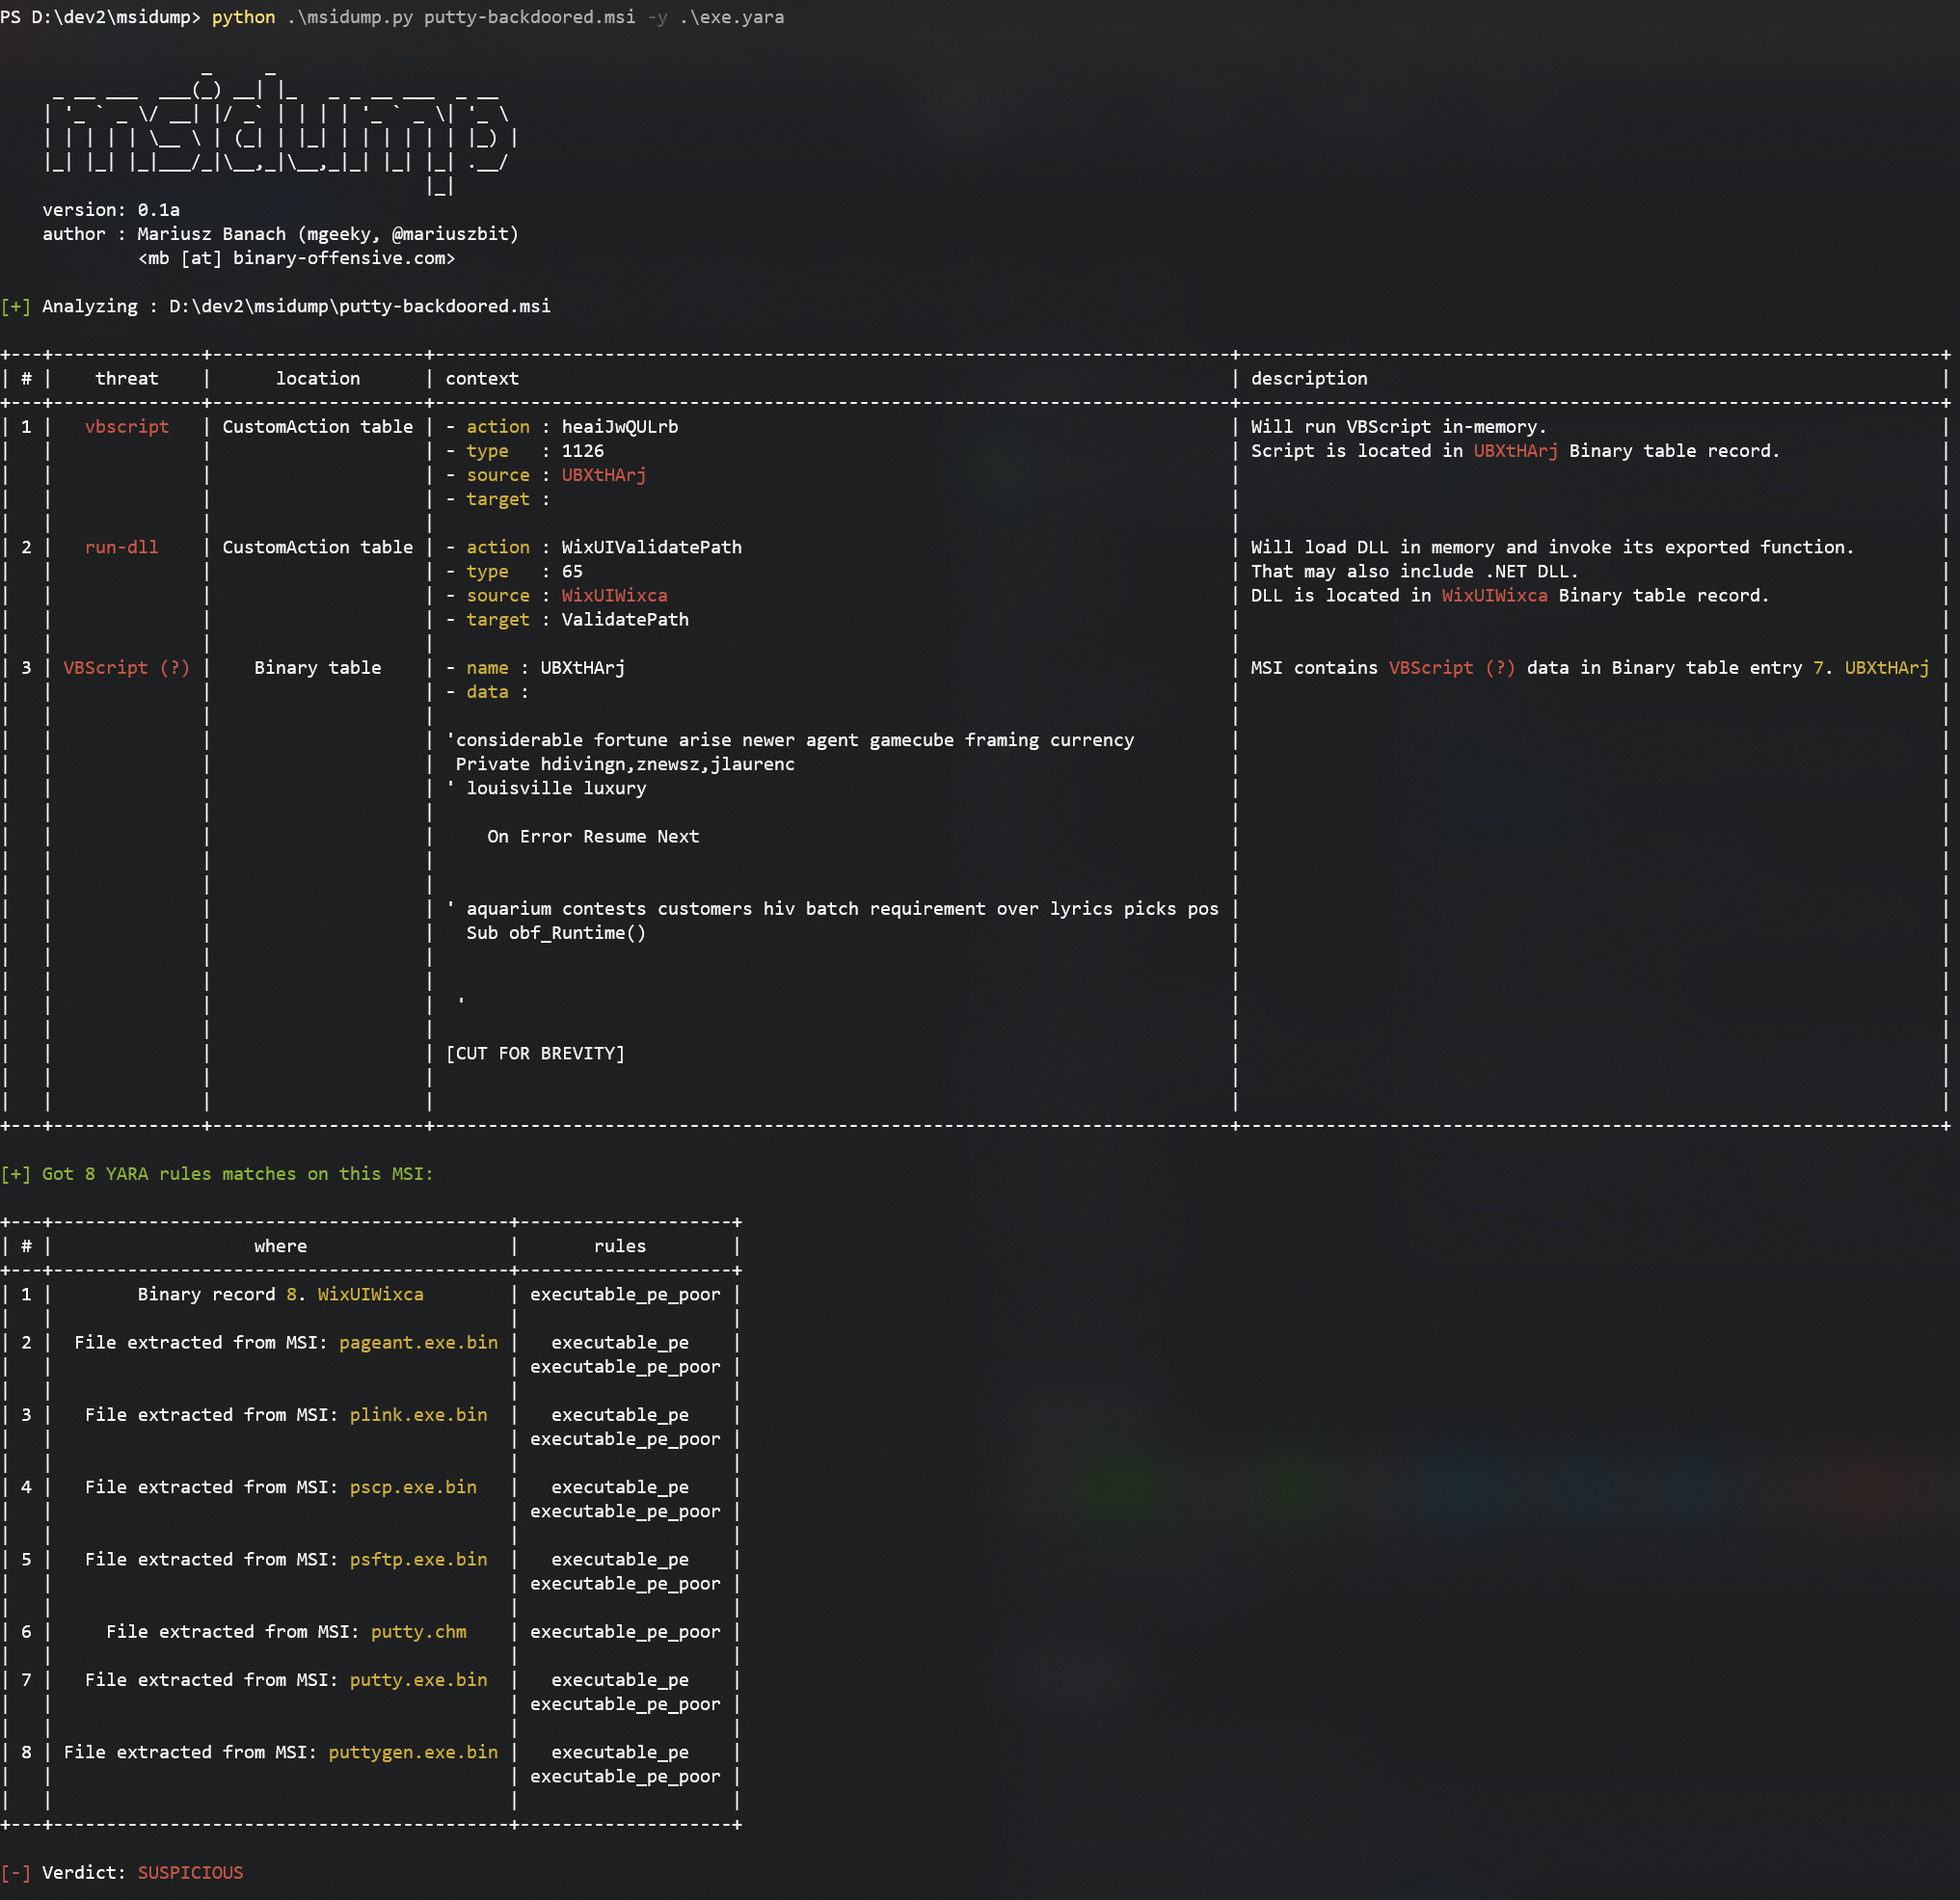
 mgeeky/msidump
MSI Dump - أداة تقوم بتحليل حزم تثبيت MSI الضارة، وتستخرج الملفات، والتدفقات، والبيانات الثنائية، وتدمج ماسح YARA.
 muellerberndt/apkx
فك تجميع APK بخطوة واحدة مع محركات خلفية متعددة
 ablation-tool/ablation
إطار عمل للهندسة العكسية مع التفكيك وإعادة الترجمة وتحليل التلوث ومقارنة الإصدارات والبحث الدلالي، بالإضافة إلى تحليل ثنائي وبرمجيات ثابتة مستقل…
 notrequiem/antidbg
مكتبة مضادة لتصحيح الأخطاء (anti-debugging) خفية في مساحة المستخدم (userland) بلغة C/C++ تعتمد بالكامل على استدعاءات النظام (syscalls) لنظام Windows،…
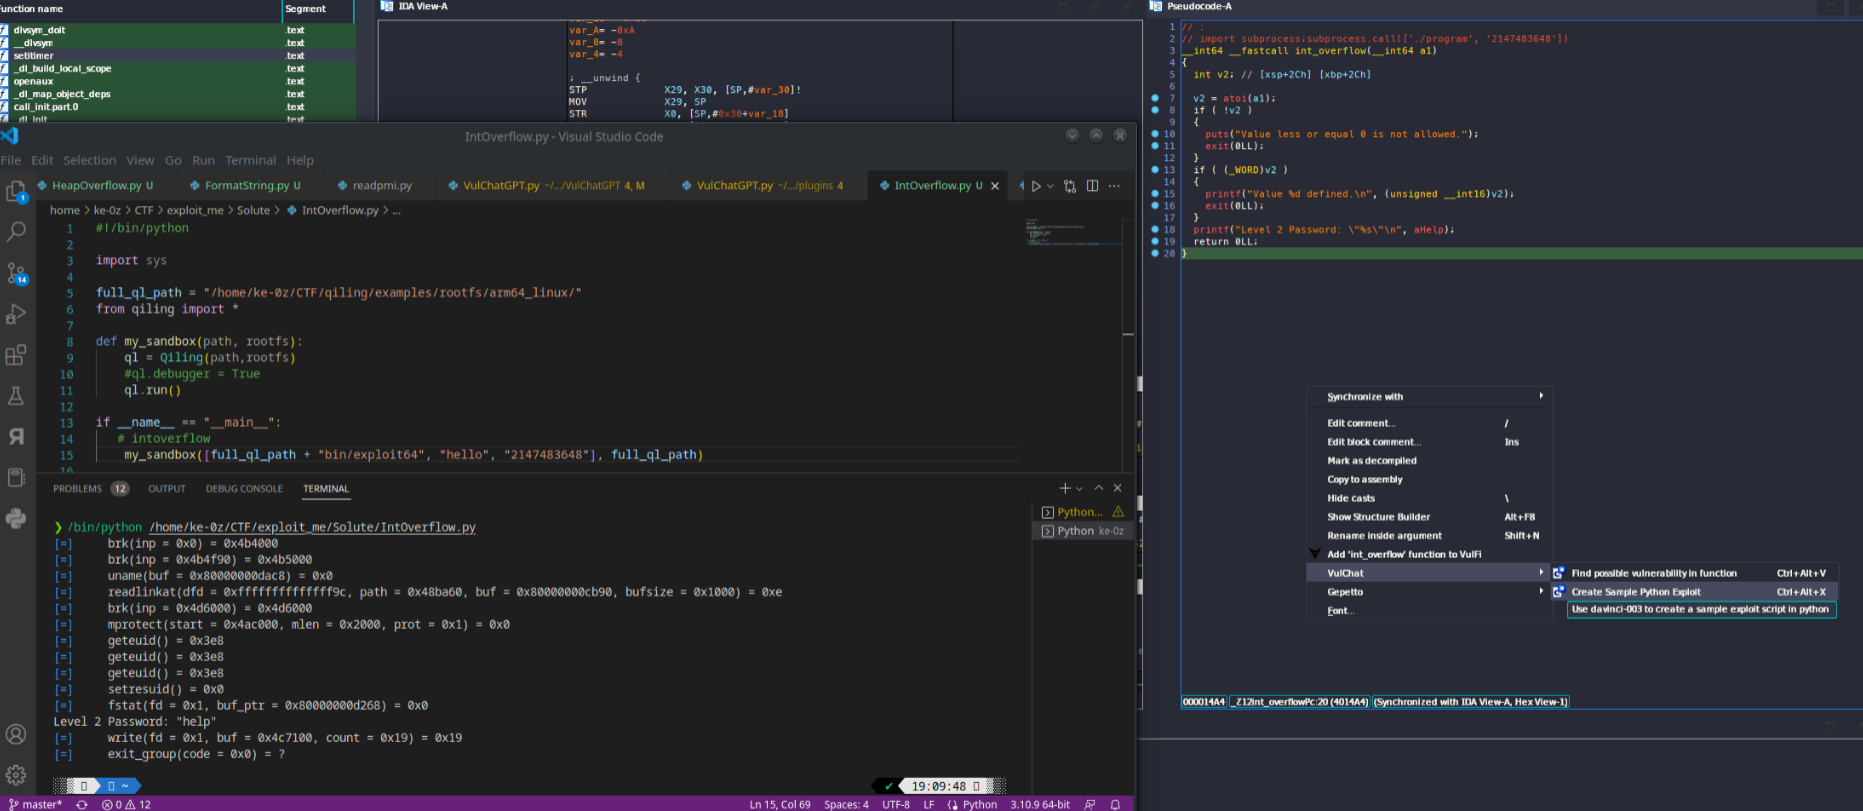 ke0z/binaivulhunter
استخدم مفكك الشيفرة IDA PRO HexRays مع OpenAI (ChatGPT) للعثور على الثغرات المحتملة في الملفات الثنائية.
 elyelysiox/recaptcha
توثيق والهندسة العكسية لـ reCAPTCHA
 cyberark/vulnhalla
خط أنابيب تحليل أمني آلي يقوم بتشغيل استعلامات CodeQL على مستودعات GitHub ويستخدم نماذج اللغة الكبيرة (LLMs) لتصنيف وتصفية الثغرات الحقيقية من…
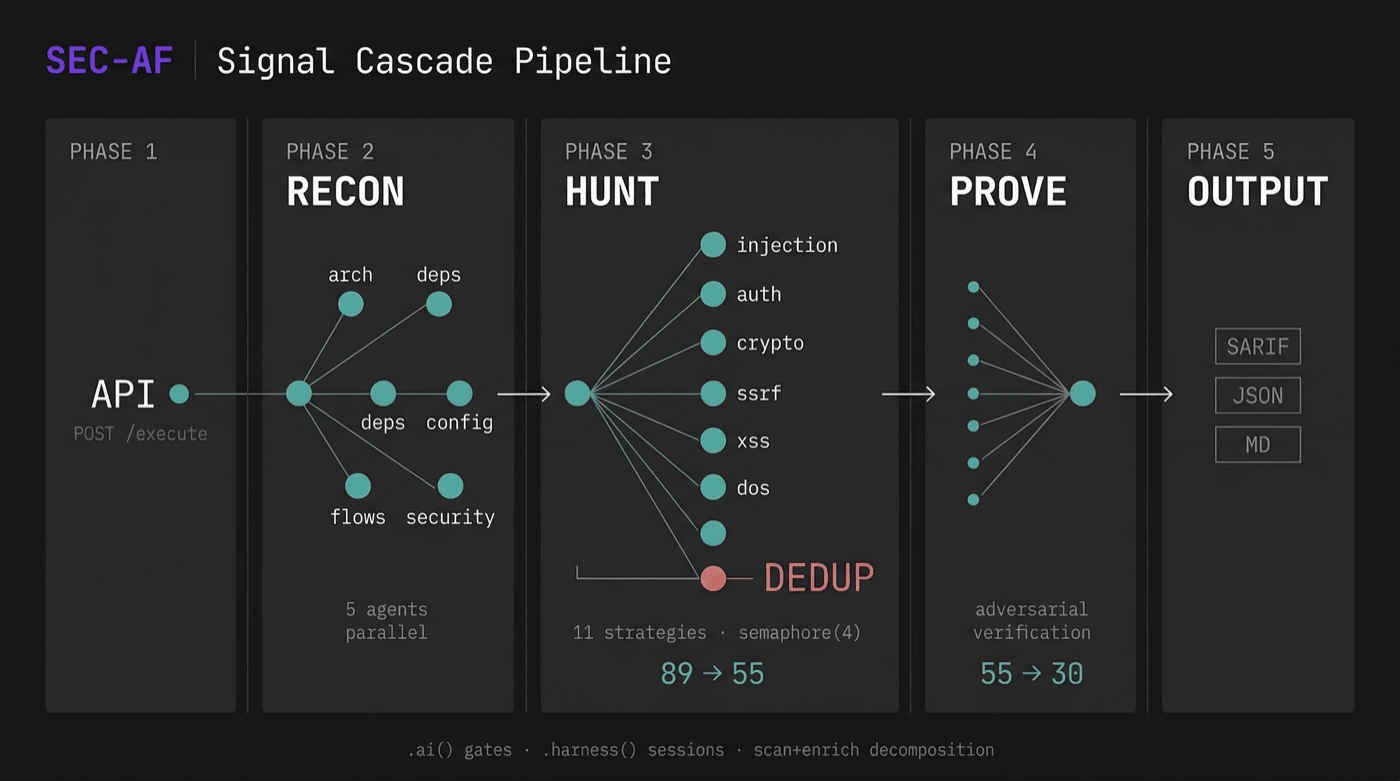 agent-field/sec-af
مدقق أمان كود أصيل بالذكاء الاصطناعي على AgentField يُثبت قابلية الاستغلال مع أحكام وتتبعات وأدلة قابلة للتنفيذ.
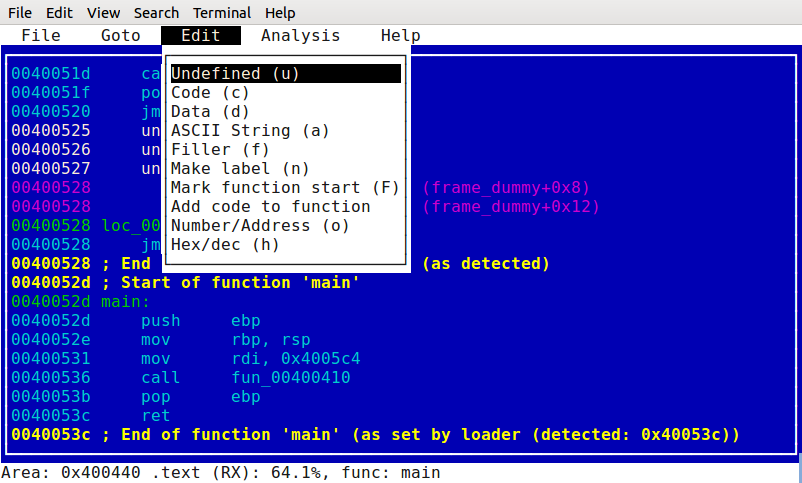 pfalcon/scratchabit
مفكك تفاعلي سهل إعادة التوجيه وقابل للاختراق مع واجهة برمجة تطبيقات مكونات إضافية متوافقة مع IDAPython
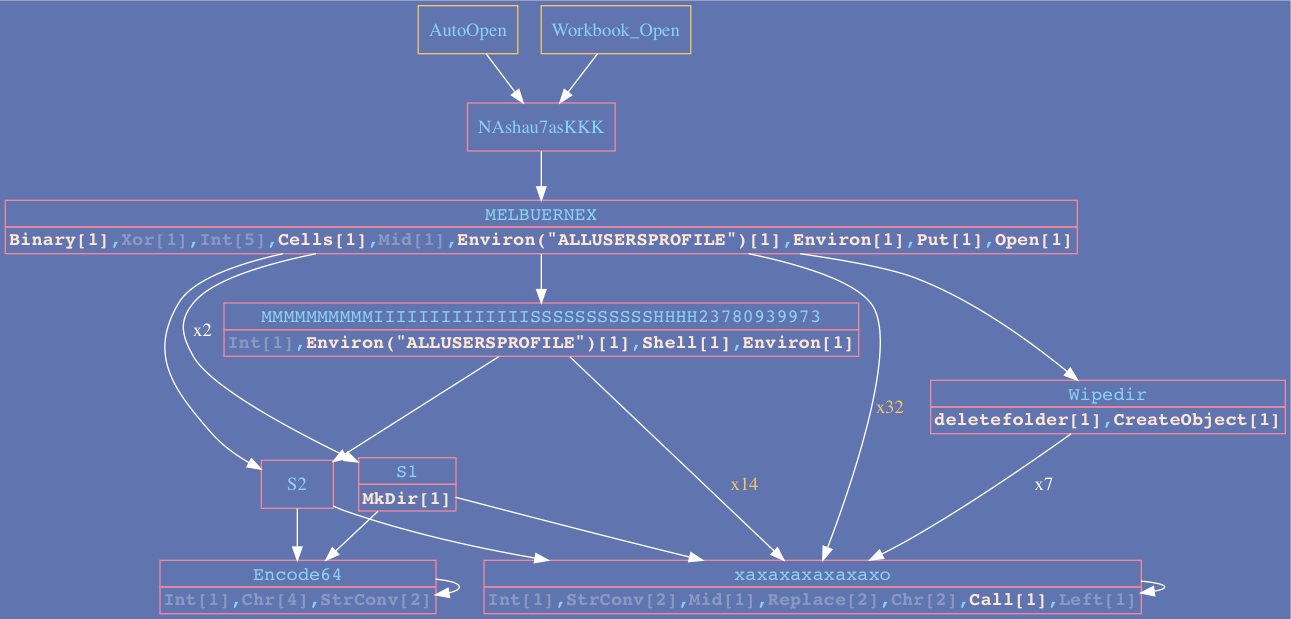 malwarecantfly/vba2graph
Vba2Graph - إنشاء رسوم بيانية للاستدعاءات من كود VBA، لتسهيل تحليل المستندات الضارة.
 cristianzsh/freki
منصة تحليل برمجيات خبيثة مفتوحة المصدر مع تحليل ثابت لملفات PE، ومطابقة أنماط YARA، والتكامل مع VirusTotal، وREST API، ونشر باستخدام Docker للبحث…
 lifting-bits/sleigh
بناء CMake لمكتبة مواصفات معالج SLEIGH الخاصة بـ Ghidra، مما يوفر محركات تفكيك مستقلة ومحركات رفع p-code لأدوات الهندسة العكسية.
 arguslab/argus-saf
إطار تحليل ثابت قائم على Scala لتحليل bytecode Android و Java مع تحليل التدفق، وفك الترجمة، وتحليل الكود الأصلي عبر التنفيذ الرمزي.
 quarkslab/quokka
كوّكا: مُصدِّر ثنائي سريع ودقيق
 rubo77/log4j_checker_beta
فحص سريع لمعرفة ما إذا كان خادمك قد يكون عرضةً لثغرة CVE-2021-44228
 owenpawl/cerberus-re-skill
cerberus-re هي منصة عمل محلية لهندسة عكسية موجهة لنظام Apple لبناء حلقة مكررة ثلاثية الرأس (ثابتة/ديناميكية/أدوات) حول Ghidra و LLDB و Frida.
 reb311ion/replica
مكون إضافي لـ Ghidra يعزز الهندسة العكسية عن طريق إصلاح التفكيك الفائت، واكتشاف الدوال، ووضع علامات على الثوابت التشفيرية، وإعادة تسمية الدوال بناءً…
 aws/http-desync-guardian
تحليل طلبات HTTP لتقليل مخاطر هجمات HTTP Desync (مقدمة لتهريب/تقسيم طلبات HTTP).








