
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit

 jeet-ganguly/birdy-edwards
أداة ذكاء اصطناعي آلية لاستخبارات فيسبوك لتحليل الأهداف، وتحليل الشبكات، وإعداد تقارير التهديدات. تعمل بالكامل على الجهاز عبر Ollama. لمن يرغب في…
 dagowda/notrdp
إضافة Havoc C2 تنشئ سطح مكتب Windows مخفيًا، وتبثه إلى عارض في المتصفح، وتحقق إدخال الفأرة/لوحة المفاتيح للتحكم عن بُعد بشكل خفي.
 antisurveillanceagency/shadownet
ShadowNet هو بروتوكول توجيه مجهول يفرض على جميع الاتصالات (على مستوى النظام) المرور عبر Tor مع تنفيذ تقنيات تشبه Mixnet / تقوية نظام التشغيل
 trustedsec/cs-remote-ops-bof
أوامر عمليات عن بُعد مُنفَّذة باستخدام Beacon Object Files
 bardlaudian/cve-2025-24071
مولّد PoC بلغة Python بدون اعتماديات لـ CVE-2025-24071 يقوم بإنشاء ملف .library-ms خبيث داخل ZIP لتحفيز كشف تجزئة NTLM في Windows Explorer.
 pwardle/not-a-mused
إثبات مفهوم يستغل إعداد نقطة نهاية إملاء Muse غير الموثّق، مما يسمح لعملية محلية غير مميّزة بإعادة توجيه حركة الإملاء لالتقاط المطالبات وإساءة…
 ankhcorp/snoop
أداة استخبارات مفتوحة المصدر للبحث عن حسابات وسائل التواصل الاجتماعي بواسطة اسم المستخدم
 loophole-llc/fish-live-in-trees
جيميني - حقن سياق محاذاة وقت تشغيل LLM للإنتاج
 fkasler/cuddlephish
متصفح وسيط مسلح (BitM) لمختبري الاختراق
 mishakorzik/allhackingtools
أدوات اختراق شاملة للمخترقين! والمزيد من أدوات الاختراق! لـ Termux.
 28zaaky/khaos-c2
KHAOS هو إطار عمل C2 حديث يوجّه حركة مرور الوكلاء عبر خدمات سحابية موثوق بها بالفعل من قبل شبكات المؤسسات.
 siv-nick/whocord
يفحص روابط Discord عبر الخوادم المشتركة لاستخراج الملفات الشخصية، ويقارن بيانات أكثر من 700 موقع، ويبحث عن أسماء المستخدمين باستخدام أكثر من 30 أداة،…
 f-bader/tokentacticsv2
شوكة من TokenTactics العظيم مع دعم لـ CAE ونقطة نهاية الرمز v2
 cappricio-securities/cappriciosec-university
تطبيق تعليمي إلكتروني للمتسللين للناطقين بالتاميلية
 ransomleak/training-security-awareness
مكتبة تدريب تفاعلية مفتوحة المصدر للتوعية الأمنية تضم أكثر من 130 تمرينًا بتنسيق SCORM تغطي التصيد الاحتيالي والتصيد الصوتي واحتيال البريد الإلكتروني…
 greenwolf/ntlm_theft
أداة لإنشاء أنواع متعددة من ملفات سرقة تجزئة NTLMv2 بواسطة Jacob Wilkin (Greenwolf)
 diegomjx/cve-2023-41425-wondercms-authenticated-rce
حقن Xss، WonderCMS 3.2.0 -3.4.2
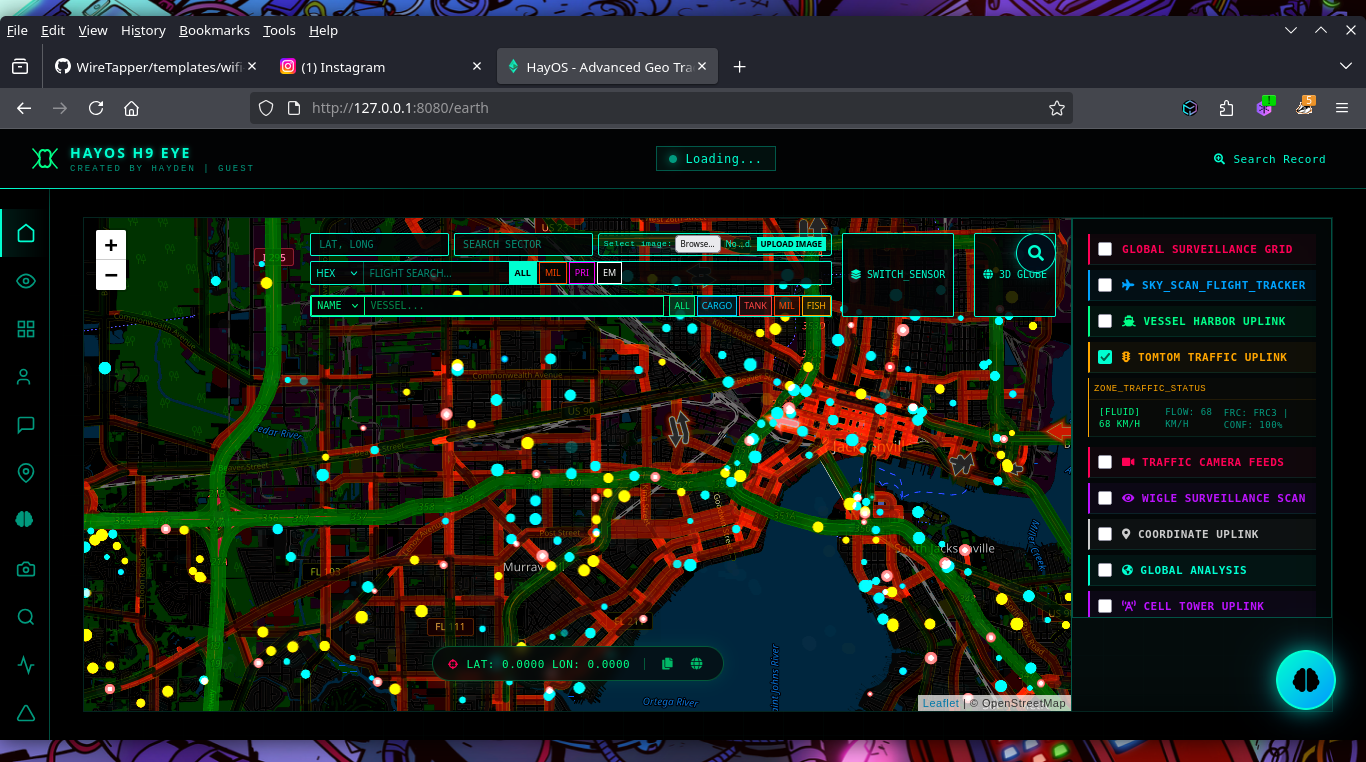 h9zdev/geosentinel
منصة OSINT جغرافية مكانية في الوقت الفعلي تجمع بيانات الرحلات الجوية والسفن والأقمار الصناعية مع بحث في الويب المظلم، ودوركنغ وسائل التواصل…








