
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit
 deadshot0x7/007-thebond
سيساعدك هذا السكريبت في جمع معلومات عن ضحيتك أو صديقك.
 blacklanternsecurity/offensive-azure
مجموعة من الأدوات الهجومية التي تستهدف Microsoft Azure
 ultrafunkamsterdam/nodriver
خليفة Undetected-Chromedriver. يوفر إطار عمل سريع للغاية لأتمتة الويب، وكشط الويب، والروبوتات، وأي أفكار إبداعية أخرى تعوقها عادةً أنظمة مكافحة…
 datalux/osintgram
أوسينتغرام هي أداة استخبارات مفتوحة المصدر (OSINT) على إنستغرام. توفر شِل تفاعلي لإجراء تحليل لحساب أي مستخدم على إنستغرام من خلال اسمه المستعار.
 wddadk/offensive-osint-tools
قائمة منسقة من أدوات OSINT للأمن الهجومي، تغطي جمع البريد الإلكتروني، تعداد النطاقات الفرعية، استخبارات التهديدات، والهندسة الاجتماعية لاختبار…
 owasp-amass/amass
رسم خرائط سطح الهجوم المتعمق واكتشاف الأصول
 emrekybs/veiled-eye
أداة تحقيق في الهوية ضمن OSINT. انتقل من بريد إلكتروني أو اسم مستخدم أو رقم هاتف أو محفظة عبر 46 مصدرًا إلى ملف تعريف واحد ورسم بياني للعلاقات.
 ssh-mitm/ssh-mitm
SSH-MITM - تدقيقات SSH مبسطة
 lockfale/osint-framework
إطار عمل منظم لأدوات وموارد OSINT المجانية لجمع المعلومات من المصادر العامة، مصنفة حسب الفئة مع بيانات وصفية منظمة للاستطلاع والبحث.
 ahmadhassan-bted/silentsniffer
إطار عمل احترافي عالي الدقة لإزالة إخفاء الهوية وتشخيص الثغرات الأمنية. يتميز ببنية معيارية عديمة الارتباط لجمع المعلومات القائمة على المتصفح،…
 whispergate/infraguard
انفرا جارد هو وكيل إعادة توجيه ومدير للقيادة والتحكم (C2) يحمي بنية فريقك الأحمر من التهديد المُسند.
 letox4/osinthunter
🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع،…
 synacktiv/nord-stream
Nord Stream هي أداة تسمح لك باستخراج الأسرار المخزنة داخل بيئات CI/CD عن طريق نشر خطوط أنابيب ضارة. تدعم حالياً Azure DevOps وGitHub وGitLab.
 agampreet-singh/redroot
RedRoot هو إطار عمل أمني هجومي مبني على Python ويُدار عبر سطر الأوامر (CLI)، يجمع أدوات الاختراق الأساسية للفريق الأحمر في بيئة طرفية واحدة موحدة.…
 yuyudhn/blindxss-lite
مجمع Blind XSS (Cross-Site Scripting) خفيف الوزن وخادم payload مبني باستخدام Flask
 or1un/mosaic
تطبيق تجريبي يعطي الأولوية للخصوصية لإطار سوسيولوجي للتحليل الموضعي متعدد المنصات.
 mr-un1k0d3r/azureredops
Azure RedOps هو مجموعة أدوات أمنية هجومية لتقييم الوضع الأمني لـ Microsoft Entra ID
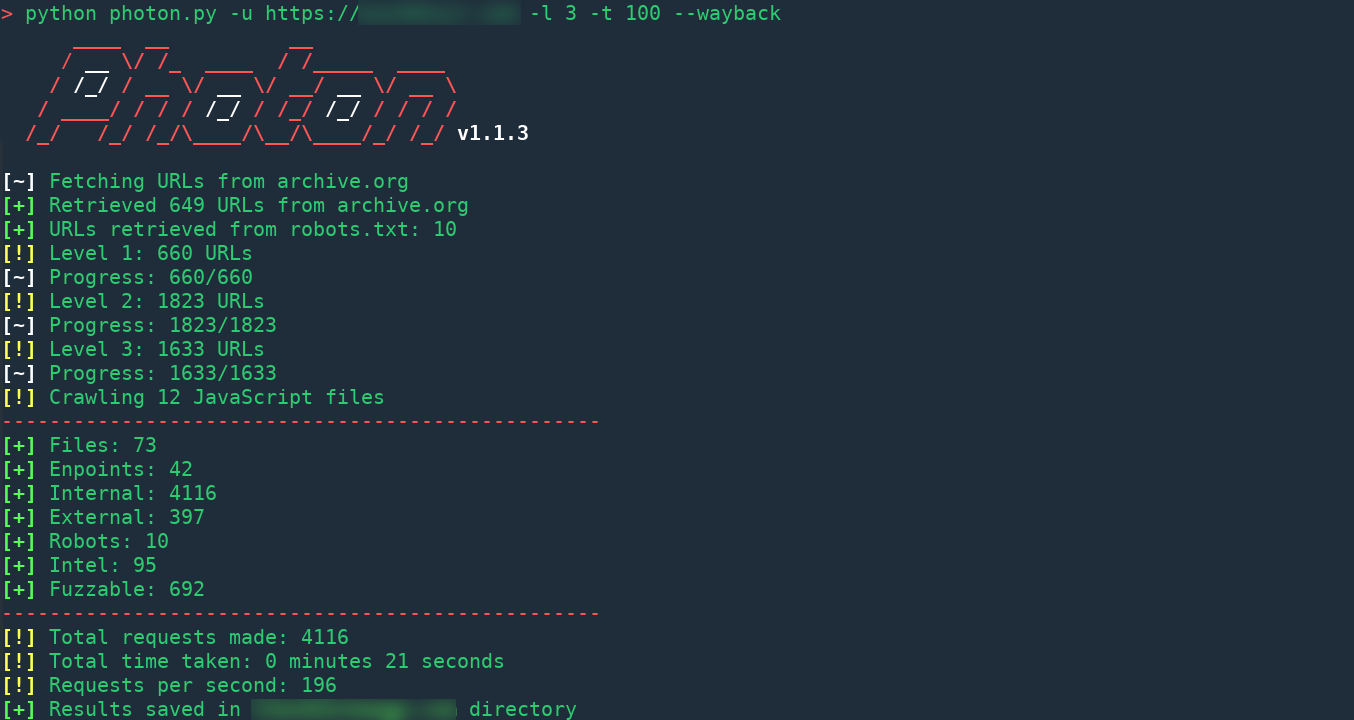 s0md3v/photon
زاحف سريع بشكل لا يصدق مصمم لـ OSINT.








