
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
pickl3 — أداة تصيد بيانات اعتماد المستخدم النشط لنظام Windows | Kitploit

أدوات/GitHubGitHub/hlldz/pickl3
توليد الحمولةالتصيد الاحتيالياختبار الاختراقالهندسة الاجتماعيةالفريق الأحمرArchived
GitHubhlldz/pickl3

pickl3

أداة تصيد بيانات اعتماد المستخدم النشط لنظام Windows

عرض المستودع
28565103منذ 6 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Pickl3

Pickl3 هي أداة تصيد بيانات اعتماد المستخدم النشط على ويندوز. يمكنك تنفيذ أداة Pickl3 والتصيد للحصول على بيانات اعتماد المستخدم المستهدف.
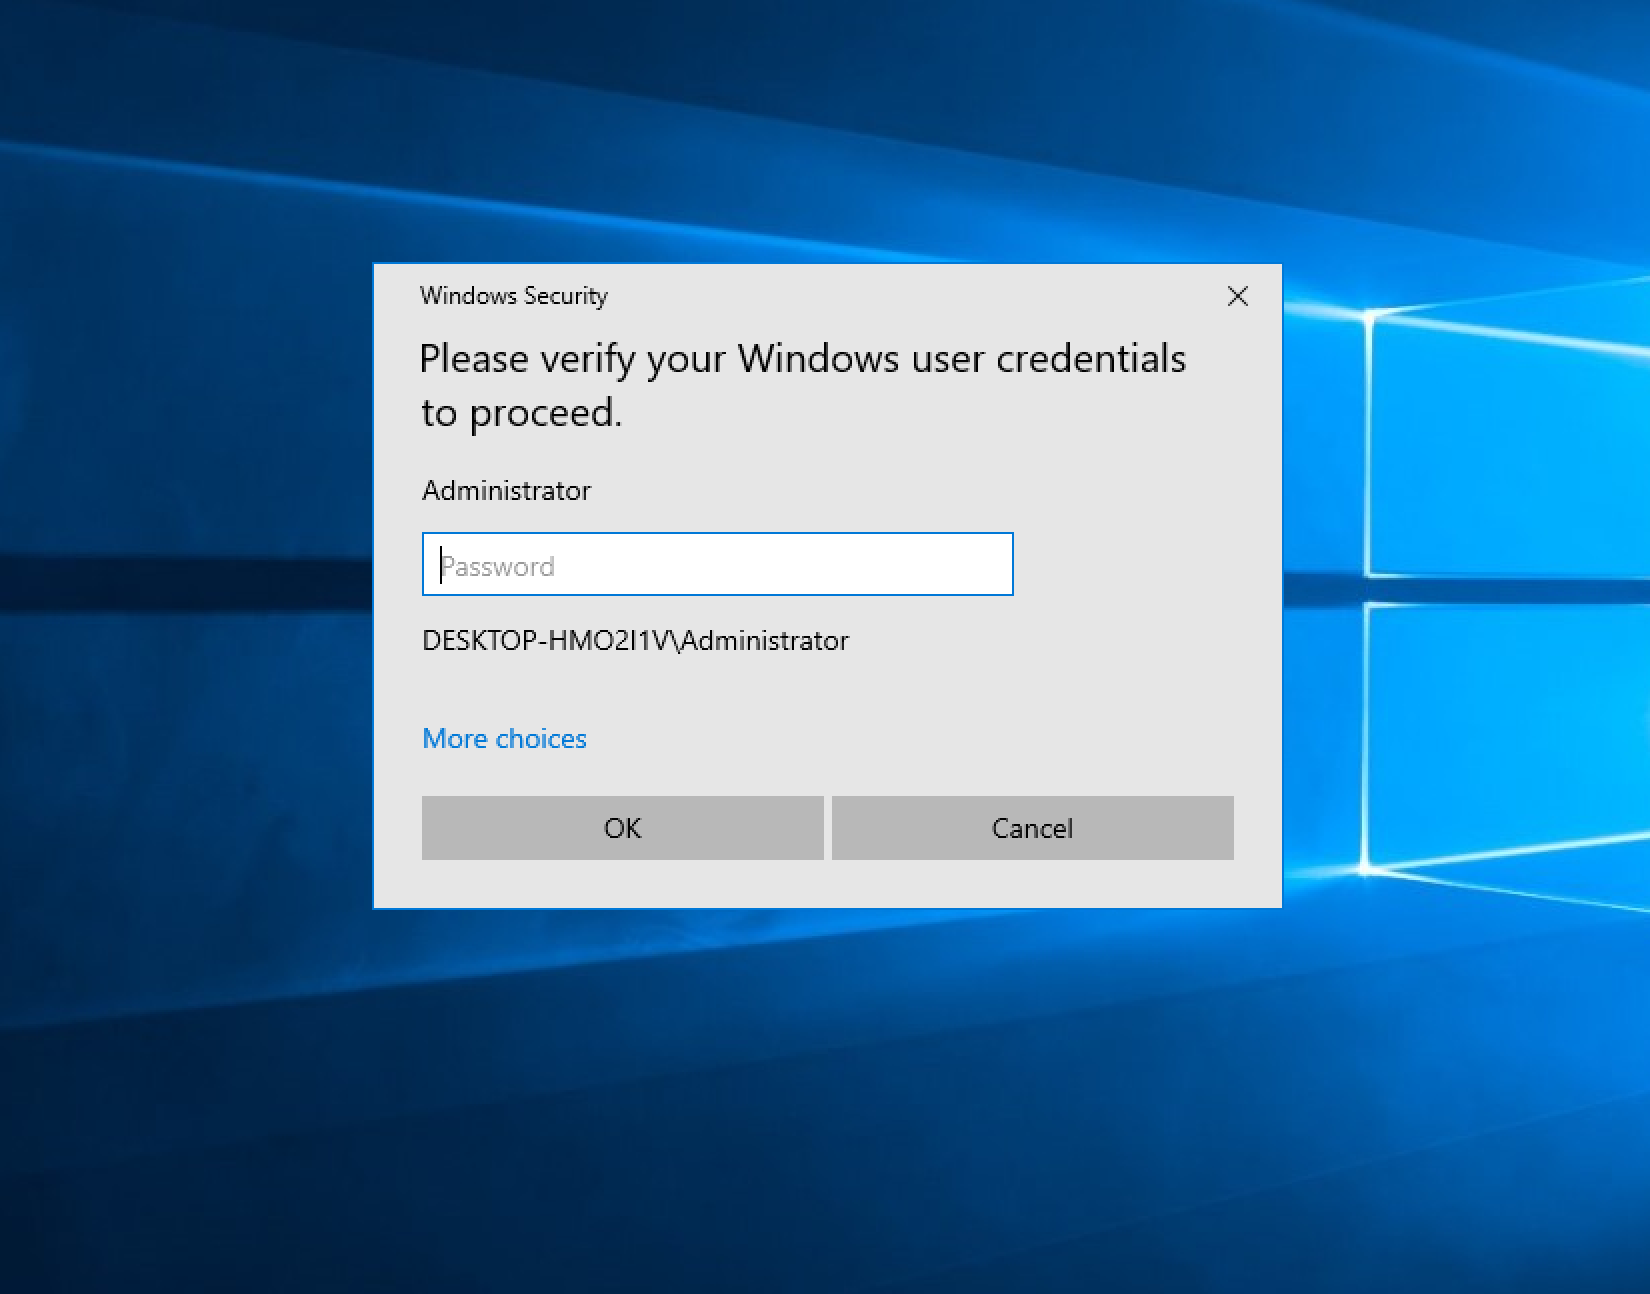
الاستخدام التشغيلي - 1

في الوقت الحالي، نظرًا لأن نظام تشغيل العديد من المستخدمين النهائيين هو ويندوز 10، لا يمكننا بسهولة سرقة معلومات الحساب باستخدام مشاريع مشابهة لـ Mimikatz كما في الأيام القديمة. باستخدام Pickl3، يمكنك محاولة سرقة معلومات حساب المستخدم النشط دون تصعيد الصلاحيات.

الاستخدام التشغيلي - 2

في الوقت الحالي، هناك ما يقرب من 200 طريقة معلنة للكشف عن بيئة الاختبار (sandbox). البيئات الاختبارية (sandboxes)، خاصة تلك التي تحلل في طبقة الهايبرفايزر، تكون محصنة ضد طرق الكشف هذه. لكن البيئات الاختبارية ليست جيدة بعد في التفاعل مع المستخدم. يمكنك الحصول على ميزة باستخدام Pickl3 في البرامج الضارة التي تطورها. على سبيل المثال، غالبًا ما يتم استهداف المستخدمين النهائيين في عمليات الفريق الأحمر (Red Team) اليوم. المستخدمون المستهدفون لديهم كلمة مرور، وطالما أن المستخدم الذي تستهدفه لا يدخل كلمة المرور الخاصة به بشكل صحيح، يمكنك منع برنامجك الضار من العمل وتجاوز التحكم المحتمل للبيئة الاختبارية. ومع ذلك، سيكون من الجيد أن تمنع برنامجك الضار من العمل بصلاحيات المسؤول (Administrator) أثناء التثبيت الأول. لأن البرامج الضارة في البيئات الاختبارية يتم تحليلها عمومًا بصلاحيات المسؤول.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    867
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    544
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    385
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    360
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    302
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    279

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




