
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit
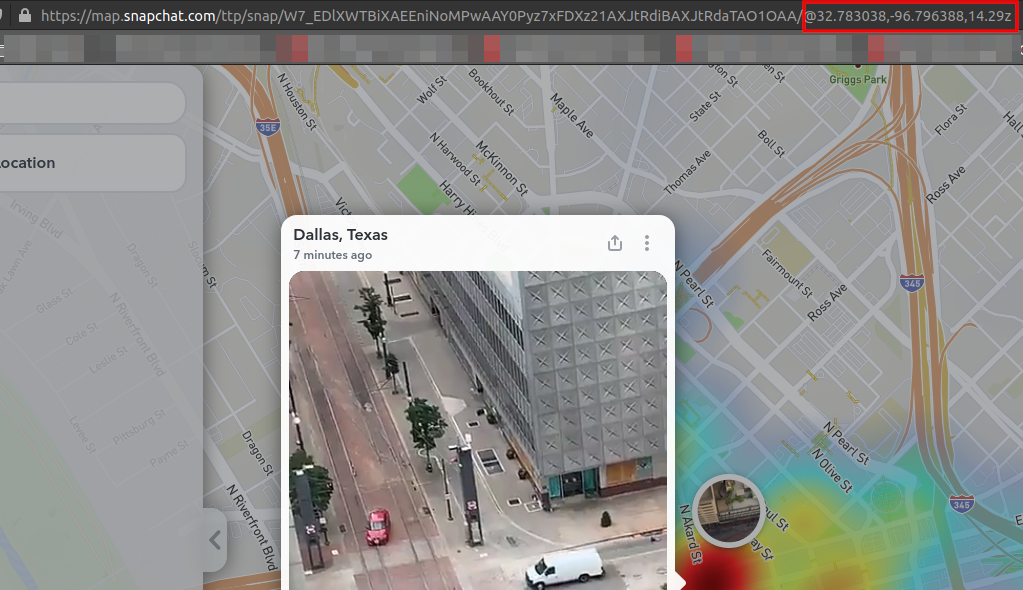
 nemec/snapchat-map-scraper
يقوم بتجميع مواقع Snap Map العامة لتنزيل وتصنيف القصص للتحليل الاستقصائي، مع مواقع جغرافية عشوائية وسير عمل مراجعة تلقائية.
 steved3/kit_hunter
ماسح ضوئي أساسي لحزم التصيد الاحتيالي للاستضافة المخصصة وشبه المخصصة
 owasp/igoat
OWASP iGoat - أداة تعليمية لاختبار اختراق تطبيقات iOS والأمن من تأليف Swaroop Yermalkar
 rxwx/chlonium
نسخ واستيراد ملفات تعريف الارتباط وكلمات المرور الخاصة بـ Chromium عبر المتصفحات باستخدام فك تشفير مفتاح حالة DPAPI دون اتصال، مع دعم قواعد البيانات…
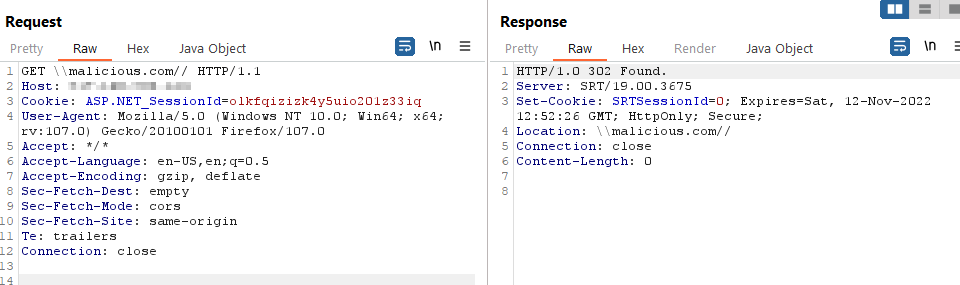 jbalanza/cve-2022-44215
إفصاح عام عن ثغرة إعادة التوجيه المفتوحة (Open Redirection) في TitanFTP 19.X
 n0kovo/fb_friend_list_scraper
أداة OSINT لاستخراج الأسماء وأسماء المستخدمين من قوائم الأصدقاء الكبيرة على فيسبوك، دون التعرض لتقييد المعدل.
 ceramicskate0/sharpexchange
أداة C# للتفاعل مع MS Exchange استنادًا إلى وثائق MS
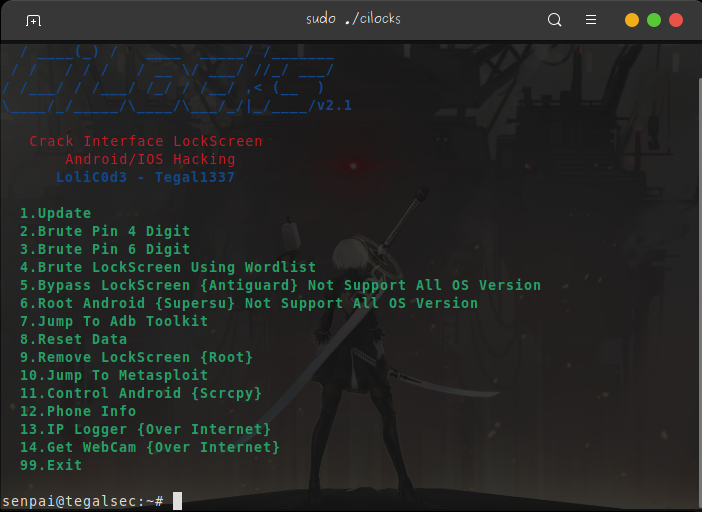 tegal1337/cilocks
اختراق شاشة قفل الواجهة، Metasploit، والمزيد من اختراق أندرويد/آي أو إس
 urban4/cve-2022-3992
البرمجة النصية عبر المواقع على sanitization-management-system
 quentinhardy/pytmipe
مكتبة Python وعميل لمعالجة الرموز والانتحال لتصعيد الامتيازات على Windows
 lab52io/stopdefender
أوقف تشغيل Windows Defender برمجيًا
 00xglitch/bella
Bella هي أداة تنقيب عن البيانات بعد الاستغلال وأداة إدارة عن بُعد لنظام macOS، مكتوبة بلغة Python خالصة. 🍎💻
 cryst4linqq/turkorat
مُستولي غير مكتشف بالكامل (يستولي على المحافظ، كلمات المرور، ملفات تعريف الارتباط، يُعدّل تطبيق ديسكورد إلخ.)
 byt3bl33d3r/sprayingtoolkit
نصوص برمجية لجعل هجمات رش كلمات المرور ضد Lync/S4B وOWA وO365 أسرع بكثير، وأقل عناءً، وأكثر كفاءة.
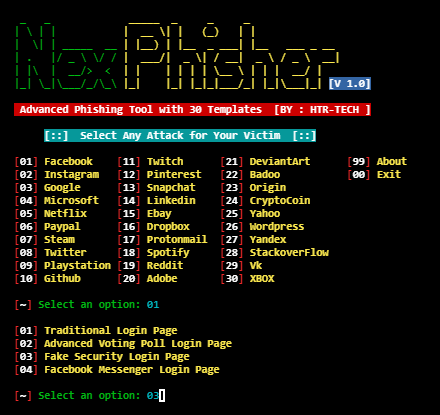 htr-tech/nexphisher
أداة تصيد متقدمة
 ffffffff0x/digital-privacy
مصادر حماية المعلومات والاستخبارات مفتوحة المصدر (OSINT) | حل متكامل لجمع وحماية وتنظيف الخصوصية الرقمية، بالإضافة إلى مواجهة الاستخبارات مفتوحة…
 hacky1997/cve-2020-8825
استغلال إثبات المفهوم لثغرة XSS المخزنة في VanillaForum 2.6.3، يوضح حقن HTML/script تعسفي عبر عدم كفاية تنقية الإدخال.
 thekingofduck/burpfakeip
امتداد Burp Suite لتزوير عناوين IP في طلبات HTTP، مما يتيح اختبار قيود IP من جانب الخادم وتجاوز ضوابط الوصول القائمة على IP.








