
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2022-44215 — إفصاح عام عن ثغرة إعادة التوجيه المفتوحة (Open Redirection) في TitanFTP 19.X | Kitploit

أدوات/GitHubGitHub/jbalanza/cve-2022-44215
تحليل الثغرات الأمنيةالاستغلالجمع المعلوماتالتصيد الاحتياليأمن الويبالهندسة الاجتماعية
GitHubjbalanza/cve-2022-44215

CVE-2022-44215

إفصاح عام عن ثغرة إعادة التوجيه المفتوحة (Open Redirection) في TitanFTP 19.X

عرض المستودع
137منذ 3 سنواتلم تتم المراجعة بعد
مشاركة

مقدمة

تم اكتشاف ثغرة أمنية جديدة تؤثر على خادم ويب Titan FTP وتم تسجيلها تحت CVE-2022-44215. Titan FTP هو برنامج تجاري تم تطويره بواسطة South River Technologies ويطبّق بروتوكول FTP لمشاركة الملفات. في نسخته HTTP(S) الإصدار 19.X وما قبله، ثبت أنه عرضة لثغرة إعادة التوجيه المفتوحة (Open Redirection).

الوصف

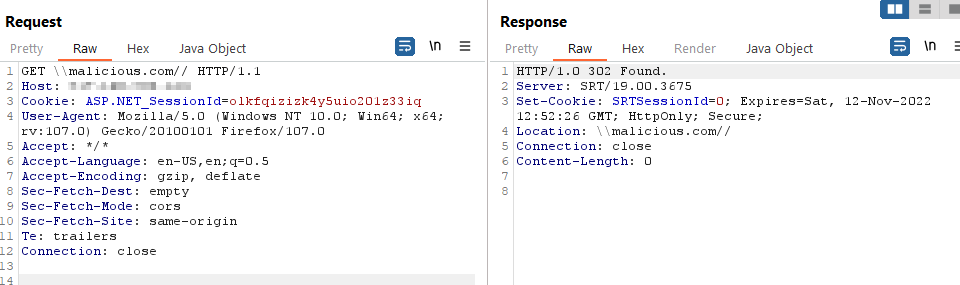
تتمثل ثغرة إعادة التوجيه المفتوحة في عدم قيام الخادم بتعقيم مدخلات المستخدم بشكل صحيح. لذلك، يتم إجراء إعادة التوجيه باستخدام المدخلات التي يقدمها المستخدم دون تعقيم (قوائم السماح/الحظر). في هذه الحالة، يقوم خادم Titan FTP بإجراء إعادة توجيه عند وجود شرطة مائلة عكسية \ في عنوان URL. لا يهم ما إذا كانت الشرطة المائلة العكسية بنص عادي أو مشفرة في URL (%5C). https://<server>\<malicious_url> سيجعل الخادم يقدم إعادة توجيه إلى \<malicious_url>.

الاختبار

لاستغلال ذلك، يحتاج المتصفح إلى فهم بروتوكول رأس استجابة HTTP الخاص بالموقع (Location). يجب أن يحتوي على HTTP أو HTTPS. للتحايل على ذلك، من الممكن توفير شرطتين مائلتين عكسيتين “\” بدلاً من واحدة. سيتم تفسير ذلك كفاصل بروتوكول وستستخدم معظم المتصفحات بروتوكول HTTP افتراضياً. في النهاية، سيكون الحمولة الفعّالة لتحقيق إعادة التوجيه مشابهة لهذا: http[s]://<server>\\<malicious_url>
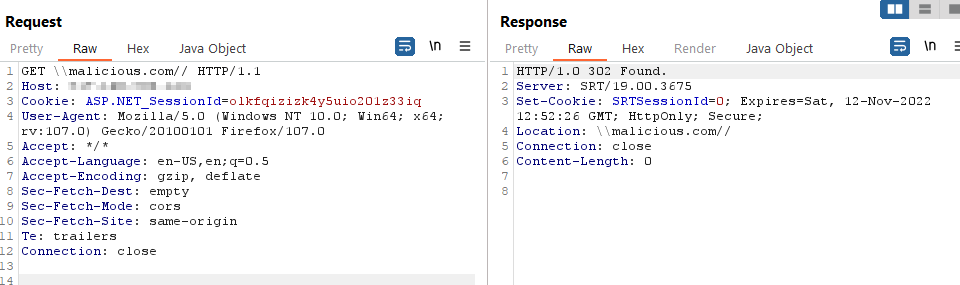
PoC

لإجراء هذا الاختبار، يمكن أيضاً استخدام CURL. ومع ذلك، ضع في اعتبارك أن CURL سيكتشفه كطلب سيئ البنية لأن “\” محظورة بموجب المعيار RFC 2396. لتجاوز ذلك باستخدام curl يمكننا استخدام الأمر التالي:

Curl -i http[s]://<server> --request-target \\\\malicious.com

إثبات المفهوم

على الرغم من المشكلة، فإن الاستغلال محدود بسبب قيام المتصفحات عادةً بإعادة كتابة الشرطات المائلة العكسية “\” إلى “/”، مما يؤدي إلى أن الهجمات التي تستخدم النص العادي مباشرة لن تعمل في معظم الحالات. يمكن القيام ببعض الحلول البديلة باستخدام حمولات HTML تتجاوز قواعد إعادة كتابة عناوين URL في المتصفحات.

الخاتمة

وفقاً لـ Shodan، في ديسمبر 2022، هذا الخادم مكشوف علناً على 1.278 خادماً حول العالم:
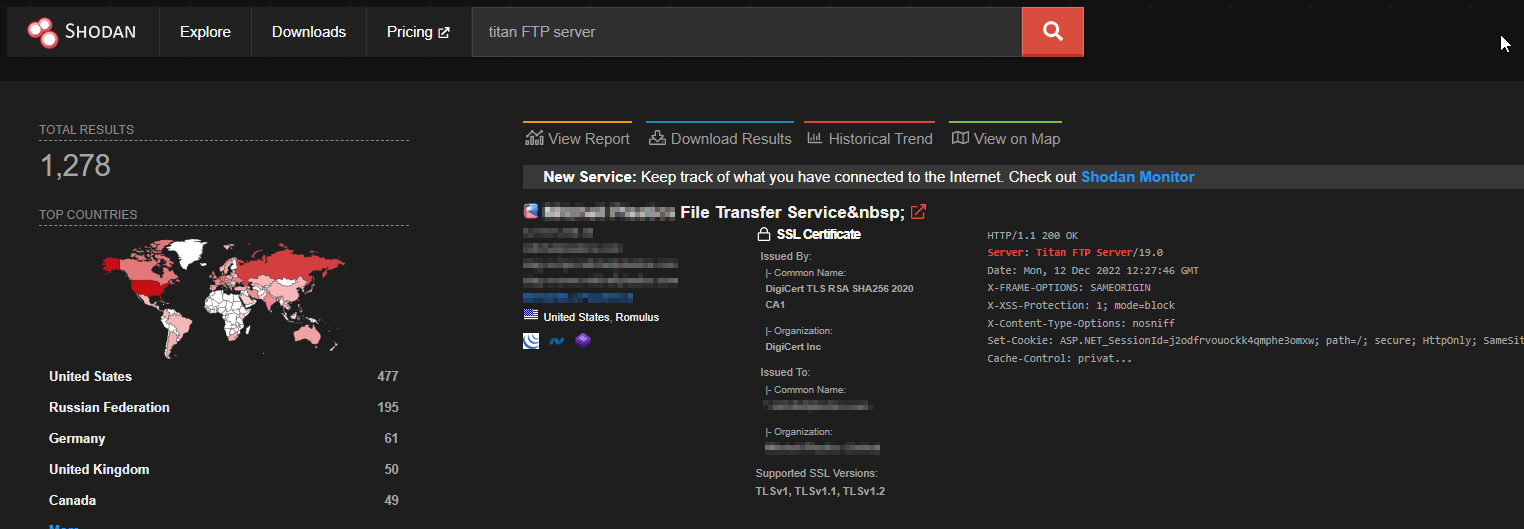
Shodan

يمكن استخدام هذه الثغرة من قبل المهاجمين لتنفيذ هجمات الهندسة الاجتماعية التي تعيد توجيه الضحايا إلى صفحات تسجيل دخول FTP مزيفة أو سيناريوهات تصيد أخرى.


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    786
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    506
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    429
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    345
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    262
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    256

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →




