
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit

 eqstlab/cve-2024-25293
استغلال RCE لتطبيق mjml-app الإصدارات v3.0.4 و 3.1.0-beta
 raffli-dev/cve-2023-41425
استغلال لثغرة Wonder CMS من XSS إلى RCE (CVE-2023-41425) مع رفع القوالب وحمولات الصدفة العكسية.
 abdurahmon3236/cve-2022-4539
استغلال لـ CVE-2022-4539 يزيف رؤوس X-Forwarded-For لتجاوز قيود تسجيل الدخول والوصول المستندة إلى IP في جدار حماية WordPress. يتضمن حمولة قابلة للتوسع…
 3v4si0n/http-revshell
شل عكسي باستخدام بروتوكول HTTP/S مع تجاوز AMSI ومدرك للوكيل
 anupam2808/spy-masker
إنه نص برمجي بسيط بلغة بايثون لإخفاء رابط التصيد تحت رابط ذي مظهر عادي (google.com أو facebook.com). يمكن دمجه في أدوات التصيد لجعل الرابط يبدو…
 htr-tech/zphisher
أداة تصيد آلي تحتوي على أكثر من 30 قالبًا. هذه الأداة مصممة للأغراض التعليمية فقط! لن يكون المؤلف مسؤولاً عن أي إساءة استخدام لهذه المجموعة!
 sevagas/macro_pack
macro_pack هي أداة من إعداد @EmericNasi تُستخدم لأتمتة عملية التمويه (Obfuscation) وتوليد مستندات Office، وسكربتات VB، والاختصارات، وصيغ أخرى لصالح…
 mnqazi/cve-2023-33977
اقرأ المزيد على Medium
 abdurahmon3236/cve-2024-6529
إثباتات مفهوم (PoC) تُظهر ثغرة XSS المنعكسة في إضافة Ultimate Classified Listings الخاصة بووردبريس وسرقة ملفات تعريف الارتباط الخاصة بالمشرف عبر…
 emalderson/thephish
ThePhish: أداة تحليل تلقائي لرسائل البريد الإلكتروني التصيدية
 foxlox/giuda
اطلب TGS نيابة عن مستخدم آخر بدون كلمة مرور
 montysecurity/infrahunter
اصطد بنشاط البنية التحتية للمهاجمين من خلال تصفية نتائج Shodan باستخدام بيانات URLScan.
 kennbroorg/iky
مشروع OSINT. اجمع المعلومات من بريد إلكتروني. اجمع. الملف الشخصي. الجدول الزمني.
 de3vil/stealing
The SteaLinG هو إطار عمل اختبار اختراق مفتوح المصدر مصمم للهندسة الاجتماعية
 mbadanoiu/mal-008
دراسة حالة: أشياء SSH الغريبة (CVE-2019-6111, CVE-2019-6110) في Cisco SD-WAN
 leocottret/cve-2024-30956
(DOM-based XSS) ثغرة حقن HTML في TOWeb الإصدار 12.05 وما قبله تسمح للمهاجم بحقن كود HTML/JS عبر المكون _message.html.
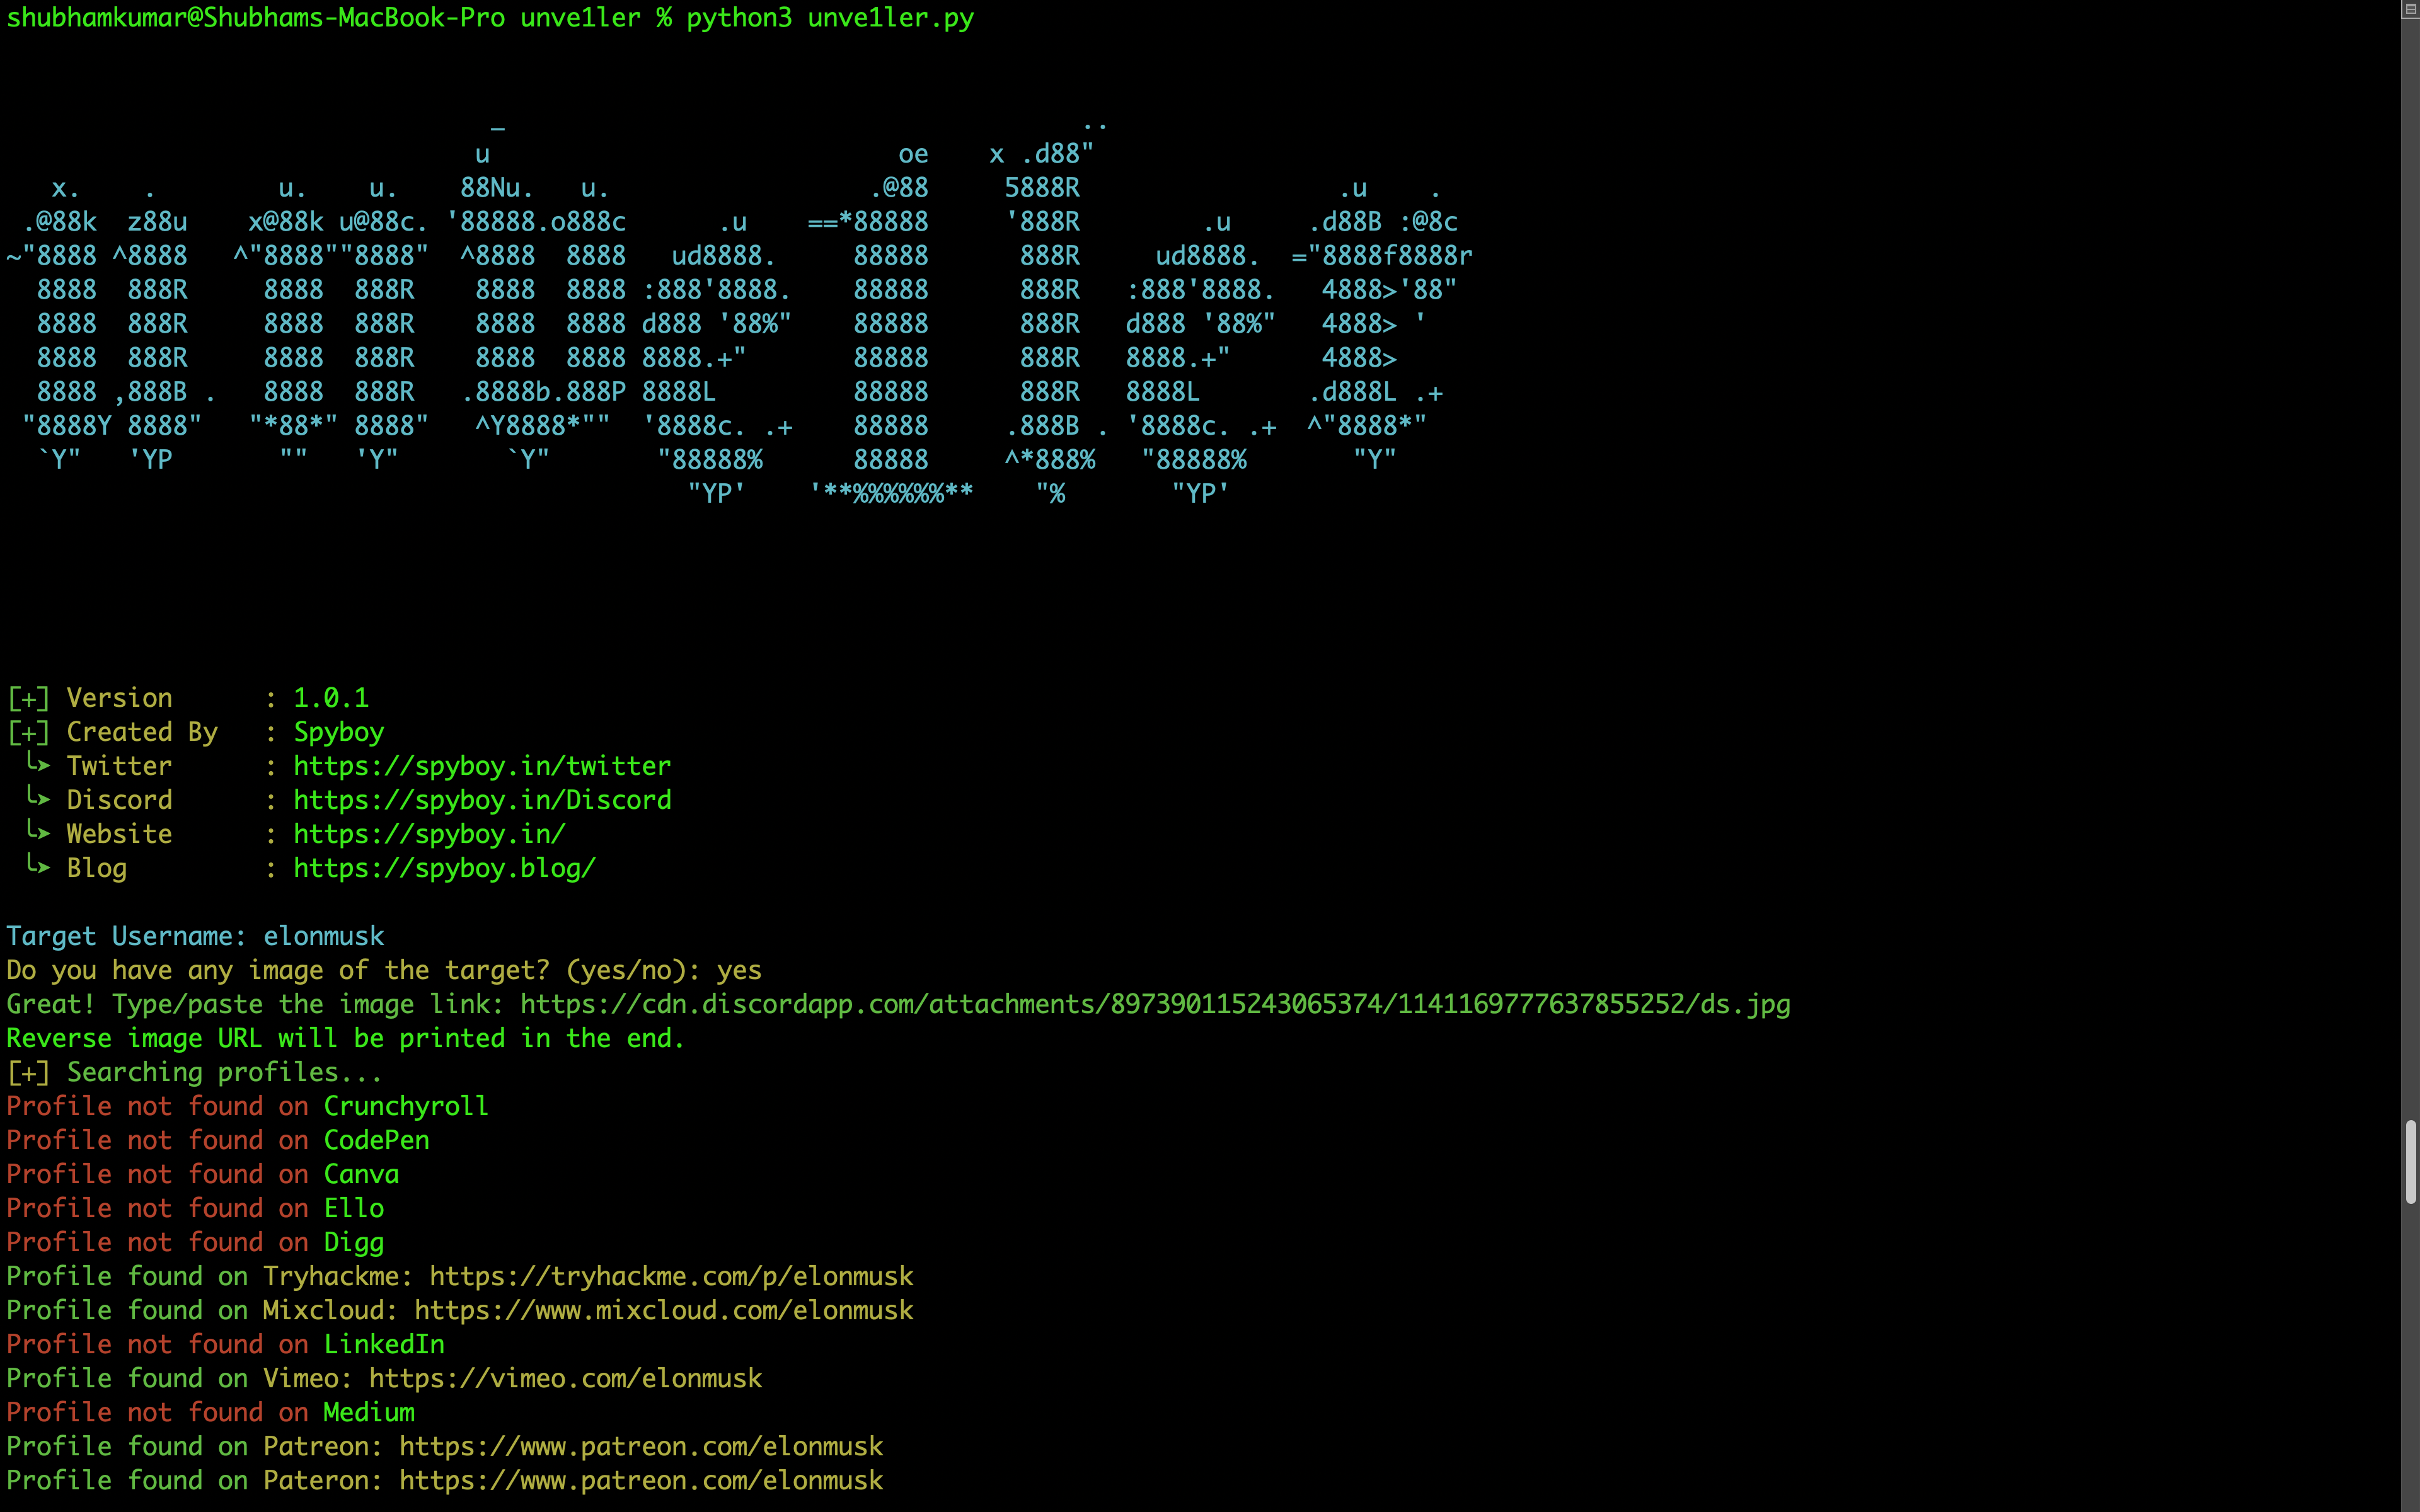 spyboy-productions/unve1ler
أداة هندسة اجتماعية مصممة لتحديد مواقع الملفات الشخصية بسلاسة باستخدام أسماء المستخدمين مع تقديم وظيفة مريحة للبحث العكسي عن الصور.
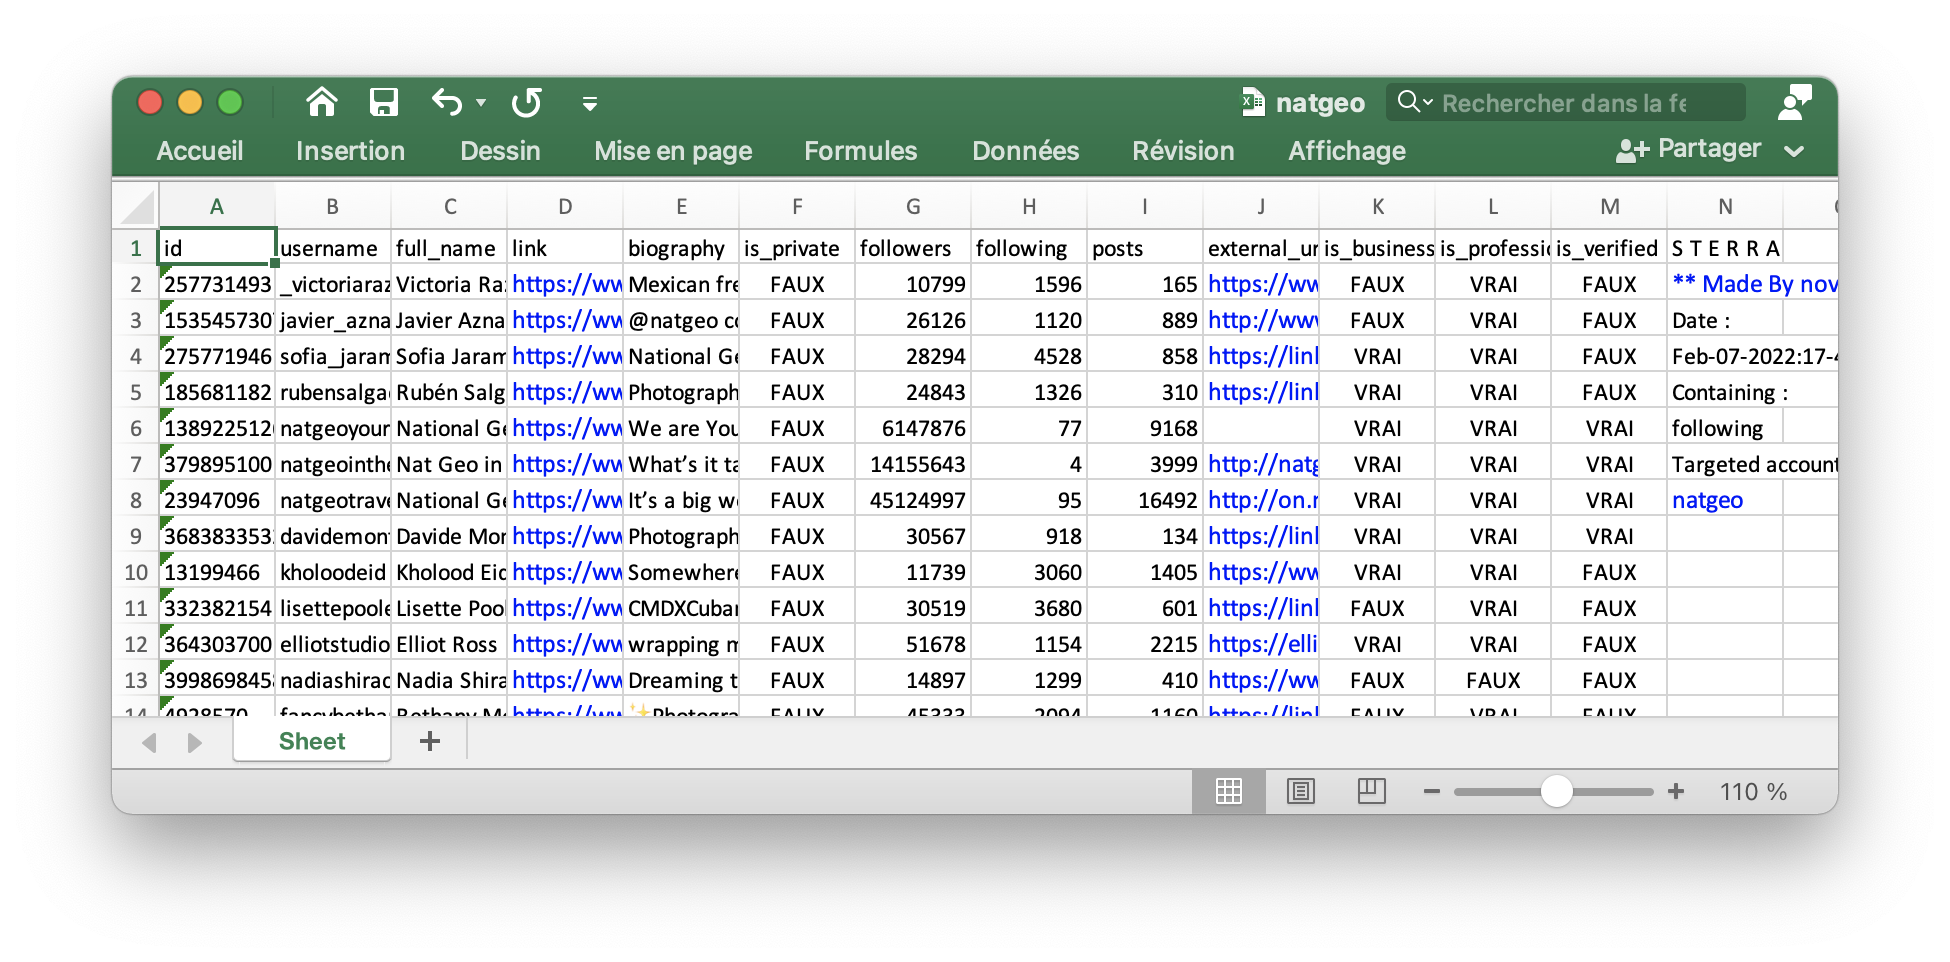 novitae/sterraxcyl
أداة OSINT لإنستغرام لتصدير وتحليل المتابعين | المُتابَعين مع تفاصيلهم







