
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit

 aniket2912/all-cehv13-module-wise-pdf-reports
مختبرات عملية، ملاحظات، وتقارير لوحدات CEH v13 — تغطي اختراق الويب، اختبار اختراق الشبكات، تحليل البرامج الضارة، الهندسة الاجتماعية، واستخدام أدوات…

 shacode/olyx
🔗 تطبيق جوال خفيف لتنسيق الأمان لفحص عناوين URI، يوفر واجهة موحدة متعددة المحركات لتجميع والتحقق من سلامة الروابط في الوقت الفعلي.
 0pts/cve-2023-0214
بوابة الويب الآمنة 10.2.11 - البرمجة النصية عبر المواقع (XSS)
 dionissh/cve-2024-21413
استغلال إثبات المفهوم لثغرة RCE في Microsoft Outlook (CVE-2024-21413) مع تسليم بريد إلكتروني تصيدي عبر SMTP، وتوليد مرفق RTF ضار، والتكامل مع خادم…
 mr-r3b00t/crime-mapper
أداة لرسم خرائط الجريمة الإلكترونية
 preludeorg/cua-kit
أدوات لمهاجمة وكلاء استخدام الحاسوب
 narimangharib/irgc-whatsapp-phishkit
تحليل البنية التحتية للتصيد الاحتيالي على واتساب المدعومة من دول مع اختطاف رمز الاستجابة السريعة في الوقت الفعلي ومراقبة الأجهزة
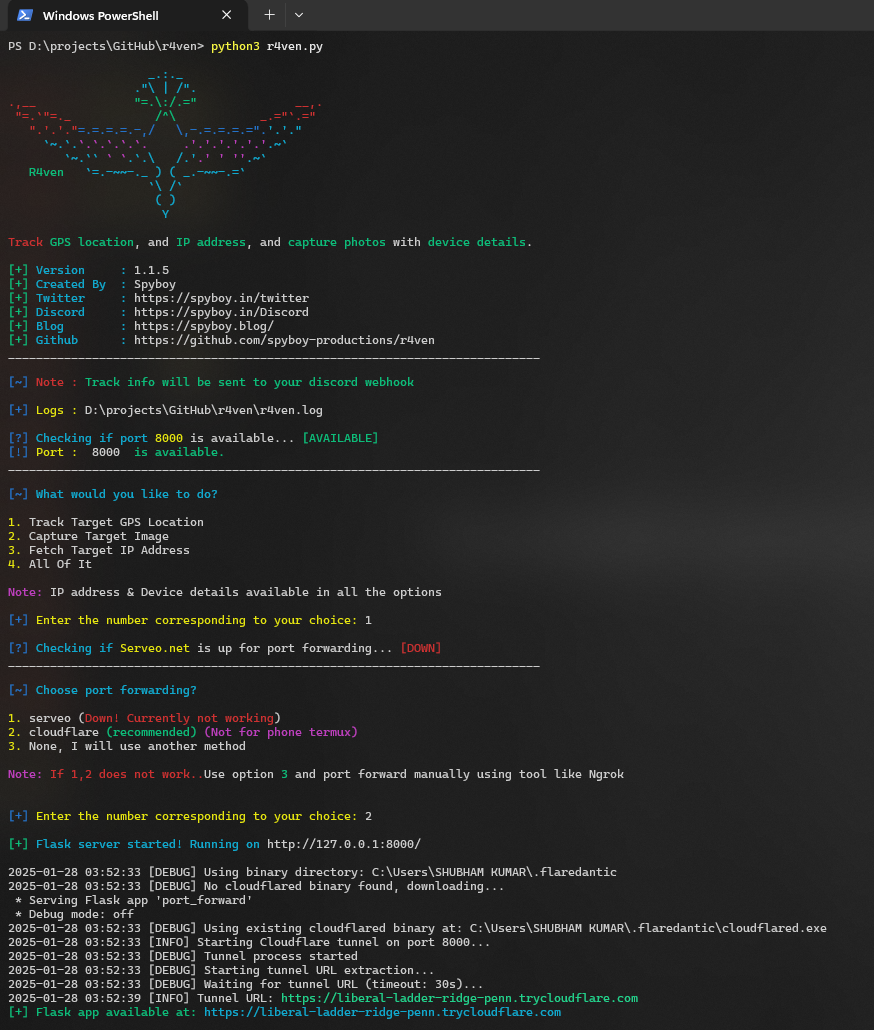 spyboy-productions/r4ven
تتبع موقع GPS لهاتف المستخدم الذكي أو جهاز الكمبيوتر والتقاط صورة للهدف، بالإضافة إلى معلومات IP والجهاز.
 spyboy-productions/facad1ng
أداة مفتوحة المصدر لإخفاء وتحليل عناوين URL لأغراض البحث الأمني والتوعية بالتصيد والاختبار الدفاعي. توضح تقنيات الخصوم المستخدمة لإخفاء الروابط…
 ignitetch/advphishing
هذه أداة تصيد متقدمة! تصيد OTP
 matthewwiese/hinge-command-control-c2
مفهوم إثبات يوضح كيفية استخدام تطبيق المواعدة Hinge كقناة تحكم وتوجيه (C2).
 corvralabs/evilneko
أداة تنسيق حاويات آلية لهجمات التصيد الاحتيالي من نوع المتصفح داخل المتصفح (BITB)، تتيح لفرق الاختراق الأخلاقي توسيع نطاق البنية التحتية متعددة…
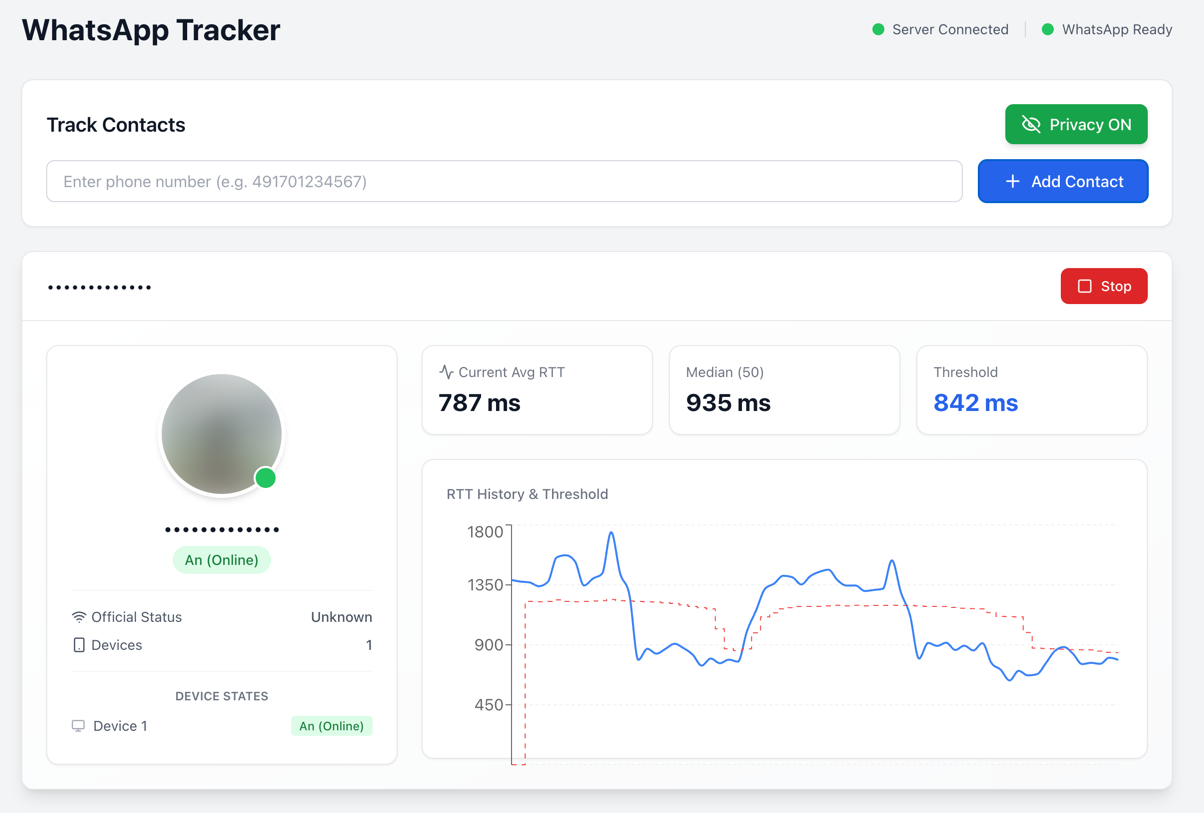 gommzystudio/device-activity-tracker
يمكن لرقم الهاتف أن يكشف ما إذا كان الجهاز نشطًا أو في وضع الاستعداد أو غير متصل (وما إلى ذلك). يوضح هذا الإثبات المفاهيمي كيفية تسريب إيصالات…
 jumpseclabs/tokenflare
إطار محاكاة AITM Serverless لـ Entra ID و M365
 andrewd-cg/cve-2024-52005-poc
إثبات المفهوم لـ CVE-2024-52005: حقن تسلسلات الهروب ANSI في Git. يوضح ادعاءات VEX غير الصحيحة 'not_affected' في صور الحاويات المحصّنة.
 mbrg/power-pwn
مجموعة أدوات أمنية هجومية/دفاعية للاكتشاف والاستطلاع والتقييم الأخلاقي لوكلاء الذكاء الاصطناعي
 ineesdv/tangled
منصة أمن هجومي مفتوحة المصدر لإجراء حملات تصيد تستفيد من المعالجة التلقائية لأحداث iCalendar.
 elvonferen/osinton
Osinton هو مشروع مفتوح المصدر يعمل باستخدام SERP API و ollama mistral








