Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitLabGitLab/shacode/olyx
أمان أندرويدالاستخبارات مفتوحة المصدر (OSINT)أدوات التصيدتحليل الثغرات الأمنيةجمع المعلوماتأمن الويبأمن الجوالاستخبارات التهديداتأمن واجهات برمجة التطبيقاتتحليل DNS
GitLabshacode/olyx

Olyx

🔗 تطبيق جوال خفيف لتنسيق الأمان لفحص عناوين URI، يوفر واجهة موحدة متعددة المحركات لتجميع والتحقق من سلامة الروابط في الوقت الفعلي.

عرض المستودعالموقع الإلكتروني
61منذ 9 أشهرلم تتم المراجعة بعد
مشاركة

Olyx

License Kotlin Jetpack Compose Android Material Design 3

تطبيق أندرويد حديث لتحليل أمن عناوين URL بشكل شامل، يجمع بين واجهات برمجة تطبيقات متعددة للكشف عن التهديدات مع كشف متقدم لانتحال النطاق لحماية المستخدمين من المواقع الضارة.
Download APK

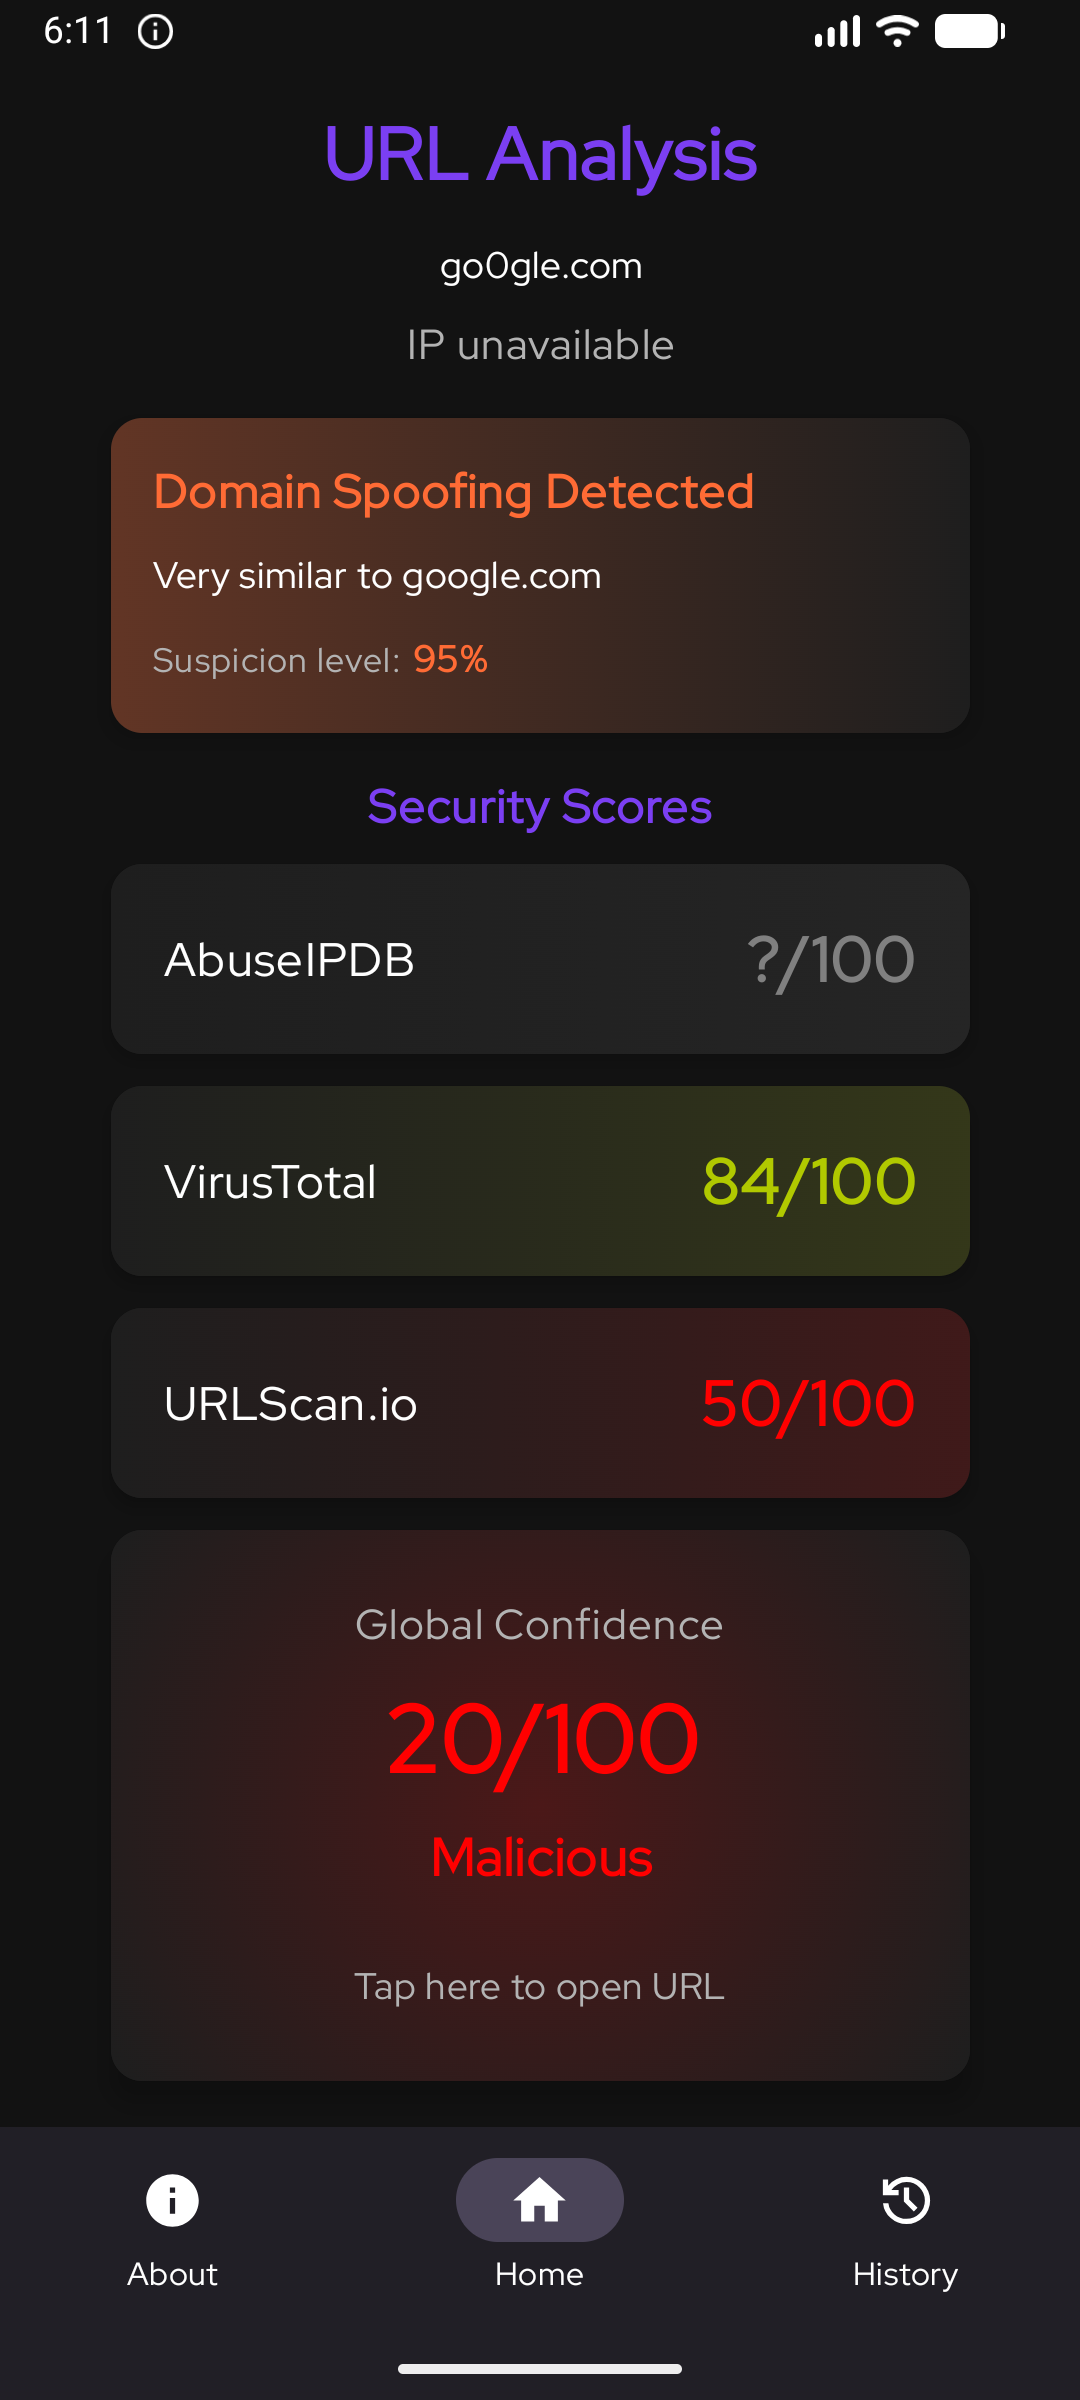
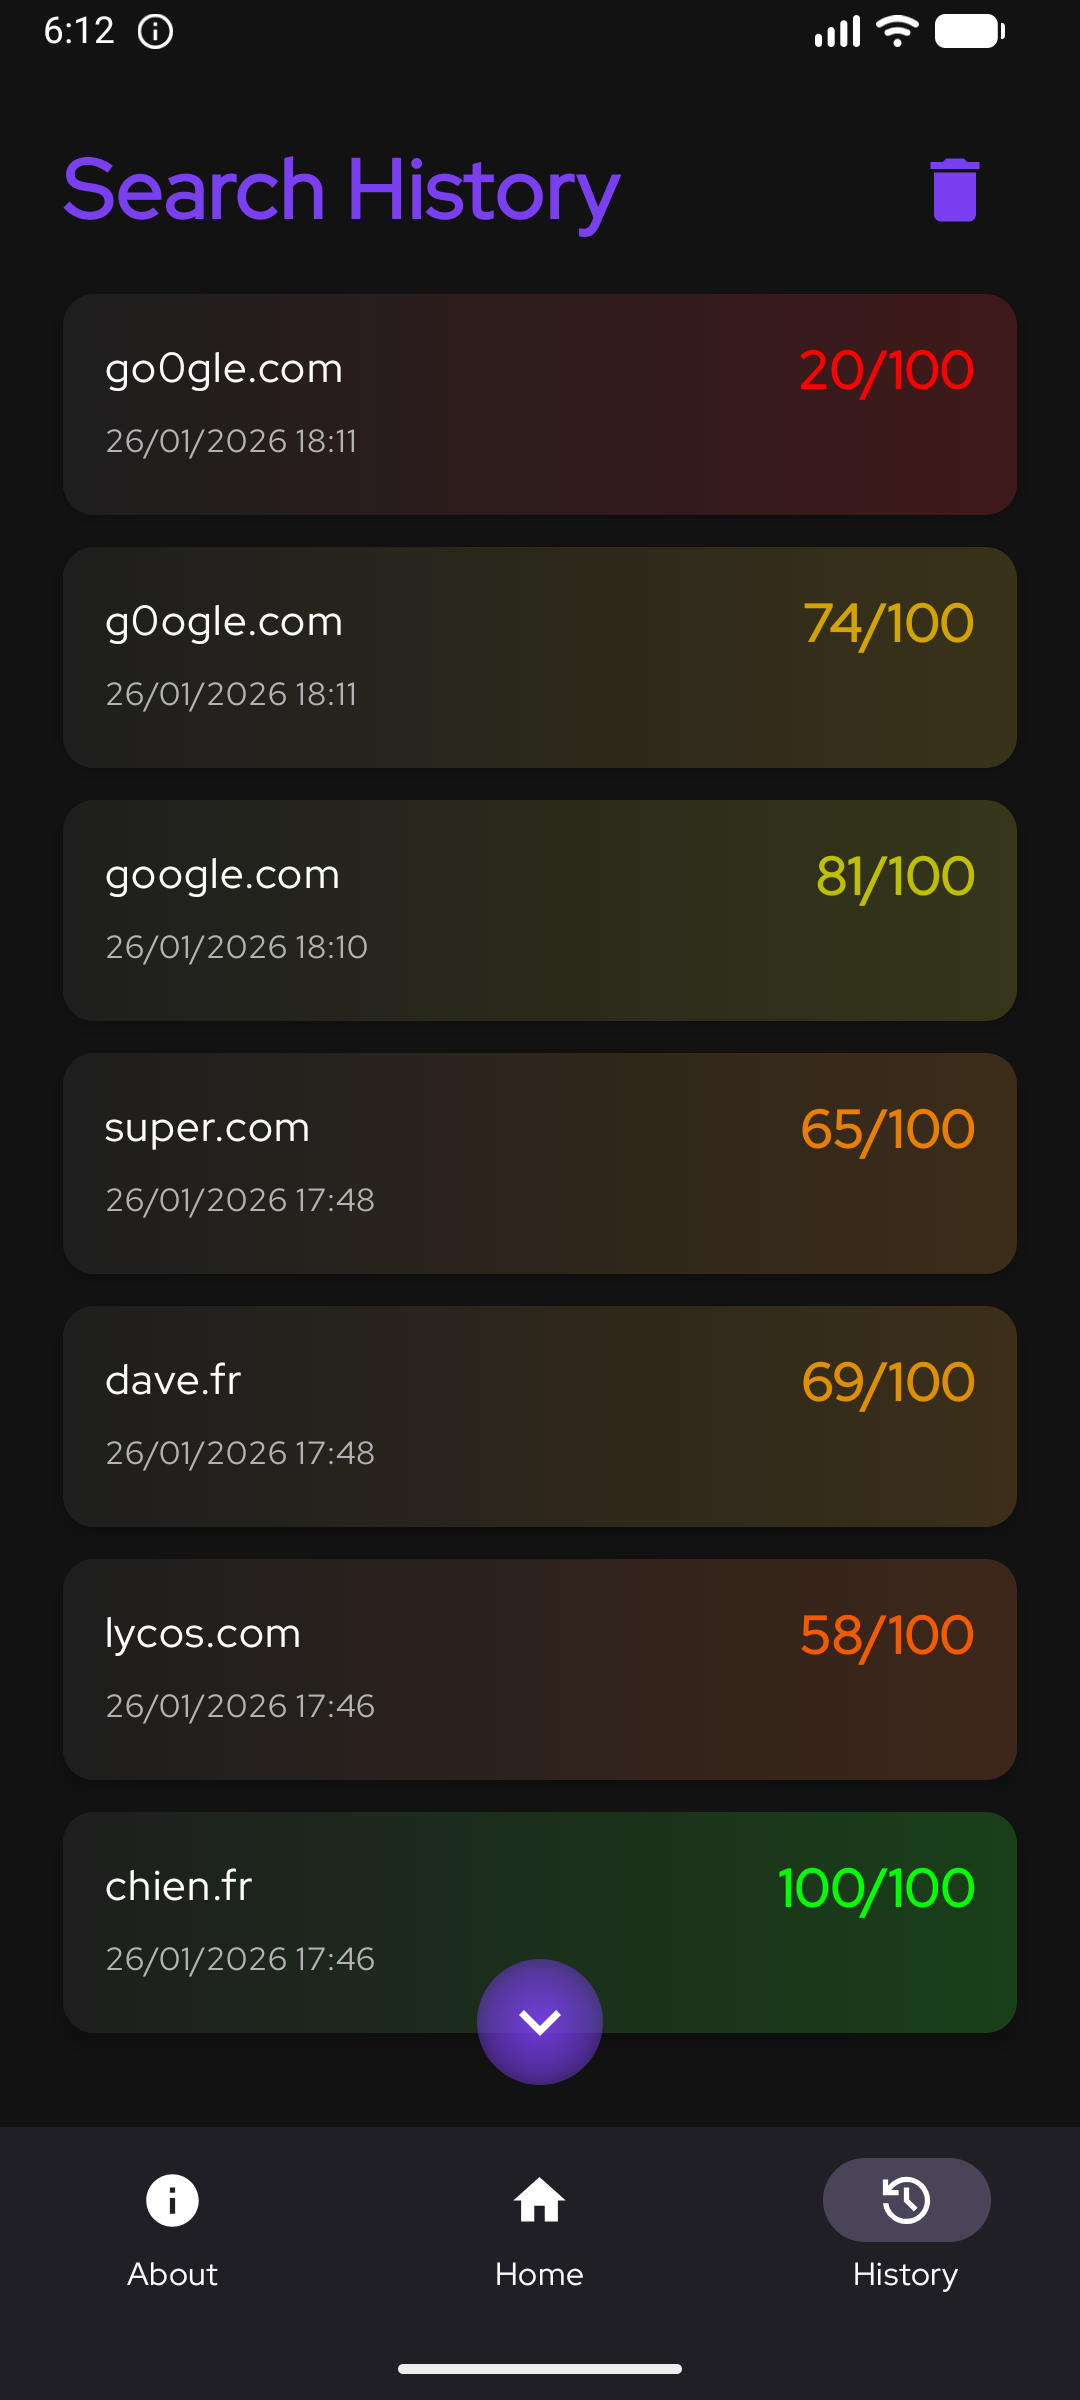
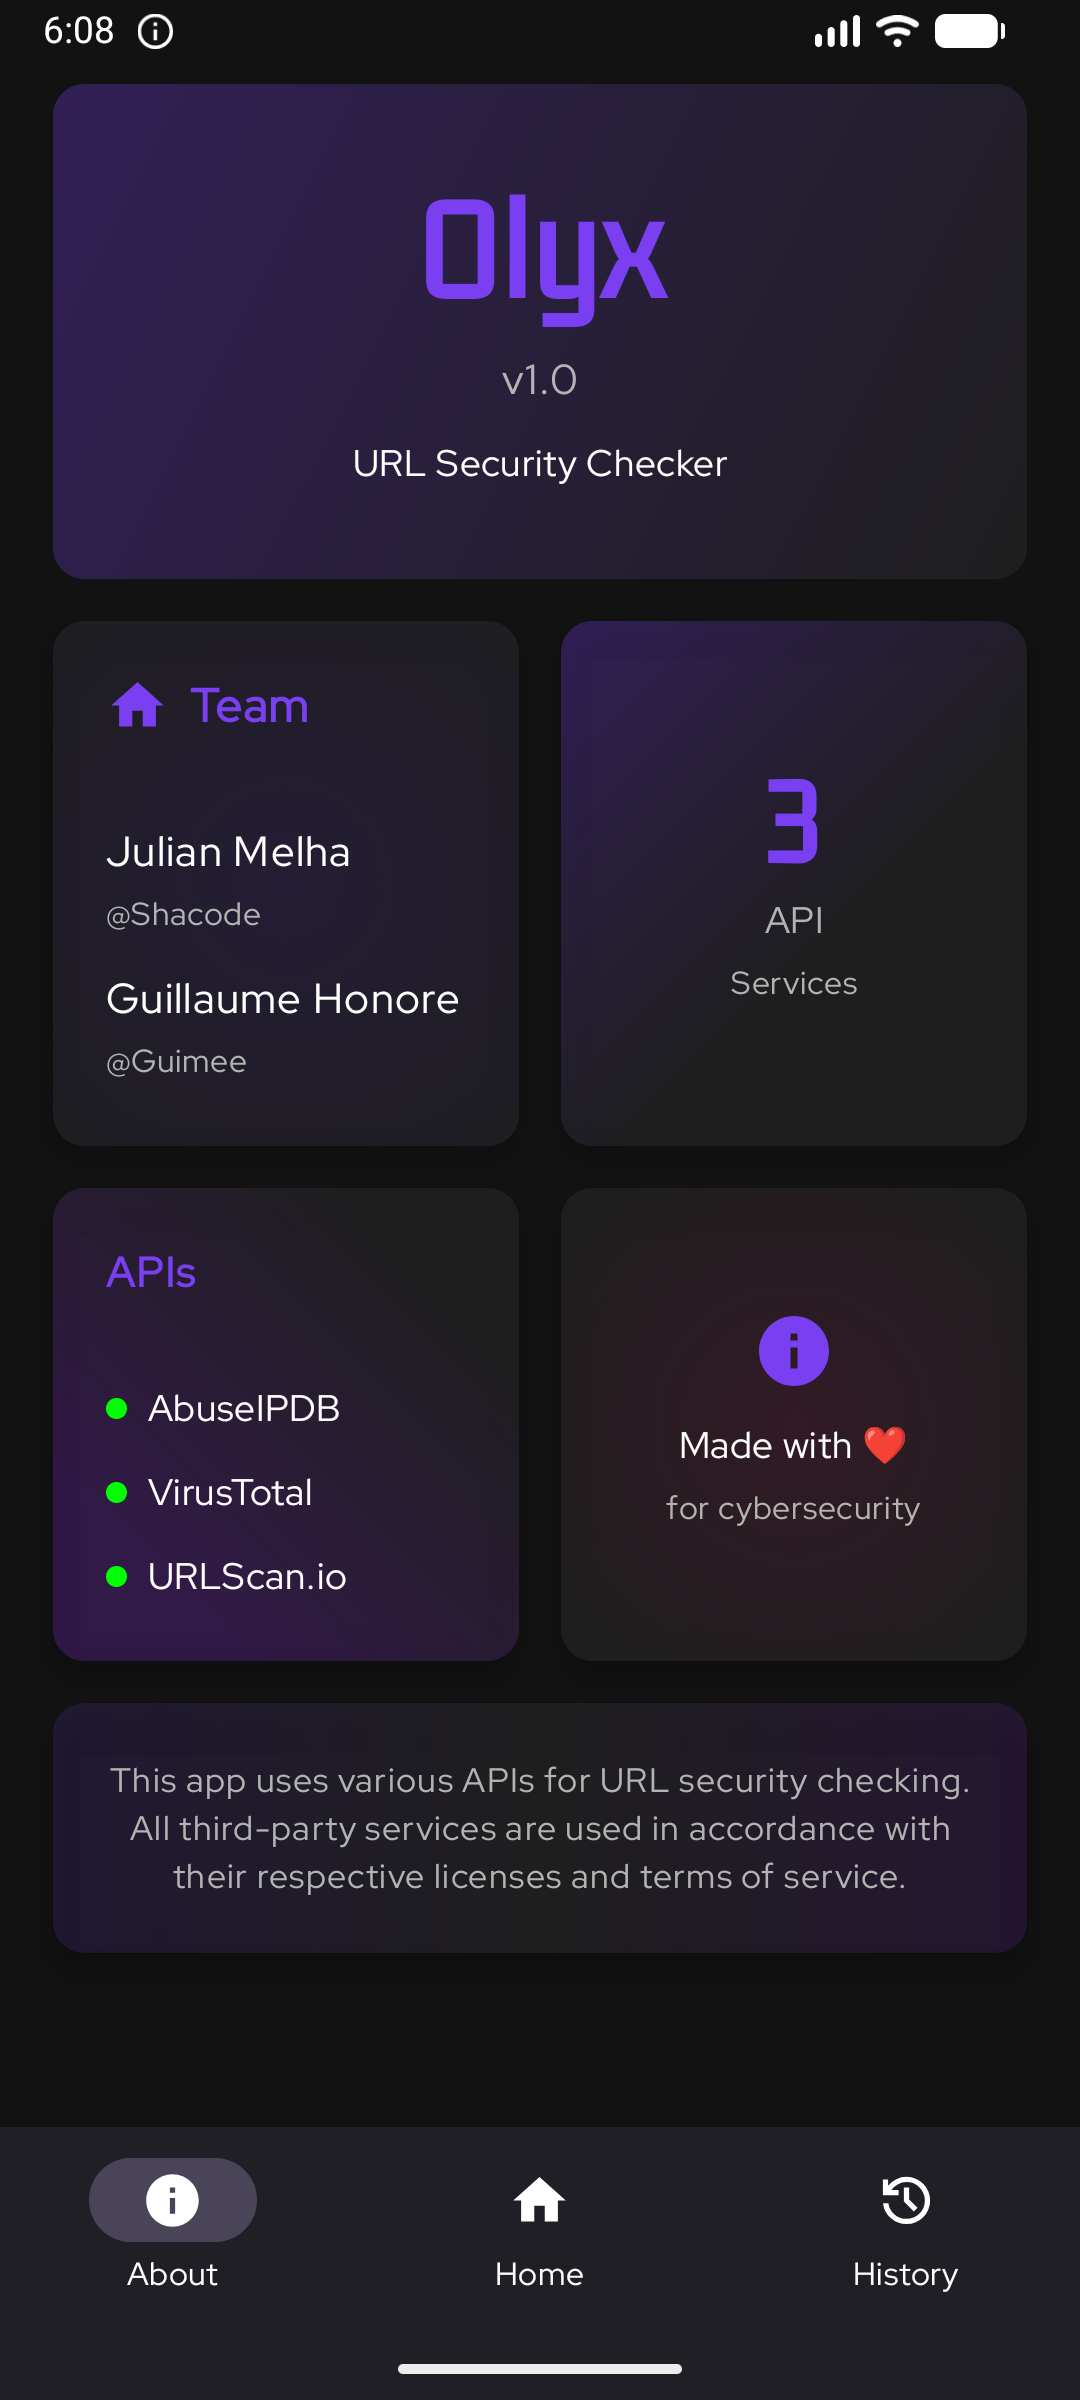
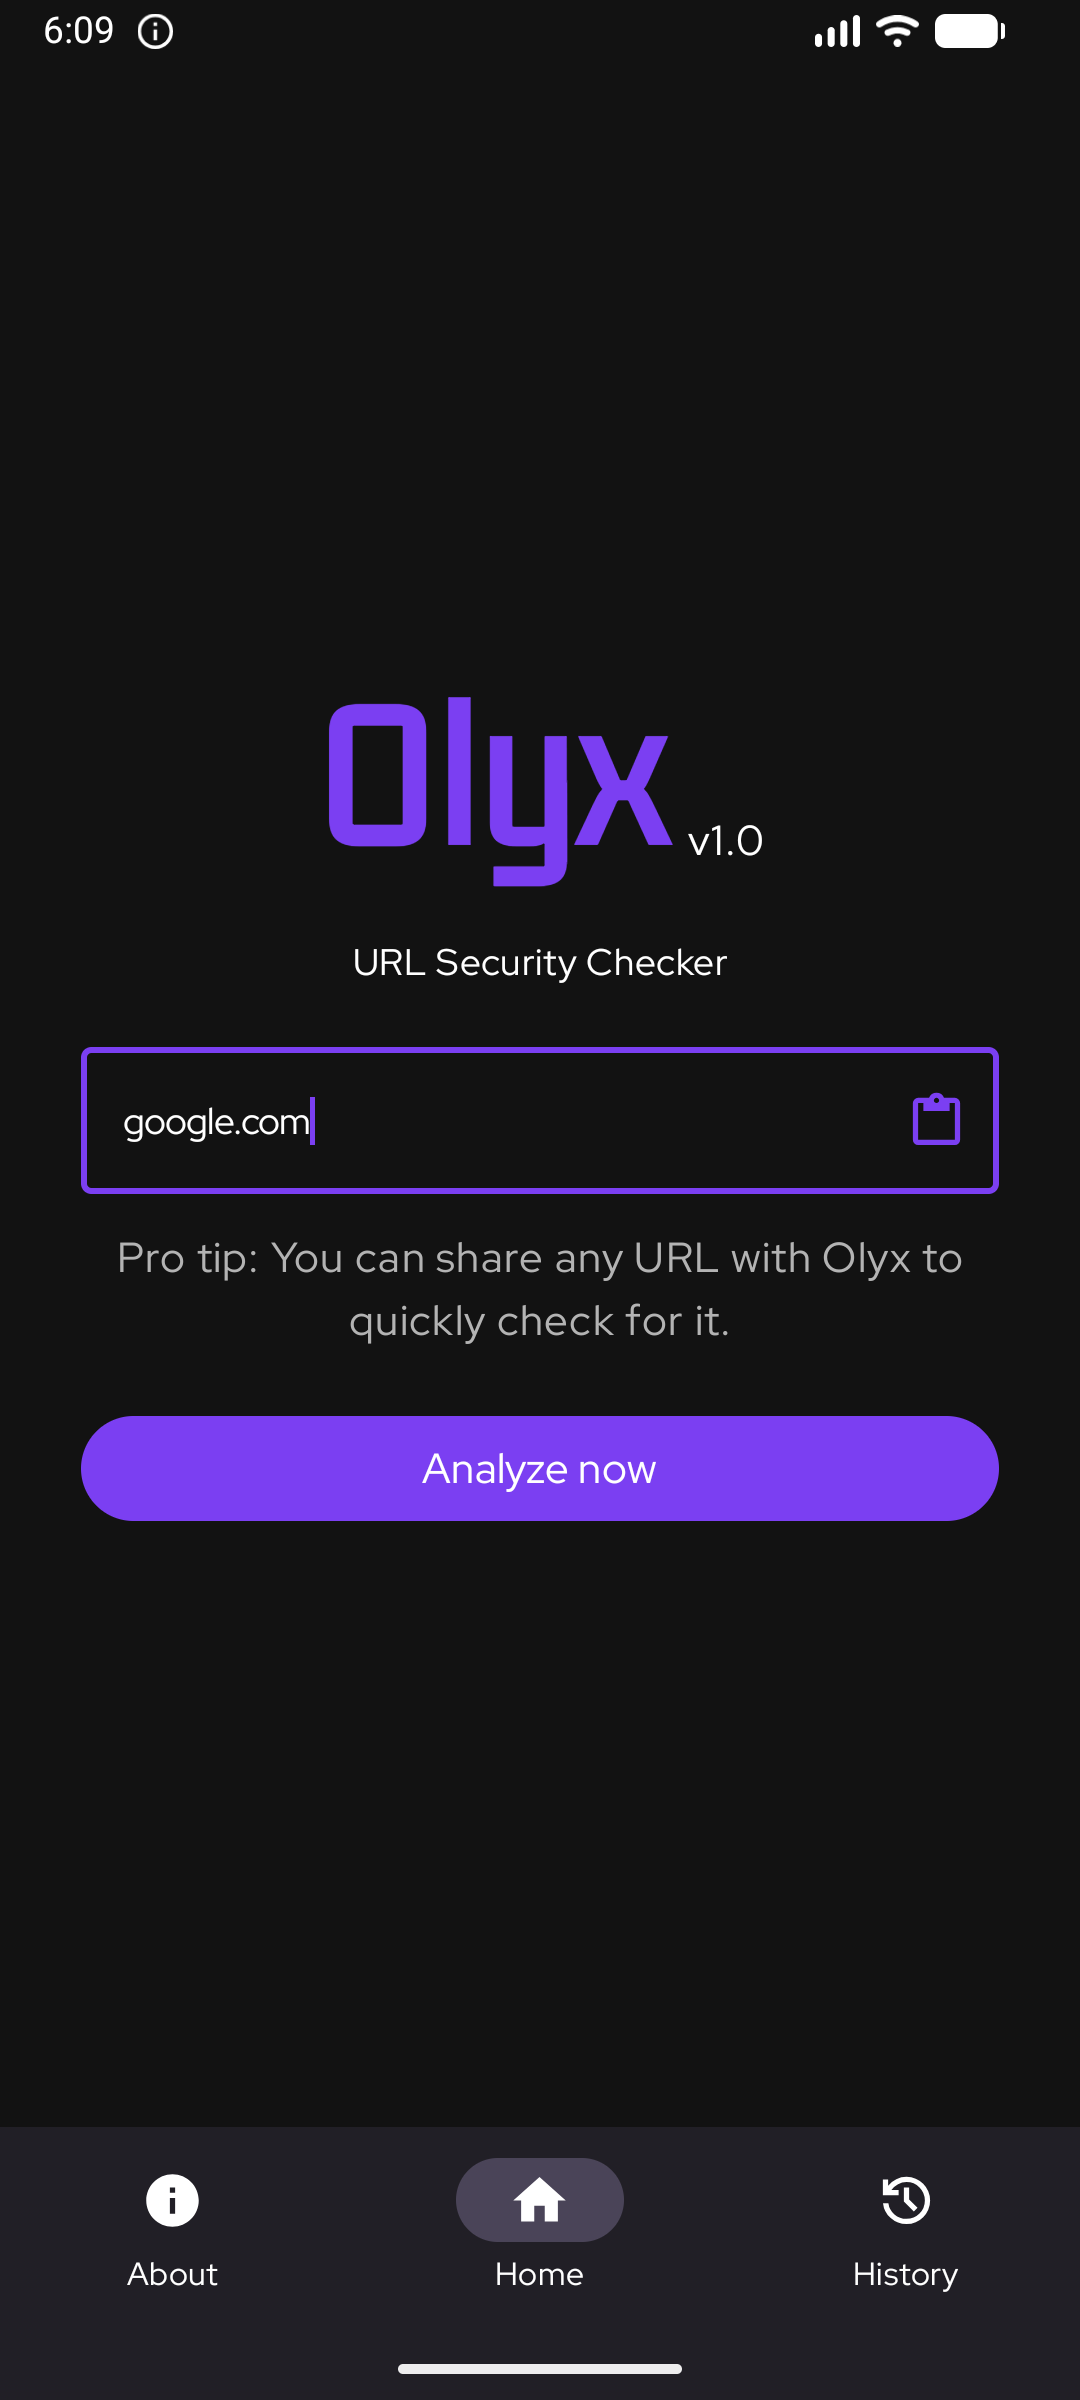
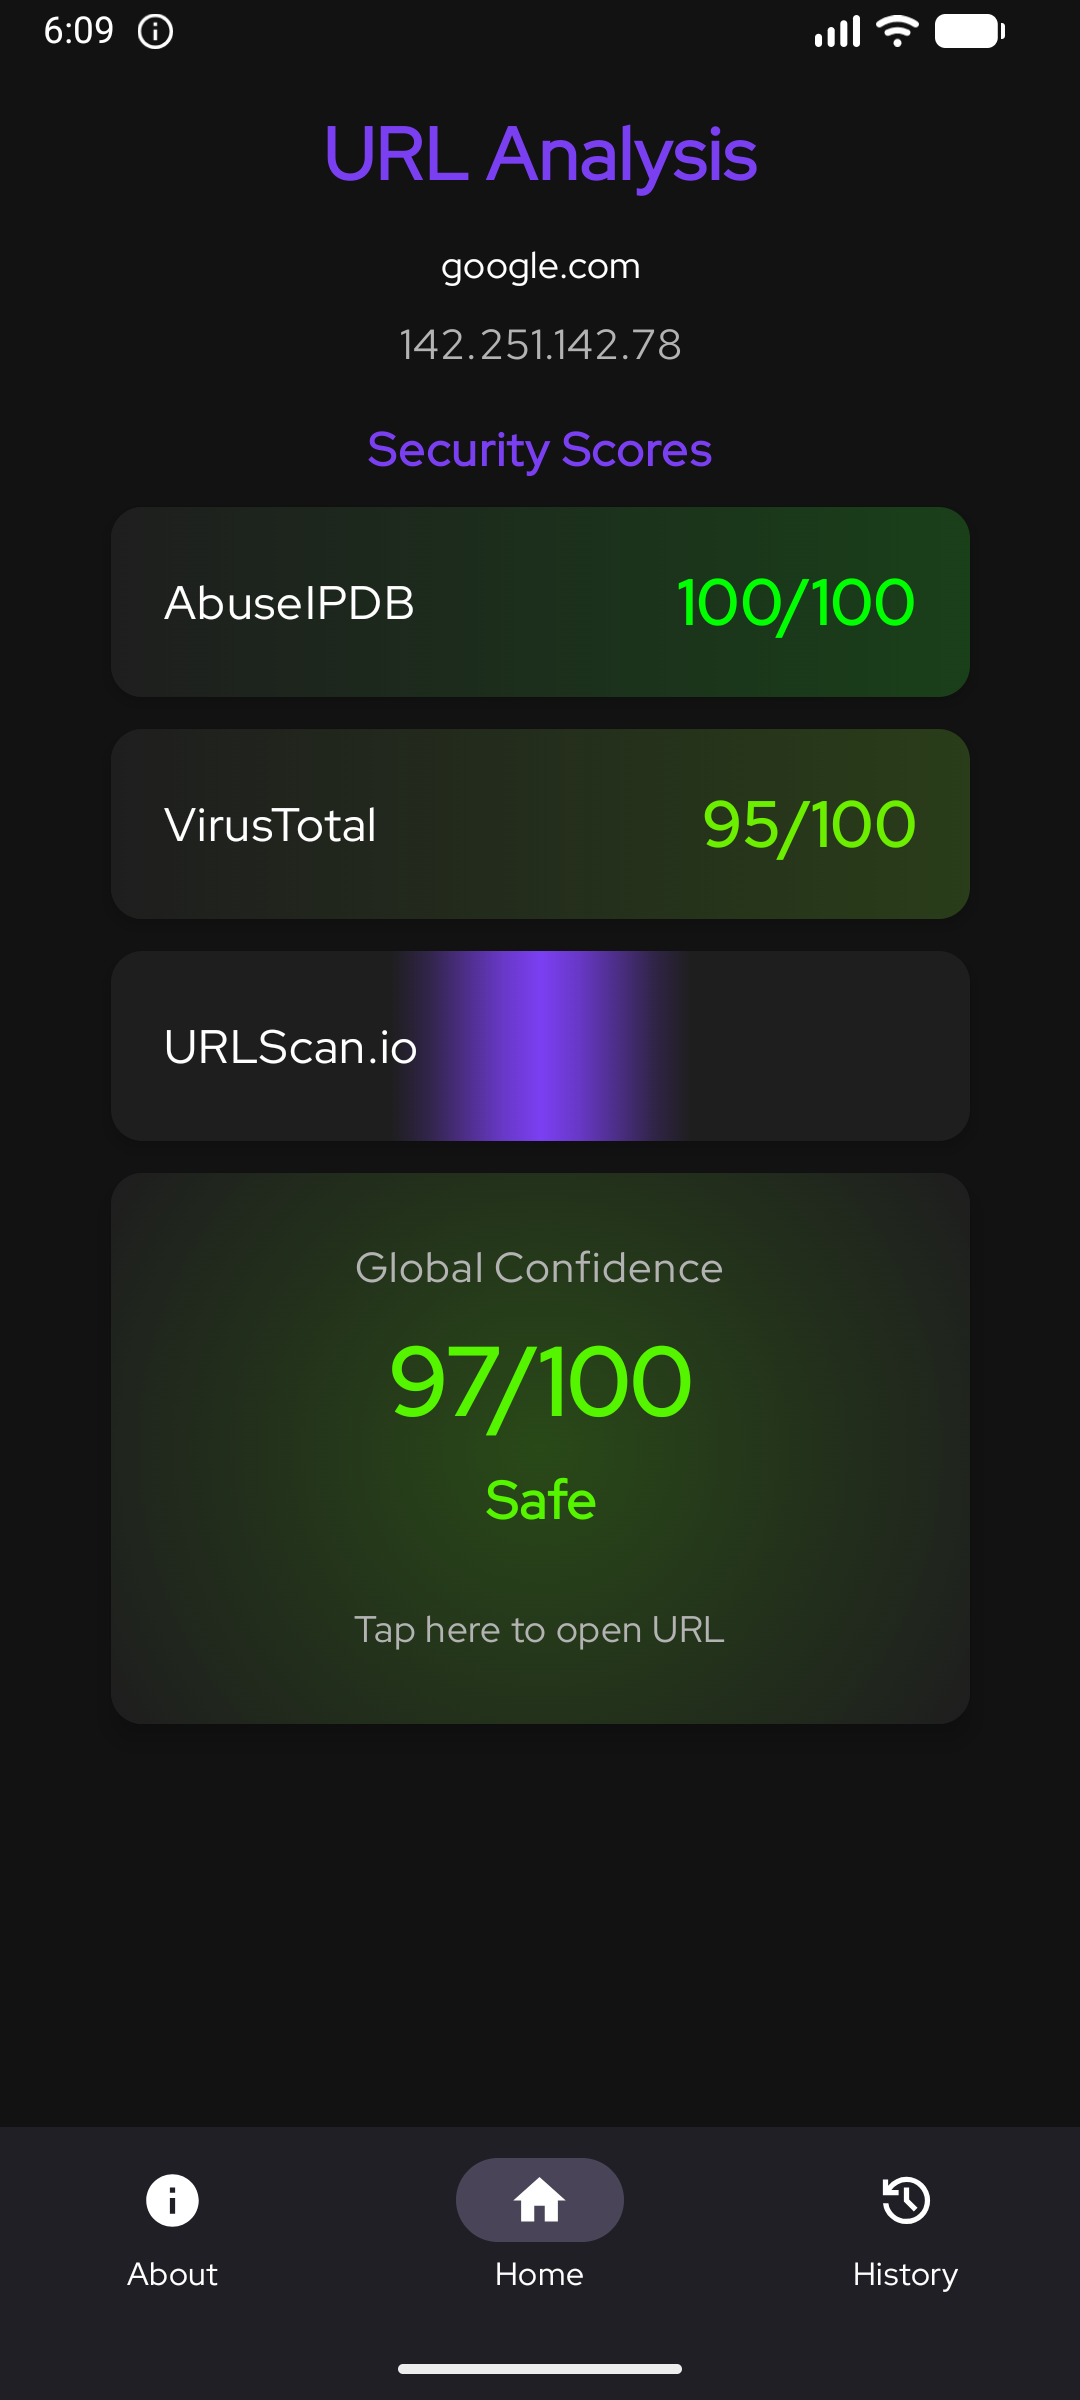
لقطات الشاشة

الميزات

تحليل أمني متعدد واجهات البرمجة

  • AbuseIPDB: فحص سمعة عنوان IP للأنشطة الضارة المبلغ عنها.
  • VirusTotal: فحص عناوين URL مقابل أكثر من 70 محركًا لمكافحة الفيروسات.
  • URLScan.io: تحليل سلوكي عميق للموقع.
  • نتائج فورية: تحميل تدريجي مع نتائج جزئية فورية.

كشف انتحال النطاق

  • أكثر من 200 نطاق محمي: قاعدة بيانات محملة مسبقًا للمواقع الشرعية (Google، PayPal، البنوك، إلخ).
  • كشف استبدال الأحرف: تحديد هجمات الهوموغراف (g00gle.com، paypa1.com).
  • تحليل مسافة ليفنشتاين: اكتشاف محاولات التصيد الإملائي (typosquatting).
  • تنويعات TLD: كشف امتدادات النطاق المشبوهة.
  • تصفية ذكية: تمييز المتغيرات الإقليمية الشرعية (.com مقابل .fr).

نظام تسجيل ذكي

  • كشف النتائج الإيجابية الخاطئة: تحديد استجابات واجهة البرمجة الشاذة باستخدام التحليل الإحصائي.
  • عقوبة الانتحال: تخفيض تلقائي للدرجات للنطاقات المشبوهة (حتى -50 نقطة).
  • التجميع الموزون: دمج نتائج واجهات برمجة متعددة لتقييم دقيق للمخاطر.
  • مستويات ثقة ديناميكية: آمن، آمن على الأرجح، معتدل، محفوف بالمخاطر، ضار.

تجربة المستخدم

  • Material Design 3: واجهة مظلمة حديثة ومصقولة.
  • تخطيط متكيف: محسّن للاتجاهين الرأسي والأفقي.
  • سجل البحث: تخزين محلي دائم مع إمكانية الحذف بالسحب.
  • رسوم متحركة تلاشي: انتقالات سلسة وملاحظات بصرية.
  • رؤوس قابلة للطي: تنقل موفر للمساحة.
  • مشاركة URL: تكامل مباشر مع قائمة المشاركة في أندرويد.

المؤشرات البصرية

  • درجات ملونة: تدرج من الأحمر إلى الأخضر حسب مستوى الأمان.
  • تحميل متحرك: موجة أرجوانية متدرجة أثناء استدعاءات واجهة البرمجة.
  • تحذيرات النتائج الإيجابية الخاطئة: علامات برتقالية للنتائج الشاذة المشبوهة.
  • تنبيهات الانتحال: بطاقات مخصصة مع نسبة الشك.
  • مؤشرات التمرير: تلميحات تدرج شعاعي للمحتوى الإضافي.

البدء

المتطلبات الأساسية

  • Android Studio: Ladybug أو أحدث.
  • Android SDK: API 29+ (Android 10+).
  • Gradle: 8.0+.
  • JDK: 11+.

مفاتيح واجهة البرمجة المطلوبة

أنشئ ملفًا باسم secrets.properties في الدليل الجذر:

ABUSEIPDB_API_KEY=your_abuseipdb_key
VIRUSTOTAL_API_KEY=your_virustotal_key
URLSCAN_API_KEY=your_urlscan_key

ملاحظة مهمة: باستخدام هذا التطبيق، يجب عليك الالتزام بشروط الخدمة لكل مزود واجهة برمجة:

  • شروط AbuseIPDB
  • شروط VirusTotal
  • شروط URLScan.io

التثبيت

  1. استنساخ المستودع

    git clone <repository-url>
    cd olyx
    
  2. تكوين مفاتيح واجهة البرمجة

    cp secrets.properties.example secrets.properties
    # حرر secrets.properties بمفاتيحك
    
  3. البناء والتشغيل

    ./gradlew assembleDebug
    ./gradlew installDebug
    

هيكل المشروع

olyx/
├── app/
│   ├── src/main/
│   │   ├── java/com/olyx/
│   │   │   ├── data/
│   │   │   │   ├── Models.kt              # ApiResult, HistoryEntry
│   │   │   │   ├── HistoryManager.kt      # منطق التخزين
│   │   │   │   └── SpoofingDetector.kt    # محرك تحليل النطاق
│   │   │   ├── network/
│   │   │   │   └── ApiService.kt          # تكاملات واجهات البرمجة
│   │   │   ├── ui/
│   │   │   │   ├── components/
│   │   │   │   │   ├── ApiScoreCard.kt    # نتائج واجهة البرمجة الفردية
│   │   │   │   │   └── GlobalScoreCard.kt # عرض الدرجة الإجمالية
│   │   │   │   ├── screens/
│   │   │   │   │   ├── HomeScreen.kt      # إدخال URL
│   │   │   │   │   ├── AnalysisScreen.kt  # عرض النتائج
│   │   │   │   │   ├── HistoryScreen.kt   # سجل البحث
│   │   │   │   │   └── AboutScreen.kt     # معلومات التطبيق
│   │   │   │   ├── theme/
│   │   │   │   │   ├── Color.kt           # لوحة الألوان الداكنة
│   │   │   │   │   ├── Theme.kt           # إعداد Material3
│   │   │   │   │   └── Type.kt            # الطباعة
│   │   │   │   └── utils/
│   │   │   │       └── ScoreUtils.kt      # خوارزميات التسجيل
│   │   │   ├── utils/
│   │   │   │   └── Constants.kt           # ثوابت التطبيق
│   │   │   └── MainActivity.kt            # نقطة الدخول
│   │   └── res/
│   │       ├── raw/
│   │       │   └── legitimate_domains.txt # قائمة النطاقات المحمية
│   │       └── font/
│   │           ├── gemunulibre_regular.ttf
│   │           └── redhatdisplay_regular.ttf
├── screens/                                # لقطات الشاشة
├── build.gradle.kts
└── secrets.properties                      # مفاتيح واجهة البرمجة (غير موجودة في المستودع)

التخصيص

إضافة نطاقات محمية

حرر app/src/main/res/raw/legitimate_domains.txt:

yourbank.com
yourbank.fr
yourbusiness.com

تعديل حساسية الكشف

عدل العتبات في SpoofingDetector.kt:

private fun calculateSuspicion(...): Int {
    if (distance == 1) return 90  // مشابه جدًا ← مخاطرة عالية
    if (distance == 2) return 70  // مشابه إلى حد ما ← مخاطرة متوسطة
    if (distance == 3) return 50  // أقل تشابهًا ← مخاطرة منخفضة-متوسطة
}

تغيير عقوبات الدرجات

حدث تأثير الانتحال في ScoreUtils.kt:

val penalty = (spoofingResult.suspicionLevel * 0.5).toInt()  // 50% من مستوى الشك

مبني باستخدام

  • Kotlin - لغة برمجة حديثة وموجزة.
  • Jetpack Compose - إطار واجهة مستخدم تصريحي.
  • Material Design 3 - أحدث نظام تصميم.
  • OkHttp - عميل HTTP لاستدعاءات واجهة البرمجة.
  • Kotlinx Serialization - تحليل JSON.
  • Android SharedPreferences - تخزين البيانات المحلي.

الأمان والخصوصية

  • لا تخزين سحابي: جميع البيانات تبقى على الجهاز.
  • لا تتبع للمستخدم: لا تحليلات ولا تليمتري.
  • خصوصية واجهة البرمجة: يتم إرسال عناوين URL فقط إلى خدمات الطرف الثالث.
  • استخراج IP: يتم محليًا قبل استدعاءات واجهة البرمجة.
  • أقل الأذونات: يتطلب فقط إذن INTERNET.

الاختبار

# تشغيل اختبارات الوحدة
./gradlew test

# تشغيل الاختبارات الموجهة
./gradlew connectedAndroidTest

# إنشاء تقرير التغطية
./gradlew jacocoTestReport

الخوارزميات

تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    591
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    481
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    389
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    332
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    255
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    247

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →