
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit

 hantul/kotaemon-cve-2025-56526-56527-disclosure
إفصاح عام عن CVE-2025-56526 وCVE-2025-56527 — XSS مخزّن عبر عرض محتوى PDF غير مُنقّى وتعرض بيانات الاعتماد كنص صريح في Kotaemon 0.11.0. يتضمن تحليلًا…
 harshit-mashru/itop-cves-exploit
يحتوي هذا المستودع على استغلالات (Exploits) لبرنامج iTOP للثغرات CVE-2024-52002 و52000 و31998 و31448، والتي تتضمن ربطًا بين CSRF+XSS للحصول على RCE.
 jmousqueton/poc-cve-2022-30190
POC CVE-2022-30190 : CVE 0-day MS Offic RCE المعروف أيضًا باسم msdt follina
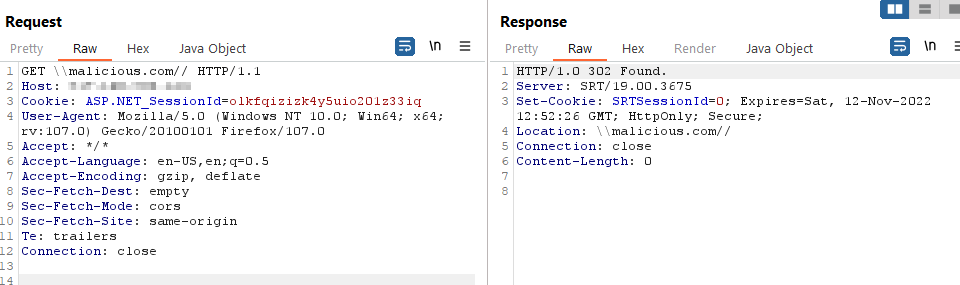 jbalanza/cve-2022-44215
إفصاح عام عن ثغرة إعادة التوجيه المفتوحة (Open Redirection) في TitanFTP 19.X
 jasmoon99/embedded-pdf
يوضح هذا الفيديو التوضيحي كيف يمكننا التحكم في جهاز الضحية عن طريق إرسال ملف PDF يبدو غير ضار إلى الهدف، بينما يحتوي في الواقع على حمولة مدمجة. تم…
 kaihaochen04/monikerlinktest
cve-2024-21413
 e-m-e-k-a/moniker-link-lab-setup
مختبر اختبار اختراق يوضح استغلال روابط Moniker Link في ثغرة CVE-2024-21413 لسرقة بيانات اعتماد NTLM، بما في ذلك تنفيذ الهجوم وكسر الهاش والتدابير…
 mbadanoiu/mal-008
دراسة حالة: أشياء SSH الغريبة (CVE-2019-6111, CVE-2019-6110) في Cisco SD-WAN
 k9-modz/cve-2023-38873-g1
إثبات مفهوم يوضح ثغرة اختطاف النقرات (Clickjacking) على موقع G1، مع طبقة iframe ضارة ونافذة منبثقة للهندسة الاجتماعية لأغراض البحث الأمني التعليمي.
 ruthlezs/ie11_vbscript_exploit
مولد استغلال لـ CVE-2018-8174 و CVE-2019-0768 (RCE عبر تنفيذ VBScript في IE11)
 x48ps/cve-2026-8181
تسمح هذه الثغرة الأمنية للمهاجمين غير المصادق عليهم الذين يعرفون اسم مستخدم مسؤول صالحًا بانتحال صفة ذلك المسؤول أثناء طلبات REST API باستخدام أي…
 nephila016/cve-2025-55319-poc
إثبات المفهوم لـ CVE-2025-55319
 shellkraft/cve-2025-3568
تم تحديد ثغرة أمنية في Krayin CRM <=2.1.0 تسمح لمستخدم ذي صلاحيات منخفضة بتصعيد الصلاحيات عن طريق خداع المسؤول لفتح ملف SVG ضار.
 devbuihieu/cve-2025-33053-proof-of-concept
CVE-2025-33053 إثبات المفهوم (PoC)
 natasaka/cve-2025-30349
ثغرة Horde IMP (حتى الإصدار 6.2.27) – إخفاء عبر ترميز HTML – حمولة XSS
 nxploited/cve-2025-25101
إضافة Munk Sites لووردبريس <= 1.0.7 - ثغرة CSRF لتثبيت إضافات تعسفي
 gabrieledattile/cve-2025-23040
استغلال إثبات مفهوم لثغرة CVE-2025-23040 يوضح سرقة بيانات الاعتماد من GitHub Desktop (< 3.4.12) عبر عناوين URL خبيثة لاستنساخ المستودعات، مما يؤدي…
 henriksb/extensionspoofer
انتحال أيقونات الملفات وامتداداتها في ويندوز








