Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
CVE-2023-38873-G1 — إثبات مفهوم يوضح ثغرة اختطاف النقرات (Clickjacking) على موقع G1، مع طبقة iframe ضارة ونافذة منبثقة للهندسة الاجتماعية لأغراض البحث الأمني التعليمي. | Kitploit
أدوات/GitHubGitHub/k9-modz/cve-2023-38873-g1
الاستغلالالتصيد الاحتياليأمن الويبالهندسة الاجتماعيةالأوراق والأبحاثالتعلم والتعليم
GitHubk9-modz/cve-2023-38873-g1

CVE-2023-38873-G1

إثبات مفهوم يوضح ثغرة اختطاف النقرات (Clickjacking) على موقع G1، مع طبقة iframe ضارة ونافذة منبثقة للهندسة الاجتماعية لأغراض البحث الأمني التعليمي.

عرض المستودع
86منذ سنة واحدةلم تتم المراجعة بعد
مشاركة

🚨 G1 => A05:2021 – Security Misconfiguration [ClickJacking]

⚠️ النقاط الأساسية: 6.5 متوسط المقياس: CVSS ⚠️

image

📌 الوصف

هذا المستودع يوضح ثغرة أمنية من نوع Clickjacking موجودة في موقع G1. تسمح الثغرة للمهاجم بتحميل الموقع داخل iframe، متداخلاً عناصر ضارة لخداع المستخدم.

⚠️ ما هو Clickjacking؟

Clickjacking (المعروف أيضًا باسم UI Redressing) هو هجوم يخدع المستخدم، مما يجعله يتفاعل مع صفحة شرعية دون أن يدرك ذلك. يمكن استغلال ذلك من أجل:

  • سرقة بيانات الاعتماد
  • تنفيذ إجراءات غير مقصودة
  • خداع المستخدم لتنزيل برمجيات خبيثة

🔥 كيف تعمل الثغرة؟

كود HTML لهذا المستودع يقوم بتحميل موقع G1 داخل iframe بملء الشاشة ويعرض نافذة منبثقة مزيفة تقترح تنزيل تطبيق.

المخاطر تشمل:

  • يمكن خداع المستخدم للنقر على روابط أو تنزيل ملفات ضارة.
  • الموقع لا يطبق رؤوس أمان مناسبة مثل X-Frame-Options أو Content-Security-Policy.

🛡️ كيفية الإصلاح؟

لتخفيف هجمات Clickjacking، يجب على مسؤولي الموقع:

  1. إضافة الرأس X-Frame-Options لمنع التحميل في iframes:
    X-Frame-Options: DENY
    
  2. تنفيذ Content-Security-Policy (CSP) لتقييد iframes:
    Content-Security-Policy: frame-ancestors 'none';
    
  3. استخدام JavaScript لكشف وحظر iframes غير مصرح بها.

📚 مراجع أمنية

OWASP Top 10

Clickjacking هي مشكلة أمنية معترف بها من قبل OWASP Top 10، أحد الأدلة الرئيسية لأمن تطبيقات الويب. تندرج ضمن الفئة A05:2021 - المكونات الضعيفة والقديمة، حيث أن غياب رؤوس الحماية ضد iframes يعرض المستخدمين للهجمات.

مزيد من المعلومات: OWASP Clickjacking

MITRE ATT&CK

في إطار MITRE ATT&CK، يتم تصنيف Clickjacking تحت التقنية T1204 - تنفيذ المستخدم، حيث يستغل تفاعل المستخدم لتنفيذ إجراءات دون موافقة.

مزيد من المعلومات: MITRE ATT&CK - T1204

📢 تحذير

هذا المستودع مخصص للأغراض التعليمية والبحثية في مجال الأمان فقط. لا تستخدم هذا الكود لأغراض ضارة!

إثباتات المفهوم [PoC]

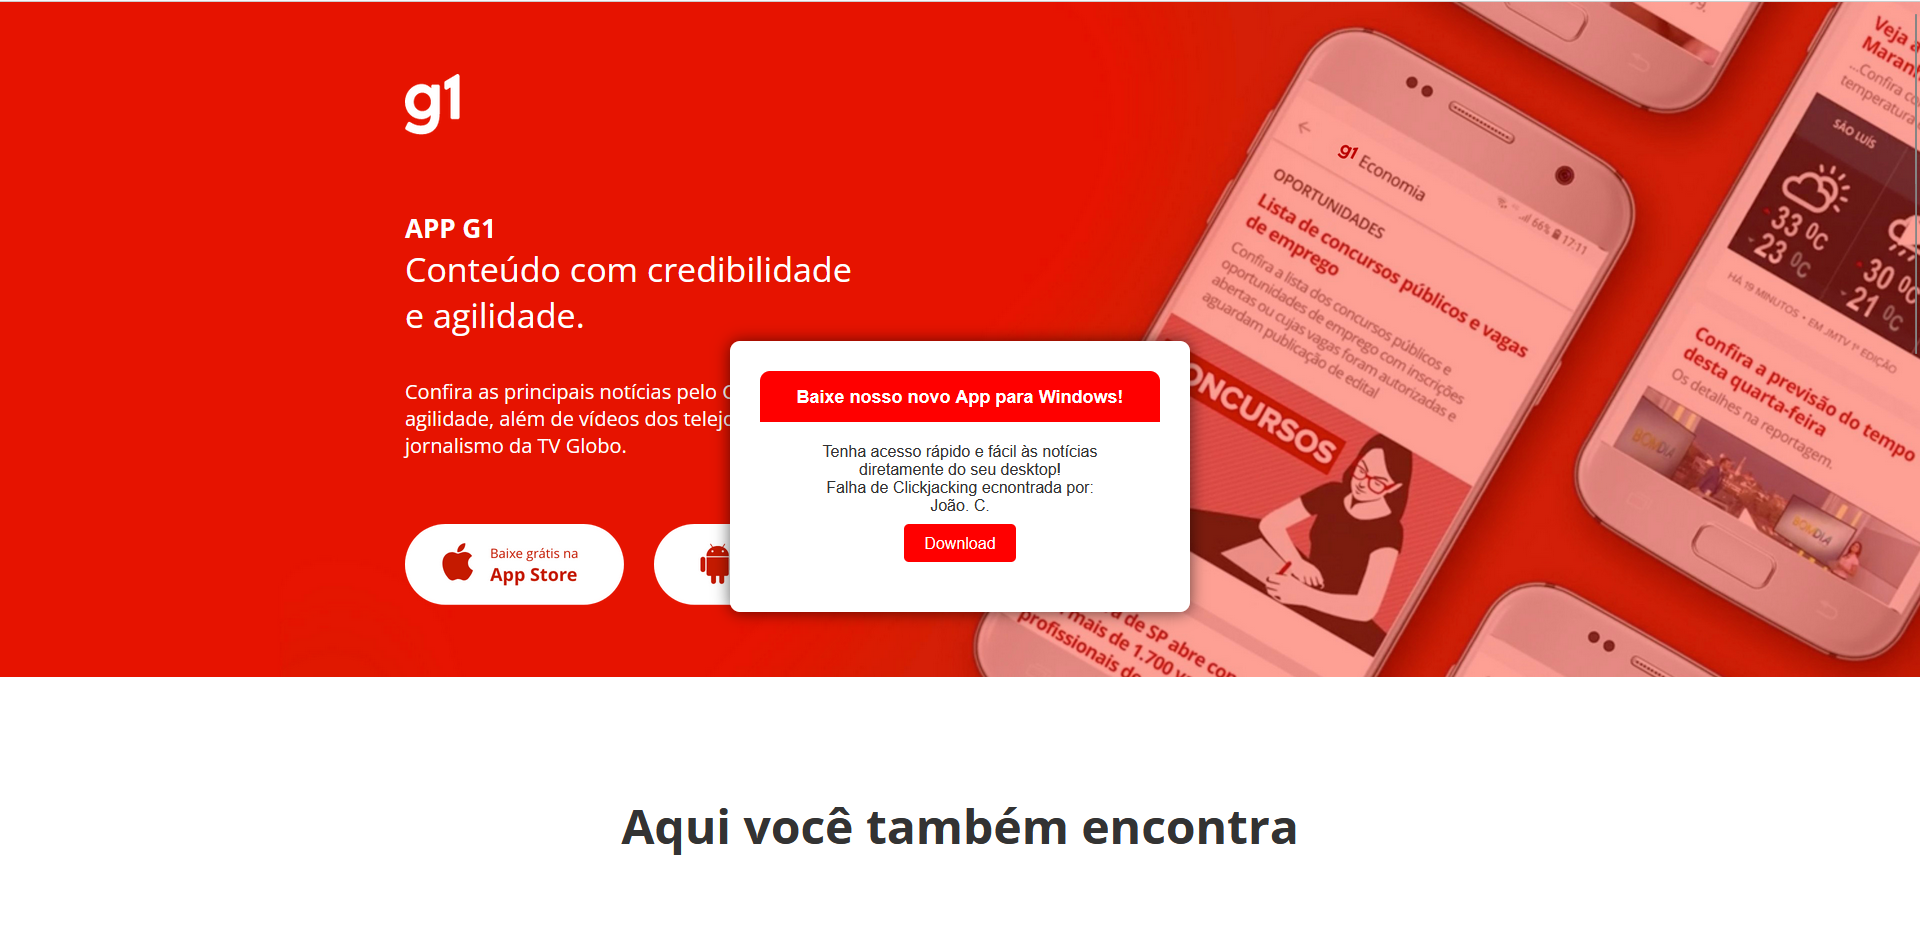
لقد كتبت ملف index.html الذي سيعرض صفحة ويب (especiais.g1.globo.com/app-g1/index.html). هذه الصفحة تحتوي على ثغرة عالية الخطورة لأنها لا تحتوي على X-Frame في الرؤوس. مما يسمح لنا بعرض (وسرقة) صفحة أصلية كاملة واستضافتها داخل خادمنا أو مستضيفنا الذي نتحكم فيه.

استكشف الموقع هنا:

[Image

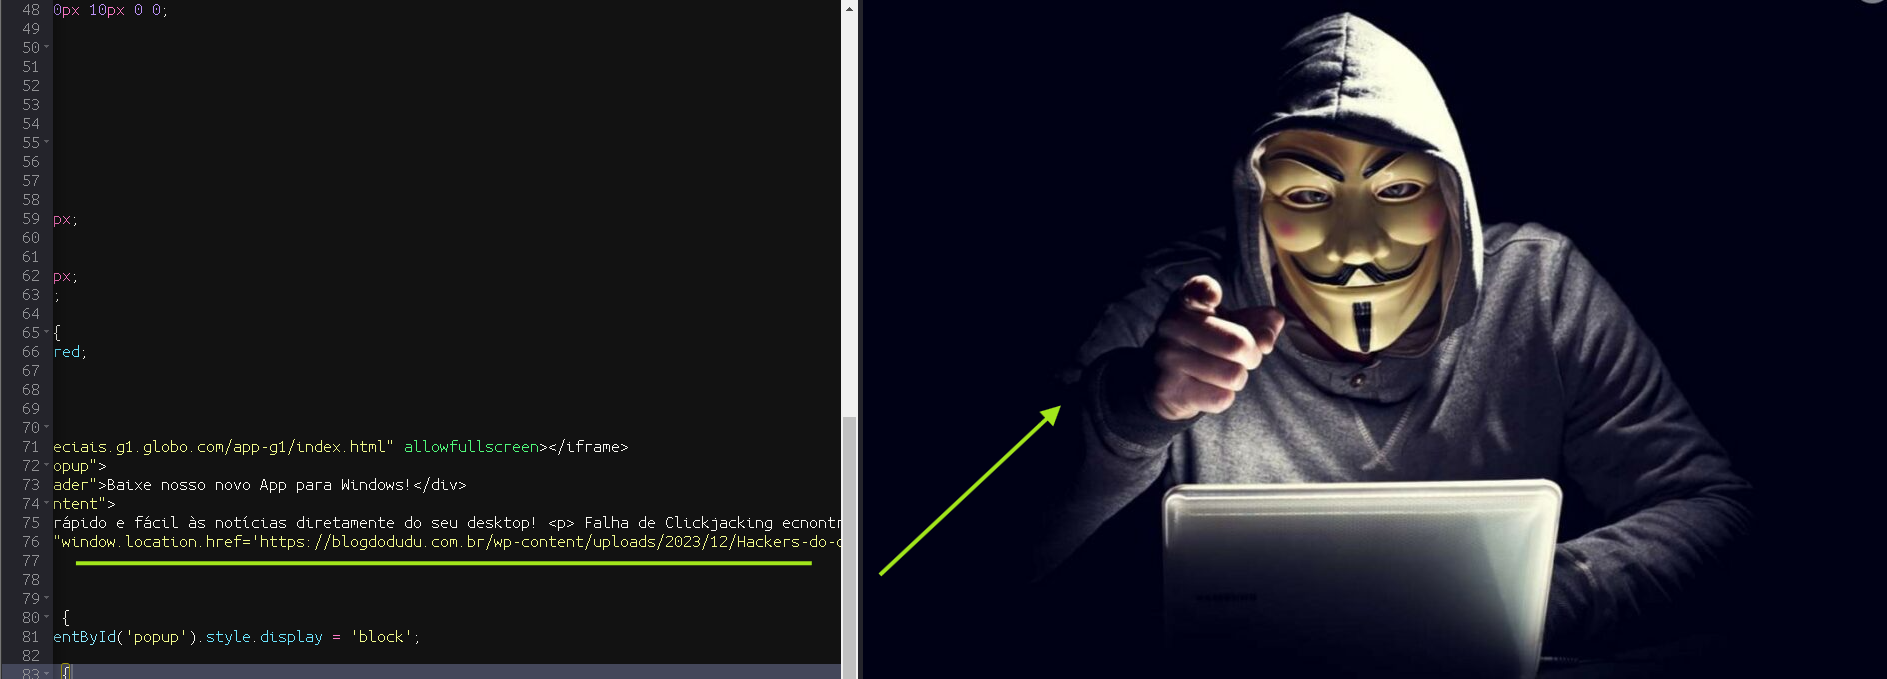
في القسم الأول من الصفحة المخترقة المعروضة، قمت بإدراج كتلة كود في الرأس (head) ستظهر نافذة منبثقة بعد فاصل زمني قدره ثانيتين. تم تصميم هذه النافذة المنبثقة بشكل استراتيجي لتسهيل تنفيذ تقنيات الهندسة الاجتماعية. هذا النهج سيسمح بتنفيذ آلية تنزيل تلقائي (Drive-By Download)، مما يتيح تنزيل محتوى ضار تلقائياً على جهاز المستخدم. بمجرد اكتمال التنزيل، يمكن تنفيذ الكود الضار، مما يفتح الطريق لتثبيت حمولات متنوعة مثل RAT (حصان طروادة للوصول عن بُعد)، Ransomware، Infostealer، وغيرها من التهديدات السيبرانية.

في هذا الإثبات، أضفت صورة ليتم فتحها: image
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    576
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    477
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    388
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    330
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    255
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    247

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →