
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit
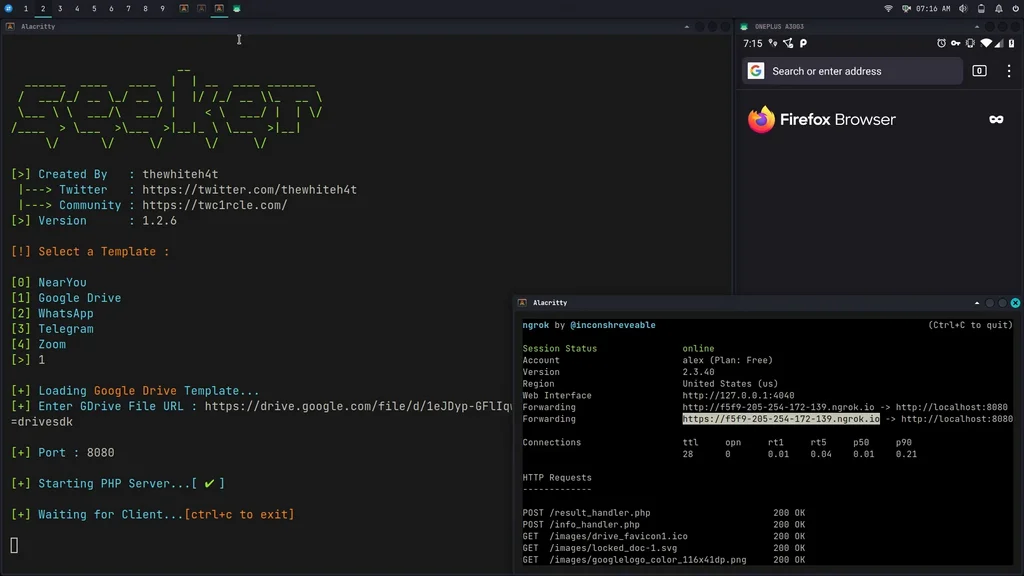
 thewhiteh4t/seeker
تحديد مواقع الهواتف الذكية بدقة باستخدام الهندسة الاجتماعية
 ustayready/credsniper
CredSniper هو إطار عمل للتصيد الاحتيالي مكتوب بإطار عمل Python المصغر Flask وقوالب Jinja2 الذي يدعم التقاط رموز المصادقة الثنائية (2FA).
 mgeeky/packmypayload
برهان مفهوم يقوم بتغليف الحمولات في حاويات إخراج لتجنب علامة Mark-of-the-Web وإظهار المخاطر المرتبطة بتنسيقات ملفات الحاويات. يدعم: ZIP, 7zip, PDF,…
 scottalt/ai-email-threat-research
لعبة بحث في الأمن السيبراني تقيس كيفية اكتشاف البشر لرسائل التصيد الاحتيالي المولدة بالذكاء الاصطناعي. صُممت كتجربة طرفية رجعية.
 oscarakaelvis/cve-2018-8062
XSS مستمر على جهاز التوجيه Comtrend AR-5387un
 sanupl/letterpress-1.2.1-open-redirection-via-html-injection-vulnerability
إضافة LetterPress <= 1.2.1 معرّضة لثغرة حقن HTML والتي يمكن أن تؤدي لاحقًا إلى ثغرة إعادة توجيه مفتوحة.
 v4d1/spoofthatmail
سكريبت Bash للتحقق مما إذا كان يمكن انتحال نطاق أو قائمة نطاقات بناءً على سجلات DMARC
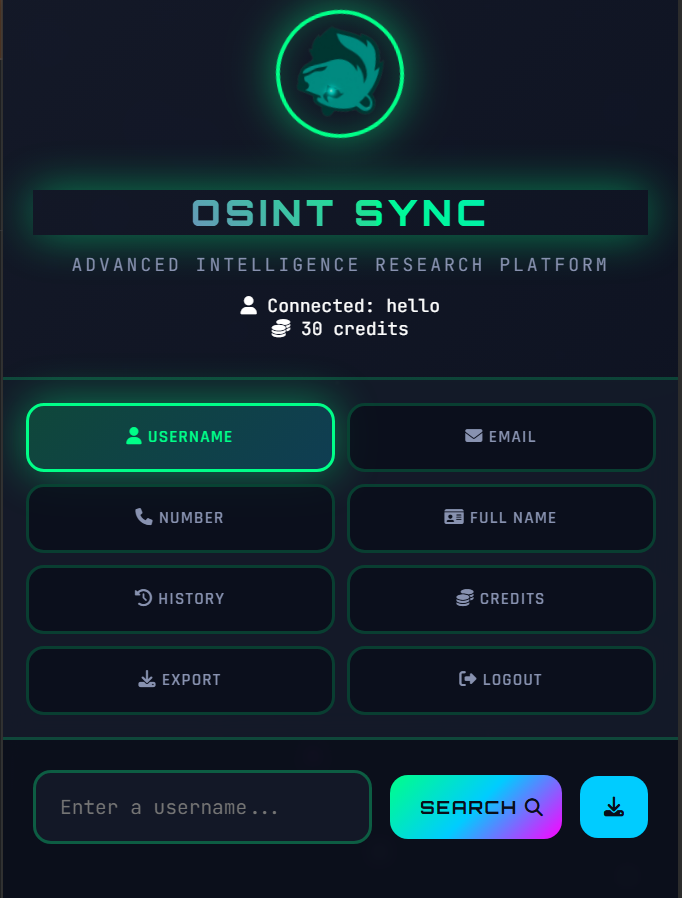 mixaoc/osint-sync
إضافة متصفح لأبحاث OSINT تمكن من البحث عن اسم المستخدم، البريد الإلكتروني، ورقم الهاتف عبر أكثر من 20 منصة مع وصول متكامل إلى واجهات برمجة تطبيقات…
 bitsadmin/fakelogonscreen
أداة جمع بيانات اعتماد ويندوز تعرض شاشة تسجيل دخول وهمية، وتتحقق من صحة كلمات المرور الملتقطة مقابل AD أو الجهاز المحلي، وتخرجها إلى وحدة التحكم أو…
 ecstatic-nobel/osweep
لا تقتصر على البحث في OSINT. بل امسحه.
 silverfoxx/pwnstar
PwnSTAR (Pwn SofT-Ap scRipt) - لكل احتياجاتك من الـ fake-AP!
 dviros/credsleaker
Credsleaker يسمح للمهاجم بصياغة موجه اعتماد مقنع للغاية باستخدام Windows Security، والتحقق من صحته ضد DC ومن ثم تسريبه عبر طلب HTTP.
 thewhiteh4t/llmreaper
بحث في الالتقاط السلبي لمحادثات LLM وكشف البيانات الحساسة
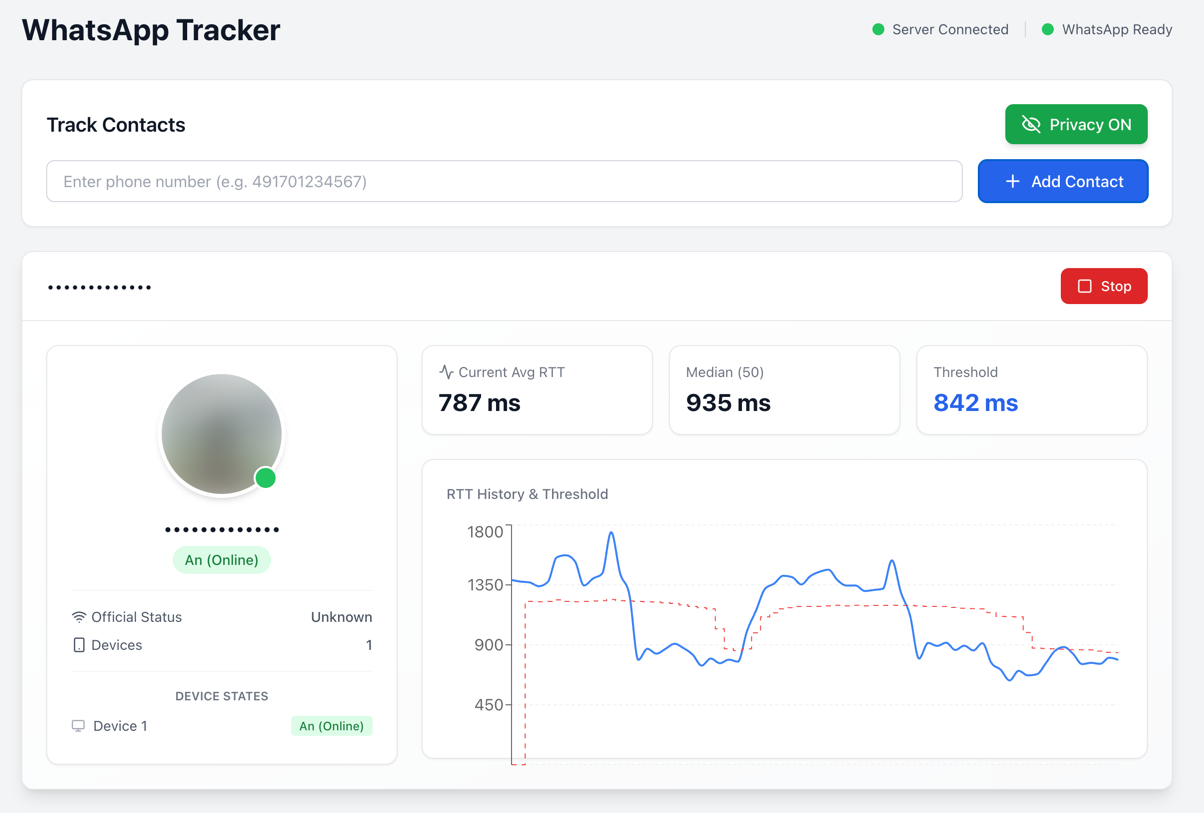 gommzystudio/device-activity-tracker
يمكن لرقم الهاتف أن يكشف ما إذا كان الجهاز نشطًا أو في وضع الاستعداد أو غير متصل (وما إلى ذلك). يوضح هذا الإثبات المفاهيمي كيفية تسريب إيصالات…
 aydinnyunus/keylogger
احصل على مدخلات لوحة المفاتيح، الفأرة، لقطة الشاشة، والميكروفون من الكمبيوتر الهدف وأرسلها إلى بريدك الإلكتروني.
 r00t-3xp10it/trojanizer
تطعيم الحمولة الخاصة بك - أتمتة WinRAR (SFX) - تحت توزيعات لينكس
 de3vil/htmlsmuggling
إنها تقنية خبيثة يستخدمها المخترقون لإخفاء حمولات البرامج الضارة في نص مشفر في مرفق HTML أو صفحة ويب مصممة خصيصًا.
 rub-nds/johnny-you-are-fired
مصنوعات لمنشور USENIX.








