
Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/rub-nds/johnny-you-are-fired
تحليل الثغرات الأمنيةالتصيد الاحتياليالتشفيرالهندسة الاجتماعيةالأوراق والأبحاثأمان البريد الإلكتروني
GitHubrub-nds/johnny-you-are-fired

Johnny-You-Are-Fired

مصنوعات لمنشور USENIX.

عرض المستودع
561486منذ 6 سنواتتمت المراجعة من قبل Kitploit
مشاركة

Johnny-You-Are-Fired

ملحقات منشور USENIX | الورقة الكاملة هنا
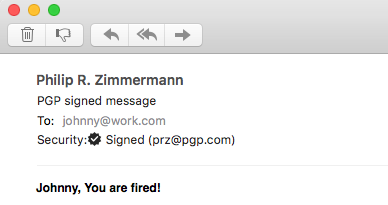
توقيع PGP مزوّر لـ Phil Zimmermann

الملخص

OpenPGP وS/MIME هما المعياران الرئيسيان لتشفير رسائل البريد الإلكتروني وتوقيعها رقميًا. من المفترض أن تضمن التوقيعات الرقمية صحة الرسائل وسلامتها. في هذا العمل، نعرض هجمات تزوير عملية ضد تنفيذات مختلفة من التحقق من توقيع البريد الإلكتروني في OpenPGP وS/MIME ضمن خمس فئات هجوم: (1) نحلل الحالات الحدّية في تنسيق حاوية S/MIME. (2) نستغل الإشارات داخل النطاق في واجهة GnuPG API، وهي أكثر تنفيذات OpenPGP استخدامًا. (3) نطبّق هجمات تغليف MIME التي تستغل معالجة عملاء البريد الإلكتروني للرسائل الموقّعة جزئيًا. (4) نحلل نقاط الضعف في ربط الرسائل الموقّعة بهوية المرسل. (5) نختبر عملاء البريد الإلكتروني بشكل منهجي لهجمات التلاعب بواجهة المستخدم.

تسمح هجماتنا بتزوير التوقيعات الرقمية لرسائل عشوائية في 14 من أصل 20 عميل بريد إلكتروني يدعم OpenPGP تم اختباره، و15 من أصل 22 عميل بريد إلكتروني يدعم توقيعات S/MIME. ورغم أن هذه الهجمات لا تستهدف البدائيات التشفيرية الأساسية للتوقيعات الرقمية، إلا أنها تثير مخاوف بشأن الأمان الفعلي لتطبيقات البريد الإلكتروني OpenPGP وS/MIME. أخيرًا، نقترح استراتيجيات تخفيف لمواجهة هذه الهجمات.

فئات الهجمات

  1. هجمات CMS. تُعد بنية رسائل التشفير (CMS) معيارًا مرنًا للرسائل الموقّعة والمشفرة ضمن البنية التحتية للمفاتيح العامة X.509. وجدنا ثغرات في معالجة رسائل البريد الإلكتروني التي تحتوي على بيانات متعارضة أو غير معتادة.

  2. هجمات GPG API. GnuPG هو أكثر تنفيذات OpenPGP استخدامًا، لكنه يوفّر فقط واجهة سطر أوامر مقيدة للغاية للتحقق من التوقيعات. وكانت هذه الواجهة عرضة لهجمات الحقن.

  3. هجمات MIME. جسم البريد الإلكتروني هو من الناحية المفاهيمية شجرة MIME، لكن عادةً ما تحتوي الشجرة على ورقة واحدة فقط موقّعة. نقوم ببناء أشجار MIME غير قياسية تخدع العملاء لإظهار نص غير موقّع أثناء التحقق من توقيع غير مرتبط به في جزء آخر.

  4. هجمات الهوية. الهدف من هذه الفئة هو عرض توقيع صالح من هوية (ID) شريك تواصل موثوق موجود في ترويسة البريد، على الرغم من أن البريد المصاغ موقّع فعليًا من قبل المهاجم.

  5. هجمات واجهة المستخدم. تشير عملاء البريد الإلكتروني إلى صحة التوقيع من خلال إظهار بعض مؤشرات الأمان في واجهة المستخدم (UI)، على سبيل المثال، رسالة بختم. ومع ذلك، تسمح عدة عملاء بتقليد عناصر واجهة مستخدم مهمة باستخدام HTML وCSS ومحتوى مضمن آخر.

تقييم عملاء البريد الإلكتروني الداعمين لـ OpenPGP

تقييم عملاء البريد الإلكتروني الداعمين لـ OpenPGP

تقييم عملاء البريد الإلكتروني الداعمين لـ S/MIME

تقييم عملاء البريد الإلكتروني الداعمين لـ S/MIME

الصحافة وردود الفعل

2019/4/30

  • Bundesamt für Sicherheit in der Informationstechnik: Forscher finden Schwachstellen in E-Mail-Signaturprüfung
  • golem.de: Mailprogramme fallen auf falsche Signaturen herein (Hanno Böck)
  • gpg4win.org: Detecting spoofed email signatures
  • OpenPGP Working Group Mailing List: Discussion Thread
  • TheHackerNews: Over Dozen Popular Email Clients Found Vulnerable to Signature Spoofing Attacks

2019/05/01

  • heise online: S/MIME und PGP: E-Mail-Signaturprüfung lässt sich austricksen (Fabian A. Scherschel)
  • The Daily Swig: More than half of popular email clients are vulnerable to signature spoofing (John Leyden)
  • TechNadu: Popular Email Clients Are Vulnerable to Signature Spoofing Attacks (Bill Toulas)
  • security.nl: Onderzoekers vinden lek in controle van e-mailhandtekeningen
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    696
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    499
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    396
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    340
  • 5

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    258
  • 6

    antifox

    antifox-ai/antifox

    منصة اختبار اختراق متعددة الوكلاء ذاتية التشغيل بالذكاء الاصطناعي تُجري الاستطلاع واكتشاف سطح الهجوم والتحقق من الاستغلال وتسليم تقارير مدعومة بالأدلة.

    257

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →







