
 #1
أدوات لمحاكاة الهجمات القائمة على الإنسان (الاحتيال، التظاهر، الإغراء) واختبار العوامل البشرية في الأمن.
موصى به من Kitploit

 alperenugurlu/nac_bypass_agent
تجمع هذه الوظيفة جميع الوظائف المذكورة أعلاه وتأخذ المعلومات اللازمة من المستخدم لتغيير عنوان IP وعنوان MAC، وبدء تشغيل أدوات responder و tcpdump،…
 bishopfox/ca-clone
سكربتات لاستنساخ شهادات CA لاستخدامها في هجمات عملاء HTTPS.
 nccgroup/whowasi
انتحال صفة الحسابات المسجّلة الدخول وتنفيذ الأوامر
 alchemist3dot14/cve-2025-2783
محاكاة PoC لـ CVE-2025-2783 — ثغرة هروب من الحماية الصندوقية في Mojo IPC لمتصفح Chrome. يتضمن تسليم هجمات التصيد، فحص الذاكرة بالتشويش، محاكاة IPC،…
 zoutepopcorn/whatsfoto
إضافة كروم لتحميل صور الملف الشخصي لواتساب بشكل جماعي من قائمة أرقام هواتف بصيغة CSV، وإخراج الصور كملف ZIP لأغراض الاستطلاع في OSINT.
 exaction/007-thebond
سيساعدك هذا السكريبت على جمع المعلومات حول ضحيتك أو صديقك
 natasaka/cve-2025-30349
ثغرة Horde IMP (حتى الإصدار 6.2.27) – إخفاء عبر ترميز HTML – حمولة XSS
 cesarbtakeda/7-zip-cve-2025-0411-poc
إثبات مفهوم لاستغلال CVE-2025-0411، يوضح تجاوز علامة الويب (Mark-of-the-Web) في 7-Zip لتمكين تنفيذ تعليمات برمجية عشوائية عبر أرشيفات مصممة بعناية…
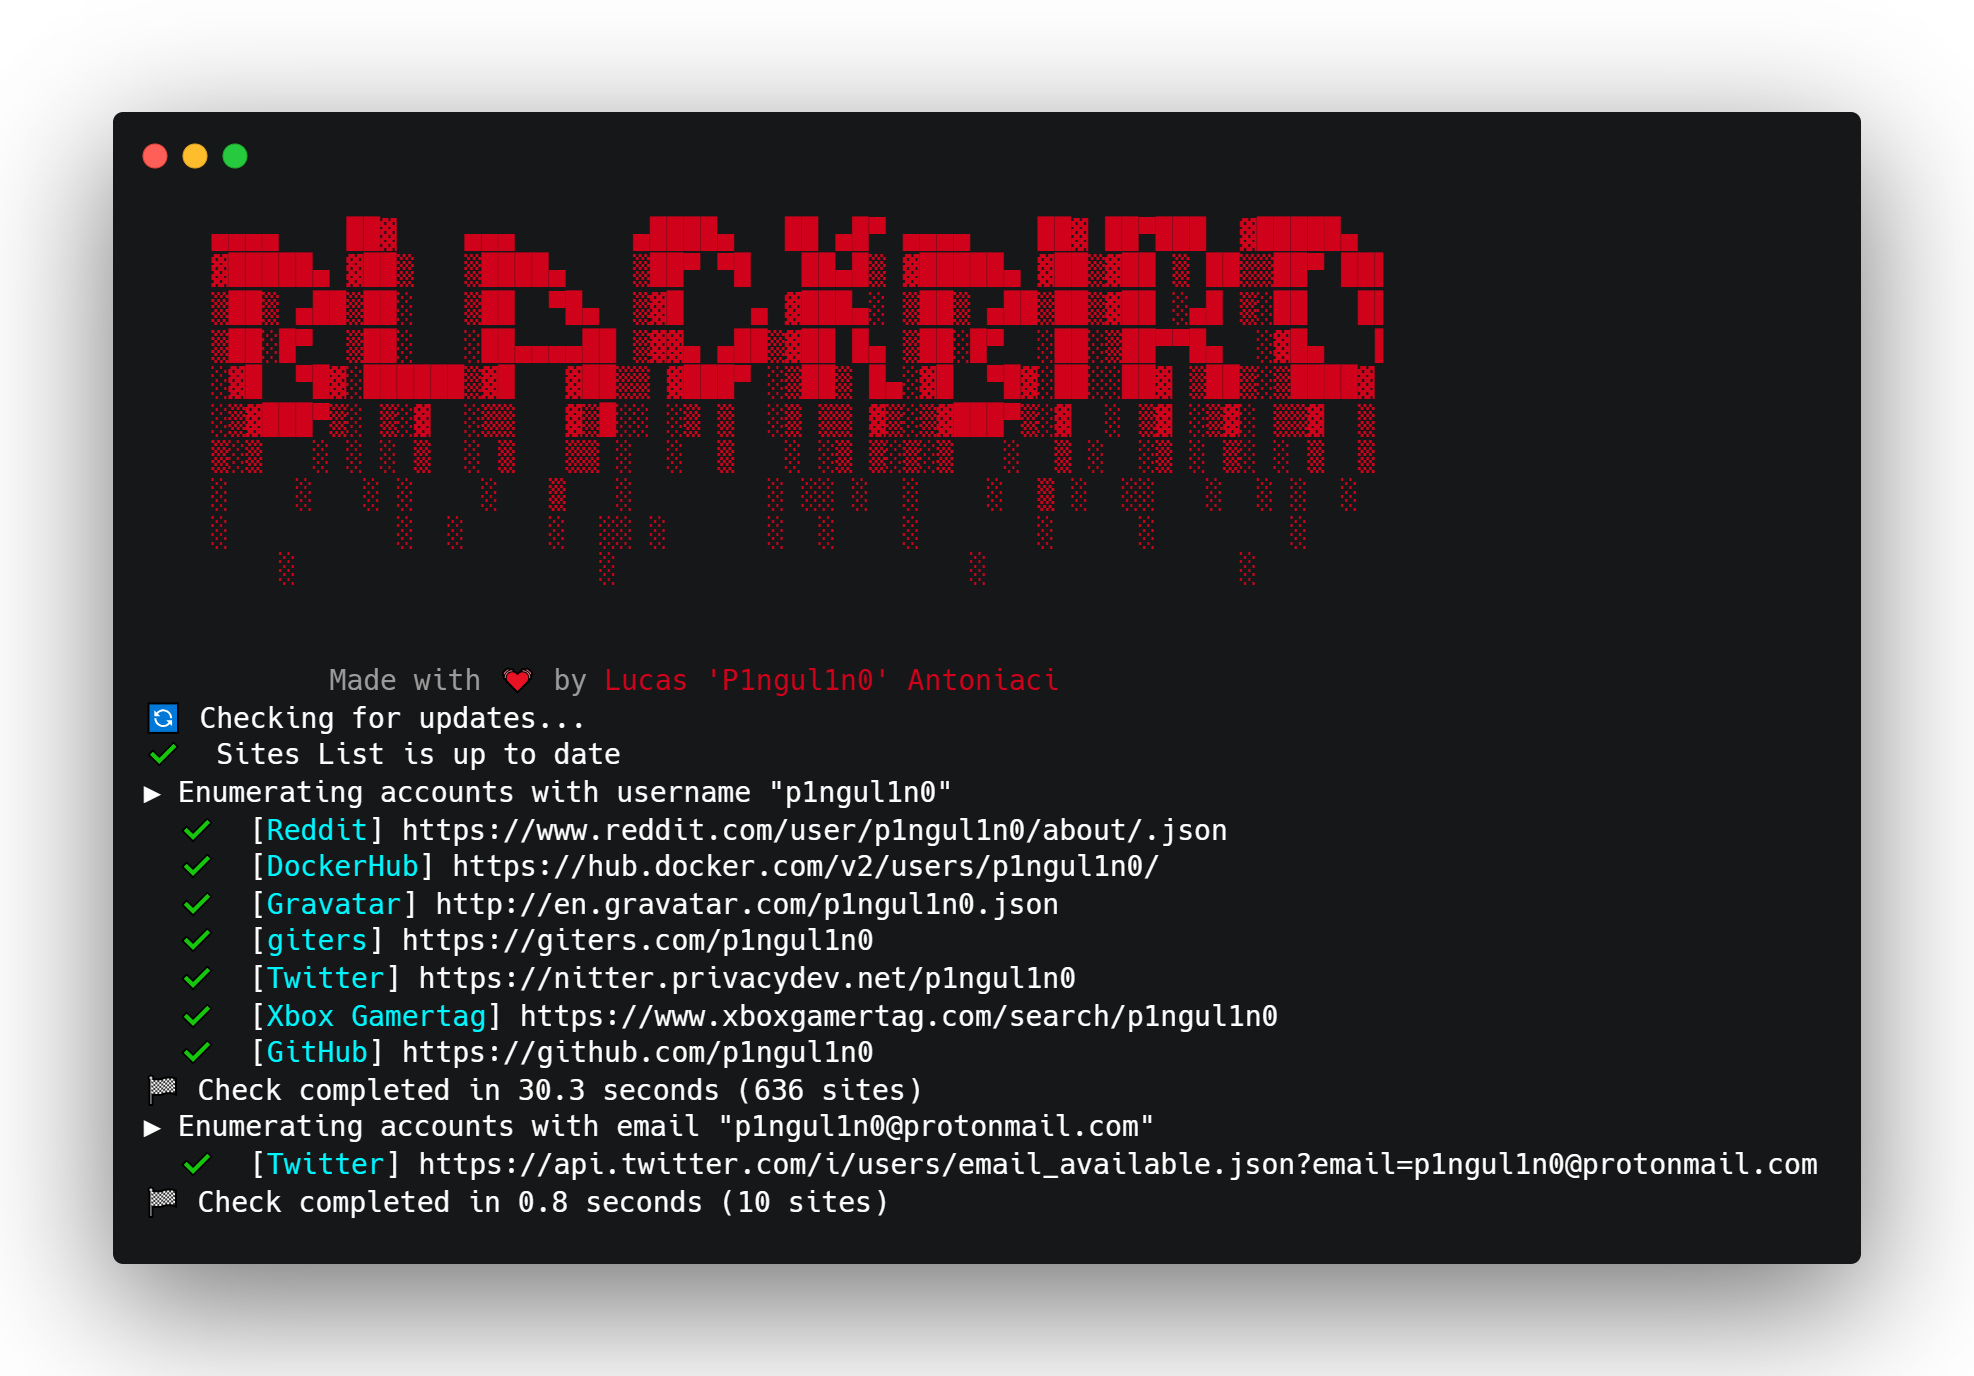
 gcabc123/blackbird
أداة OSINT للبحث عن الحسابات باستخدام اسم المستخدم في شبكات التواصل الاجتماعي.
 spiralbl0ck/ios-safari-mallicous-extension-example
مثال عن كيفية حقن (قيد العمل حالياً) لكيلوغر js عبر امتداد سفاري (هذا الجزء تم إنجازه)
 cappricio-securities/socialengineering-templates
قوالب إطار عمل SET
 harshit-mashru/itop-cves-exploit
يحتوي هذا المستودع على استغلالات (Exploits) لبرنامج iTOP للثغرات CVE-2024-52002 و52000 و31998 و31448، والتي تتضمن ربطًا بين CSRF+XSS للحصول على RCE.
 sromanhu/cve-2023-44767_ritecms-file-upload--xss---filemanager
يتأثر RiteCMS 3.0 بثغرة رفع الملفات - XSS التي تسمح للمهاجمين برفع ملف PDF يحتوي على XSS مخفي، والذي عند تنفيذه سيؤدي إلى ظهور نافذة XSS المنبثقة.
 shellkraft/cve-2025-3568
تم تحديد ثغرة أمنية في Krayin CRM <=2.1.0 تسمح لمستخدم ذي صلاحيات منخفضة بتصعيد الصلاحيات عن طريق خداع المسؤول لفتح ملف SVG ضار.
 mnqazi/cve-2023-33977
اقرأ المزيد على Medium
 b0marek/cve-2023-4279
مستودع لثغرة CVE-2023-4279.
 0pts/cve-2023-0214
بوابة الويب الآمنة 10.2.11 - البرمجة النصية عبر المواقع (XSS)








