

Skip to content
KitploitKITPLOIT
أدواتعمليات الاستغلالالمدونة
Log in
إرسال
أدواتعمليات الاستغلالالمدونة
إرسال

أدوات الاختراق واختبار الاختراق والأمن السيبراني لترسانتك الأمنية!

Kitploit هو دليل لأدوات الاختراق والأمن السيبراني واختبار الاختراق. اكتشف آخر تحديثات المشاريع للعثور على الثغرات وتحليل الأنظمة وأتمتة الاختبارات وتعزيز أمنك.

الخلاصاتاتصالالخصوصية© 2026 Kitploit

دليل الأدوات

الفئات

عرض جميع الفئات
Loading categories
أدوات/GitHubGitHub/cesarbtakeda/7-zip-cve-2025-0411-poc
أدوات التصيدتوليد الحمولةتحليل الثغرات الأمنيةالاستغلالاستغلال تطبيقات الويبتحليل البرمجيات الخبيثة
GitHubcesarbtakeda/7-zip-cve-2025-0411-poc

7-Zip-CVE-2025-0411-POC

مشاركة

إثبات مفهوم لاستغلال CVE-2025-0411، يوضح تجاوز علامة الويب (Mark-of-the-Web) في 7-Zip لتمكين تنفيذ تعليمات برمجية عشوائية عبر أرشيفات مصممة بعناية تُسلَّم من خلال التصيد الاحتيالي.

عرض المستودع
241منذ سنة واحدةلم تتم المراجعة بعد

7-Zip-CVE-2025-0411-POC

تفاصيل CVE-2025-0411

"تتيح هذه الثغرة الأمنية (درجة CVSS 7.0) للمهاجمين عن بُعد تجاوز آلية الحماية Mark-of-the-Web على التثبيتات المتأثرة من 7-Zip. يتطلب استغلال هذه الثغرة تفاعلًا من المستخدم، إذ يجب على الهدف زيارة صفحة خبيثة أو فتح ملف خبيث. يكمن العيب المحدد في معالجة الملفات المؤرشفة. عند استخراج ملفات من أرشيف مُصمَّم بعناية يحمل Mark-of-the-Web، لا يقوم 7-Zip بنشر Mark-of-the-Web إلى الملفات المستخرجة. يمكن للمهاجم استغلال هذه الثغرة لتنفيذ تعليمات برمجية عشوائية في سياق المستخدم الحالي."

الإصدارات المتأثرة

  • جميع الإصدارات الأقدم من 24.09 تعتبر معرضة للخطر.

إجراءات التخفيف

  • "تحديث 7-Zip: قم بتنزيل وتثبيت الإصدار 24.09 أو أحدث من الموقع الرسمي لـ 7-Zip."
  • "توخَّ الحذر مع الملفات غير الموثوقة: تجنَّب فتح الملفات من مصادر غير معروفة أو مشبوهة، خاصة الأرشيفات المضغوطة."
  • "استفد من ميزات الأمان: تأكد من أن نظام التشغيل وبرنامج الأمان لديك مُهيَّآن لاكتشاف الملفات الخبيثة وحظرها."

إثبات المفهوم

كجزء من إثبات المفهوم، تم تنفيذ مُحمِّل بسيط لـ calc.exe.

التسليح

تعتمد المنهجية على ضغط الملف التنفيذي مرتين، مما يؤدي إلى تفعيل الثغرة.

التوصيل

بعد ذلك، يتم رفع ملف 7Zip المضغوط مرتين على خادم تسليم الحمولة (في هذا السيناريو MediaFire) ويُسلَّم إلى الضحية، على سبيل المثال عبر رسائل التصيد الاحتيالي التي تخدم عنوان URL الخبيث. عند تنزيل الملف، يمكن رؤية "MotW" (Zone.Identifier - مصدر التنزيل):
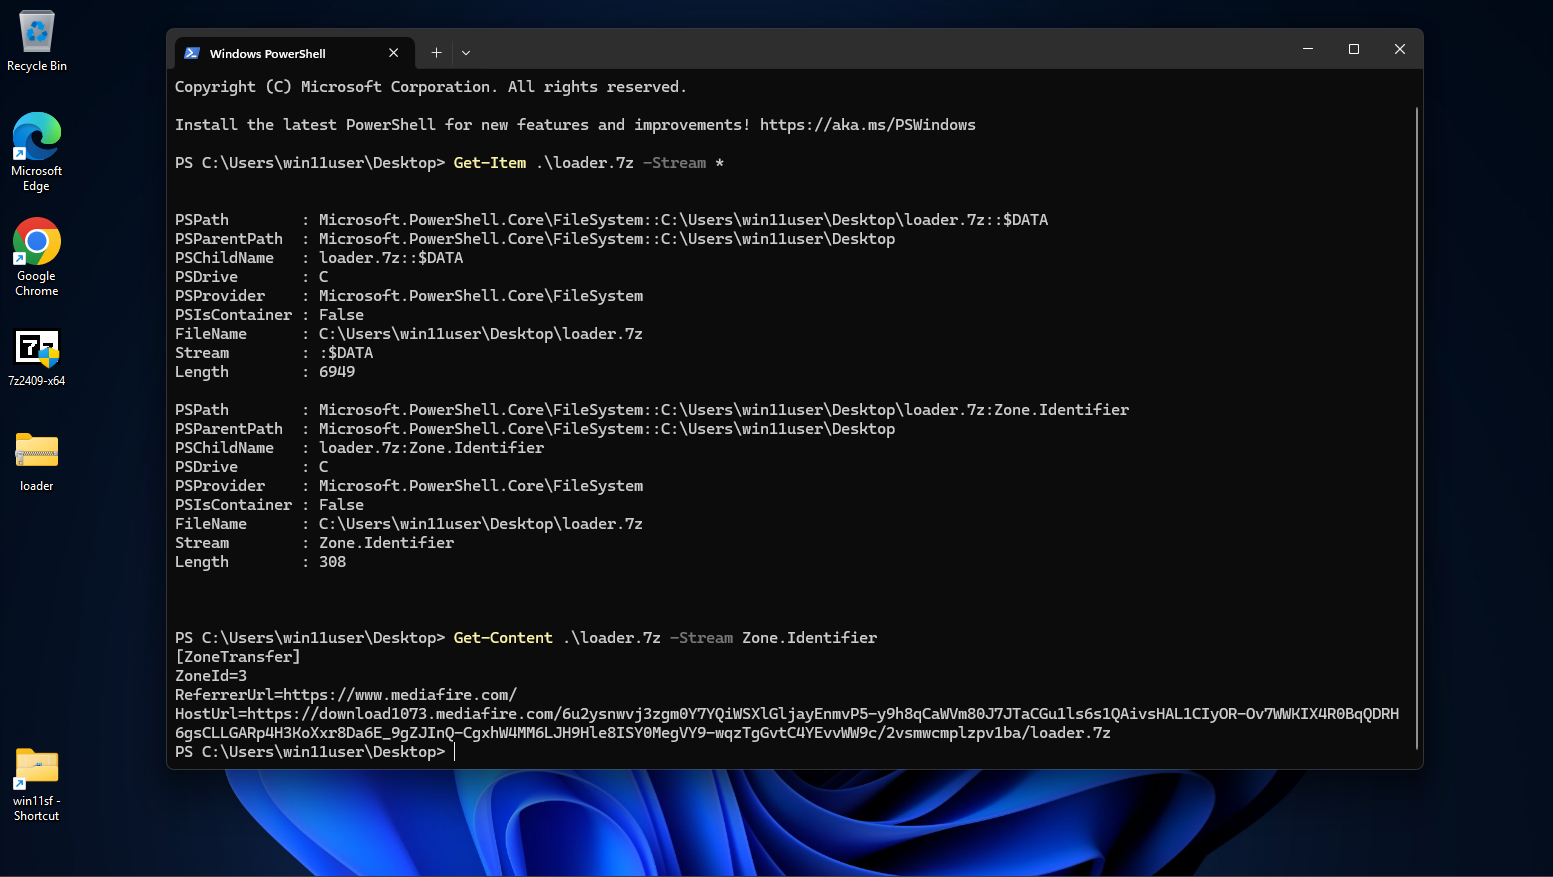
motw

التنفيذ

كجزء من التنفيذ، يحتاج الضحية إلى النقر عبر الملفات المضغوطة وتشغيل الملف التنفيذي.

الإصدار المُصحَّح

في هذا السيناريو، يتم استخدام إصدار 7Zip 24.09 (المُصحَّح) الذي يعرض تحذير Windows SmartScreen بأن هذا الملف يأتي من مصدر غير موثوق (لأنه يحتوي على MotW).
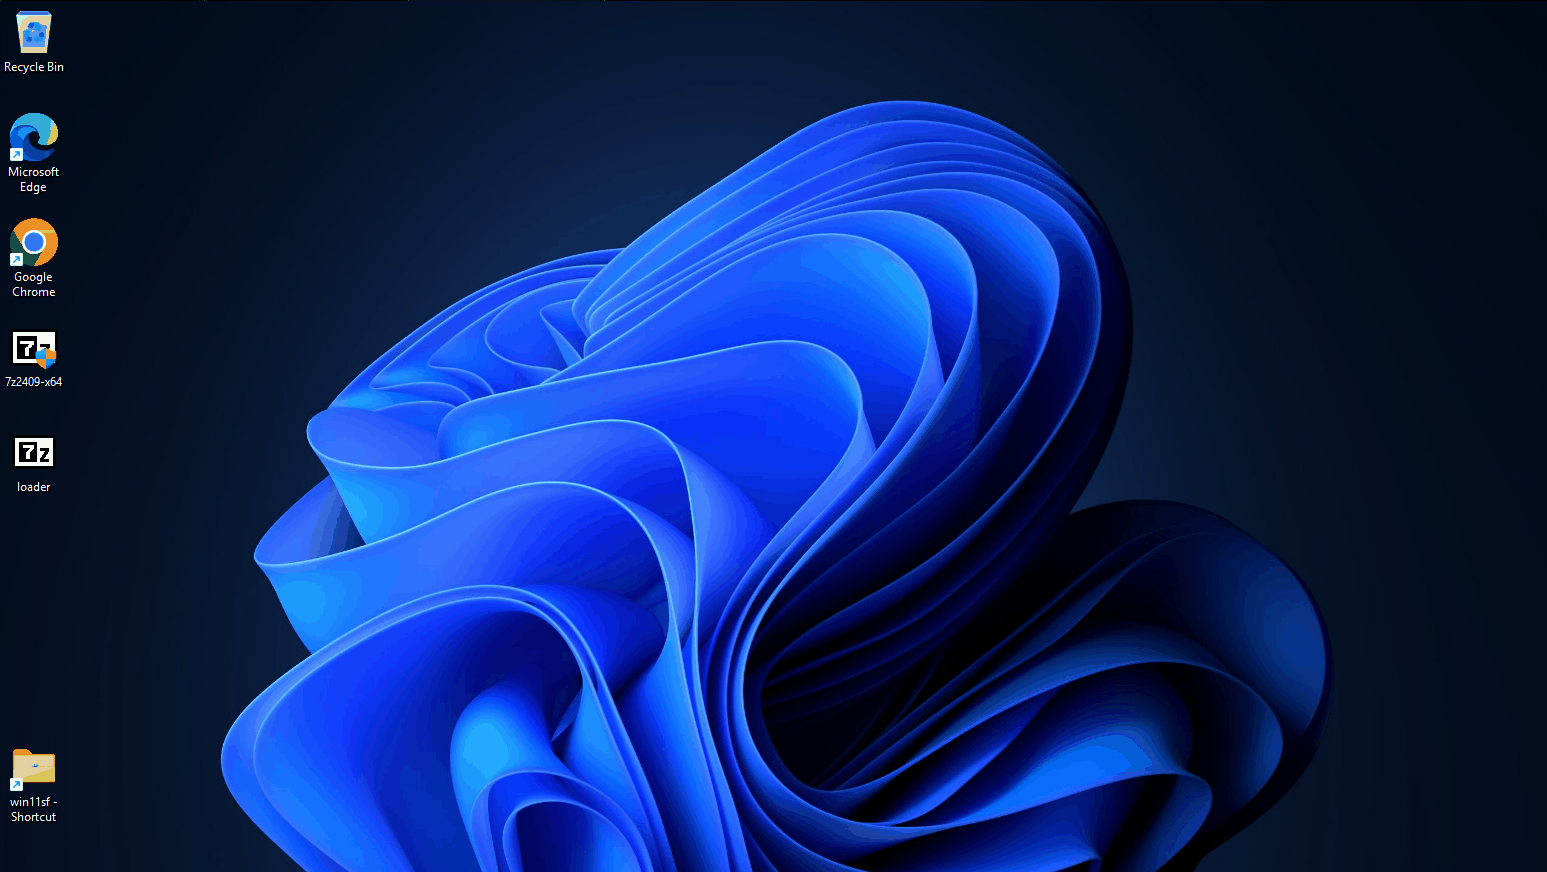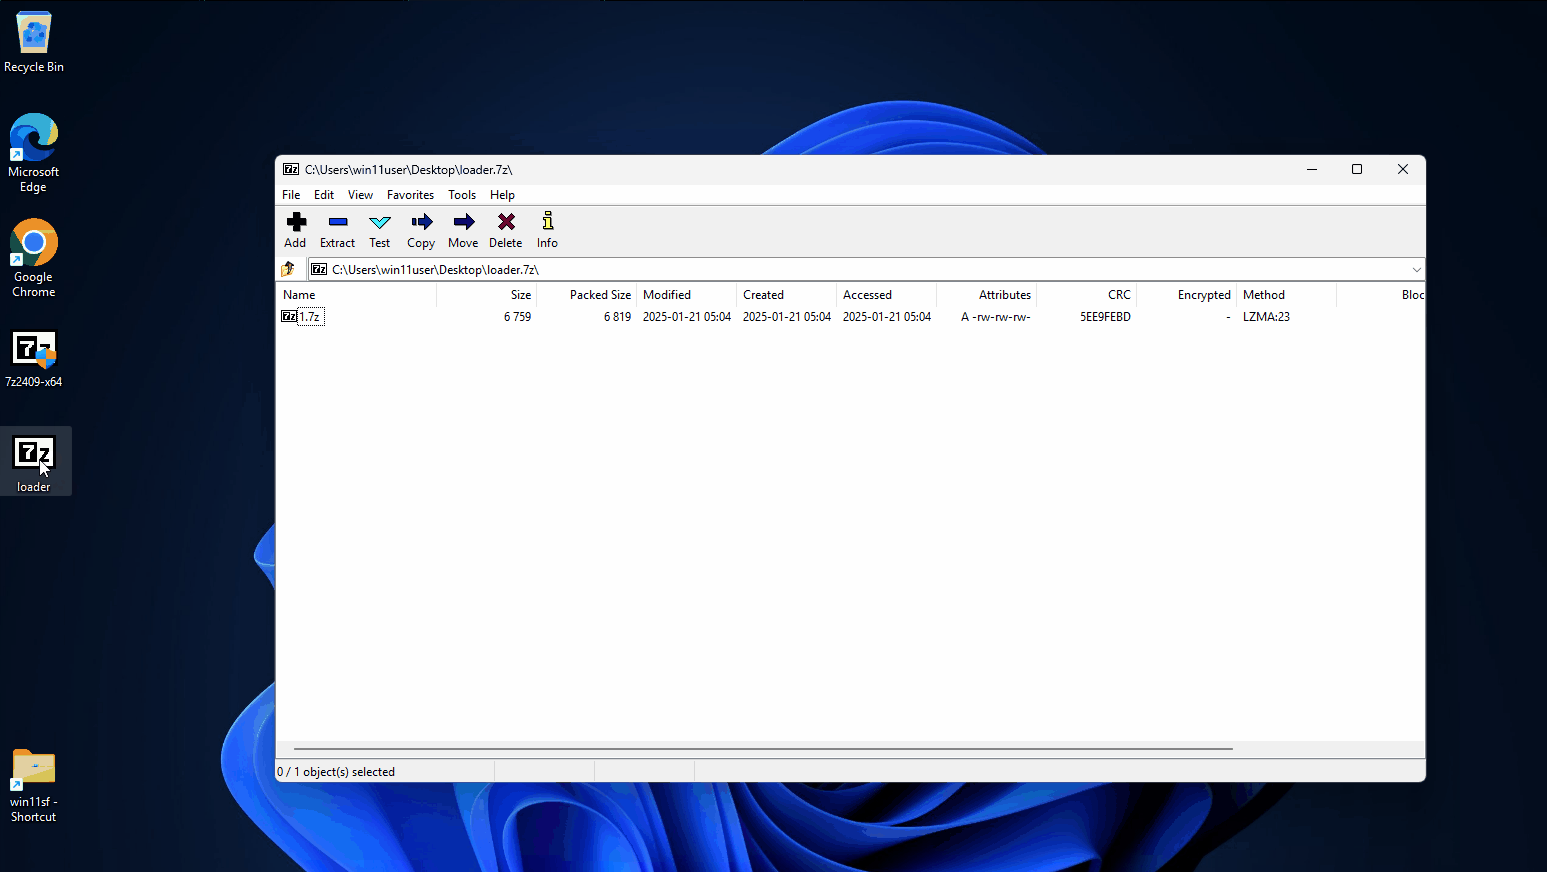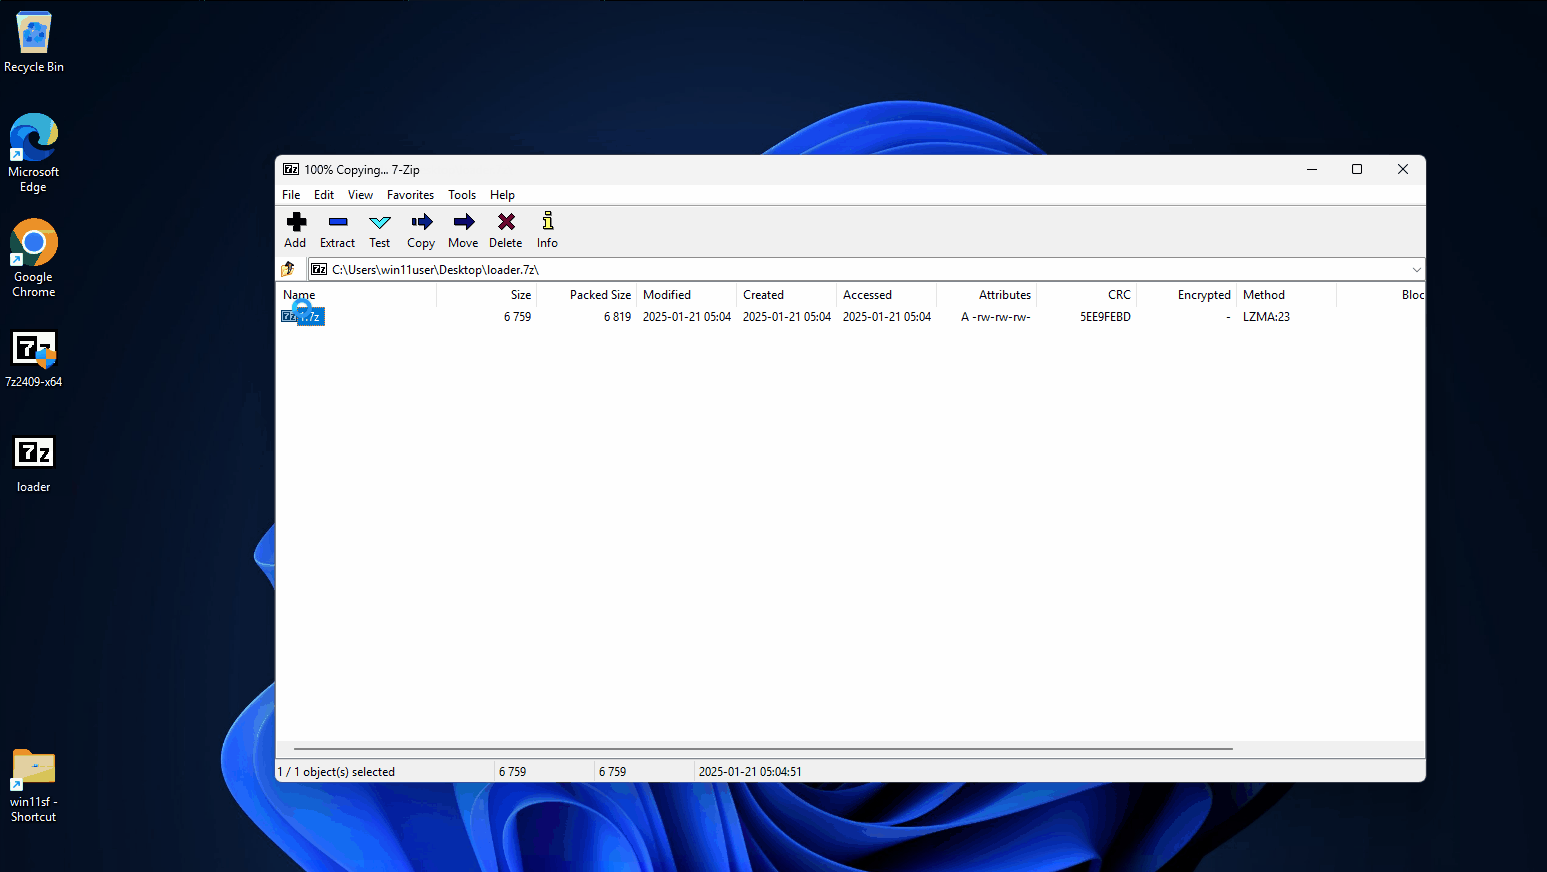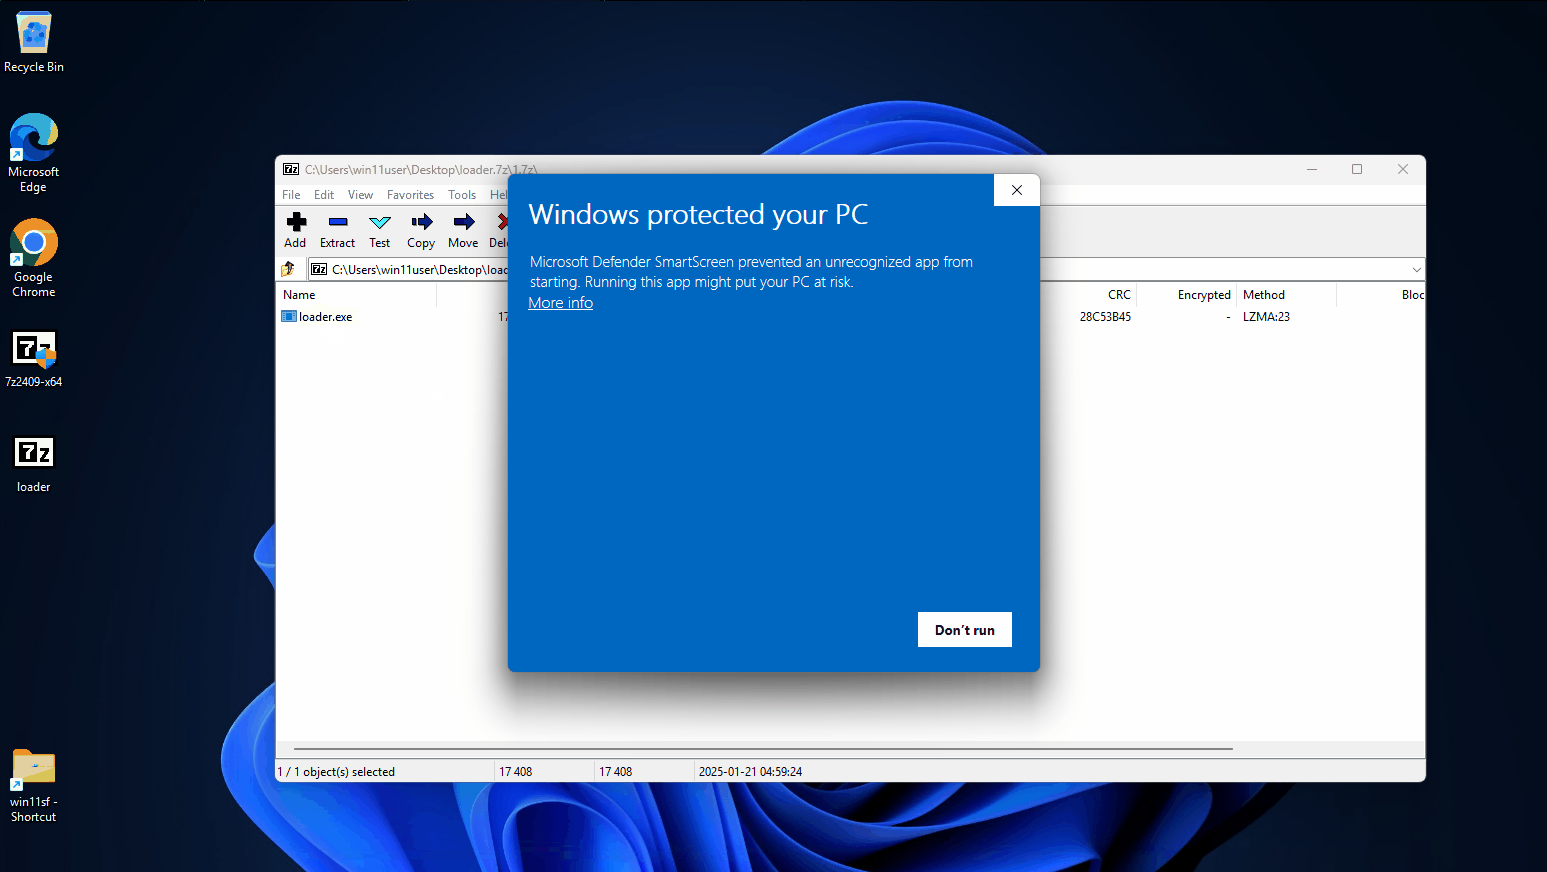
مُصحَّح

الإصدار المعرض للخطر

في هذا السيناريو، يتم استخدام إصدار 7Zip 24.07 (المعرض للخطر) الذي يسمح بالتنفيذ المباشر للملف التنفيذي دون عرض أي تحذيرات (لأنه لا يحتوي على MotW).
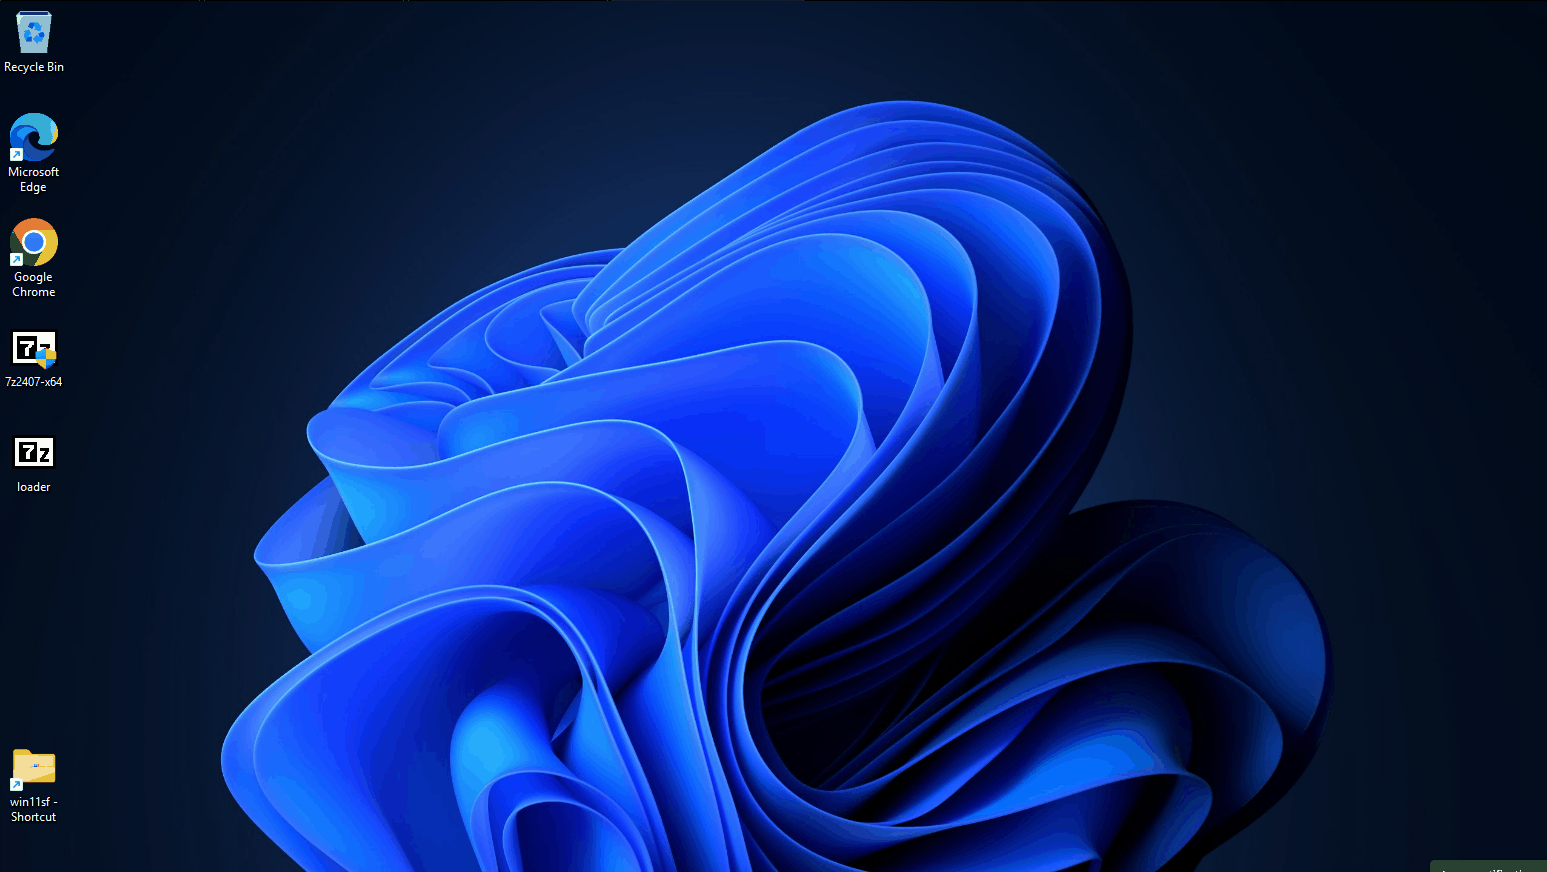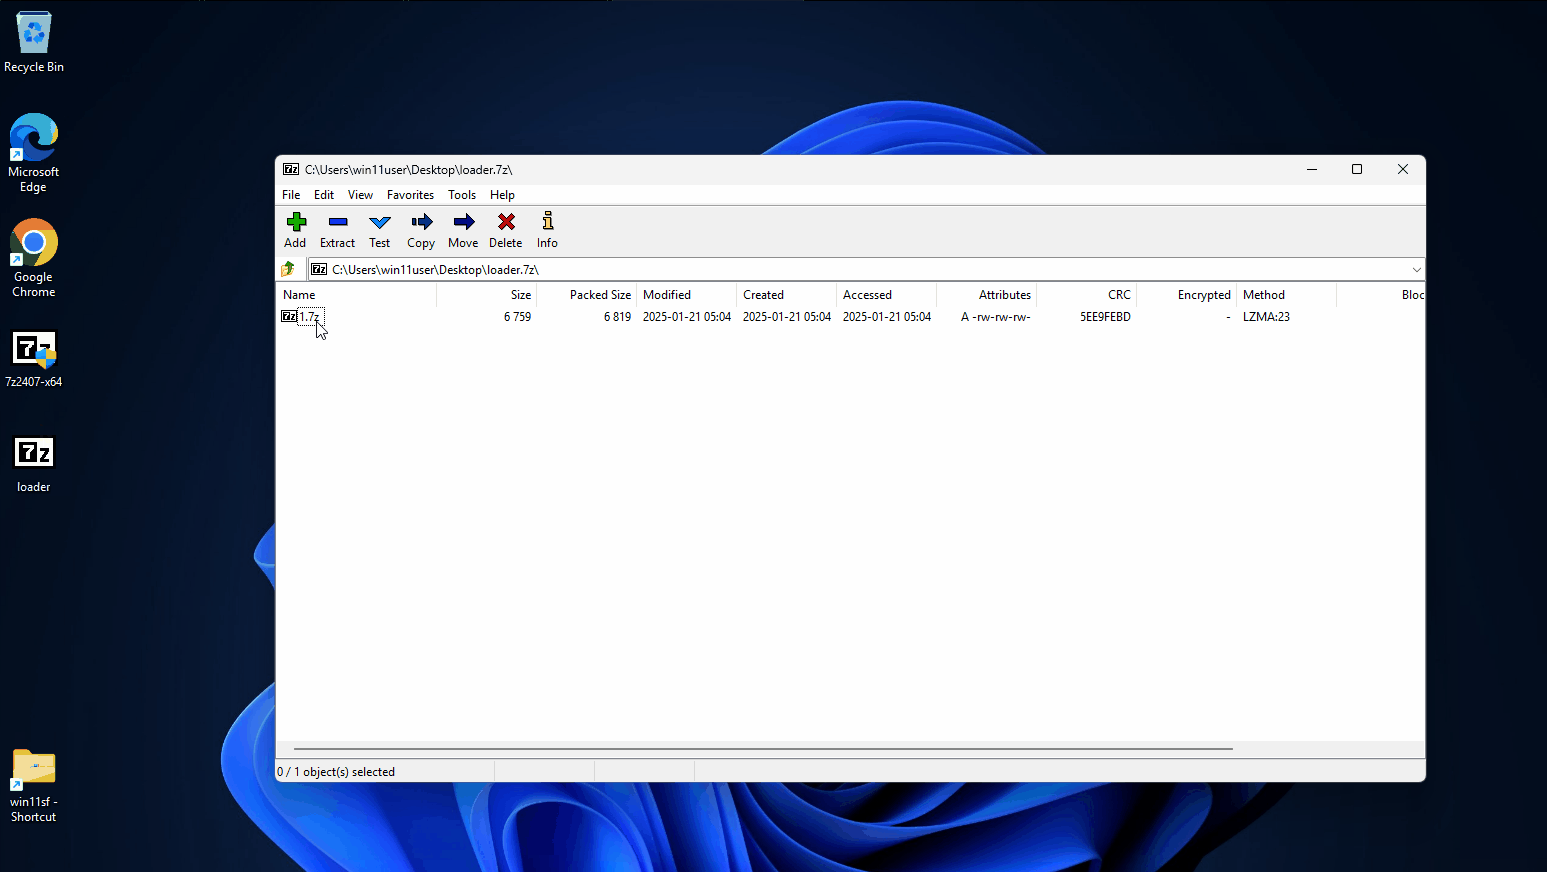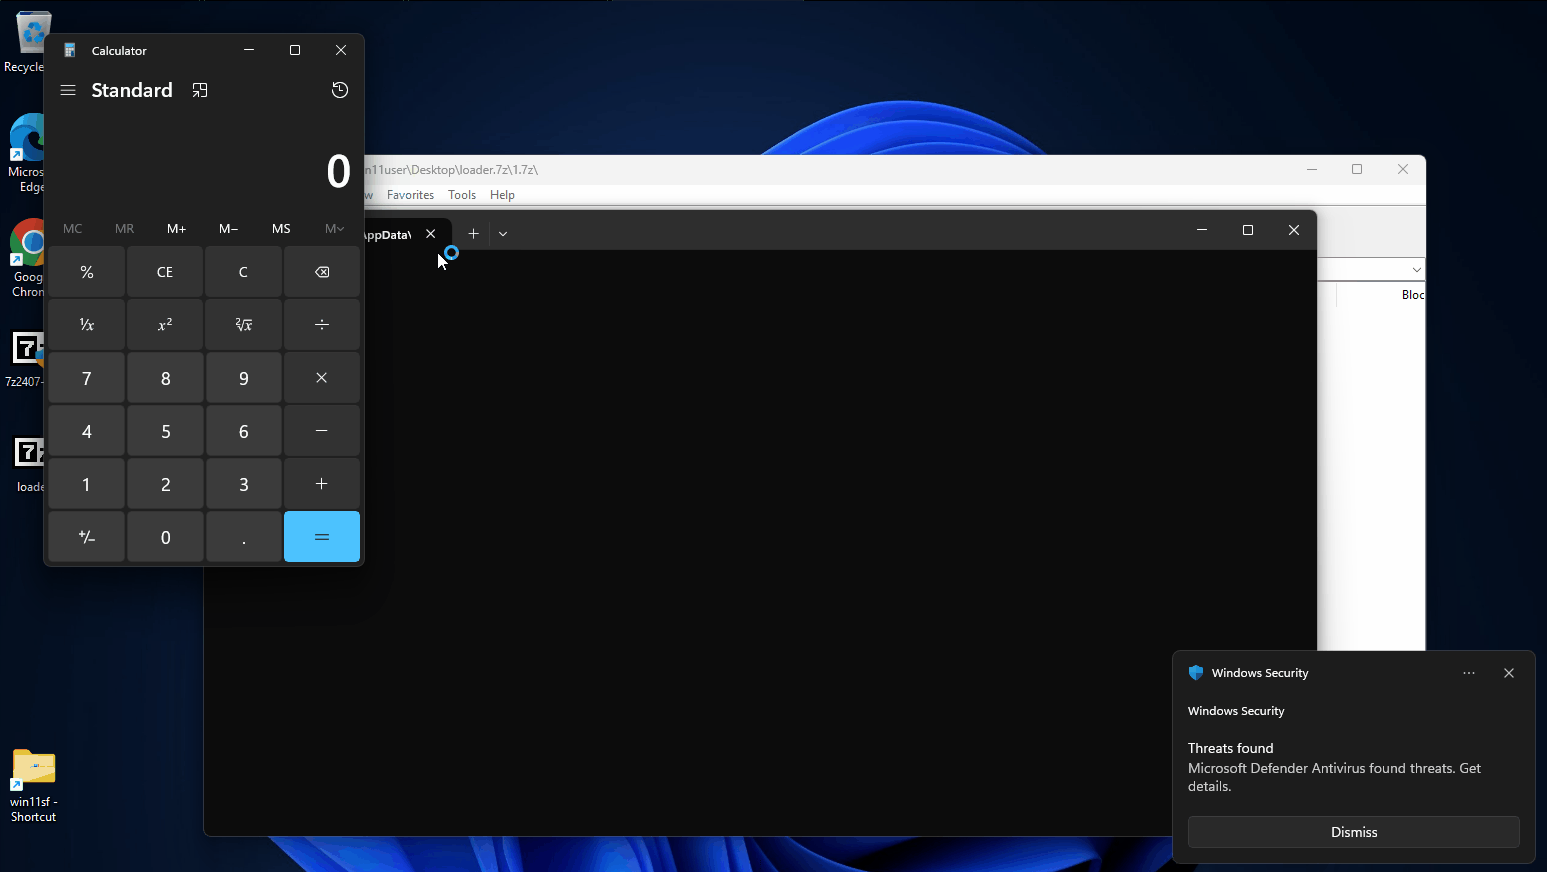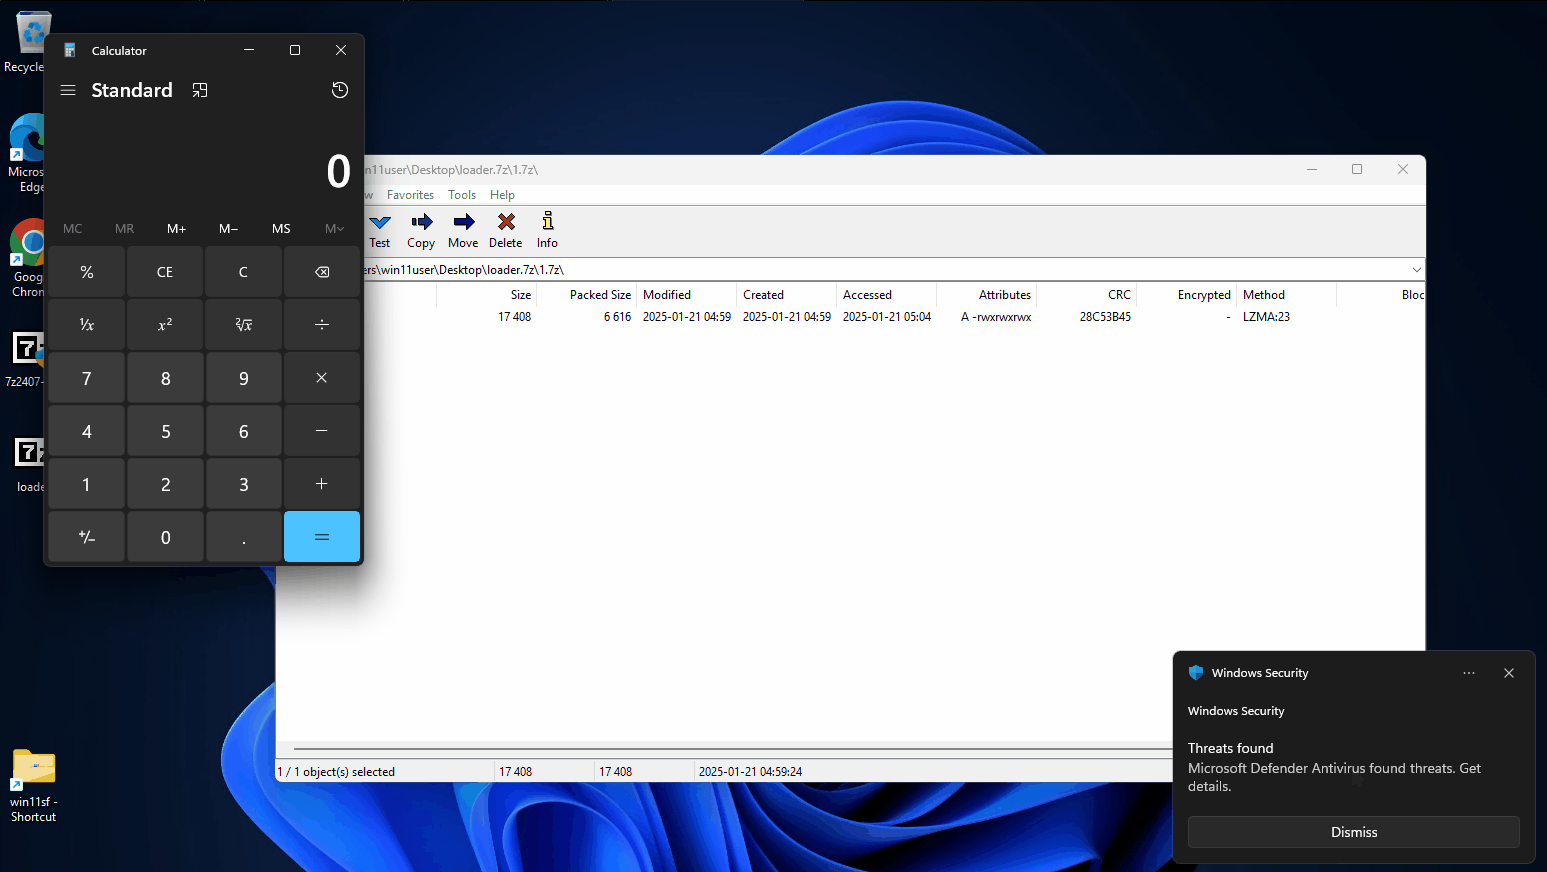

معرض للخطر

المراجع

  • https://www.zerodayinitiative.com/advisories/ZDI-25-045/
  • https://nvd.nist.gov/vuln/detail/CVE-2025-0441
  • https://securityonline.info/cve-2025-0411-7-zip-security-vulnerability-enables-code-execution-update-now/
تنزيل الأداة

الأكثر شعبية

عرض الكل →

اكتشف الأدوات الأكثر استخدامًا من قبل مجتمعنا.

  • 1

    OsintHunter

    letox4/osinthunter

    🎯 مجموعة أدوات OSINT المثالية: رسم بياني للتحقيق، وتقييم الثقة، وعائلات الأسماء المستعارة، وخريطة، وخط زمني، وتقارير. 49 وحدة، وأكثر من 400 موقع، دون الحاجة إلى مفاتيح API.

    806
  • 2

    ghostlock-app

    yukonga/ghostlock-app

    # تطبيق GhostLock للتنفيذ بنقرة واحدة (CVE-2026-43499)

    523
  • 3

    ARTEX

    baarai/artex

    منصة اختبار اختراق مستقلة متعددة الوكلاء تعتمد على LLM، مع وكلاء تخطيط وتنفيذ، ومخططات للأصول والاستكشاف، وتسجيل حركة مرور MITM، وإعادة اختبار الثغرات.

    441
  • 4

    redforge

    cybersecurity91/redforge

    مجموعة أدوات الفريق الأحمر في المتصفح مع 102 أداة دون اتصال للاستطلاع، وتوليد الحمولات، وهجمات بيانات الاعتماد، والتشفير، والترميز، وإعداد تقارير المهام.

    346
  • 5

    looking-glass

    anonghosty/looking-glass

    منصة CSIRT تستقبل تقارير Shadowserver في MongoDB وتعيد عرضها كخرائط تفاعلية وتحليلات ونتائج وإرشادات ولوحات معلومات تنفيذية.

    270
  • 6

    CyberStrikeAI

    ed1s0nz/cyberstrikeai

    نظام العمل للأمن السيبراني الأصلي بالذكاء الاصطناعي — حيث تتحول النية إلى تنفيذ محكوم، وتصبح الأدلة ذاكرة تشغيلية، وكل عملية تحسن التي تليها.

    264

استكشف جميع الأدوات

تصفح مجموعتنا من الأدوات

عرض جميع الأدوات →





